
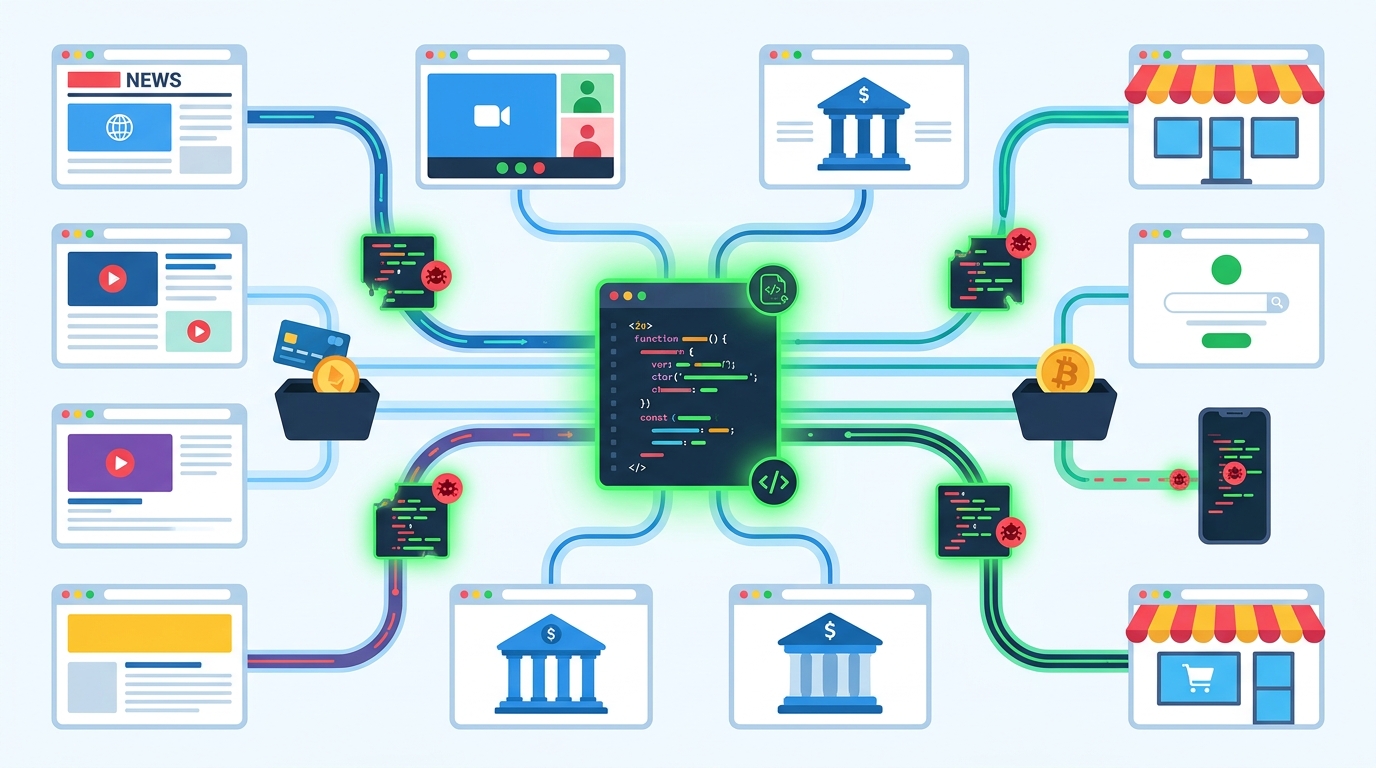
Quem abriu, a 16 de novembro, páginas de algumas das marcas mais conhecidas da Internet pode ter executado sem saber código preparado para desviar criptomoedas, copiar dados de cartões e atacar iPhones. Na origem está a Optimizely, fornecedora de testes A/B para sites. O aviso publicado na página de estado da empresa descreve a exploração de uma vulnerabilidade no produto Experimentation por um terceiro não autorizado, que acrescentou JavaScript malicioso a projetos de clientes. A contagem da Report URI aponta para 188 snippets adulterados entre 1611 analisados, em sites como os do Zoom, BBC, CNN, Salesforce e Equifax.
Resposta rápida: Uma falha na Optimizely Web Experimentation permitiu injetar código malicioso em sites de 178 organizações a 16 de novembro de 2026. A correção e a limpeza dos projetos afetados já constam do aviso do fornecedor. Se visitou um destes sites nesse dia, confirme transferências de criptomoedas, vigie o extrato do cartão e atualize o iPhone ou iPad. Se gere um site com Optimizely Web, reveja o Project JavaScript e os registos de rede.
O que aconteceu
A Optimizely Web Experimentation serve para testar variantes de páginas e personalizar a experiência dos visitantes. A integração nos sites dos clientes assenta num snippet de JavaScript descarregado dos servidores da própria Optimizely. O campo «Project JavaScript» dos projetos serviu de esconderijo, e a entrega pela CDN legítima da empresa bastou para os navegadores aceitarem o conteúdo como fiável. O alojamento do snippet em domínio próprio não poupou ninguém, porque a alteração estava no projeto e não na cache da CDN, e os investigadores afastam a hipótese de cache poisoning.
O caso foi documentado por Scott Helme no relatório da Report URI. A diferença entre 188 snippets e 178 entidades resulta de haver clientes com vários projetos, e o total real deverá ser superior, já que a verificação só abrangeu os snippets localizados a tempo. Banca e finanças lideram a lista por setor, com 32 entidades, seguidas de tecnologia (23) e retalho (20), a que se juntam meios de comunicação, companhias aéreas, saúde e empresas de criptoativos. O carregador malicioso chegou também aos snippets de optimizely.com e da página de início de sessão da empresa. OPTIMJACK é o nome que a campanha recebeu em parte das análises.
O aviso oficial da Optimizely não detalha a falha. Declarações de um porta-voz ao Gizmodo situam-na no fluxo de registo de contas do Experimentation. Nas fontes consultadas não consta identificador CVE nem pontuação CVSS. Também não há versões afetadas a indicar: trata-se de um serviço SaaS, corrigido do lado do fornecedor.
Como funcionava o código malicioso
Três formas de carregador circularam nos snippets adulterados:
- uma etiqueta de script simples a apontar para
1688360[.]cc/track.js, presente na maioria dos casos; - o mesmo endereço codificado em Base64 e descodificado com
atob(), o que frustra uma pesquisa de texto pelo domínio; - uma cópia integral do payload embutida no snippet, executada por
evalcaso o domínio do atacante esteja bloqueado.
Uma vez carregado, o ficheiro track.js acumulava várias funções:
- Criptomoedas: a troca de endereços de carteiras pelos do atacante abrangia texto da página, formulários, ligações, área de transferência e pedidos de saída. A substituição só ocorria depois de confirmada a validade do endereço original.
- Cartões: número, validade e CVV preenchidos nos formulários do próprio site seguiam para o endpoint
card.phpno servidor do atacante. - Sessões: a recolha estendia-se a cookies do navegador, URL das páginas e capturas de ecrã.
- iPhone e iPad: o encaminhamento cabia a um ficheiro
boot.jsservido por domínios.icu, que abria a cadeia de exploração num iframe oculto. A escolha da cadeia dependia da versão do sistema: Coruna para iOS 13 a 17, DarkSword para iOS 18.x e, no iOS 26, apenas uma etapa de identificação do equipamento, segundo a Report URI.
O prejuízo contabilizado por Scott Helme ficava em 7040 dólares às 19h25 UTC de 16 de novembro, somando stablecoins nas redes TRON e BSC. As pistas sobre a autoria resumem-se, para já, a uma carteira com movimentos desde março de 2026 e à sobreposição com uma vaga anterior de injeções noutros scripts de terceiros, sem atribuição a um grupo conhecido.
A Optimizely não foi o único canal de entrega. Na análise da Hudson Rock, Kissmetrics, StorifyMe e minute-ly surgem como outros três serviços com scripts adulterados, e o registo mais antigo de manipulação data de 13 de novembro.
Cronologia do ataque
As horas estão em UTC, que nesta altura do ano coincide com a hora de Portugal continental.
| Data e hora (UTC) | Evento |
|---|---|
| 17 de setembro | Primeira aparição de webshell[.]lol, injetor atribuído ao mesmo ator, em sites turcos |
| 9 de novembro, 17h52 | Registo de 5vobauua3ojpklx[.]icu, encaminhador do kit de exploração para iOS |
| 13 de novembro | Primeiras respostas adulteradas em scripts de outros fornecedores |
| 16 de novembro, 02h21 | Última captura limpa do snippet Optimizely da BBC |
| 16 de novembro, 04h21 | Primeira injeção observada, no snippet da BBC |
| 16 de novembro, 05h23 | Registo do domínio 1688360[.]cc |
| 16 de novembro, 08h28 | track.js visto pela primeira vez em bbc.com |
| 16 de novembro, 13h43 | Skimmer de cartões acrescentado ao track.js |
| 16 de novembro, 17h13 a 17h57 | Segundo anfitrião iOS adicionado e iframe Coruna injetado |
| 16 de novembro, 19h24 a 19h59 | Varrimento da Report URI encontra 186 de 1611 snippets infetados |
| 16 de novembro, 21h52 | Resta um snippet infetado entre os 188 |
| 16 de novembro, 23h11 | Todos os ficheiros monitorizados estão limpos |
| 17 de novembro, 00h37 | O registo suspende 1688360[.]cc, que deixa de resolver |
| 17 de novembro, 01h02 | Aviso da Optimizely na página de estado |
| 17 de novembro, 03h37 | webshell[.]lol colocado em clientHold |
Indicadores de comprometimento
| Indicador | Função |
|---|---|
1688360[.]cc (136.113.106[.]136) | Servidor de comando: track.js, card.php, hit.php, html2canvas.min.js |
eil786npto9u5bq[.]icu (34.87.36[.]58) | Encaminhador iOS, páginas Coruna e iOS 26 |
5vobauua3ojpklx[.]icu | Encaminhador iOS, boot.js |
l7bcsnwc7nzr3uo[.]icu | Telemetria do kit Coruna |
je4ft3gn8vxudum[.]icu, q1ls1ho9x7wsxlu[.]icu, ios-hack[.]icu | Servidores de recurso inscritos no boot.js |
webshell[.]lol | Injetor get.js da vaga anterior |
814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f | SHA-256 do track.js, compilação das 17h13 |
f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 | SHA-256 do track.js, compilação final das 17h57 |
/A8/, /JIUJIU888/, /B9/, /D11/, /D12/ | Caminhos das etapas Coruna (os dois primeiros) e DarkSword (os restantes) |
Como reagiram a Optimizely e os clientes
O conjunto de medidas que consta do aviso da empresa inclui a correção da vulnerabilidade, a remoção do código dos projetos afetados, a proteção das contas de utilizador atingidas e novas barreiras contra a entrega de código não autorizado. Sessões ativas encerradas, tokens revogados e acessos repostos nas contas afetadas completam a resposta descrita pela StepSecurity, que dá também como notificados todos os clientes atingidos. O incidente continuava classificado como «em monitorização» na página de estado ao fim do dia 17.
Entre os clientes, as reações conhecidas chegaram através de declarações à imprensa norte-americana. A desativação preventiva da Optimizely em todos os ambientes de produção foi a via seguida pela Zoom. O abandono do serviço, após investigação interna, foi a decisão comunicada pela Equifax. Na Salesforce, os scripts foram desligados por precaução enquanto decorre a análise a alterações não autorizadas.
Porque é que a CSP não chegou
Uma Content Security Policy (CSP) que confie no domínio da Optimizely fica sem efeito neste cenário, porque a origem do malware coincidia com a origem autorizada. O rastreio da Report URI aos sites afetados encontrou apenas 24 organizações, cerca de 15%, com uma política capaz de bloquear o ataque por completo, e 68 sem qualquer CSP. O HSBC ilustra o limite desta defesa: o banco travou a carga principal e a saída de dados, mas ficou exposto à cópia de recurso por ter unsafe-eval ativo, diretiva que consta das recomendações da documentação da Optimizely.
O que fazer agora
Para equipas que gerem sites com Optimizely Web:
- O
Project JavaScriptde cada projeto e o código personalizado de cada experiência merecem inspeção manual; as cadeias1688360eatob(, ou qualquer script que a equipa não reconheça, são sinais de alerta. - A pesquisa pelos domínios da tabela acima deve cobrir registos de DNS, proxy, WAF e relatórios de violação de CSP, a partir das 04h00 UTC de 16 de novembro.
- Cartões introduzidos em formulários próprios nesse dia, bem como tokens de sessão ou segredos guardados em cookies sem a marca
HttpOnly, entram na categoria de potencialmente expostos, segundo a Report URI, que sugere ponderar a comunicação aos clientes. - A rotação de credenciais associadas à plataforma integra igualmente as recomendações de Scott Helme.
- Na CSP, a combinação de
script-srceconnect-srcrestritivos teria cortado tanto o carregamento a partir do domínio do atacante como o envio dos dados.
A Sophos publicou também um aviso em que orienta as organizações com Optimizely Web Experimentation a inspecionar os projetos em busca de código injetado a 16 de novembro.
Para quem apenas visitou os sites: três verificações bastam à maioria das pessoas, de acordo com Scott Helme: confirmar o destino de transferências de criptomoedas feitas nesse dia, instalar as atualizações pendentes em iPhones e iPads e vigiar os movimentos do cartão.
Porque importa em Portugal
As fontes consultadas não destacam entidades portuguesas entre as afetadas, mas a lista inclui serviços usados diariamente por cidadãos e empresas em Portugal. O caso mostra um risco que qualquer PME com um site corre: cada script de terceiros (analítica, testes A/B, chat, publicidade) executa com os mesmos privilégios do código próprio.
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) inclui a segurança da cadeia de abastecimento nas medidas de gestão de risco exigidas às entidades abrangidas. Prevê também a notificação de incidentes significativos ao CNCS, através do CERT.PT. Um fornecedor de JavaScript comprometido cabe nesse âmbito, mesmo quando a falha é alheia à organização.
Há ainda a dimensão dos dados pessoais. Se dados de cartões, cookies de sessão ou outra informação de clientes tiverem sido captados num site sob responsabilidade de uma organização, o RGPD obriga a avaliar a violação. Havendo risco para os titulares, a notificação à CNPD deve ocorrer no prazo de 72 horas. Um inventário dos scripts externos carregados no site, e de quem os pode alterar, ajuda a responder a ambas as obrigações.
Perguntas frequentes
O que é a Optimizely e porque estava em tantos sites?
É uma plataforma de experimentação usada para testar e personalizar páginas web. O ataque à cadeia de abastecimento dispensou a intrusão site a site, bastando abusar do serviço partilhado de que todos dependiam.
Visitei um dos sites afetados. O que devo fazer?
Verifique o extrato do cartão se fez pagamentos a 16 de novembro e confirme os endereços de destino de transferências de criptomoedas feitas nesse dia. Instale também as atualizações disponíveis no iPhone ou iPad. Em caso de movimentos suspeitos, contacte o banco.
A vulnerabilidade tem CVE e já está corrigida?
Não foi divulgado identificador CVE nas fontes consultadas. A correção consta do aviso do fornecedor, a par da remoção do código injetado nos projetos afetados. Por ser um serviço SaaS, os clientes não têm atualização a instalar, mas devem rever os seus projetos.
Como sei se o meu site foi afetado?
Inspecione o Project JavaScript e o código personalizado de cada experiência e procure 1688360, atob( ou scripts que não reconheça. Pesquise também os registos de DNS, proxy e CSP pelos domínios indicados na tabela de indicadores, a partir da madrugada de 16 de novembro.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Report URI, pela Optimizely, pela Hudson Rock, pela StepSecurity e pela Sophos.