
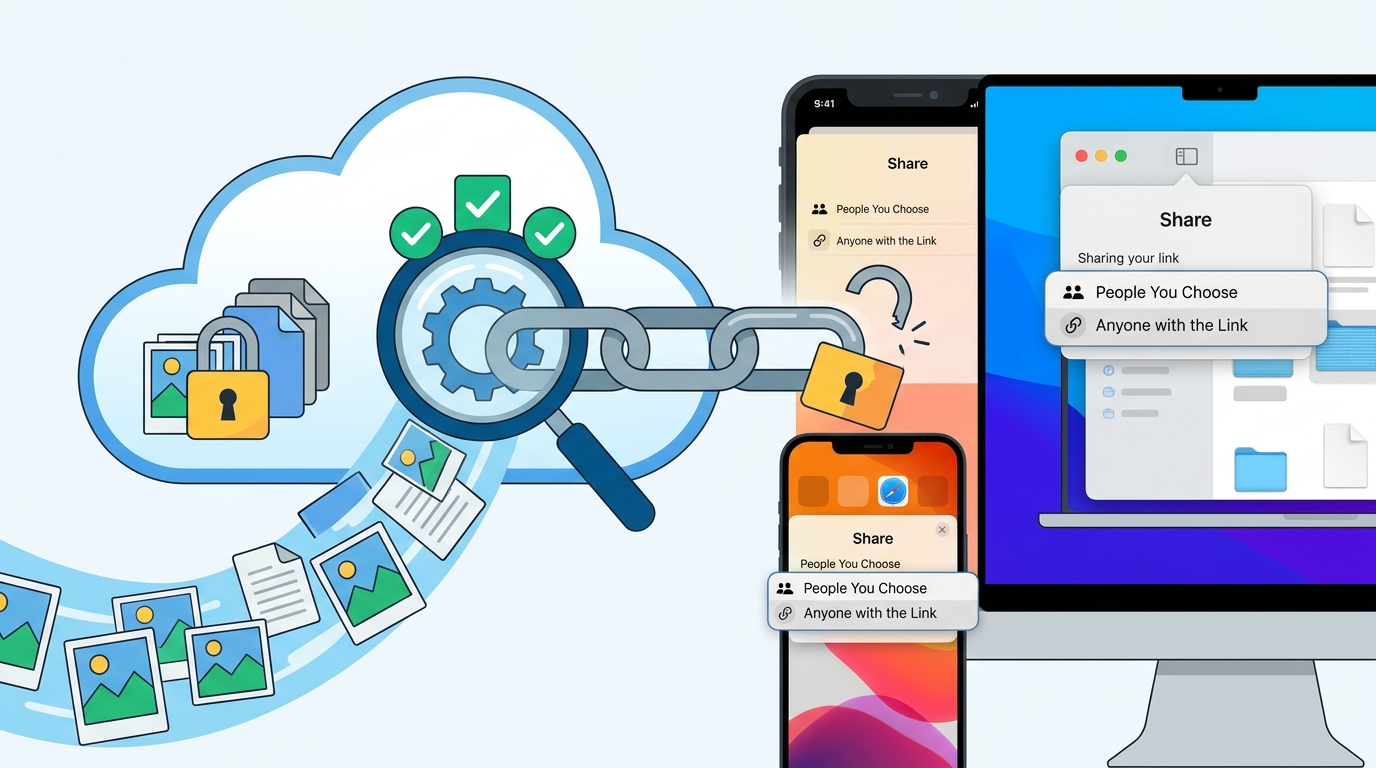
A Apple vai passar a analisar as fotografias e os ficheiros partilhados a partir do iCloud com a opção «Qualquer pessoa com a ligação» (Anyone with the Link). O objetivo é detetar «conteúdo nocivo». A mudança chega com a versão 27.3 do iOS, iPadOS, macOS e visionOS, que deverá ser disponibilizada ao público em dezembro. A Apple confirma também que estes itens perdem a encriptação ponto a ponto, mesmo nas contas com a Proteção Avançada de Dados ativa. A empresa reserva-se ainda o direito de remover conteúdos, bloquear contas e, se necessário, contactar as autoridades.
Resposta rápida: A partir das versões 27.3 dos seus sistemas operativos, a Apple vai verificar se há «conteúdo nocivo» nos itens do iCloud Fotografias e do iCloud Drive partilhados por ligação pública. Estes itens não têm encriptação ponto a ponto, mesmo com a Proteção Avançada de Dados ligada. A Apple não explica o que entende por «conteúdo nocivo». Se quer partilhar ficheiros pessoais ou empresariais, prefira a opção «Pessoas que escolher» ou o envio de uma cópia, e reveja as ligações públicas que já criou.
O que muda exatamente
A alteração foi anunciada num novo documento de suporte da Apple, publicado a 3 de novembro de 2026. Quando partilha um item guardado no iCloud, como uma fotografia ou um ficheiro do iCloud Drive, o utilizador pode escolher entre «Enviar uma cópia» e «Partilhar uma ligação». Na partilha por ligação há duas opções. A primeira, «Pessoas que escolher», dá acesso apenas a quem foi convidado ou aprovado. A segunda, «Qualquer pessoa com a ligação», torna o conteúdo acessível a quem tiver o URL, incluindo a própria Apple.
Segundo o documento, os itens partilhados com esta segunda opção serão verificados pela Apple para detetar conteúdo nocivo a partir da versão 27.3. Como sublinhou o 9to5Mac, a Apple sempre disse que estas ligações públicas lhe eram acessíveis. A novidade é que a empresa passa a examinar ativamente o conteúdo.
De acordo com a imprensa especializada que analisou o documento, a mudança não abrange a opção «Pessoas que escolher» nem os ficheiros simplesmente guardados no iCloud sem partilha pública. Também não há referência ao envio de cópias. Quanto aos Álbuns Partilhados, as publicações não estão de acordo: umas excluem-nos expressamente, outras incluem-nos quando estão abertos a «qualquer pessoa com a ligação». A Apple ainda não esclareceu este ponto publicamente.
Encriptação ponto a ponto: a parte que muitos desconhecem
O documento confirma que um item partilhado com «Qualquer pessoa com a ligação» deixa de ter encriptação ponto a ponto (E2EE), mesmo que o dono ou os participantes tenham ligado a Advanced Data Protection (Proteção Avançada de Dados). Esta funcionalidade opcional protege com E2EE dados como as cópias de segurança do iCloud, as Fotografias, as Notas e o iCloud Drive.
A limitação, em si, já existia. Na visão geral da segurança de dados do iCloud, a Apple indica que a colaboração no iWork, os Álbuns Partilhados das Fotografias e a partilha com «qualquer pessoa com a ligação» não são compatíveis com a Proteção Avançada de Dados. A mudança está na forma como esse acesso técnico vai ser usado: deixa de ser uma possibilidade teórica e passa a servir para verificar o conteúdo.
O que a Apple pode fazer se detetar conteúdo nocivo
A empresa avisa que, se alguém tentar carregar conteúdo nocivo, pode movê-lo, recusá-lo, modificá-lo, removê-lo ou apagá-lo a qualquer momento. Segundo a Help Net Security, a Apple admite também medidas contra a conta:
- bloquear ou desativar a conta Apple do utilizador;
- impedir que o endereço de email ou o número de telefone associados sejam usados para criar uma nova conta;
- envolver as autoridades policiais, «se necessário».
As perguntas que continuam sem resposta
O documento é curto e deixa várias questões em aberto. A Apple não diz o que considera «conteúdo nocivo» nem como faz a verificação: não esclarece se usa sistemas automáticos, modelos de inteligência artificial ou revisão humana. Também não explica se as ligações criadas antes das versões 27.3 serão analisadas retroativamente.
Vários meios especializados, como o MacRumors e a The Register, admitem que a referência às autoridades aponta para material de abuso sexual de menores (CSAM) e para malware ou ficheiros maliciosos. Trata-se, no entanto, de uma interpretação desses meios e não de uma definição da Apple.
Cronologia
| Data | Acontecimento |
|---|---|
| 2021 | A Apple anuncia um sistema de deteção de CSAM conhecido nas fotografias do iCloud. O plano é criticado por criptógrafos e investigadores e acaba por ser abandonado. |
| Dezembro de 2022 | Lançamento da Proteção Avançada de Dados com o iOS 16.2, inicialmente nos EUA. |
| Janeiro de 2023 | O iOS 16.3 alarga a Proteção Avançada de Dados a nível global. |
| Dezembro de 2024 | A Apple é processada nos EUA por ter desistido da deteção de CSAM no iCloud. |
| 3 de novembro de 2026 | Publicação do documento de suporte sobre a verificação das ligações públicas do iCloud. |
| Dezembro de 2026 (previsto) | Lançamento público do iOS, iPadOS, macOS e visionOS 27.3. |
Um tema antigo com uma nova abordagem
Em 2021, a Apple apresentou um sistema que compararia as fotografias do iCloud com assinaturas de material de abuso conhecido, fornecidas pelo NCMEC e por outras organizações. A proposta foi muito contestada. Um grupo de criptógrafos e investigadores de segurança publicou um artigo académico em que classificava a verificação no próprio dispositivo (client-side scanning) como uma forma de vigilância passível de abuso. A Apple acabou por desistir e, mais tarde, foi processada nos EUA por essa decisão.
Pelo que é público até agora, a nova abordagem é diferente. Não verifica os dispositivos nem o armazenamento privado. Aplica-se apenas a conteúdos que o próprio utilizador torna públicos, numa lógica semelhante à de outros serviços de alojamento e partilha de ficheiros. Mesmo assim, a falta de uma definição de «conteúdo nocivo» e de detalhes técnicos levou parte da imprensa especializada a questionar o alcance da medida.
Que opção de partilha usar
| Opção de partilha | Quem pode aceder | Verificação pela Apple (27.3+) | Compatível com a Proteção Avançada de Dados |
|---|---|---|---|
| Qualquer pessoa com a ligação | Quem tiver o URL, incluindo a Apple | Sim | Não |
| Pessoas que escolher | Apenas convidados ou aprovados | Não foi anunciada | Sim, na generalidade |
| Enviar uma cópia | Destinatário da cópia | Não foi referida | Não se aplica (não cria ligação) |
Passos práticos para utilizadores e equipas de TI:
- Trate qualquer ligação com «Qualquer pessoa com a ligação» como conteúdo público: sem E2EE e acessível à Apple.
- Para documentos com dados pessoais, contratos ou informação interna, use «Pessoas que escolher» ou envie uma cópia.
- Reveja as ligações públicas já criadas no iCloud Drive e nas Fotografias e desative as que já não são precisas, porque a Apple não esclareceu se serão verificadas retroativamente.
- Nas organizações com dispositivos Apple, avalie as políticas de MDM e de utilização aceitável do iCloud pessoal para partilhar dados da empresa.
Porque é que isto importa em Portugal
Para os cidadãos, a principal lição é perceber até onde vai a encriptação. A Proteção Avançada de Dados não protege o que se torna público por ligação. Fotografias de família, documentos de identificação ou faturas partilhados assim ficam fora da proteção mais forte do iCloud.
Para as PME e outras organizações, a questão é de governação de dados. Partilhar dados pessoais de clientes ou trabalhadores através de ligações públicas em contas pessoais pode ir contra os princípios de minimização e segurança do tratamento previstos no RGPD. Esses princípios aplicam-se independentemente do que a Apple faça com o conteúdo. As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2) devem incluir os serviços de partilha na nuvem na gestão de riscos e no controlo de acessos. As boas práticas de configuração e partilha divulgadas pelo CNCS e pelo CERT.PT continuam a ser uma referência útil.
Perguntas frequentes
A Apple vai analisar todas as minhas fotografias do iCloud?
Não, segundo o que foi anunciado. A verificação aplica-se apenas aos itens partilhados com a opção «Qualquer pessoa com a ligação». Os conteúdos guardados de forma privada e os partilhados com «Pessoas que escolher» não estão incluídos no documento da Apple.
A Proteção Avançada de Dados protege as ligações públicas?
Não. A Apple confirma que os itens partilhados com «Qualquer pessoa com a ligação» não têm encriptação ponto a ponto, mesmo que o dono ou os participantes tenham a Proteção Avançada de Dados ativa.
Quando entra em vigor esta mudança?
Com a versão 27.3 do iOS, iPadOS, macOS e visionOS, que deverá chegar ao público em dezembro de 2026. A Apple não esclareceu se as ligações criadas antes serão verificadas.
O que acontece se a Apple considerar um conteúdo nocivo?
A Apple pode mover, recusar, alterar ou apagar o conteúdo, bloquear ou desativar a conta, impedir a criação de uma nova conta com o mesmo email ou número de telefone e, se necessário, contactar as autoridades.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Apple, pelo 9to5Mac, pela Help Net Security, pelo MacRumors e pela The Register.