
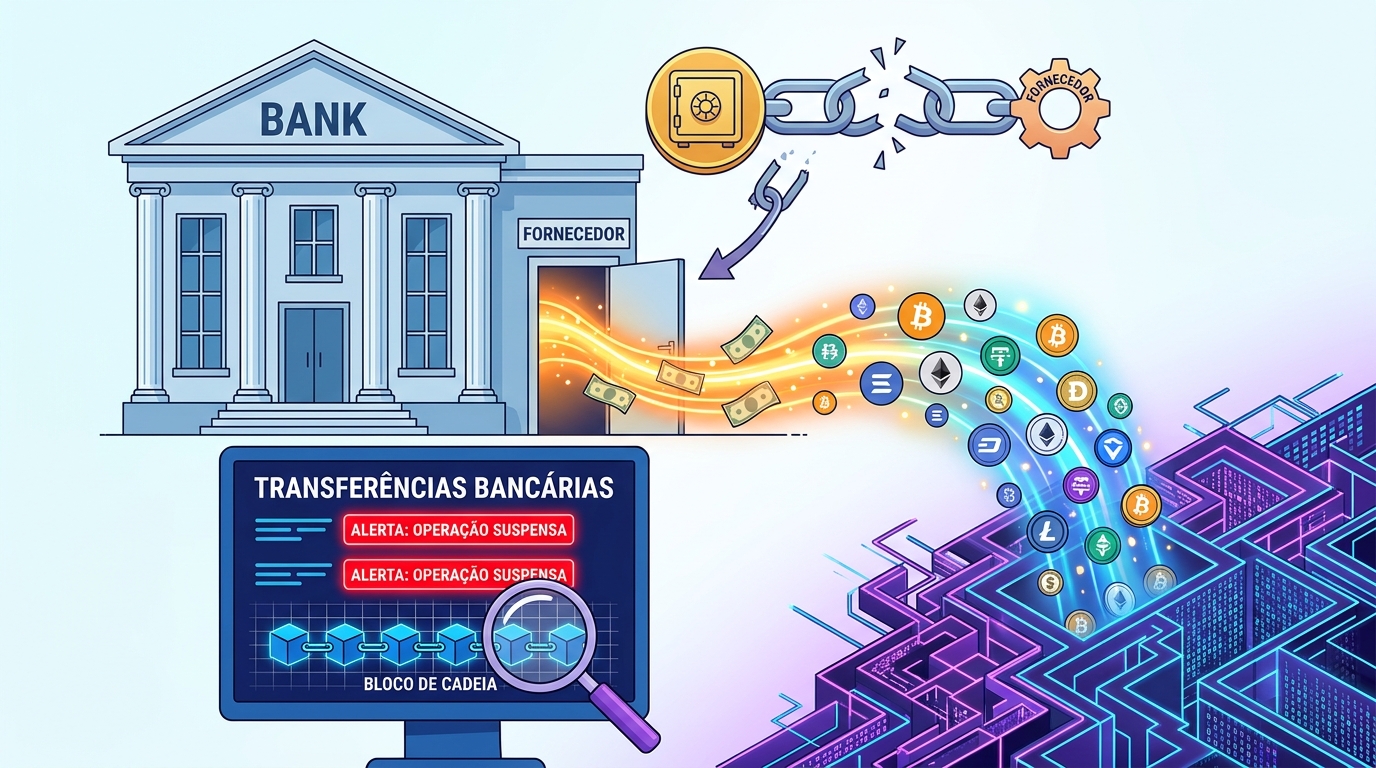
O grupo bancário francês Crédit Mutuel Arkéa, com sede na Bretanha, confirmou a 4 de novembro de 2026 que sofreu um ciberataque. Os atacantes usaram uma conta própria do banco para fazer transferências fraudulentas para outras instituições, e parte do dinheiro terá sido depois convertida em criptoativos. Segundo o banco, a entrada fez-se através da plataforma de um prestador de serviços externo. O montante desviado ainda não foi fechado oficialmente: um especialista independente em análise de blockchain fala em mais de 133 milhões de dólares, cerca de 118 milhões de euros. O banco não confirma esse valor, mas, segundo a AFP, reconhece que a ordem de grandeza está certa. O Ministério Público de Paris já abriu um inquérito.
Resposta rápida: O Crédit Mutuel Arkéa confirmou um ciberataque que permitiu transferências fraudulentas a partir de uma conta do próprio banco. A entrada fez-se pela plataforma de um prestador externo. As estimativas de perdas vão de cerca de 100 a 118 milhões de euros, mas nenhum valor foi confirmado oficialmente. O banco garante que o dinheiro dos clientes não foi afetado e avisa para possíveis tentativas de phishing. Clientes de bancos devem desconfiar de contactos que usem o incidente como pretexto, e as organizações devem rever os acessos dos seus fornecedores a sistemas de pagamento.
O que o banco confirmou oficialmente
Num comunicado datado de Brest, 4 de novembro, o Crédit Mutuel Arkéa diz que foi alvo de um ciberataque que permitiu realizar operações fraudulentas. Quando detetou o ataque, contactou as autoridades competentes e de supervisão. Por precaução, suspendeu também algumas transações para proteger as operações e impedir novos movimentos fraudulentos.
O grupo diz que o incidente está “encerrado” e “controlado”. As operações foram retomadas de forma gradual durante a manhã, depois de verificações e de novas medidas de segurança. O banco garante que os clientes da sua rede e das filiais não sofreram perdas financeiras. Na prática, o efeito visível foi o atraso de algumas transferências: nesse dia, vários clientes não conseguiram fazer transferências nas aplicações do grupo.
Ao fim da tarde, um comunicado complementar trouxe mais pormenores. Os atacantes usaram a conta própria do banco para fazer transações para outros bancos, e esse dinheiro terá depois sido convertido em criptomoedas em plataformas especializadas. O banco descarta erro humano interno e fala num ataque “sofisticado” vindo do exterior. Diz ainda que já conseguiu bloquear parte dos fundos e que estão em curso outras ações para os recuperar.
Um fornecedor como ponto de entrada, e não a Fortuneo
Nas primeiras horas, várias notícias apontaram a Fortuneo, o banco online do grupo, como origem das transferências. Segundo informações atribuídas ao jornalista Grégory Raymond e noticiadas pela France 3 Régions, os autores teriam conseguido emitir transferências e escolher eles próprios os beneficiários.
O Crédit Mutuel Arkéa desmentiu esta versão. Garante que a entrada não foi feita pela Fortuneo: os atacantes terão passado pela plataforma de um prestador de serviços e chegado diretamente ao banco. O nome do fornecedor não foi revelado, e a forma como a plataforma foi comprometida também não. Também não se sabe ainda se houve acesso a dados pessoais.
O rasto nas criptomoedas
O caso tornou-se público por causa de ZachXBT, especialista independente em rastrear transações em blockchain. Segundo a France 3, os movimentos suspeitos foram sinalizados a partir de 2 de novembro. A análise identificou mais de 106 milhões de dólares em stablecoins (USDC e USDT), que passaram por plataformas como Kraken, OKX e Crypto.com. Depois foram convertidos noutras criptomoedas pensadas para esconder o rasto das transações. O total atribuído ao desvio ultrapassa os 133 milhões de dólares.
ZachXBT também criticou a demora do banco a tornar o caso público. Segundo a imprensa francesa, defende que mais de 30 milhões de dólares podiam ter sido congelados pelas autoridades europeias se o incidente tivesse sido divulgado mais cedo. O banco não respondeu publicamente a esta crítica em concreto.
Quanto se perdeu, afinal?
O valor final continua por apurar. Segundo a Euronews, o banco não confirmou os 133 milhões de dólares avançados pelo jornal regional Le Télégramme e diz que o montante ainda está a ser avaliado. Segundo a AFP, o grupo aponta para uma estimativa provisória de cerca de 100 milhões de euros. Já à Reuters, um porta-voz disse que as perdas ficam abaixo da estimativa de ZachXBT e que estas não põem em causa a solidez financeira da instituição.
| Fonte | Montante | Estado |
|---|---|---|
| ZachXBT / Le Télégramme | Mais de 133 milhões de dólares (cerca de 118 milhões de euros) | Estimativa externa, não confirmada pelo banco |
| Crédit Mutuel Arkéa (segundo a AFP) | Cerca de 100 milhões de euros | Estimativa provisória |
| Porta-voz do banco (segundo a Reuters) | Abaixo da estimativa de ZachXBT | Valor final ainda em apuramento |
Para dar uma ideia da escala, a Reuters descreve o grupo como um conjunto das federações do Crédit Mutuel da Bretanha e do Sudoeste de França e de cerca de 40 filiais, com 5,8 milhões de clientes e 211,5 mil milhões de euros em ativos.
Cronologia do incidente
| Data | Acontecimento |
|---|---|
| A partir de 2 de novembro | ZachXBT sinaliza movimentos suspeitos de stablecoins na blockchain |
| Noite de 3 para 4 de novembro | O Crédit Mutuel Arkéa é apontado publicamente como vítima |
| 4 de novembro, manhã | O banco apresenta queixa e a secção de cibercriminalidade do Ministério Público de Paris abre inquérito; algumas transferências ficam suspensas |
| 4 de novembro, início da tarde | Primeiro comunicado oficial confirma o ciberataque |
| 4 de novembro, fim da tarde | Comunicado complementar refere o prestador externo e desmente que a Fortuneo tenha sido a porta de entrada |
Alerta de phishing e medidas recomendadas
O banco avisa os clientes de que podem surgir tentativas de phishing aproveitando o incidente e pede o máximo de cuidado. É um padrão habitual: depois de um caso muito noticiado, aparecem chamadas de falsos gestores de conta e SMS a pedir “validação” de dados ou operações. Algumas recomendações, para particulares e organizações:
- Não indicar códigos de autenticação, palavras-passe ou dados de cartão por telefone, SMS ou email, mesmo que o contacto pareça vir do banco.
- Em caso de dúvida, desligar e ligar para o número oficial que aparece no cartão ou na aplicação.
- Nas empresas, fazer o inventário dos fornecedores com acesso a sistemas de pagamento ou tesouraria e limitar esses acessos ao mínimo necessário.
- Exigir autenticação forte e validação por mais de uma pessoa para transferências de valor elevado ou para novos beneficiários.
- Vigiar volumes e destinos anormais de pagamentos, incluindo transferências para plataformas de criptoativos.
Porque é que este caso importa em Portugal
O caso mostra um risco que os reguladores europeus conhecem bem: a cadeia de fornecimento digital. Mesmo sem uma falha direta nos sistemas centrais, um prestador comprometido pode dar acesso a funções críticas como a emissão de pagamentos. No setor financeiro, o Regulamento DORA (UE) 2022/2554, aplicável desde janeiro de 2025, obriga bancos e outras entidades a gerir o risco de terceiros prestadores de serviços de TIC e a comunicar incidentes graves às autoridades de supervisão. Em Portugal, essa supervisão cabe ao Banco de Portugal.
Para as restantes entidades essenciais e importantes, o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) também inclui a segurança da cadeia de abastecimento entre as medidas obrigatórias. A coordenação nacional e a resposta a incidentes cabem ao CNCS/CERT.PT. Se ficar provado que houve acesso a dados pessoais, entra também em jogo o RGPD, com a obrigação de notificar a autoridade de controlo. Até agora, o Crédit Mutuel Arkéa não disse se houve impacto em dados.
Para as PME portuguesas, a lição é direta. O controlo das transferências não pode depender apenas da segurança interna: tem de abranger todos os parceiros com acesso às plataformas de pagamento. Em fraudes que acabam em criptoativos, a rapidez da comunicação às autoridades e às plataformas pode fazer a diferença entre recuperar ou perder os fundos.
Perguntas frequentes
Os clientes do Crédit Mutuel Arkéa perderam dinheiro?
Segundo o banco, não. As transferências fraudulentas saíram de uma conta própria do grupo, e o efeito para os clientes foi o atraso temporário de algumas transferências.
Como entraram os atacantes?
O banco diz que entraram pela plataforma de um prestador de serviços externo e desmente que a filial Fortuneo tenha sido a porta de entrada. O fornecedor não foi identificado.
Quanto dinheiro foi desviado?
Não há valor oficial final. ZachXBT estima mais de 133 milhões de dólares (cerca de 118 milhões de euros). Segundo a AFP, o banco aponta provisoriamente para cerca de 100 milhões de euros.
Que lições ficam para as empresas portuguesas?
Controlar o acesso de fornecedores a sistemas de pagamento, exigir validação por várias pessoas para transferências sensíveis e reportar incidentes rapidamente. São obrigações previstas no DORA e no Regime Jurídico da Cibersegurança.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo Crédit Mutuel Arkéa, pela Euronews e pela France 3 Régions.