
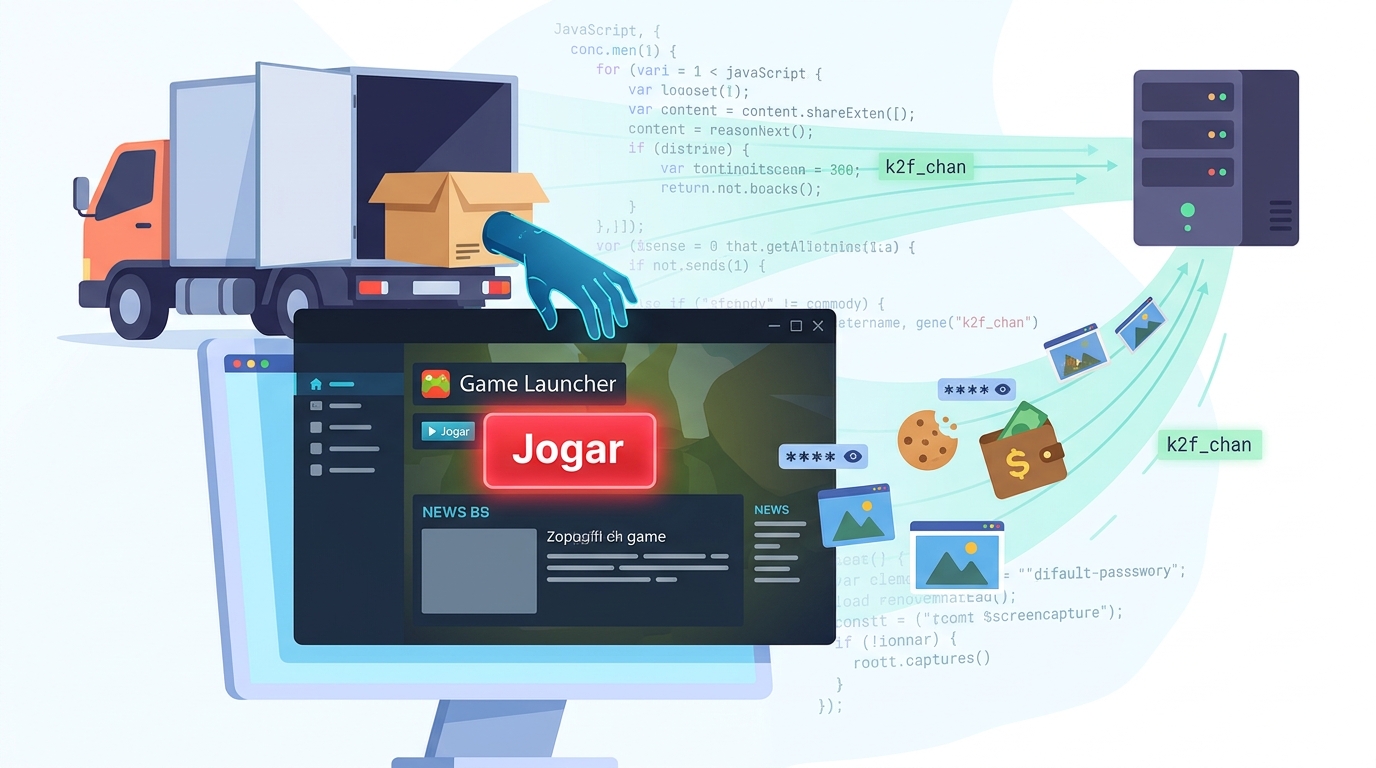
Os responsáveis pelo jogo Goddess of Victory: NIKKE confirmaram que alguns ficheiros do launcher para Windows foram adulterados por terceiros. Em certas sessões, o simples arranque do programa oficial bastou para descarregar malware de acesso remoto com capacidade para roubar credenciais. A editora, Level Infinite (do grupo Tencent), já distribuiu correções, ativou no cliente uma ferramenta de deteção e remoção e está a receber participações de prejuízos. Quem abriu o launcher no PC desde o final de setembro deve verificar o computador com urgência.
Resposta rápida: Atacantes alteraram scripts JavaScript que o launcher de PC do NIKKE descarrega do CDN da editora. Assim conseguiram instalar um agente de controlo remoto que rouba palavras-passe, cookies, capturas de ecrã e dados de carteiras de criptomoedas. As versões móveis não foram afetadas. Se abriu o launcher no Windows desde 27 de setembro, procure a cadeia k2f_chan no ficheiro debug.log, use a verificação de segurança do cliente oficial e altere as suas palavras-passe e chaves a partir de outro dispositivo.
Um ataque à cadeia de abastecimento através de um programa de confiança
O NIKKE é um RPG de ação desenvolvido pelo estúdio sul-coreano Shift Up. No PC, o jogo arranca através de um launcher próprio, que ao abrir carrega vários recursos web a partir da rede de distribuição de conteúdos (CDN) da editora. Foi aí que os atacantes entraram. Segundo a análise técnica publicada no GitHub pelo investigador independente MotherSphere, quatro ficheiros JavaScript alojados no CDN oficial da Level Infinite foram modificados a 27 de setembro de 2026, e o código injetado descarregaria código adicional de servidores controlados pelos atacantes sempre que os jogadores abriam o launcher.
Na conta oficial do jogo no X, a equipa admitiu ter identificado que alguns ficheiros do launcher de PC para Windows foram recentemente adulterados por terceiros, o que poderá ter permitido a execução de programas maliciosos no arranque. A empresa diz que está também a rever a fundo o ambiente de segurança da rede, incluindo o CDN, para perceber como os ficheiros foram comprometidos.
A origem do comprometimento ainda não está totalmente esclarecida. Segundo o resumo da comunicação oficial feito pela imprensa especializada, a investigação da Level Infinite aponta para o sequestro, a 27 de setembro, de um domínio de terceiros usado nas operações do jogo, a partir do qual foram adulterados quatro scripts do CDN. Uma análise independente do investigador WormW acrescenta que o domínio insightjs[.]com foi registado de novo a 27 de setembro de 2026, depois de cerca de cinco anos inativo, por um titular sem relação com o original. Como os atacantes conseguiram permissões de escrita no CDN continua por apurar.
O que o malware conseguia fazer
O processo tinha duas fases. Primeiro, um carregador ofuscado escondido nos scripts legítimos contactava o domínio dos atacantes. Depois, era descarregado um agente de acesso remoto. Segundo o BleepingComputer, que examinou dois dos ficheiros, o backdoor permitia executar comandos remotamente, navegar e descarregar ficheiros locais, fazer capturas de ecrã, recolher credenciais da conta NIKKE e roubar informação guardada nos navegadores.
O malware aceitava ainda um comando para instalar uma DLL maliciosa chamada platform_experience_helper.dll, capaz de continuar ativa depois de fechado o launcher. O investigador citado pela Inven Global diz que os alvos incluíam palavras-passe guardadas no navegador, dados da conta NIKKE e informação de 28 tipos de carteiras de criptomoedas. Um pormenor dificulta a avaliação de danos: os registos do launcher mostram que a ferramenta foi executada, mas não registam que comandos o atacante emitiu.
Segundo a editora, só a versão de PC foi afetada. O incidente limitou-se ao launcher de PC e não afetou a versão móvel do jogo. Há relatos de que o problema também atingiu quem corria o launcher através do Proton, em Linux e na Steam Deck.
Cronologia do incidente
As datas da fase ativa não coincidem entre fontes. Os investigadores independentes situam as primeiras execuções do agente a 23 ou 24 de outubro. Já a comunicação oficial, segundo a imprensa, fala em distribuição de programas maliciosos aos PC dos jogadores a partir de 30 de outubro. A tabela reúne os marcos confirmados e indica a origem de cada um.
| Data (2026) | Acontecimento | Fonte |
|---|---|---|
| 27 set., 01:59 GMT | Registo do domínio insightjs.com | MotherSphere (GitHub) |
| 27 set., 15:41 (UTC+9) | Início do período em que a editora pede verificação a quem abriu o launcher | Level Infinite |
| 6 out. | Primeiro certificado para analytics.insightjs.com | Registos de transparência de certificados |
| 23–24 out. | Primeiras execuções do agente reportadas por investigadores | Relatórios independentes |
| 29 out. | Lançamento mundial da atualização do 4.º aniversário | Imprensa especializada |
| 30 out. | Início da distribuição ativa de malware, segundo a editora | Level Infinite |
| 3 nov. | Publicação do relatório no GitHub; substituição de três dos quatro ficheiros | MotherSphere |
| 4 nov., ~02:30 (UTC+9) | Correções do cliente e primeiro aviso oficial no X | Level Infinite |
| 5 nov., 08:00 | Ativação da deteção e remoção automáticas no cliente oficial de PC | Level Infinite |
A reação da editora também foi criticada. O investigador sustenta que três ficheiros foram substituídos por versões limpas a 3 de novembro, mas uma cópia adulterada do quarto ainda estaria a ser servida às 22:26 GMT. O CEO da Shift Up, Kim Hyung-tae, pediu desculpa publicamente e disse estar a trabalhar com a Level Infinite numa solução de fundo.
Indicadores de comprometimento (IOCs)
| Tipo | Indicador |
|---|---|
| Domínio (carregador) | insightjs[.]com |
| Domínio (C2 e payload) | analytics[.]insightjs[.]com |
| Domínio alternativo | insightjs[.]org |
| Endereço IP | 89.127.233.127 |
| Payload | hxxps://analytics[.]insightjs[.]com/comm/assets/insight.bundle |
| Entrada de registo | k2f_chan registered em Launcher/intl_service/debug.log |
| Ficheiro persistente | platform_experience_helper.dll |
| Ficheiros temporários | %TEMP%\k2f-bcreds-* e %TEMP%\k2f_screen_*.jpg |
| Chave de registo (Chrome) | HKCU\Software\Classes\CLSID\{E77CC89B-7401-4C04-8CED-149DB35ADD04} |
A presença de k2f_chan no registo é o sinal mais claro. O relatório explica que essas entradas significam que o agente foi executado no PC até o launcher ser fechado. Uma nota: o domínio insightjs[.]org passou entretanto a mostrar um aviso de segurança dentro do launcher, e ver esse aviso não prova, por si só, que houve infeção.
O que fazer agora
A editora pede que quem abriu o launcher de PC para Windows pelo menos uma vez desde 27 de setembro, às 15:41 (UTC+9), faça uma verificação de segurança e tome as medidas necessárias. Os passos recomendados são estes:
- Antes da verificação manual, desligar o PC da rede e fechar por completo o jogo, o launcher e o Google Chrome.
- Usar a funcionalidade do cliente oficial que, desde as 08:00 de 5 de novembro, procura e remove os programas maliciosos distribuídos neste incidente, ou correr uma análise offline do Microsoft Defender.
- Apagar a cache do launcher em
%APPDATA%\nikke_launcher\tbs_cacheantes de o abrir de novo. - Bloquear os domínios e o IP indicados acima na firewall ou no router.
- A partir de um dispositivo limpo, alterar todas as palavras-passe, chaves de API e tokens de acesso usados no PC afetado, e terminar as sessões ativas de email, lojas de jogos e outros serviços.
- Mover fundos de carteiras de criptomoedas para endereços novos, se tiver usado carteiras nesse computador.
Se encontrar sinais de execução do agente, vários investigadores aconselham reinstalar o Windows. O agente permitia executar comandos arbitrários, por isso uma análise antivírus sem resultados não garante que o sistema está limpo. A Level Infinite pede a quem tenha sofrido perdas que contacte o apoio ao cliente.
Porque é que isto importa em Portugal
Este caso mostra bem o risco da cadeia de abastecimento de software: o malware chegou dentro de um programa oficial, aberto de propósito pelos utilizadores e alimentado pela infraestrutura do próprio fornecedor. Para os cidadãos, a lição é que um computador pessoal usado para jogar costuma ser o mesmo onde estão guardadas as palavras-passe do banco e do email. Num PC partilhado com o trabalho, ou usado em teletrabalho, o roubo de cookies de sessão e de credenciais pode abrir a porta aos sistemas de uma PME.
Para as organizações, o incidente reforça as obrigações de gestão de risco de fornecedores e de verificação da integridade de recursos externos, centrais no Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2). Como há roubo de credenciais e de dados pessoais, o caso toca também no RGPD. Quem detetar sinais de comprometimento em equipamentos ligados à empresa pode reportar o incidente ao CNCS/CERT.PT e deve avaliar se tem de notificar a CNPD.
Perguntas frequentes
Quem jogou NIKKE apenas no telemóvel corre risco?
Não. Segundo a editora, o incidente limitou-se ao launcher de PC para Windows. Quem só jogou nas versões Android ou iOS não precisa de tomar medidas relacionadas com este caso.
Como sei se o meu PC foi infetado?
Abra o ficheiro Launcher/intl_service/debug.log na pasta de instalação do NIKKE e procure k2f_chan. Se a cadeia aparecer, o agente malicioso foi executado. Pode também usar a verificação de segurança do cliente oficial.
É seguro voltar a usar o launcher?
A editora garante que a versão agora distribuída é segura. Ainda assim, recomenda-se apagar primeiro a cache em %APPDATA%\nikke_launcher\tbs_cache e confirmar que o sistema está limpo.
Que dados podem ter sido roubados?
O agente podia recolher palavras-passe e cookies dos navegadores, credenciais da conta NIKKE, capturas de ecrã, ficheiros locais e dados de carteiras de criptomoedas. Por isso convém alterar todas as credenciais a partir de outro dispositivo.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela equipa do NIKKE/Level Infinite (instruções de verificação manual), pelo investigador MotherSphere, pela análise técnica de WormW e pelo BleepingComputer.