
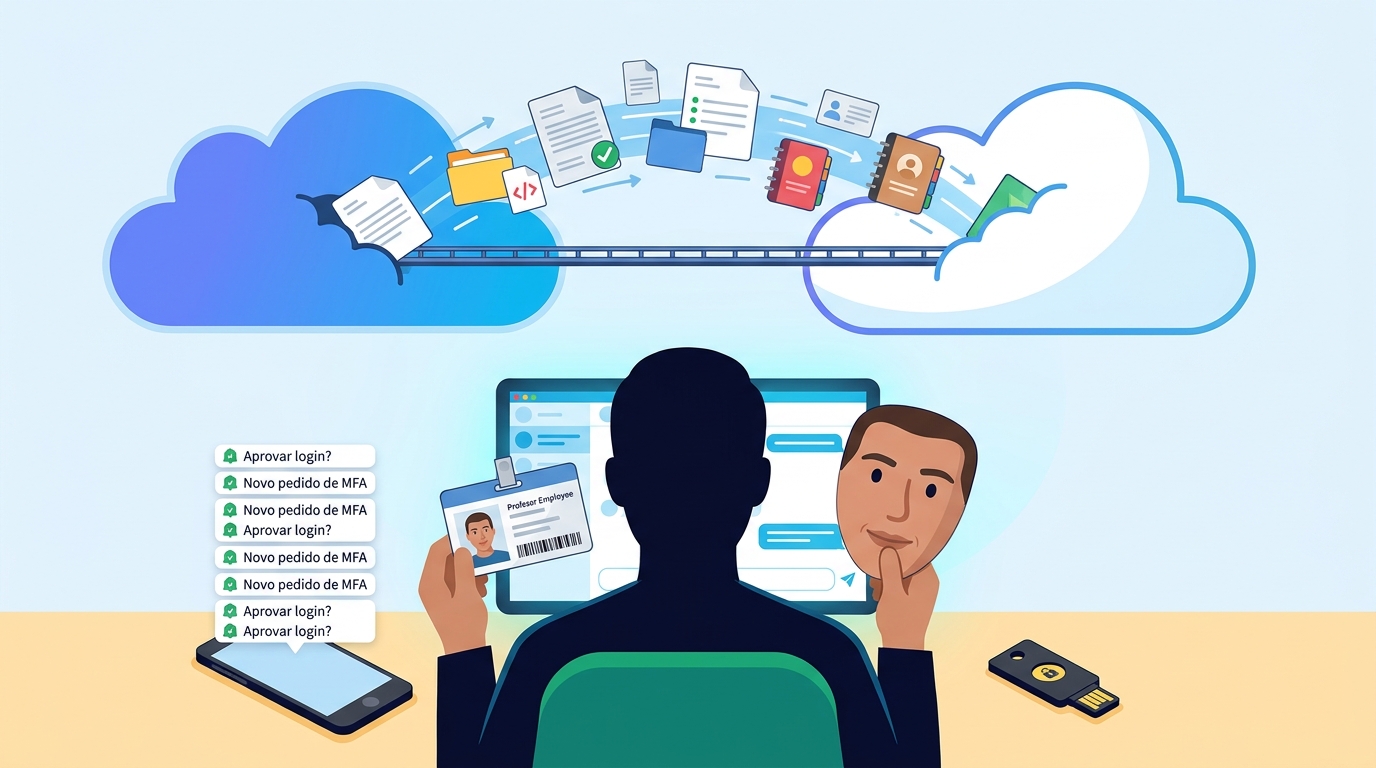
Uma conta de administração comprometida numa organização norte-americana acabou por abrir a porta, meses depois, a uma segunda vítima. O diretório de pessoal e os ficheiros retirados do Google Workspace da primeira entidade, no final de 2025, alimentaram em 2026 a abordagem a outra organização dos EUA, segundo um estudo de caso do Google Threat Intelligence Group (GTIG) e da Mandiant sobre o grupo COLD RELIC. A ligação deste ator ao FSB russo assenta numa atribuição formal das autoridades norte-americanas, em concreto do Departamento de Justiça.
Resposta rápida: O grupo russo COLD RELIC (antes COLDRIVER) roubou o conteúdo do Google Workspace de uma organização dos EUA e usou esses dados para se fazer passar por um funcionário e comprometer uma segunda entidade. A autenticação multifator por notificação push não travou nenhum dos ataques. A Google recomenda MFA resistente a phishing nas contas de administração, revogação completa de sessões e tokens e vigilância de exportações em massa. Verifique por um segundo canal qualquer pedido invulgar, mesmo de contactos conhecidos.
Quem é o COLD RELIC
COLD RELIC é a designação que a Google usa agora para um ator há muito conhecido. Star Blizzard e Callisto figuram entre os outros nomes do mesmo grupo, que a empresa seguia até aqui como COLDRIVER. O perfil das vítimas é consistente: decisores públicos, indústria de defesa e organizações sem fins lucrativos dos dois lados do Atlântico.
A atividade não abrandou: novembro de 2026 já trouxe indícios de novas campanhas de phishing de um grupo que a Google tem debaixo de olho desde 2015. O roubo de credenciais sempre foi a sua especialidade, como a Google descreveu numa análise anterior. Nos últimos anos somou-lhe malware próprio: o LOSTKEYS apareceu em campanhas de janeiro, março e abril de 2025.
Primeiro ataque: uma conta Super Admin e muita insistência
O caso começa no final de 2025. Os acessos pareciam locais, porque partiam de uma rede de proxies residenciais situada na mesma zona geográfica da vítima. A palavra-passe roubada de uma conta Super Admin não bastava: o segundo fator caiu por cansaço, vencido por uma sucessão de notificações push.
A persistência assentou em três mecanismos: passkeys, códigos de recuperação e dispositivos de MFA registados sem autorização. O saque foi total: a drive da organização saiu por duas vias, a partilha em massa com um endereço de email dos atacantes e a descarga direta, a que se somaram as listas completas de funcionários e uma exportação de todo o domínio pelo Customer Takeout.
A intrusão durou vários meses e incluiu a eliminação de alertas de segurança, bem como consultas aos registos de defesa. A expulsão não encerrou o caso: seguiu-se uma nova vaga de engenharia social, agora a partir de endereços que imitavam funcionários reais e dirigida tanto a colegas como a contactos do mesmo meio profissional.
Segundo ataque: a confiança como vetor
A conversa que abriu a segunda intrusão, já em 2026, decorreu numa aplicação de mensagens cifradas e partiu de alguém que dizia trabalhar na primeira organização. A escolha do alvo dificilmente foi casual: na avaliação da Google, terá resultado dos contactos e relações profissionais expostos na primeira intrusão. A ligação entre os dois casos tem ainda um apoio técnico, porque o nome da primeira organização aparecia num dos links de phishing.
O alvo técnico era o Entra ID, a peça de início de sessão único federado à frente do Google Workspace da segunda vítima, e a captura abrangeu credenciais e tokens de autenticação. A permanência na conta, durante toda a intrusão, dependeu de um novo dispositivo de MFA inscrito na solução de SSO. Desta vez não houve exportação de toda a organização; o prejuízo limitou-se aos ficheiros acessíveis ao utilizador comprometido, descarregados em bloco.
A página de phishing raramente está à vista: o caminho passa muitas vezes por sites legítimos comprometidos, onde o visitante é avaliado antes de lhe ser mostrado qualquer conteúdo malicioso e o destino real fica oculto. Outra marca habitual é a presença, nos links, de parâmetros de consulta definidos pelos atacantes.
Cronologia
| Momento | O que aconteceu |
|---|---|
| 2015 | A Google começa a seguir o grupo |
| Final de 2025 | Comprometimento de uma conta Super Admin no Google Workspace da primeira organização e exportação de todo o domínio |
| Meses seguintes | Acesso mantido e alertas apagados; depois da expulsão, nova vaga de mensagens em nome de funcionários |
| 2026 | Abordagem a um colaborador da segunda organização, roubo de credenciais e tokens do Entra ID e descarga de ficheiros em bloco |
| 17 de novembro de 2026 | Data do estudo de caso da Google sobre o COLD RELIC |
| Novembro de 2026 | Indícios de novas operações de phishing |
Sinais a procurar nos registos
As fontes consultadas não associam qualquer identificador CVE a este caso, que assenta em credenciais roubadas e engenharia social. Também não foi possível confirmar uma lista pública de domínios ou endereços IP. Os indicadores úteis são, por isso, comportamentais.
| Atividade | O que verificar |
|---|---|
| Fadiga de MFA | Um início de sessão válido logo após uma série de desafios de MFA falhados, sobretudo com origem idêntica |
| Exportação de todo o domínio | Evento CUSTOMER_TAKEOUT_CREATED nos registos de administração do Google Workspace |
| Exportação do diretório | Descarga da lista de utilizadores a partir de contas privilegiadas |
| Adulteração de alertas | Alertas de segurança eliminados e consultas invulgares aos registos de defesa |
| Acesso OAuth ao correio | Clientes de email ou serviços externos desconhecidos com autorizações alargadas sobre o correio |
| Autenticadores novos | Passkeys, dispositivos de MFA ou códigos de recuperação que o titular não reconhece |
Como reduzir o risco
- MFA resistente a phishing: as notificações push devem dar lugar a métodos como chaves físicas de segurança, com prioridade para as contas de administração.
- Contas privilegiadas: poucas contas Super Admin, usadas apenas quando necessário e vigiadas de perto, reduzem a superfície exposta.
- Resposta completa: mudar a palavra-passe não chega, como mostrou um dos casos analisados, em que o atacante continuou ligado depois da reposição. A limpeza tem de abranger, no Google Workspace e no Entra ID, sessões de browser, tokens de atualização e permissões OAuth indevidas, além de passkeys, dispositivos e códigos de recuperação que ninguém reconhece.
- Contexto em vez de geografia: a geolocalização, sozinha, vale pouco como alerta quando os acessos chegam de redes residenciais próximas da vítima; o sinal útil surge ao cruzá-la com autenticadores novos ou descargas fora do normal.
- Verificação por segundo canal: confirme por telefone ou presencialmente qualquer pedido de início de sessão ou partilha de documentos, mesmo vindo de um contacto habitual.
Porque importa em Portugal
As duas vítimas são norte-americanas, mas os alvos habituais do grupo incluem governos, defesa e organizações não governamentais europeias. O método também não depende do país. Qualquer entidade portuguesa que use Google Workspace ou Entra ID e mantenha relações com parceiros estrangeiros pode ser a segunda vítima de uma intrusão que começou noutro lado.
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) exige às entidades abrangidas medidas de gestão de risco que incluem a autenticação multifator e a segurança das relações com terceiros. Prevê ainda a notificação de incidentes significativos ao CNCS/CERT.PT. Uma exportação em massa de caixas de correio e diretórios de pessoal constitui também uma violação de dados pessoais. Ao abrigo do RGPD, tem de ser comunicada à CNPD no prazo de 72 horas quando haja risco para os titulares.
Para as PME, a lição é prática: um fornecedor ou parceiro comprometido torna credível uma mensagem que, noutro contexto, levantaria suspeitas.
Perguntas frequentes
O que é o COLD RELIC?
É o nome que a Google dá atualmente a um grupo de ciberespionagem antes seguido como COLDRIVER e também conhecido por Star Blizzard ou Callisto. A sua ligação ao FSB russo decorre de uma atribuição formal dos Estados Unidos. Os alvos habituais são decisores públicos, indústria de defesa e organizações não governamentais.
Como foi contornada a autenticação multifator?
No primeiro caso, por fadiga de MFA: com a palavra-passe já roubada, uma sucessão de notificações push acabou aprovada. No segundo, o phishing capturou credenciais e tokens de autenticação do Entra ID. Em ambos, os atacantes registaram depois os seus próprios autenticadores.
Que sinais devem as equipas de segurança procurar?
Séries de desafios de MFA falhados seguidas de um sucesso, novos dispositivos ou passkeys, o evento CUSTOMER_TAKEOUT_CREATED, descargas da lista de utilizadores, alertas eliminados e autorizações OAuth alargadas sobre o correio.
Este caso é relevante para organizações portuguesas?
Sim. O grupo visa entidades europeias e a técnica explora relações de confiança entre organizações, independentemente do país. As entidades abrangidas pelo regime que transpõe a NIS2 têm deveres de gestão de risco e de notificação de incidentes ao CNCS.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo Google Threat Intelligence Group e pela Mandiant no estudo «COLD RELIC: A Case Study in Impersonation and Compromise», tal como citado por The Record, SecurityWeek e Infosecurity Magazine, e em análises anteriores da Google sobre o grupo (Threat Analysis Group e GTIG).