
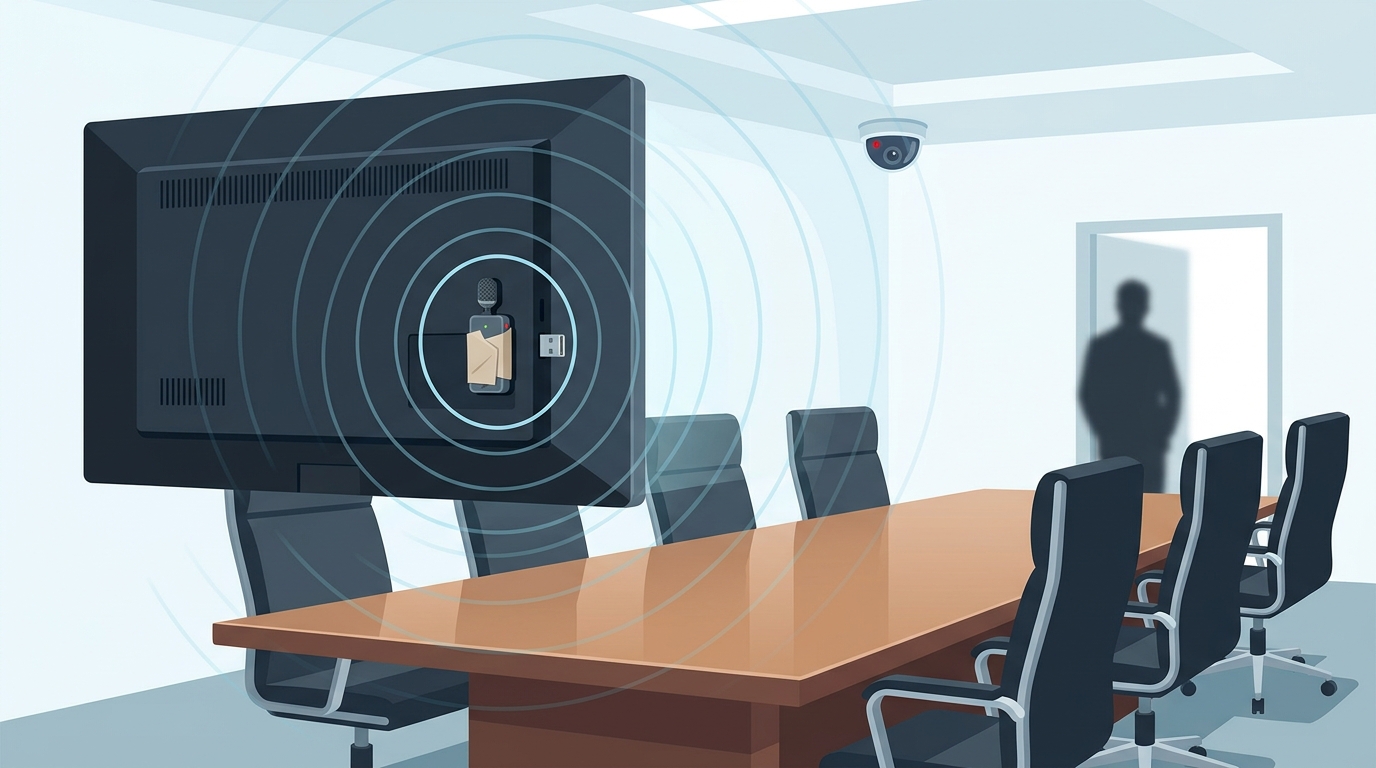
Um engenheiro da OpenAI foi detido pelo FBI. É suspeito de ter instalado um dispositivo de gravação áudio numa sala de reuniões usada pela direção, na sede da empresa em São Francisco. Segundo o Departamento de Justiça dos EUA, Abdulrahman Alfozan, de 35 anos, cidadão da Arábia Saudita, foi detido na sexta-feira, 9 de outubro de 2026, e foi presente pela primeira vez a um tribunal federal na terça-feira, 13 de outubro. O caso mostra como uma ameaça interna, combinada com um equipamento barato ligado a uma porta USB, pode pôr em risco as conversas mais sensíveis de uma organização.
Resposta rápida: As autoridades norte-americanas acusam um engenheiro da OpenAI de ter escondido um gravador áudio, ligado à porta USB de um televisor, numa sala de reuniões reservada à direção. A OpenAI diz não ter indícios de acesso ou exfiltração de pesos de modelos, código-fonte ou dados de clientes. O arguido presume-se inocente e a investigação continua. Para as organizações, a lição é concreta: rever o controlo de acessos às salas sensíveis, inspecionar regularmente os equipamentos aí instalados e incluir a ameaça interna na gestão de risco.
O que diz a acusação
A acusação formal tem por base uma queixa-crime federal. De acordo com o documento, Alfozan trabalhava como engenheiro na OpenAI, identificada na queixa como “Company 1”, desde julho de 2025. O crime imputado é o de tentar usar um dispositivo eletrónico, mecânico ou outro para intercetar comunicações orais, previsto na lei federal norte-americana sobre escutas.
Segundo o Departamento de Justiça, por volta de 30 de setembro de 2026, funcionários da OpenAI encontraram um dispositivo de gravação áudio encoberto, inserido numa porta USB na parte de trás de um televisor numa sala de reuniões da direção, num dos edifícios da empresa em São Francisco. De acordo com a queixa citada pela Reuters, o dispositivo, do tamanho de um polegar, tinha microfone, podia ligar-se a uma câmara e estava embrulhado em papel higiénico. Terá sido instalado por volta de 28 de setembro, mas os dados que guardava estavam cifrados e inacessíveis.
A escolha da sala não parece ter sido acaso. O Departamento de Justiça diz que aquela sala era usada regularmente para reuniões com informação confidencial sobre investigação proprietária, planos de produto, capacidades técnicas, relações comerciais e contactos com governos. As imagens de videovigilância mostraram que o engenheiro esteve perto da sala em várias datas antes de o dispositivo ser descoberto, embora não tivesse autorização para lhe aceder nem para participar nas reuniões aí realizadas.
As pistas digitais deixadas em ferramentas de IA
Uma parte importante da prova diz respeito à utilização de ferramentas digitais. Segundo a queixa, antes de 28 de setembro de 2026, Alfozan usou uma ferramenta de produtividade para fazer várias pesquisas sobre as moradas dos edifícios da OpenAI, as salas de reuniões, as respetivas capacidades e calendários, bem como sobre a localização da liderança da empresa.
Além disso, uma conta de chatbot associada ao cônjuge do arguido, que partilhava dados identificativos com a conta dele, fez perguntas entre 24 e 30 de setembro sobre como construir e esconder dispositivos de gravação áudio, cifrar dados e permitir acesso remoto. O ponto mais delicado é este: segundo o Departamento de Justiça, essa conta submeteu pedidos relacionados especificamente com o primeiro dispositivo, incluindo o seu cabeçalho personalizado e o endereço MAC único, entre 27 e 28 de setembro.
A OpenAI diz que a investigação interna contou com os seus próprios sistemas. Num comunicado publicado no X, a empresa afirmou que usou os seus modelos para perceber o que era o dispositivo e de onde vinha, e que assim identificou que um funcionário específico o tinha instalado poucos dias antes. À TechCrunch, a empresa descreveu o equipamento como tendo “encriptação avançada, capacidades de monitorização áudio e um mecanismo de transferência de dados concebido para escapar à monitorização”. O mesmo meio nota que não é claro até que ponto o dispositivo difere de outros gravadores disponíveis.
O segundo dispositivo e a cronologia do caso
Segundo a acusação, a 5 de outubro as câmaras captaram Alfozan a regressar à sala de reuniões e a espreitar para trás do televisor onde o dispositivo tinha sido instalado. No mesmo dia, a equipa de segurança da OpenAI encontrou um dispositivo de gravação semelhante dentro de um saco deixado sem vigilância, que continha também a carteira e a identificação de Alfozan. A empresa afirma ainda ter provas de que o engenheiro tencionava instalar mais dispositivos de gravação em zonas sensíveis dos escritórios para gravar reuniões em segredo.
| Data | Acontecimento (segundo a queixa e as declarações públicas) |
|---|---|
| Julho de 2025 | Alfozan começa a trabalhar como engenheiro na OpenAI |
| Antes de 28/09/2026 | Pesquisas numa ferramenta de produtividade sobre edifícios, salas, calendários e localização da liderança |
| 24 a 30/09/2026 | Conta de chatbot associada ao cônjuge faz perguntas sobre construir, esconder e cifrar um gravador |
| 27 e 28/09/2026 | Pedidos com o cabeçalho personalizado e o endereço MAC do dispositivo |
| Cerca de 28/09/2026 | Instalação do gravador na porta USB de um televisor da sala da direção |
| Cerca de 30/09/2026 | A OpenAI descobre o dispositivo |
| 05/10/2026 | Regresso à sala; segundo dispositivo encontrado num saco com carteira e identificação |
| 09/10/2026 | Detenção pelo FBI; despedimento |
| 13/10/2026 | Primeira presença em tribunal; queixa tornada pública |
| 19/10/2026 | Audiência marcada para decidir se o arguido aguarda julgamento detido |
O arguido continua sob custódia federal. Deverá voltar ao tribunal a 19 de outubro de 2026, para uma audiência sobre a prisão preventiva perante o juiz Alex G. Tse. Em caso de condenação, pode ser punido com até cinco anos de prisão, uma multa de 250 mil dólares e três anos de liberdade vigiada. Até agora, não era claro se tinha advogado que pudesse falar em seu nome.
O que a OpenAI e o FBI dizem sobre o impacto
A OpenAI procurou limitar o alcance do incidente. Afirmou que, “neste momento”, não tem indícios de que o funcionário tenha acedido indevidamente a pesos de modelos, código-fonte ou dados de clientes, nem de que os tenha exfiltrado. A empresa confirmou o despedimento e diz que encaminhou o caso para o FBI, que continua a investigar.
O diretor do FBI, Kash Patel, apresentou o caso como uma questão de segurança nacional. Disse que a agência considera a proteção da inovação norte-americana em IA uma das suas maiores prioridades de contrainformação. O Departamento de Justiça, no entanto, não indicou um motivo para a alegada vigilância. Também não há, nos documentos públicos, qualquer referência a ligações a terceiros. Trata-se de uma queixa-crime e não de uma condenação, e o arguido presume-se inocente.
Lições práticas para qualquer organização
Não houve aqui uma vulnerabilidade de software nem um CVE associado. O vetor foi físico e interno: alguém com acesso legítimo ao edifício, uma porta USB com corrente num televisor de sala de reuniões e um equipamento discreto. Este tipo de risco escapa muitas vezes aos controlos de cibersegurança tradicionais. Algumas medidas ajudam a reduzi-lo:
- Restringir e registar o acesso às salas onde se discute informação estratégica (cartões, registos de entrada e videovigilância nas zonas de acesso, de acordo com a lei).
- Fazer inspeções físicas regulares a televisores, sistemas de videoconferência, extensões elétricas e portas
USB, sobretudo antes de reuniões sensíveis. - Desativar ou tapar portas
USBsem utilidade em equipamentos de salas partilhadas. - Monitorizar o espectro rádio e as redes Wi-Fi para detetar dispositivos desconhecidos, por exemplo endereços
MACque não constam do inventário. - Ter um programa de gestão de ameaça interna que junte recursos humanos, segurança física e segurança da informação, com regras claras e proporcionais.
O caso tem um lado curioso: os registos de utilização de ferramentas de IA serviram de prova. Isto obriga as organizações a pensar no equilíbrio entre a monitorização legítima dos seus sistemas e os direitos dos trabalhadores, uma questão especialmente sensível na Europa.
Porque é que este caso importa em Portugal
Este episódio passou-se nos EUA, mas o cenário aplica-se a qualquer empresa portuguesa com informação valiosa: planos de negócio, propriedade intelectual, negociações ou dados de clientes. O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) exige às entidades abrangidas uma gestão de riscos que tenha em conta todos os perigos, incluindo a segurança física e a dos recursos humanos. Os incidentes significativos têm de ser notificados ao CNCS, que integra o CERT.PT.
Se uma gravação clandestina apanhar dados pessoais de participantes, clientes ou parceiros, pode estar em causa uma violação de dados ao abrigo do RGPD. Nesse caso, a avaliação da notificação à CNPD tem de ser feita no prazo de 72 horas. As medidas de monitorização interna, como a videovigilância ou a análise de registos de ferramentas, também têm de respeitar o RGPD e a legislação laboral portuguesa. Para as PME, que raramente têm equipas dedicadas, a mensagem é simples: proteger a informação não depende só de firewalls e antivírus. Começa na porta da sala de reuniões.
Perguntas frequentes
De que é acusado o engenheiro da OpenAI?
É acusado, através de uma queixa-crime federal nos EUA, de usar ou tentar usar um dispositivo para intercetar comunicações orais. A acusação refere-se a um gravador áudio escondido numa sala de reuniões da direção da OpenAI, em São Francisco. O arguido presume-se inocente.
Houve roubo de dados ou de modelos de IA?
A OpenAI diz que, até agora, não tem indícios de acesso indevido ou exfiltração de pesos de modelos, código-fonte ou dados de clientes. Segundo a acusação, os dados do gravador estavam cifrados e inacessíveis.
Como foi identificado o suspeito?
Segundo a acusação, através de imagens de videovigilância, de pesquisas feitas numa ferramenta de produtividade e de pedidos feitos a um chatbot com detalhes técnicos do dispositivo, como o endereço MAC. A OpenAI diz também que usou os seus próprios modelos de IA para analisar o equipamento.
O que pode uma empresa portuguesa fazer para evitar casos semelhantes?
Controlar o acesso às salas sensíveis, inspecionar regularmente os equipamentos e as portas USB, detetar dispositivos sem fios desconhecidos e incluir a ameaça interna na gestão de risco exigida pelo Decreto-Lei n.º 125/2025. Tudo isto deve ser feito respeitando o RGPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo Gabinete do Procurador dos EUA para o Distrito Norte da Califórnia (Departamento de Justiça), pela OpenAI e pelo FBI, com informação complementar da BleepingComputer e da TechCrunch.