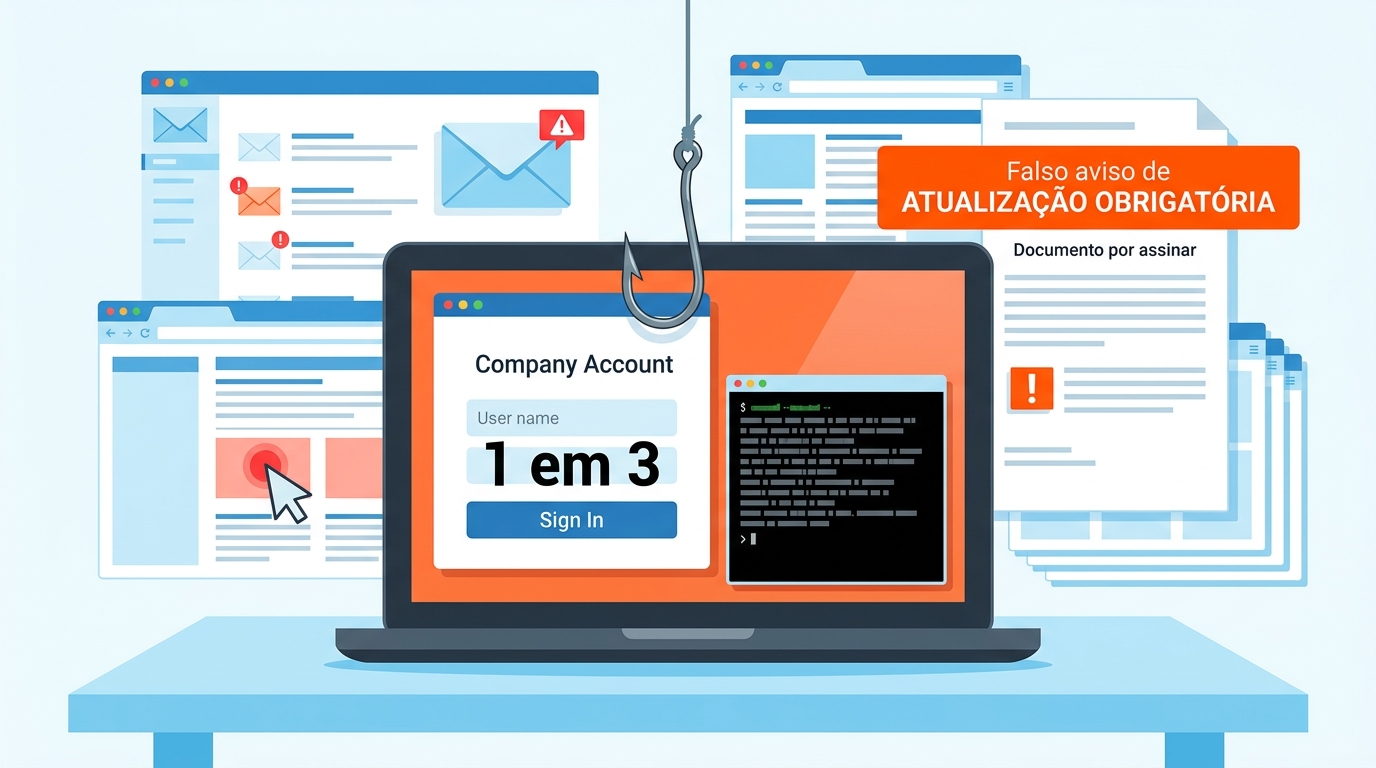
Um em cada três emails ou sites fraudulentos que se fazem passar por uma marca conhecida usa agora o nome da Microsoft. Esta é a principal conclusão do ranking de phishing por imitação de marcas relativo ao terceiro trimestre de 2026, divulgado pela Check Point Research. O relatório mostra também uma mudança de método. Os atacantes continuam a roubar credenciais, mas cada vez mais convencem as vítimas a executar comandos no terminal ou a instalar software de acesso remoto. Para isso, imitam a Apple, a Google, a Docusign e até ferramentas de inteligência artificial como o Claude e o Google Antigravity.
Resposta rápida: No terceiro trimestre de 2026, a Microsoft foi a marca mais imitada em ataques de phishing, com 33% das tentativas registadas pela Check Point Research (eram 23% no trimestre anterior). Seguem-se a Apple e a Google, com 8% cada. Há campanhas que já não pedem só a password: levam a vítima a colar comandos no terminal ou a instalar ferramentas de gestão remota. Nunca execute comandos copiados de páginas de “suporte”. Confirme sempre o domínio oficial e ative a autenticação multifator nas contas Microsoft 365.
O ranking: a Microsoft vale quatro vezes qualquer outra marca
De acordo com o relatório publicado no blogue da Check Point, a Microsoft passou de 23% para 33% das tentativas de imitação de marca entre o segundo e o terceiro trimestre. É cerca de quatro vezes a quota de qualquer outra marca. A Apple subiu dois lugares e partilha os 8% com a Google. O LinkedIn desceu para o quarto lugar, com 6%, e a Amazon fecha o top 5 com 4%. No conjunto, estas cinco marcas representam mais de metade de todas as tentativas registadas.
| Posição (3.º trim. 2026) | Marca | Quota | Evolução |
|---|---|---|---|
| 1.º | Microsoft | 33% | Subiu de 23% no 2.º trimestre |
| 2.º (empate) | Apple | 8% | Subiu dois lugares |
| 2.º (empate) | 8% | — | |
| 4.º | 6% | Desceu dois lugares | |
| 5.º | Amazon | 4% | — |
| 6.º | YouTube | n.d. | Subiu cinco lugares |
| 8.º | Dropbox | n.d. | Subiu dez lugares |
A Check Point explica a preferência pela Microsoft com o valor das credenciais. Uma conta empresarial Microsoft comprometida pode dar acesso a todo o ambiente da organização: correio eletrónico, ficheiros e ferramentas de colaboração. Muitas das outras marcas do topo levam sobretudo a contas pessoais. Por setor, a tecnologia continua a ser o mais imitado, seguida das redes sociais e da banca.
Do roubo de passwords ao “faça você mesmo” da infeção
A tendência mais relevante do trimestre está no método, mais do que na lista de marcas. Os investigadores descrevem campanhas em que é a própria vítima que compromete o equipamento, ao seguir instruções aparentemente legítimas. Segundo a imprensa internacional que divulgou o relatório, Omer Dembinsky, responsável de investigação de dados da Check Point Research, diz que o phishing por imitação de marcas entrou numa nova fase. A inteligência artificial generativa torna mais fácil produzir em grande escala emails e sites clonados convincentes.
O relatório descreve quatro casos concretos:
- Falso suporte da Apple: o domínio
apple-support[.]today, registado em setembro de 2026, copia o aspeto do site oficial da Apple, com menus e conteúdos sobre desempenho do Mac. A página leva o utilizador a um artigo que promete “acelerar o Mac” com comandos no terminal. Na prática, o objetivo é que a vítima execute comandos maliciosos no próprio sistema. O suporte legítimo da Apple está emsupport.apple.com. - Google Antigravity falsificado: o domínio
antigravity-ide-google[.]com, também registado em setembro, imita a plataforma de desenvolvimento com agentes de IA da Google. A página mostra um comando de instalação para Linux com aspeto legítimo. Na verdade, o comando descodifica uma instrução em Base64 que descarrega e executa um shell script a partir de um servidor externo, o que dá ao atacante execução remota de código. - Docusign e o “leitor” que não existe: vários sites que imitam a Docusign mostram um documento à espera de assinatura e um aviso a dizer que é preciso atualizar o “Docusign Reader”. Quando se clica em “Continuar”, é descarregado o ficheiro
fleetdeck_installer. O FleetDeck é uma ferramenta legítima de monitorização e gestão remota (RMM). Distribuída desta forma, permite acesso não autorizado ao equipamento. - Cobrança falsa do Claude: um email com a marca do Claude e da Anthropic dizia que um pagamento de 500 euros tinha sido recusado. Ameaçava suspender o acesso à API e os lugares da conta se o método de pagamento não fosse atualizado. O botão do email levava a um processo para recolher dados de pagamento e credenciais. A Help Net Security nota que este caso foi detetado em outubro, já depois do período coberto pelo ranking.
Cronologia e indicadores de comprometimento
| Data | Acontecimento |
|---|---|
| 2.º trimestre de 2026 | Microsoft com 23% das tentativas de phishing por imitação de marca |
| Setembro de 2026 | Registo dos domínios apple-support[.]today e antigravity-ide-google[.]com; aparecem os primeiros sites falsos da Docusign |
| Início de outubro de 2026 | Novos registos de domínios que imitam a Docusign; circula o email falso sobre o Claude |
| Outubro de 2026 | A Check Point Research publica o ranking do 3.º trimestre (Microsoft com 33%) |
| Indicador | Tipo | Marca imitada |
|---|---|---|
apple-support[.]today | Domínio | Apple |
antigravity-ide-google[.]com | Domínio | Google Antigravity |
fleetdeck_installer | Ficheiro descarregado | Docusign |
| “Payment failed for your Claude account” | Assunto de email | Claude / Anthropic |
Os domínios estão escritos com [.] para que não se transformem em ligações ativas. Este tipo de infraestrutura costuma ser substituído depressa. Por isso, a deteção não deve assentar só em listas de domínios: deve também procurar comportamentos, como a execução de comandos descodificados em Base64 ou a instalação de ferramentas RMM que não foram aprovadas.
Como se proteger: passos concretos
Para cidadãos:
- Não copie para o terminal (macOS, Linux) nem para o PowerShell (Windows) comandos que encontrou num site, num email ou numa conversa, sobretudo se prometem “otimizar” o computador.
- Confirme o domínio antes de agir. Nomes como “apple-support” ou “antigravity-ide-google” parecem oficiais, mas não pertencem às empresas.
- Perante avisos de pagamento falhado, não use o botão do email. Entre na conta escrevendo o endereço oficial no navegador.
- Desconfie de qualquer “atualização obrigatória” pedida para abrir um documento. A assinatura de documentos Docusign faz-se normalmente no navegador.
Para PME e equipas técnicas:
- Ative a autenticação multifator em todas as contas Microsoft 365. Sempre que possível, prefira métodos resistentes a phishing, como chaves FIDO2 ou passkeys.
- Defina uma lista de ferramentas de acesso remoto autorizadas e bloqueie ou alerte para a instalação de outras RMM, como o FleetDeck quando não é usado pela organização.
- Configure alertas no EDR para cadeias do tipo
base64 --decode | sh,curl ... | bashou execuções de terminal iniciadas a partir do navegador. - Filtre ou coloque em quarentena mensagens e acessos a domínios registados há pouco tempo, e reforce SPF, DKIM e DMARC no domínio da empresa.
- Inclua programadores e utilizadores de ferramentas de IA nas ações de formação. São agora um alvo explícito destas campanhas.
Porque é que isto importa em Portugal
Os números internacionais coincidem com a realidade nacional. Segundo o relatório Cibersegurança em Portugal – Sociedade 2025, do Observatório de Cibersegurança do CNCS, o CERT.PT registou em 2024 um aumento de 36% nos incidentes face ao ano anterior. O phishing/smishing foi o tipo de incidente mais frequente, seguido da engenharia social e da distribuição de malware. O mesmo documento diz que a adoção de medidas antiphishing, consideradas no seu conjunto, continua baixa na administração pública central e nas grandes empresas, apesar do crescimento do DMARC desde 2023.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), controlar o acesso, autenticar de forma forte e formar os colaboradores faz parte das medidas de gestão de risco exigidas. Uma conta Microsoft 365 comprometida, ou uma ferramenta RMM instalada sem autorização, pode tornar-se um incidente significativo de notificação obrigatória ao CNCS. Quando há acesso a dados pessoais de clientes ou colaboradores, o RGPD obriga também a avaliar a violação e a notificar a CNPD no prazo de 72 horas, se houver risco para os titulares.
Para os cidadãos, a lição é simples: as marcas em que mais confiamos são as mais usadas pelos burlões. Mensagens suspeitas podem ser reportadas ao CERT.PT através do endereço [email protected].
Perguntas frequentes
Qual foi a marca mais imitada em phishing no terceiro trimestre de 2026?
A Microsoft, com 33% das tentativas de imitação de marca registadas pela Check Point Research, contra 23% no trimestre anterior. A Apple e a Google surgem a seguir, com 8% cada.
Porque é que os atacantes preferem a Microsoft?
Porque as credenciais de uma conta Microsoft empresarial podem abrir o acesso ao correio, aos ficheiros e às ferramentas de colaboração de toda uma organização. Muitas outras marcas dão acesso sobretudo a contas pessoais.
O que há de novo nestas campanhas de phishing?
Para além do roubo de passwords, os atacantes convencem as vítimas a colar comandos no terminal ou a instalar software legítimo de acesso remoto. Imitam também ferramentas de IA e de programação, como o Claude e o Google Antigravity.
O que devo fazer se executei um comando suspeito ou instalei um programa desconhecido?
Desligue o equipamento da rede e altere as passwords a partir de outro dispositivo. Ative a autenticação multifator e informe a equipa de TI. Pode também reportar o caso ao CERT.PT através de [email protected].
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Check Point Research, pelo Centro Nacional de Cibersegurança e pela Help Net Security.