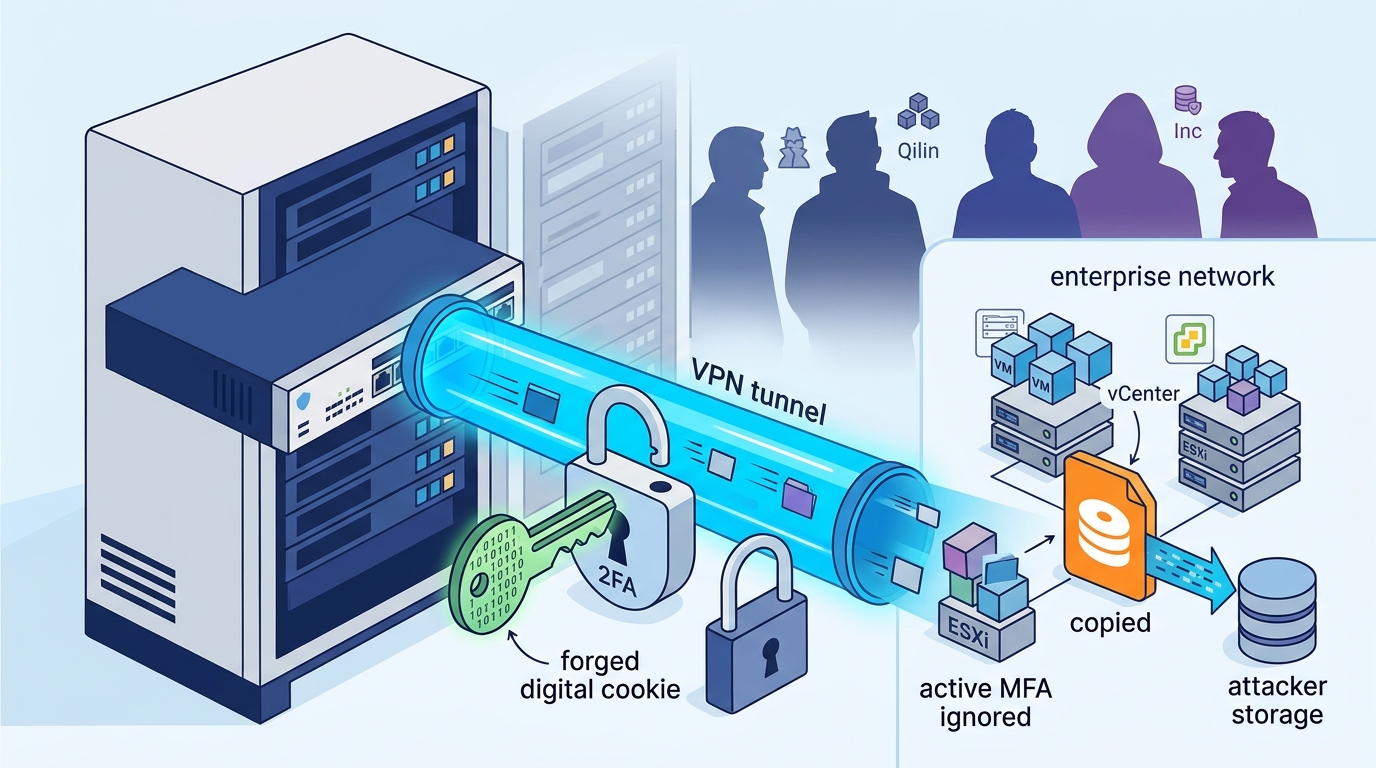
Uma falha de autenticação no GlobalProtect, a VPN dos firewalls da Palo Alto Networks, está a ser usada por vários grupos de ransomware para entrarem em redes empresariais. A vulnerabilidade, CVE-2026-0257, foi corrigida em maio. No entanto, a equipa de investigação Unit 42, da própria Palo Alto Networks, confirmou a 19 de outubro que os operadores do Qilin e do Inc continuam a explorá-la. A empresa investiga casos desde o início de junho, em setores como a saúde, as finanças, a educação, a energia e a administração pública. Em pelo menos um caso, os atacantes passaram da VPN para a infraestrutura de virtualização e roubaram credenciais diretamente do disco virtual de um controlador de domínio.
Resposta rápida: A falha CVE-2026-0257 (CVSS 7.8) permite abrir sessões VPN no GlobalProtect sem credenciais e sem passar pelo MFA, desde que estejam ativos os cookies de “authentication override” e exista uma configuração de certificado específica. Os grupos de ransomware Qilin e Inc estão a explorá-la de forma ativa. Quem gere firewalls PAN-OS com GlobalProtect deve atualizar já para uma versão corrigida e procurar nos registos sessões VPN suspeitas desde maio. Atualizar não elimina um acesso que os atacantes já tenham conseguido.
O que está em causa
Segundo o aviso de segurança da Palo Alto Networks, a CVE-2026-0257 é uma falha de bypass de autenticação no portal e no gateway GlobalProtect do sistema operativo PAN-OS. Permite ao atacante ultrapassar as restrições de segurança e estabelecer uma ligação VPN não autorizada. O Panorama e o Cloud NGFW não são afetados.
A falha está classificada como CWE-565: o equipamento confia em cookies sem validar a sua integridade. Só há exposição quando se juntam duas condições. A primeira é ter ativas as opções Generate cookie for authentication override e Accept cookie for authentication override. A segunda é usar o mesmo certificado para cifrar esses cookies e para o serviço HTTPS do portal ou gateway. A Rapid7 explicou que, nesse caso, o atacante obtém a chave pública com uma simples ligação HTTPS e consegue forjar um cookie que o servidor aceita como válido.
Inicialmente, a vulnerabilidade foi classificada como de gravidade média, com uma pontuação CVSS v4 de 4.7. Quando se confirmou a exploração ativa, a pontuação subiu para 7.8 (alta). A Rapid7 recomendou desde cedo que fosse tratada como crítica, porque se trata de um equipamento de acesso remoto exposto à Internet.
Versões afetadas
| Produto | Versões afetadas | Versões corrigidas |
|---|---|---|
| PAN-OS 12.1 | < 12.1.4-h6; < 12.1.7 | >= 12.1.4-h6; >= 12.1.7 |
| PAN-OS 11.2 | < 11.2.4-h17; < 11.2.7-h14; < 11.2.10-h7; < 11.2.12 | >= 11.2.4-h17; >= 11.2.7-h14; >= 11.2.10-h7; >= 11.2.12 |
| PAN-OS 11.1 e 10.2 | Afetadas (ver aviso oficial) | Consultar o aviso da Palo Alto Networks |
| Prisma Access 11.2 e 10.2 | Afetadas | Consultar o aviso (no ramo 10.2: 10.2.10-h36 ou posterior) |
| Panorama e Cloud NGFW | Não afetados | — |
Cronologia: do aviso «médio» ao ransomware
| Data (2026) | Acontecimento |
|---|---|
| 13 de maio | A Palo Alto Networks publica o aviso e as correções, com gravidade média (CVSS 4.7). |
| 17 de maio | Primeira exploração observada pela Rapid7, a partir de infraestrutura na Vultr. Os atacantes usam cookies forjados para se autenticarem como administrador local. |
| 21 de maio | Segunda vaga, a partir da Dromatics Systems. Em alguns clientes, os atacantes recebem IP interno da VPN. |
| 29 de maio | Exploração confirmada, CVSS revisto para 7.8 e falha incluída no catálogo KEV da CISA, segundo a Rapid7. |
| Junho | A Arctic Wolf investiga várias intrusões que acabam com o domínio inteiro cifrado pelo Qilin. A Unit 42 começa as suas investigações. |
| Início de outubro | A ReliaQuest associa também a exploração ao ransomware Settra. |
| 19 e 20 de outubro | A Unit 42 atualiza o seu relatório: nomeia o Qilin e o Inc e acrescenta orientações sobre interfaces de gestão expostas. |
Há uma divergência entre as fontes: o relatório da Unit 42 indica 13 de maio como data de entrada no catálogo KEV, enquanto a Rapid7 e outros avisos apontam para 29 de maio.
Quem está a explorar a falha e como atua
Na atualização de 19 de outubro do seu relatório de ameaça, a Unit 42 confirma tentativas de exploração por parte do Spikey Scorpius, nome que dá ao grupo Qilin, e do Tarnished Scorpius, que corresponde ao Inc. A empresa refere ainda relatos públicos que associam a exploração ao ransomware Settra, mas não apresenta esta atribuição como conclusão sua. Essa ligação foi feita pela ReliaQuest.
Em julho, a Arctic Wolf já tinha descrito várias intrusões distintas em junho que começaram nesta falha e acabaram com o domínio inteiro cifrado pelo Qilin. O que os atacantes fizeram depois de entrar variou de caso para caso. Nalguns houve apenas cifragem rápida, noutros dupla extorsão, com roubo de dados antes da cifragem. Para os investigadores, isto sugere vários afiliados a operar sob o mesmo modelo de ransomware como serviço.
Depois de abrirem a sessão VPN, os atacantes seguiram um padrão comum, segundo a Unit 42 e a Arctic Wolf:
- reconhecimento interno com ferramentas legítimas de gestão remota (RMM);
- movimento lateral por RDP e SMB, com execução via
PsExec; - roubo de credenciais (extração da memória do processo
LSASSe da base de dadosNTDS) e limpeza de registos; - preparação do ransomware na pasta
C:\PerfLogs\e persistência através do registo do Windows.
O caso mais grave descrito pela Unit 42 envolve a infraestrutura de virtualização. Os atacantes passaram do gateway VPN para o vCenter e desativaram o controlo de segurança execInstalledOnly nos anfitriões ESXi. Depois, com uma ferramenta própria, extraíram credenciais offline do disco virtual (VMDK) de um controlador de domínio. Como o ataque incide sobre o armazenamento virtual e não sobre o sistema operativo convidado, as soluções EDR instaladas dentro da máquina não o detetam. A Unit 42 também viu esta via de entrada ser combinada com a CVE-2023-27532, uma falha antiga do Veeam Backup & Replication, para chegar aos sistemas de cópias de segurança.
Indicadores de comprometimento
Os indicadores abaixo foram publicados pela Rapid7 e dizem respeito às primeiras vagas de exploração. A Unit 42 recomenda que se procurem identificadores de cliente suspeitos em ligações vindas de qualquer endereço, e não apenas da infraestrutura já conhecida.
| Indicador | Tipo | Contexto |
|---|---|---|
104.207.144.154 | IP de origem | Exploração observada pela Rapid7 |
146.19.216.119, 146.19.216.120, 146.19.216.125 | IP de origem | Exploração observada pela Rapid7 |
GP-CLIENT | Nome de máquina | Autenticações a partir de Linux, desde 17 de maio |
DESKTOP-GP01 | Nome de máquina | Autenticações a partir de Windows, desde 21 de maio |
aa:bb:cc:dd:ee:ff | Endereço MAC falsificado | Presente nas duas vagas |
Anfitriões que se identificam como kali | Nome de máquina | Observados pela Arctic Wolf em intrusões do Qilin |
O que fazer já
- Atualizar o PAN-OS para uma versão corrigida, de acordo com o aviso oficial.
- Se não for possível atualizar de imediato: usar um certificado exclusivo para os cookies de “authentication override” ou desativar esta funcionalidade, como indica a Palo Alto Networks.
- Procurar sinais de comprometimento retroativos: sessões GlobalProtect autenticadas por cookie desde maio, sobretudo para contas de administrador local. Qualquer evento “gateway-connected” ligado a estes indicadores deve ser tratado como incidente.
- Fechar a interface de gestão: a Unit 42 alerta para interfaces de gestão expostas à Internet nas portas
4443e3879, muitas vezes sem que os administradores o saibam. - Proteger a virtualização e as cópias de segurança: rever a atividade no vCenter, as alterações ao
execInstalledOnlynos anfitriões ESXi e os acessos a ficheiros VMDK. Confirmar também que o Veeam está corrigido contra aCVE-2023-27532. - Mudar as credenciais que possam ter sido expostas, incluindo contas de serviço e de domínio, se houver suspeita de acesso.
A pressão sobre os equipamentos da Palo Alto Networks não se fica por aqui. A 14 de outubro, o fabricante corrigiu outra falha já explorada, a CVE-2026-0322 (CVSS 8.6). Afeta a interface de gestão do PAN-OS e permite a quem já tenha credenciais executar código como root. A própria empresa descreveu a exploração como “muito limitada”.
Porque é que isto importa em Portugal
Muitas organizações portuguesas usam firewalls da Palo Alto Networks e o GlobalProtect para o teletrabalho, de PME a hospitais, autarquias e empresas de energia. Este caso mostra que atualizar não basta. Quem aplicou as correções semanas depois de 13 de maio pode ter sido comprometido nesse intervalo, e o acesso obtido mantém-se depois da atualização. Mostra também que o MFA não protege contra uma falha que dispensa a própria autenticação.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a gestão de vulnerabilidades em equipamentos expostos à Internet é uma obrigação. Um incidente com impacto significativo tem de ser notificado ao CNCS/CERT.PT nos prazos legais. Se houver dados pessoais afetados, como costuma acontecer nos ataques de dupla extorsão, o RGPD obriga a notificar a CNPD no prazo de 72 horas, quando houver risco para os titulares.
Perguntas frequentes
Todos os firewalls Palo Alto estão vulneráveis à CVE-2026-0257?
Não. Só ficam expostos os equipamentos com portal ou gateway GlobalProtect configurado, cookies de “authentication override” ativos e uma configuração de certificado específica. O Panorama e o Cloud NGFW não são afetados.
O MFA protege contra este ataque?
Não. O atacante forja um cookie de sessão que o equipamento aceita como válido, por isso não passa pelo processo normal de autenticação nem pelo segundo fator.
Já atualizei o PAN-OS. Preciso de fazer mais alguma coisa?
Sim. A exploração começou a 17 de maio. É preciso rever os registos do GlobalProtect desde essa data, procurar os indicadores conhecidos e confirmar que não houve movimento lateral, roubo de credenciais nem acessos ao vCenter ou ao Veeam.
Que grupos de ransomware estão a usar a falha?
A Unit 42 confirma o Qilin (Spikey Scorpius) e o Inc (Tarnished Scorpius). A ReliaQuest associou também a exploração ao ransomware Settra. A Arctic Wolf documentou intrusões do Qilin em junho de 2026.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Unit 42 (Palo Alto Networks), pelo aviso de segurança da Palo Alto Networks, pela Rapid7 e pela Arctic Wolf.