
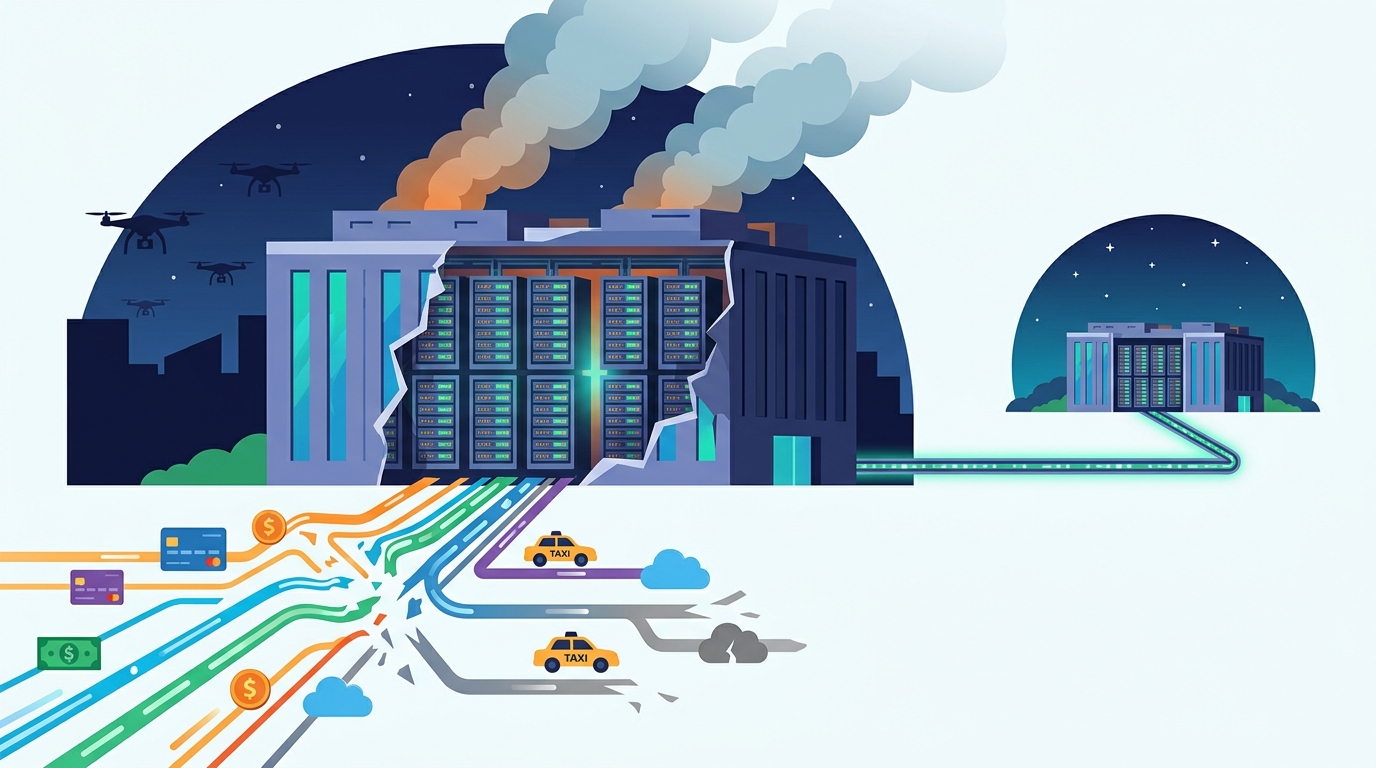
Em menos de uma semana, ataques com drones puseram fora de serviço três dos principais centros de dados da Yandex, a maior tecnológica russa. Na quarta-feira foi atingida uma instalação do Sberbank. A população sentiu de imediato as falhas em pagamentos, transportes, entregas e serviços na nuvem. O episódio decorre da guerra na Ucrânia, mas deixa uma lição que serve a qualquer organização europeia: a resiliência digital também depende das paredes, da energia e da localização física dos servidores.
Resposta rápida: Entre 8 e 11 de outubro, drones danificaram os centros de dados da Yandex em Sasovo, Kaluga e Vladimir. Os serviços de nuvem, pagamentos e mobilidade falharam na Rússia e em países vizinhos, e a recuperação total pode demorar meses. Para as organizações portuguesas, o caso mostra que a concentração física da infraestrutura é um risco real. A recomendação é rever os planos de continuidade, a distribuição geográfica dos sistemas e a dependência de um único fornecedor de nuvem.
Três ataques em quatro dias
O primeiro ataque foi na madrugada de 8 de outubro, contra o centro de dados de Sasovo, na região de Riazan. Segundo a The Moscow Times, foi o primeiro ataque confirmado contra infraestrutura de dados russa desde a invasão da Ucrânia em 2022. A empresa disse à CNBC que o centro de dados deixou de funcionar por completo e que ainda não podia garantir que o equipamento fosse recuperável. A instalação tinha um peso especial: segundo a mesma publicação, alberga dois dos três supercomputadores usados para desenvolver o modelo de IA da empresa.
No dia seguinte foi atingido o centro de Kaluga, a sudoeste de Moscovo. A Yandex comunicou que as operações em Sasovo estavam “completamente paradas” e que parte da infraestrutura de Kaluga ficara “desativada”. A 11 de outubro foi a vez do centro de Vladimir, a leste da capital. Num alerta publicado no Telegram, a empresa aconselhou os utilizadores a ativarem os seus planos de recuperação de desastres, porque a plataforma estava a funcionar em modo de emergência. Acrescentou que a configuração dos recursos restantes era considerada instável.
| Data | Alvo | Impacto comunicado |
|---|---|---|
| Final de setembro | Centros de dados em Kiev | Ataques russos contra pelo menos oito grandes centros de dados, com cortes de internet |
| 8 de outubro | Yandex – Sasovo (Riazan) | Incêndio e paragem total das operações |
| 9 de outubro | Yandex – Kaluga | Parte da infraestrutura fora de serviço |
| 11 de outubro | Yandex – Vladimir | Operações suspensas por completo e serviços em modo de emergência |
| 14 de outubro | Sberbank – Balakovo (Saratov) | Ataque confirmado; o banco diz que os serviços funcionam normalmente |
Do táxi ao retalho: o efeito dominó
A Yandex usa estes centros de dados para os seus próprios produtos, mas também vende capacidade a terceiros através da Yandex Cloud. Por isso, o impacto foi muito além da empresa. A Register noticiou que a página de estado da nuvem dava como indisponível a zona de disponibilidade ru-central1-b. Segundo a The Moscow Times, as falhas atingiram os serviços de transporte, entrega de comida e pagamentos da Yandex, bem como empresas que dependem da Yandex Cloud, incluindo o retalhista online Wildberries e a cadeia de restauração rápida Vkusno i Tochka.
O meio independente Meduza resumiu o problema assim: as empresas sem um plano para mudar rapidamente para outros servidores e recuperar os dados inacessíveis ficaram, durante algum tempo, sem conseguir funcionar normalmente. As perturbações chegaram também a países vizinhos. Questionado sobre eventuais compensações, o porta-voz do Kremlin, Dmitry Peskov, disse que era demasiado cedo para avaliar se os utilizadores sofreram perdas financeiras.
Quanto ao tempo de recuperação, analistas do setor ouvidos pelo jornal Kommersant estimam que substituir o equipamento danificado pode demorar até seis meses. Segundo o mesmo relato, a rapidez depende da capacidade da Yandex para arranjar servidores de substituição, o que é mais difícil num país sujeito a sanções.
Redundância contra o colapso total
A Yandex não ficou totalmente às escuras. O ministro russo do Desenvolvimento Digital, Maksut Shadayev, disse que os sistemas de reserva e a distribuição da capacidade de computação por vários locais ajudaram os serviços a continuar a funcionar. A 14 de outubro, acrescentou que o ministério ajudou a Yandex a migrar sistemas centrais para servidores de reserva externos. A empresa, por seu lado, garante que desenvolve “há muitos anos” infraestrutura distribuída e capacidade de reserva em locais independentes.
Moscovo já está a estudar respostas. Shadayev disse a uma comissão da Duma que o seu ministério está a trabalhar com o Ministério da Defesa na proteção destas instalações, mas não especificou que medidas estão a ser consideradas. Entretanto, chegou a quinta instalação atingida: o centro de processamento de dados do Sberbank em Balakovo, que tem 82 MW de capacidade, 3000 bastidores e até 120 mil servidores. O primeiro vice-presidente executivo do banco, Alexander Vedyakhin, confirmou o ataque e garantiu que todos os sistemas e serviços do Sberbank estão a funcionar normalmente.
Kiev apresenta os ataques como retaliação. A Rússia atingiu centros de dados ucranianos desde o final de setembro e alegou que processavam informações militares para as forças ucranianas. O Presidente Volodymyr Zelensky afirmou que os ataques reduziram a atividade de bots pró-Kremlin, mas essa leitura foi contestada por muitos investigadores de tecnologia.
Lições práticas para organizações em Portugal
Não há nenhuma ameaça militar direta aos centros de dados portugueses. Mas o caso mostra riscos que também existem com incêndios, cortes de energia, inundações ou sabotagem. Um centro de dados pode desaparecer de um dia para o outro, e quem depende de um só local ou de uma só zona de disponibilidade fica exposto. Eis os pontos a rever:
- Mapear dependências: saber em que regiões e zonas de disponibilidade estão alojados os sistemas críticos, incluindo os geridos por fornecedores SaaS.
- Distribuir geograficamente: replicar dados e cargas de trabalho essenciais em locais suficientemente afastados para não serem afetados pelo mesmo evento físico.
- Testar a recuperação: fazer exercícios regulares de
failovere validar os objetivos de tempo e ponto de recuperação (RTO/RPO), em vez de os deixar só no papel. - Reduzir a concentração: avaliar estratégias multi-região ou multi-fornecedor para os serviços sem os quais a organização não consegue funcionar.
- Garantir cópias offline: manter cópias de segurança imutáveis e fora do ambiente principal.
O enquadramento europeu e português
A União Europeia já tinha antecipado este tipo de risco. A Diretiva (UE) 2022/2557, conhecida como Diretiva CER, visa reduzir vulnerabilidades e reforçar a resiliência física das entidades críticas na UE. Segundo o resumo oficial no EUR-Lex, abrange a infraestrutura digital, incluindo serviços de comunicações eletrónicas e centros de dados, também sujeita à Diretiva (UE) 2022/2555, ou seja, à NIS2. Os Estados-Membros tinham até 17 de julho de 2026 para identificar as suas entidades críticas.
Em Portugal, a diretiva foi transposta pelo Decreto-Lei n.º 22/2025, de 19 de março. O diploma determina que cada entidade crítica elabora e implementa um plano de resiliência, baseado numa avaliação de risco que deve ser atualizada pelo menos de quatro em quatro anos, e sempre que se justifique. Há, no entanto, um ponto importante: certas partes da diretiva não se aplicam a entidades dos setores bancário, das infraestruturas do mercado financeiro e das infraestruturas digitais. Nestes setores, o nível de resiliência exigido decorre sobretudo da NIS2 e do regulamento DORA.
Porque é que isto importa
Na prática, os fornecedores de centros de dados, nuvem e comunicações que operam em Portugal estão abrangidos pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2). Esse regime exige medidas de gestão de risco que incluem a continuidade das atividades e a segurança da cadeia de abastecimento, sob a supervisão do CNCS. As empresas que dependem desses fornecedores também têm responsabilidades. Quando há dados pessoais envolvidos, o RGPD exige que se garanta a disponibilidade dos dados e a capacidade de os restabelecer rapidamente após um incidente físico ou técnico.
Para cidadãos e PME, a lição é simples. Um serviço digital pode ser muito sofisticado e, ainda assim, depender de um edifício, de um gerador e de cabos num local concreto. Saber onde estão os seus dados e o que acontece se esse local ficar indisponível deixou de ser uma questão só para especialistas.
Perguntas frequentes
Que centros de dados foram atingidos?
Entre 8 e 11 de outubro de 2026 foram atingidos três centros de dados da Yandex, em Sasovo, Kaluga e Vladimir. A 14 de outubro foi atacado o centro de processamento de dados do Sberbank em Balakovo.
Que serviços foram afetados?
Houve falhas na Yandex Cloud, em pagamentos, em transportes e em entregas, bem como em empresas clientes da nuvem da Yandex, como o retalhista Wildberries. A substituição do equipamento pode demorar até seis meses.
Que lei portuguesa trata da resiliência das entidades críticas?
O Decreto-Lei n.º 22/2025, que transpõe a Diretiva CER. No caso das infraestruturas digitais, como os centros de dados, as obrigações vêm sobretudo do Regime Jurídico da Cibersegurança, que transpõe a NIS2.
O que deve uma PME fazer?
Saber onde estão alojados os seus sistemas críticos, guardar cópias de segurança offline, testar regularmente a recuperação e confirmar que os fornecedores de nuvem replicam os dados em locais geograficamente separados.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por The Moscow Times, Al Jazeera, The Record, Ukrainska Pravda, EUR-Lex e Diário da República.