
A inteligência artificial passou para o topo da lista de investimentos tecnológicos de muitas empresas em Portugal, mas a proteção dos sistemas ficou para trás. Esta é a principal conclusão da primeira edição do Barómetro HeraPrime 2026: a inteligência artificial é apontada como prioridade de investimento por 60% das empresas inquiridas, mas 76% destas não incluem a cibersegurança nas suas prioridades. O estudo baseia-se numa amostra pequena e deve ser lido com cautela. Ainda assim, os números coincidem com alertas que o Centro Nacional de Cibersegurança (CNCS) tem feito sobre a fraca adoção de medidas básicas, como a autenticação multifator.
Resposta rápida: Segundo um inquérito da consultora HeraPrime a 57 empresas com atividade em Portugal, a maioria das que querem investir em IA não tem a cibersegurança entre as prioridades. Só 35% das inquiridas usam autenticação multifator e só 12% têm um plano de continuidade documentado e testado. Para fechar a maior parte desta distância, as PME podem ativar o MFA que já têm incluído nas plataformas que usam, testar a recuperação das cópias de segurança e verificar se estão abrangidas pelo novo Regime Jurídico da Cibersegurança.
O que o barómetro mediu
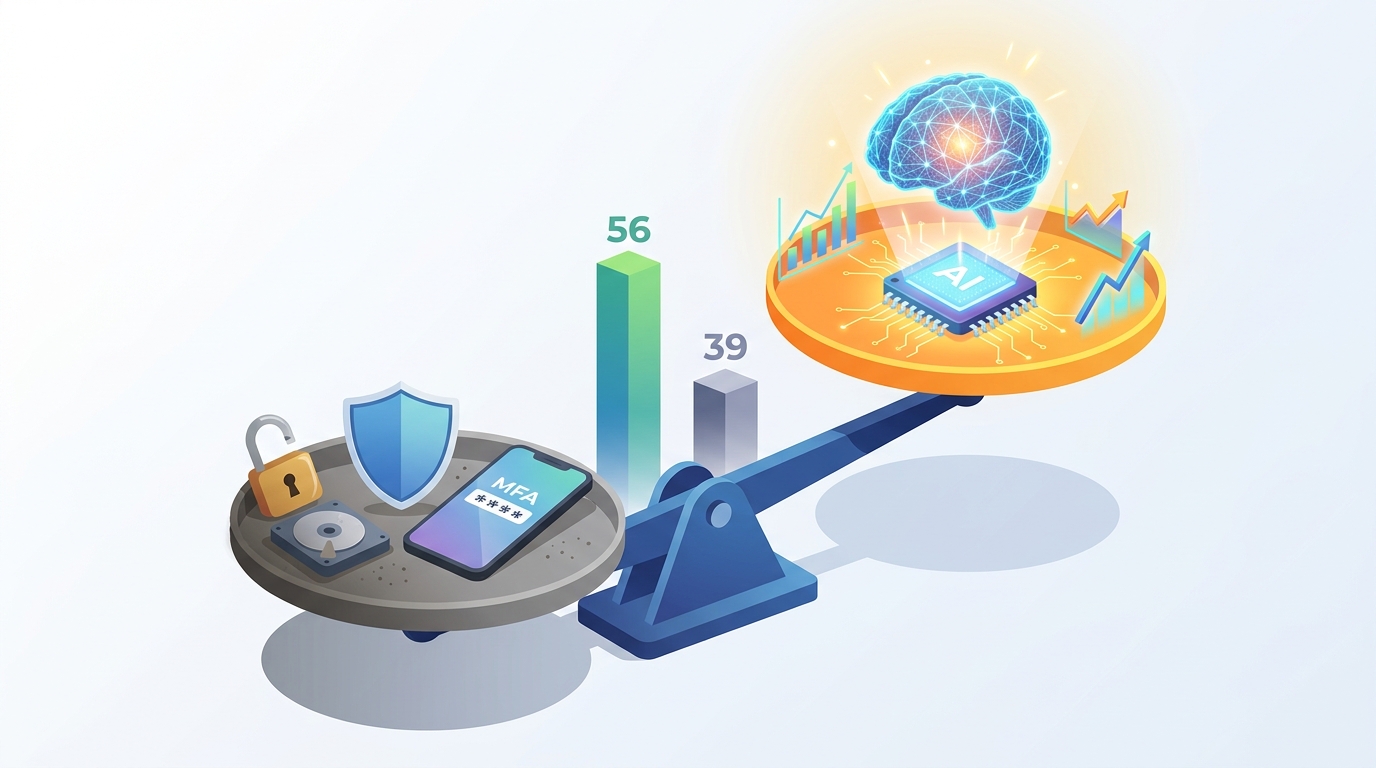
O Barómetro HeraPrime 2026 avalia a maturidade das empresas em quatro áreas: sistemas, inteligência artificial, segurança e continuidade. Com base nas respostas, a consultora criou um índice próprio. Nesse índice, a componente digital obtém uma pontuação média de 56 pontos em 100, enquanto a resiliência, que reúne os indicadores de segurança e continuidade do negócio, fica pelos 39 pontos. A conclusão central é que em 75% das empresas, a maturidade digital supera a capacidade de proteção e recuperação.
Sobre a forma como a IA está a ser adotada, o estudo indica que embora 68% das empresas participantes já utilizem ferramentas de inteligência artificial, apenas 14% o fazem de forma regular e estruturada. Quanto às prioridades para os próximos meses, a cibersegurança fica bastante atrás, com 23%, o mesmo valor das empresas que afirmam não prever investimentos tecnológicos significativos.
Os números principais
| Indicador | Resultado |
|---|---|
| Empresas com IA/automatização como prioridade de investimento | 60% |
| Empresas que priorizam a IA mas não a cibersegurança | 76% |
| Empresas com cibersegurança como prioridade | 23% |
| Fazem cópias de segurança | 88% |
| Usam autenticação multifator (MFA) | 35% |
| Têm plano de continuidade documentado e testado | 12% |
| Desconhecem a diretiva NIS2 | 56% |
| Índice digital vs. índice de resiliência | 56 vs. 39 (em 100) |
Cópias de segurança não chegam para recuperar
Os dados sobre proteção básica são os que mais pesam no risco operacional. Embora 88% das empresas inquiridas façam cópias de segurança, apenas 35% utilizam autenticação multifator e 12% dispõem de um plano de continuidade documentado e testado. Além disso, três em cada dez não sabem quanto tempo demorariam a retomar a atividade após uma falha total dos sistemas informáticos.
Na prática, ter uma cópia não significa saber recuperar a partir dela, nem quanto tempo isso demora. Paulo Lobo, diretor comercial da HeraPrime, resumiu a ideia à PME Magazine: “Ter cópias de segurança não é o mesmo que saber voltar a partir delas”. Num ataque de ransomware, uma cópia que nunca foi testada ou que está ligada à mesma rede pode ser cifrada junto com os sistemas de produção.
MFA incluído, mas desligado
Um dos dados mais concretos diz respeito a ferramentas que as empresas já pagam. Entre as empresas que utilizam plataformas como Microsoft 365 ou Google Workspace, 56% não assinalam a utilização de autenticação multifator, uma funcionalidade disponibilizada por estas soluções. A formulação é importante: o estudo regista o que as empresas declararam, não o que foi verificado nos sistemas.
Este resultado coincide com o que o CNCS tem observado. No Relatório Cibersegurança em Portugal – Sociedade 2025, publicado em abril de 2026, o Observatório de Cibersegurança considera preocupante que muitas empresas estejam longe de aplicar as medidas de segurança relevantes. O relatório dá como exemplo a fraca adesão ao múltiplo fator de autenticação, nomeadamente tendo em conta a generalização do trabalho remoto e a ameaça dos infostealers e ransomware em Portugal.
Microempresas são as mais expostas
O principal obstáculo identificado não é o dinheiro. A falta de tempo é o principal obstáculo ao investimento em tecnologia, apontado por 51% das empresas inquiridas, enquanto 37% referem os custos. A diferença é maior nas empresas mais pequenas. Nas microempresas (até 10 colaboradores), os principais entraves identificados são a falta de tempo para gerir a mudança (58%) e a falta de pessoas qualificadas (38%), sendo que apenas 8% encaram a cibersegurança como uma prioridade de investimento. Nas empresas com 11 a 250 trabalhadores, essa percentagem sobe para 33%.
O desconhecimento da lei também é grande: 56% das empresas inquiridas desconhecem a diretiva europeia NIS2, que estabelece requisitos de cibersegurança para determinadas entidades. Nem todas as PME estão abrangidas pela diretiva. Mas uma empresa que forneça serviços a entidades abrangidas pode ter de cumprir requisitos de segurança impostos pelos clientes ao longo da cadeia de fornecimento.
Limites do estudo
Os resultados devem ser lidos com atenção à metodologia. A 1.ª edição do Barómetro HeraPrime 2026 recolheu 57 respostas válidas de empresas a operar em Portugal através de um inquérito online, decorrido entre 16 de julho e 30 de setembro de 2026. Com uma amostra desta dimensão, os resultados não podem ser extrapolados para todo o tecido empresarial português. Indicam tendências, mas não são estatisticamente representativos. É também de notar que a HeraPrime se apresenta como parceira tecnológica que presta serviços de implementação, suporte e formação em Cegid Primavera (ERP, RH, Vencimentos, Manutenção), Microsoft Azure, Microsoft 365 e cibersegurança.
Passos concretos para fechar a distância
O próprio barómetro sugere que a segurança deve ser integrada nos projetos de IA e automatização, em vez de ficar para um projeto separado. Para uma PME com poucos recursos, as medidas com mais impacto são, em geral, baratas:
- Ativar o MFA em todas as contas do Microsoft 365, Google Workspace, correio eletrónico e acessos remotos, começando pelas contas de administrador.
- Testar a recuperação: fazer um restauro real de uma cópia de segurança e medir quanto tempo demora. Manter pelo menos uma cópia isolada da rede, offline ou imutável.
- Escrever um plano de continuidade simples, que diga quem decide, que sistemas se recuperam primeiro e como se comunica com clientes e fornecedores durante uma paragem.
- Definir regras para a IA: que ferramentas estão autorizadas, que dados podem ser introduzidos e quem aprova novas integrações.
- Verificar o enquadramento legal: confirmar se a empresa é entidade essencial ou importante, ou se fornece serviços a entidades que o sejam.
Porque é que isto importa em Portugal
O barómetro surge numa altura em que as obrigações legais estão a aumentar. O Decreto-Lei n.º 125/2025, de 4 de dezembro, aprova o Regime Jurídico da Cibersegurança, que transpõe a diretiva NIS2, e determina que entra em vigor 120 dias após a sua publicação. Isso aconteceu em abril de 2026. Segundo uma análise jurídica publicada nessa altura, até 3 de Abril de 2027, a aplicação do regime sancionatório será modulada, para dar tempo às entidades de se adaptarem.
O contexto de ameaças torna a falta de preparação mais arriscada. Ao apresentar a 6.ª edição do relatório Riscos & Conflitos do CNCS, o Governo destacou um aumento significativo do número de incidentes de cibersegurança ocorridos no ciberespaço de interesse nacional em 2024, com ransomware, ataques DDoS e fugas de credenciais. Quando um incidente compromete dados pessoais, entra também em causa o RGPD, que obriga a notificar a CNPD e, em certos casos, os titulares dos dados.
Para as PME, a principal mensagem do estudo é que a IA não pode avançar sem a proteção dos sistemas de que o negócio depende. Muitas das medidas em falta já estão incluídas nas licenças que as empresas pagam e só precisam de ser ativadas e testadas.
Perguntas frequentes
O que é o Barómetro HeraPrime 2026?
É um inquérito online feito pela consultora HeraPrime entre 16 de julho e 30 de setembro de 2026. Recolheu 57 respostas válidas de empresas a operar em Portugal e avalia a maturidade em sistemas, IA, segurança e continuidade.
Os resultados representam todas as empresas portuguesas?
Não. A amostra é pequena e o inquérito foi online, por isso os números indicam tendências mas não são estatisticamente representativos. Alguns resultados, como a fraca adoção do MFA, coincidem com o que o CNCS tem observado.
Qual é a medida mais urgente para uma PME?
Ativar a autenticação multifator em todas as contas, sobretudo nas plataformas de produtividade e correio eletrónico, e testar a recuperação das cópias de segurança. São medidas de baixo custo e com grande impacto.
A NIS2 aplica-se à minha empresa?
Depende do setor e da dimensão. O Decreto-Lei n.º 125/2025 aplica-se a entidades essenciais e importantes. Mesmo as empresas não abrangidas podem ter de cumprir requisitos de segurança impostos por clientes que estão.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela HeraPrime (Barómetro HeraPrime 2026), pelo Centro Nacional de Cibersegurança, pelo Governo de Portugal e pelo Diário da República.