A Comissão Europeia abriu uma investigação formal ao Booking.com ao abrigo do Regulamento dos Serviços Digitais (DSA). Quer apurar se a plataforma de reservas fez o suficiente para travar anúncios falsos, burlas de phishing que usam dados reais de reservas e destaques pagos que não estão claramente identificados como publicidade. O processo, aberto a 21 de outubro de 2026, vai avaliar se o Booking.com pode ter violado o DSA por não ter avaliado com diligência nem mitigado de forma eficaz os riscos ligados a anúncios fraudulentos e a burlas de phishing. Um responsável europeu classificou os esforços da empresa como «absolutamente abaixo do padrão».
Resposta rápida: Bruxelas está a investigar o Booking.com por suspeitas de falhas no combate a alojamentos falsos, a burlas por mensagem que usam dados verdadeiros de reservas e à falta de transparência nos anúncios pagos. Abrir o processo não significa que a empresa tenha sido condenada, mas o DSA prevê coimas que podem chegar a 6% do volume de negócios mundial. Quem viaja não deve pagar nada fora da plataforma nem carregar em ligações recebidas por WhatsApp, SMS ou email. Os alojamentos devem desconfiar de emails que pareçam vir do Booking.com e entrar sempre diretamente na extranet.
As três frentes da investigação
De acordo com o comunicado oficial da Comissão Europeia, a investigação incide sobre anúncios fraudulentos e não conformes no Booking.com, burlas de phishing que exploram dados de reservas e de hóspedes, e anúncios destacados mediante pagamento que não são claramente identificáveis como publicidade.
Na primeira frente, a Comissão quer saber se a plataforma identificou e avaliou corretamente os riscos sistémicos ligados à difusão de conteúdos ilegais. Em causa estão, por exemplo, alojamentos que não existem e casos de usurpação de identidade, em que alguém se faz passar pelo proprietário de um imóvel e o põe a arrendar. Segundo a RTÉ, um responsável europeu descreveu casos de turistas que chegam ao destino com a estadia paga e descobrem que não conseguem entrar no alojamento, enquanto os vizinhos lhes dizem que se trata de uma burla.
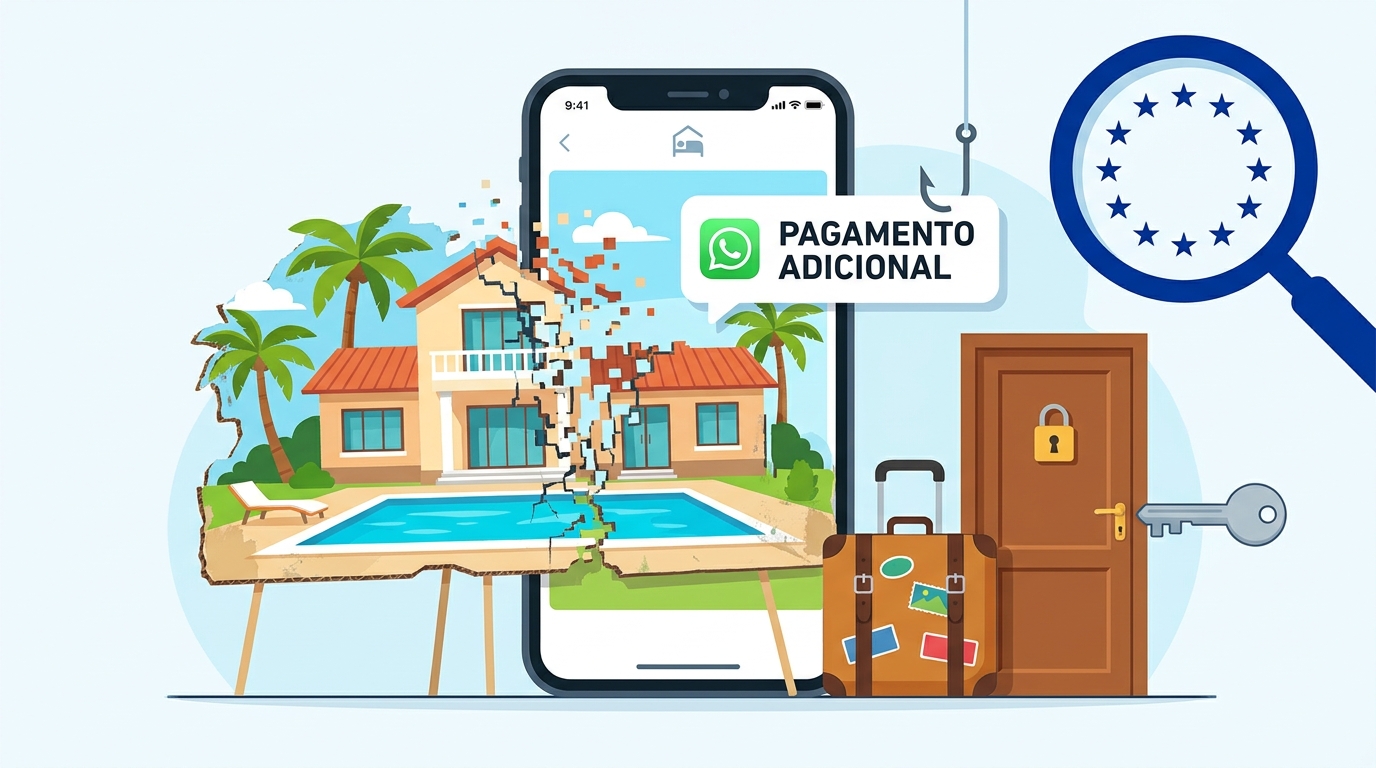
A segunda frente é a que mais interessa a quem trabalha em cibersegurança. A Comissão vai verificar se o Booking.com avaliou e tratou devidamente os riscos destas burlas, sobretudo na forma como os dados de reservas e de hóspedes são partilhados com os alojamentos e na conceção e funcionamento do serviço de mensagens da plataforma. Segundo o The Register, uma porta-voz da Comissão explicou que os burlões tomam conta da conta de um proprietário, fazem-se passar por ele, apoderam-se também dos contactos e começam a enviar mensagens a pedir pagamentos adicionais. A Comissão suspeita ainda que o Booking.com não protege suficientemente os dados dos consumidores e dos utilizadores empresariais.
A terceira frente diz respeito à publicidade. O executivo europeu vai verificar se os alojamentos que pagam comissões mais altas para subir nos resultados de pesquisa estão identificados como anúncios. Vai também ver se o utilizador consegue saber em nome de quem a publicidade é mostrada e quais os principais critérios que a fazem aparecer.
Porque é que Bruxelas avançou agora
A decisão não surge do nada. Resulta de uma investigação preliminar que analisou os relatórios de avaliação de risco entregues pelo Booking.com em 2026 e nos três anos anteriores, os relatórios de transparência e as respostas da empresa aos pedidos formais de informação de 23 de setembro de 2025 e de 26 de maio de 2026. É a primeira investigação ao Booking.com ao abrigo do DSA.
Segundo o The Register, os responsáveis europeus lembraram que o próprio Booking.com admitiu, em junho de 2024, um aumento de 500% a 900% nas burlas de viagens nos 18 meses anteriores. Pelo meio, em abril de 2026, a empresa confirmou que piratas informáticos podem ter acedido a nomes, endereços de email, números de telefone e detalhes de reservas de clientes. A empresa não revelou publicamente quantas pessoas foram afetadas. O setor também já tinha sido avisado: em março de 2025, a Microsoft Threat Intelligence descreveu uma campanha que se fazia passar pelo Booking.com para atacar organizações do setor hoteleiro, recorrendo à técnica ClickFix para instalar vários programas de roubo de credenciais, atribuída ao grupo Storm-1865.
| Data | Acontecimento |
|---|---|
| 25 de abril de 2023 | Booking.com designado plataforma em linha de muito grande dimensão (VLOP) ao abrigo do DSA |
| Junho de 2024 | A empresa admite um aumento de 500% a 900% nas burlas de viagens (segundo responsáveis da Comissão) |
| Dezembro de 2024 a fevereiro de 2025 | A Microsoft identifica a campanha ClickFix do Storm-1865 contra hotéis que trabalham com o Booking.com |
| 23 de setembro de 2025 | Primeiro pedido formal de informação da Comissão |
| Abril de 2026 | O Booking.com avisa clientes de acesso não autorizado a dados de reservas |
| 26 de maio de 2026 | Segundo pedido formal de informação |
| 21 de outubro de 2026 | Abertura do processo formal ao abrigo do DSA |
O que pode acontecer a seguir
Abrir o processo dá à Comissão mais poderes. Pode adotar medidas provisórias, decisões de incumprimento ou aceitar compromissos propostos pelo Booking.com para responder às preocupações. A abertura do processo não antecipa qualquer resultado ou decisão final, e não foi anunciado um prazo para concluir a investigação. Em caso de infração confirmada, as empresas que violam o DSA podem ter coimas até 6% do volume de negócios anual mundial.
A Comissão trabalha em articulação com a Autoridade neerlandesa para os Consumidores e os Mercados, o coordenador dos serviços digitais do Estado-Membro onde o Booking.com está estabelecido. A comissária responsável pelo digital, Henna Virkkunen, defendeu num comunicado que os europeus devem poder reservar férias «sem medo de serem burlados». Em resposta ao The Register, um porta-voz do Booking.com disse que a empresa está a cooperar totalmente com a Comissão e que a segurança, a confiança e a proteção dos dados pessoais são prioridades.
Como se proteger: viajantes e alojamentos
Este tipo de burla resulta porque o atacante sabe o seu nome, o nome do alojamento e as datas da estadia. Segundo a TechCrunch, um cliente afetado contou que recebeu uma mensagem de phishing por WhatsApp com detalhes da reserva e informação pessoal antes de a empresa ter divulgado o incidente. Para os viajantes:
- Não faça pagamentos fora da plataforma nem por transferência pedida em mensagem, mesmo que a mensagem tenha os dados certos da reserva.
- Desconfie de pedidos urgentes para «validar o cartão» ou evitar o cancelamento. Confirme sempre entrando na aplicação ou no site oficial, nunca através da ligação recebida.
- Antes de reservar, confirme se o alojamento tem avaliações antigas e coerentes e se a morada existe. Os preços muito abaixo do mercado são um sinal de alerta.
- Se tiver pago a um burlão, contacte de imediato o banco, a plataforma e as autoridades policiais.
Para hotéis e unidades de alojamento local, o principal risco é o roubo de credenciais da extranet. Na técnica ClickFix descrita pela Microsoft, a vítima é levada a abrir a janela Executar do Windows (Win+R) e a colar um comando, normalmente apresentado como um falso CAPTCHA. As defesas essenciais são:
- Ativar a autenticação de dois fatores na conta de parceiro e usar palavras-passe únicas.
- Não carregar em ligações de emails sobre «avaliações negativas» ou «verificação de conta»: entrar sempre na extranet escrevendo o endereço à mão.
- Formar a equipa para nunca colar comandos pedidos por uma página web, e restringir o PowerShell e a janela Executar nos postos de receção, sempre que for possível.
- Rever regularmente os acessos e as mensagens enviadas a partir da conta, para detetar atividade estranha.
Porque é que isto importa em Portugal
Portugal é um grande destino turístico e tem um setor de alojamento local formado sobretudo por pequenas empresas e particulares. Estes operadores dependem muito das plataformas de reservas e são um alvo natural das campanhas que tentam roubar contas de parceiros. Quando uma conta destas é comprometida, os dados dos hóspedes ficam expostos. Para o alojamento, isso pode significar uma violação de dados pessoais que, nos termos do RGPD, pode ter de ser comunicada à CNPD e, em certos casos, aos próprios titulares.
O caso mostra também como diferentes regras se combinam. O DSA trata dos riscos sistémicos e da transparência das grandes plataformas. A diretiva NIS2, transposta em Portugal pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025), inclui os mercados em linha entre os prestadores de serviços digitais abrangidos e exige medidas de gestão de risco e notificação de incidentes. Para os cidadãos, a mensagem é simples: uma mensagem com os dados verdadeiros da sua reserva não prova que vem de quem diz vir. As tentativas de burla podem ser comunicadas ao CNCS/CERT.PT e às autoridades policiais.
Perguntas frequentes
O Booking.com foi condenado pela Comissão Europeia?
Não. A Comissão abriu um processo formal ao abrigo do Regulamento dos Serviços Digitais, o que não antecipa o resultado. A empresa poderá responder às conclusões preliminares antes de qualquer decisão de incumprimento ou coima.
Que coima pode ser aplicada ao abrigo do DSA?
Se for confirmada uma infração, o DSA permite coimas até 6% do volume de negócios anual mundial da empresa. A Comissão pode também impor medidas provisórias ou aceitar compromissos da plataforma.
Como reconheço uma burla relacionada com uma reserva?
Os sinais mais comuns são mensagens por WhatsApp, SMS ou email a pedir um pagamento adicional ou a validação do cartão, com urgência e uma ligação externa. Mesmo que a mensagem tenha os dados corretos da reserva, confirme sempre na aplicação oficial e nunca pague fora da plataforma.
O que deve fazer um alojamento local para proteger a conta de parceiro?
Deve ativar a autenticação de dois fatores, entrar na extranet sempre escrevendo o endereço à mão, formar a equipa para nunca colar comandos pedidos por páginas web (técnica ClickFix) e, se houver suspeita de compromisso, avaliar se tem de notificar uma violação de dados à CNPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Comissão Europeia, pela Representação da Comissão Europeia no Luxemburgo, pela Microsoft Threat Intelligence, pelo The Register e pela TechCrunch.