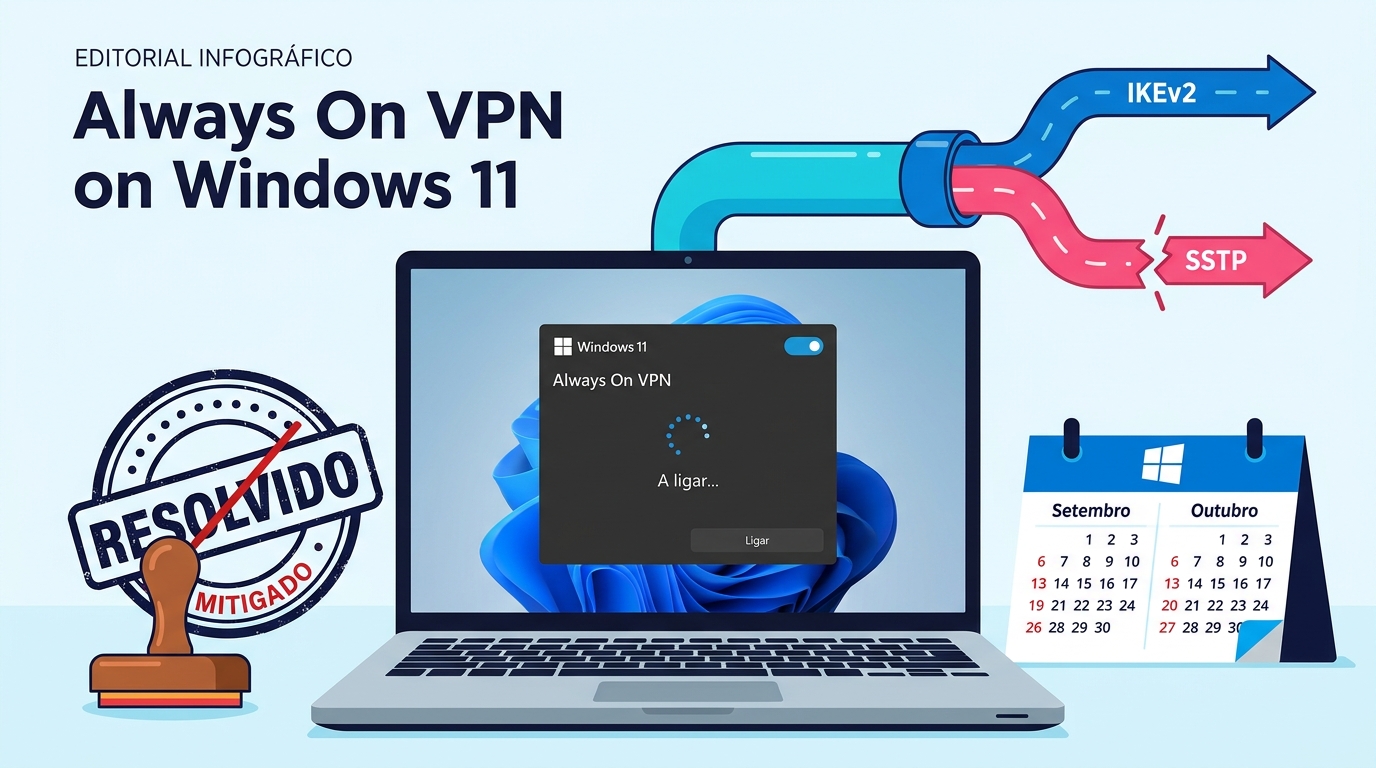
A Microsoft admitiu que a atualização cumulativa de outubro de 2026 para o Windows 11 não corrigiu, ao contrário do que tinha anunciado, a falha que impede ligações Always On VPN de se estabelecerem. O problema surgiu com as atualizações de segurança de setembro. Durante uma semana, constou como resolvido nas comunicações aos administradores, mas a empresa voltou atrás: “This disclosure was mistakenly updated to Resolved status on October 13, 2026. We have returned its status to Mitigated”, lê-se no alerta enviado às equipas de TI. A correção definitiva fica para mais tarde e, até lá, as organizações afetadas têm de manter a solução temporária.
Resposta rápida: A atualização de outubro (KB5127648 e KB5127646) não resolveu a falha do Always On VPN no Windows 11 24H2 e versões posteriores, introduzida pelas atualizações de setembro de 2026. A Microsoft voltou a classificar o problema como “mitigado” e diz que a correção chega “nas próximas semanas”. Até lá, os administradores devem configurar os perfis VPN para usarem um único protocolo (só SSTP ou só IKEv2) em vez da seleção automática. Não devem desinstalar as atualizações de segurança.
O que está a falhar e em que sistemas
O Always On VPN é a solução de acesso remoto da Microsoft que substitui a antiga tecnologia DirectAccess e funciona com dispositivos associados a domínio, não associados a domínio e associados ao Microsoft Entra ID. É usado sobretudo em empresas e na Administração Pública para manter os portáteis dos colaboradores ligados à rede interna sem intervenção do utilizador.
A falha só aparece numa configuração específica: quando o perfil está configurado para tentar outro método de ligação se a ligação inicial falhar, como na seleção automática de protocolo com IKEv2 e SSTP. Nesses casos, segundo a Microsoft, as ligações podem ficar presas no estado “Connecting” ou tentar ligar repetidamente sem sucesso, e as tentativas seguintes podem mostrar o erro “The specified port is already in use”.
Na prática, o mecanismo de recurso (fallback) entre protocolos, pensado para dar mais resiliência ao acesso remoto, transforma-se num ponto de falha. Num tópico do fórum Microsoft Q&A, um administrador concluiu que o problema não estava no tratamento de certificados, mas sim no recurso de IKEv2 para SSTP num perfil “Automatic” (VpnStrategy 14, primeiro IKEv2 e depois SSTP).
| Versão do Windows 11 | Atualização de origem (setembro) | Atualização de outubro (correção falhada) |
|---|---|---|
| 24H2 | KB5124008 | KB5127648 |
| 25H2 | KB5124008 | KB5127648 |
| 26H1 | KB5124012 | KB5127646 |
| 26H2 | — | KB5127648 |
Esta correspondência baseia-se no alerta de setembro, que identificou a KB5124012 para o Windows 11 26H1 e a KB5124008 para o 25H2 e o 24H2, e no facto de a KB5127648 abranger as versões 24H2, 25H2 e 26H2, enquanto a 26H1 recebe a KB5127646. Segundo o The Register, o problema afeta as versões do Windows 11 da 24H2 à 26H2.
Cronologia: de setembro ao recuo da Microsoft
| Data | Acontecimento |
|---|---|
| 8 set. 2026 | Publicação da atualização cumulativa de segurança KB5124008 (Patch Tuesday) |
| 9 set. 2026 | Primeiros relatos de administradores no Microsoft Q&A: o Always On VPN deixa de ligar depois da instalação e volta a funcionar após a desinstalação |
| Final de set. 2026 | A Microsoft reconhece o problema num alerta de serviço, classifica-o como “Mitigated” e publica a solução temporária |
| 13 out. 2026 | Saem a KB5127648 e a KB5127646, cujas notas indicam a correção do problema; o alerta passa a “Resolved” |
| 20 out. 2026 | A Microsoft corrige a informação, repõe o estado “Mitigated” e adia a correção |
| “Próximas semanas” | Data prevista pela Microsoft para uma atualização com a correção definitiva |
O primeiro relato público, no fórum oficial da Microsoft, descrevia um padrão reprodutível: o Always On VPN funciona normalmente antes da instalação da KB5124008, deixa de funcionar depois dela e volta a funcionar logo a seguir à desinstalação e ao reinício. O painel de estado do Windows 11 25H2 mantém a KB5124008, de 8 de setembro, como atualização de origem de uma ocorrência em estado “Mitigated”, com a última atualização registada a 29 de setembro.
A 13 de outubro, as notas oficiais das novas atualizações, como as da KB5127646 para o Windows 11 26H1, afirmavam que a atualização corrige um problema que afeta as ligações Always On VPN após a instalação da KB5124008. Uma semana depois, a Microsoft desdisse-se, acrescentando que está prevista uma resolução numa atualização a publicar nas próximas semanas. A empresa não explicou publicamente o que falhou na correção. Segundo o The Register, o aviso de outubro tem o identificador WI1482218.
O que os administradores devem fazer agora
A solução temporária continua a ser a mesma que a Microsoft divulgou em setembro: mudar o perfil Always On VPN da seleção automática de protocolo para um único protocolo, apenas SSTP ou apenas IKEv2, conforme o ambiente e a configuração, tendo em conta os requisitos de segurança e de implementação da organização. Quem retirou esta configuração depois de instalar as atualizações de outubro deve voltar a aplicá-la.
- Fazer o inventário dos perfis Always On VPN (Intune,
ProfileXMLou outra ferramenta de gestão) que usam seleção automática ou recurso entre IKEv2 e SSTP. - Escolher um único protocolo. O IKEv2 costuma ser preferido por desempenho e segurança, mas pode ser bloqueado em redes que filtram UDP 500/4500. O SSTP, sobre TCP 443, passa mais facilmente em firewalls restritivas.
- Testar a alteração num grupo-piloto, sobretudo com utilizadores que trabalham a partir de redes externas (hotéis, clientes, redes móveis).
- Acompanhar o painel de estado do Windows (Windows release health) e o centro de mensagens do Microsoft 365 para saber quando sai a correção definitiva.
- Não desinstalar as atualizações cumulativas como solução: retiram as correções de segurança do mês.
Este último ponto pesa bastante. A atualização de outubro corrige, entre outras, a CVE-2026-96951, que segundo a CyberInsider é uma vulnerabilidade de injeção de comandos no Windows Shell já explorada por atacantes para contornar as proteções Mark of the Web (MOTW). Reverter a atualização para recuperar a VPN deixaria os equipamentos expostos a uma falha explorada ativamente.
Não confundir com o problema do NTLMv1
Também podem surgir falhas de VPN por outra razão, sem ligação a esta. Segundo a Windows Report, as atualizações de 13 de outubro passam a aplicar automaticamente restrições ao NTLMv1 em sistemas com o Credential Guard desativado, o que pode provocar falhas de autenticação em algumas redes Wi-Fi WPA-Enterprise e VPN que dependem de MS-CHAPv2. Nesses casos, o sintoma é uma falha de autenticação, e não uma ligação presa em “Connecting” com o erro de porta em uso. A medida temporária também é diferente: envolve o valor de registo BlockNtlmv1SSO e, segundo a mesma fonte, a Microsoft avisa que reduz a proteção. Antes de aplicar uma solução, convém identificar qual dos dois problemas está a afetar os utilizadores.
Há ainda um ponto de calendário. A 13 de outubro terminou o suporte às edições Home e Pro do Windows 11 24H2, e a KB5127648 é a última atualização que essas edições recebem. As edições Enterprise e Education, que são as que normalmente usam o Always On VPN, continuam suportadas. Mesmo assim, as organizações com equipamentos Pro na versão 24H2 devem planear a migração para uma versão suportada.
Porque é que isto importa em Portugal
Não se trata de uma vulnerabilidade explorável, mas de uma regressão funcional. Ainda assim, afeta diretamente a disponibilidade do acesso remoto seguro, de que dependem o teletrabalho e muitas equipas no terreno. Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão de atualizações e a continuidade dos serviços fazem parte das medidas de gestão de risco exigidas. Pesar a aplicação rápida de correções de segurança contra a estabilidade operacional, e documentar soluções temporárias como esta, faz parte dessa obrigação. Em caso de dúvida, o CNCS e o CERT.PT são as referências nacionais para orientações técnicas.
Para as PME, a lição é mais simples: uma atualização dada como “corrigida” pelo fabricante não dispensa testes próprios. Quando os colaboradores sem VPN funcional recorrem a alternativas improvisadas, como enviar ficheiros para contas pessoais ou usar serviços de partilha não autorizados, o risco para os dados pessoais aumenta, com possíveis implicações à luz do RGPD. Manter um canal de acesso remoto estável, mesmo com uma configuração temporária menos flexível, é preferível a deixar os utilizadores sem alternativa segura.
Perguntas frequentes
A atualização de outubro do Windows 11 corrige o problema do Always On VPN?
Não. A Microsoft marcou o problema como resolvido a 13 de outubro de 2026 por engano e voltou a classificá-lo como mitigado. A correção definitiva está prevista para uma atualização a publicar nas próximas semanas.
Que configurações são afetadas?
Perfis Always On VPN no Windows 11 24H2 e versões posteriores, configurados com seleção automática de protocolo ou recurso entre protocolos (por exemplo, IKEv2 com recurso para SSTP), depois da instalação das atualizações de setembro de 2026.
Qual é a solução temporária recomendada pela Microsoft?
Alterar o perfil Always On VPN para usar um único protocolo, só SSTP ou só IKEv2, conforme o ambiente, a segurança e os requisitos de implementação de cada organização.
Devo desinstalar as atualizações de setembro ou outubro?
Não é recomendável. Estas atualizações incluem correções de segurança, entre elas uma vulnerabilidade do Windows Shell já explorada ativamente. A solução temporária de protocolo único permite manter os equipamentos protegidos e a VPN a funcionar.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Microsoft (Windows release health), pela Microsoft (notas da KB5127646), pelo fórum Microsoft Q&A e pelo BleepingComputer.