
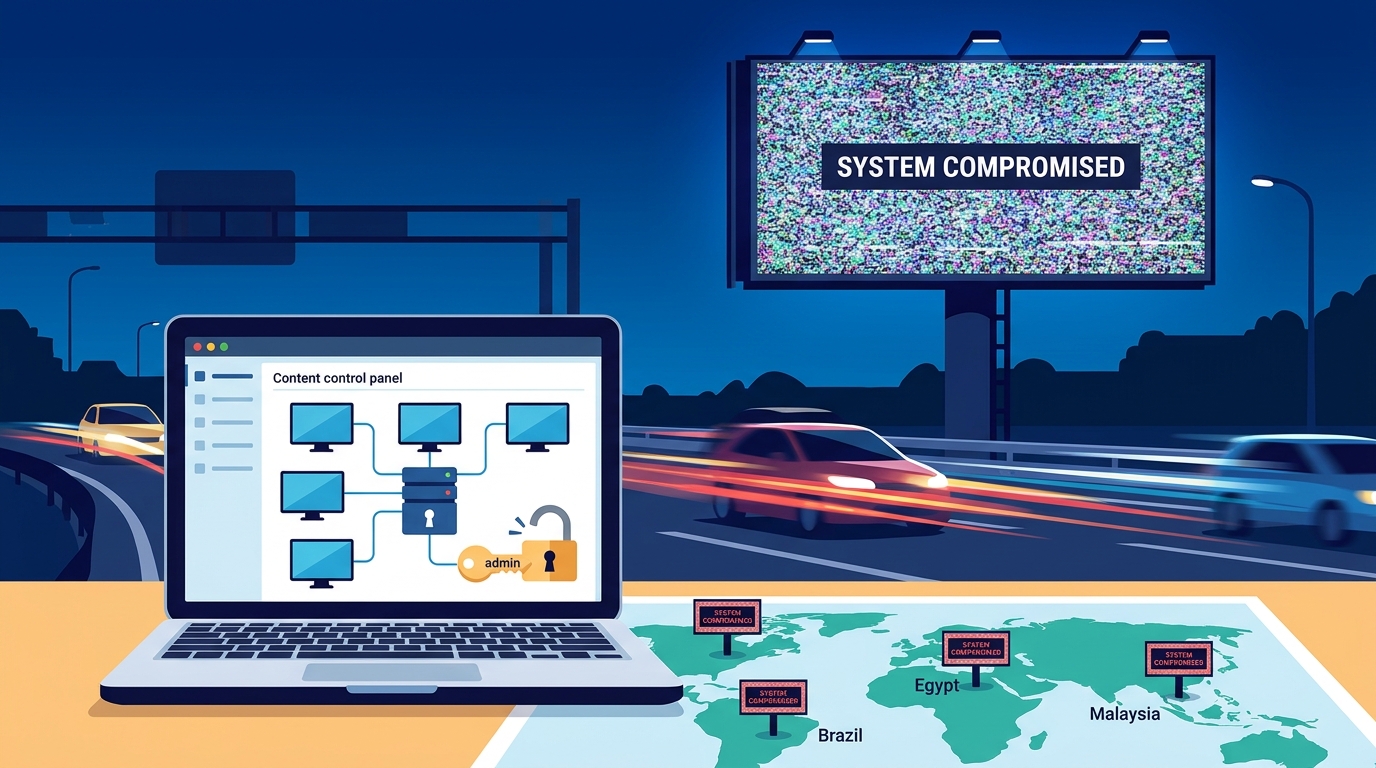
A 29 de outubro, ecrãs publicitários digitais em vários países passaram a mostrar vídeos pornográficos a quem passava, incluindo numa das vias rápidas mais movimentadas da região do Cairo. Um grupo que se identifica como Leakers$ reivindicou os ataques e diz que não precisou de entrar nos painéis um a um: afirma ter acedido ao software que envia os conteúdos para os ecrãs LED. Segundo a análise da Malwarebytes, houve relatos vindos do Egito, da Malásia e do Brasil. Para a segurança, o essencial é que basta uma plataforma central de gestão exposta à Internet para que muitos ecrãs fiquem comprometidos ao mesmo tempo.
Resposta rápida: O grupo Leakers$ reivindicou a exibição de pornografia em ecrãs publicitários LED no Egito, na Malásia e no Brasil. Diz que o fez através do software de gestão de conteúdos e não painel a painel. Não foi divulgado nenhum CVE nem o fabricante envolvido. Os operadores de sinalética digital devem retirar as interfaces de gestão da Internet pública, trocar as palavras-passe de origem, ativar a autenticação multifator e ter forma de desligar os ecrãs à distância.
O que aconteceu em cada país
O caso com mais repercussão foi no Egito. A CNN noticiou que o painel fica no 26th of July Axis e que muitas pessoas pararam os carros para filmar com o telemóvel. Nas imagens que circularam, o vídeo tinha por cima referências aos autores e o nome de um canal de Telegram com o utilizador @LeakersGov. Segundo a mesma fonte, o Ministério do Interior egípcio disse que o ecrã pertencia a uma empresa de publicidade com contrato com uma empresa internacional e que já tinham sido iniciados procedimentos legais.
Na Malásia, o incidente foi em Kluang, no estado de Johor. Segundo a imprensa local, a Câmara Municipal de Kluang (MPK) desligou de imediato todos os ecrãs LED na área sob a sua administração. A polícia abriu dois processos de investigação. Segundo o comandante distrital, foram atacados oito ecrãs LED instalados na zona urbana de Kluang. A autarquia pediu desculpa e disse que vai investigar com o fornecedor a origem do incidente e reforçar a segurança do sistema.
No Brasil, o caso noticiado foi em Campo Maior, no Piauí. Um painel LED de publicidade foi invadido e mostrou conteúdo impróprio na quinta-feira, 29 de outubro. O equipamento pertence à empresa Ferreira & Ferreira. A empresa disse que desligou o painel e recuperou o controlo do sistema. Também apresentou queixa às autoridades. Nenhuma fonte oficial confirmou até agora que este caso esteja ligado aos ataques no Egito e na Malásia.
Cronologia
| Data | Acontecimento |
|---|---|
| 29 out. 2026 | Conteúdo pornográfico num painel do 26th of July Axis (Egito), em oito ecrãs da MPK em Kluang (Malásia) e num painel em Campo Maior (Brasil) |
| 30 out. 2026 | O Ministério do Interior egípcio atribui o incidente ao comprometimento do site de uma empresa internacional. A polícia de Kluang abre dois processos de investigação |
| 30 out.–1 nov. 2026 | O canal de Telegram do grupo publica mensagens políticas e um representante fala à imprensa sobre o método usado |
| 3 nov. 2026 | A Malwarebytes publica uma análise com recomendações para os operadores |
Como dizem os atacantes que entraram
Por enquanto, a explicação técnica vem quase só dos próprios atacantes. A Malwarebytes cita o que um representante do Leakers$ disse ao The Cairo Report: o grupo terá encontrado milhares de sistemas expostos em cerca de duas horas de pesquisa automatizada e falou de uma vulnerabilidade no software de transmissão de conteúdos e de falhas acessíveis através das páginas e interfaces web dos próprios sistemas. Estas afirmações não estão provadas. Até agora, o grupo não apresentou provas técnicas suficientes para mostrar exatamente como fez a intrusão.
A versão oficial egípcia também aponta para um ponto central e não para cada ecrã. A Malwarebytes resume que as autoridades falaram do comprometimento de um site, que fez com que surgissem imagens não autorizadas em vários países ao mesmo tempo. Quanto à alegada extensão do ataque, o grupo diz ter tido também acesso a sistemas no Iraque e na China, mas isso está menos confirmado.
Não foi divulgado nenhum identificador CVE, pontuação CVSS nem o nome do fabricante ou da plataforma de gestão de conteúdos (CMS) envolvida. Por isso, não existe ainda uma lista de versões afetadas nem uma correção do fabricante a instalar.
Indicadores observáveis
Ainda não foram publicados IOCs técnicos, como endereços IP, domínios ou hashes. Os únicos elementos públicos são os que os atacantes deixaram à vista:
| Tipo | Indicador | Fonte |
|---|---|---|
| Canal de Telegram | @LeakersGov | Texto sobreposto no vídeo exibido no Egito (CNN) |
| Nome do grupo | Leakers$ | Reivindicação pública |
| Vetor alegado | Software de transmissão de conteúdos para ecrãs LED e interfaces web expostas | Declarações do grupo, por confirmar |
Um problema com mais de uma década
Não é a primeira vez que isto acontece. Em 2010, em Moscovo, o trânsito quase parou porque os condutores olhavam para um vídeo pornográfico que esteve cerca de 20 minutos em ecrãs gigantes. Em Bagdade, em agosto de 2023, as autoridades iraquianas mandaram desligar os ecrãs publicitários LED da cidade depois de um caso semelhante. Nestes incidentes repetem-se quase sempre os mesmos erros: ecrãs ligados à Internet, contas com credenciais de fábrica e plataformas de gestão sem proteção adequada.
Além do embaraço, há riscos reais. Um conteúdo inesperado num painel junto a uma via rápida distrai os condutores e pode causar acidentes. Também pode ser usado para desinformação, mensagens políticas ou burlas com códigos QR que levam a páginas de phishing.
Medidas de mitigação para operadores
A Out of Home Advertising Association of America (OAAA) tem orientações de segurança para painéis digitais que se aplicam a qualquer operador, também em Portugal. A primeira é clara: não confiar nas palavras-passe de origem dos fabricantes. A partir dessas orientações e das boas práticas gerais, recomenda-se:
- Trocar todas as credenciais de fábrica e não repetir a mesma palavra-passe em vários ecrãs.
- Só permitir acesso aos serviços de gestão a partir de endereços IP autorizados, como a OAAA recomenda, e retirar as interfaces de administração da Internet pública.
- Ligar ecrãs e leitores ao servidor de conteúdos através de uma
VPNe não por portas abertas. - Ativar a autenticação multifator (MFA) na plataforma CMS e nas contas dos fornecedores.
- Ter um mecanismo de corte remoto para desligar um painel em segundos, como fez a MPK.
- Exigir aos subcontratados e fornecedores internacionais de CMS informação sobre atualizações, registos de acesso e notificação de incidentes.
- Procurar regularmente os próprios ativos expostos, usando motores como Shodan ou Censys, antes que os atacantes o façam.
Porque é que isto importa em Portugal
Ecrãs LED de publicidade, mupis digitais, painéis de informação municipal e sinalética em centros comerciais e estações de transportes já são comuns nas cidades portuguesas. Muitos são geridos por PME ou por fornecedores externos com plataformas na cloud. O caso egípcio mostra o risco da cadeia de fornecimento: o ataque terá entrado por uma empresa internacional contratada e não pelo operador local.
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) obriga as entidades abrangidas, incluindo várias da administração pública, a gerir o risco dos seus fornecedores e a notificar incidentes significativos. Uma autarquia ou operadora de transportes com ecrãs ligados a uma plataforma externa deve incluir esse fornecedor na sua análise de risco. Os incidentes podem ser comunicados ao CNCS através do CERT.PT. Se a plataforma comprometida tiver dados pessoais de clientes, anunciantes ou utilizadores, aplica-se o RGPD, que exige notificar a CNPD no prazo de 72 horas quando a violação representa risco para as pessoas.
Para os cidadãos, há duas lições práticas: desconfiar de códigos QR em ecrãs públicos com conteúdo estranho e comunicar às autoridades ou ao operador qualquer conteúdo anómalo, sem o partilhar nas redes sociais.
Perguntas frequentes
Quem está por trás dos ataques aos painéis publicitários?
Um grupo chamado Leakers$, que usa um canal de Telegram, reivindicou os ataques. A autoria e o método ainda não foram confirmados de forma independente pelas autoridades.
Existe um CVE associado a este incidente?
Não. Até agora não foi divulgado nenhum CVE, fabricante ou produto. O grupo fala de uma falha no software de envio de conteúdos para ecrãs LED, mas não apresentou provas técnicas.
Como pode um operador proteger os seus ecrãs digitais?
Deve trocar as palavras-passe de fábrica, retirar as interfaces de gestão da Internet pública, usar VPN e autenticação multifator, só permitir acesso a partir de IP autorizados e ter um mecanismo de corte remoto.
Um incidente destes tem de ser comunicado em Portugal?
Depende da entidade. As entidades abrangidas pelo Decreto-Lei n.º 125/2025 têm de notificar incidentes significativos ao CNCS. Se houver dados pessoais comprometidos, aplica-se também a notificação à CNPD prevista no RGPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Malwarebytes, pela CNN (declarações do Ministério do Interior egípcio), pela Out of Home Advertising Association of America e pela Free Malaysia Today (Câmara Municipal de Kluang).