
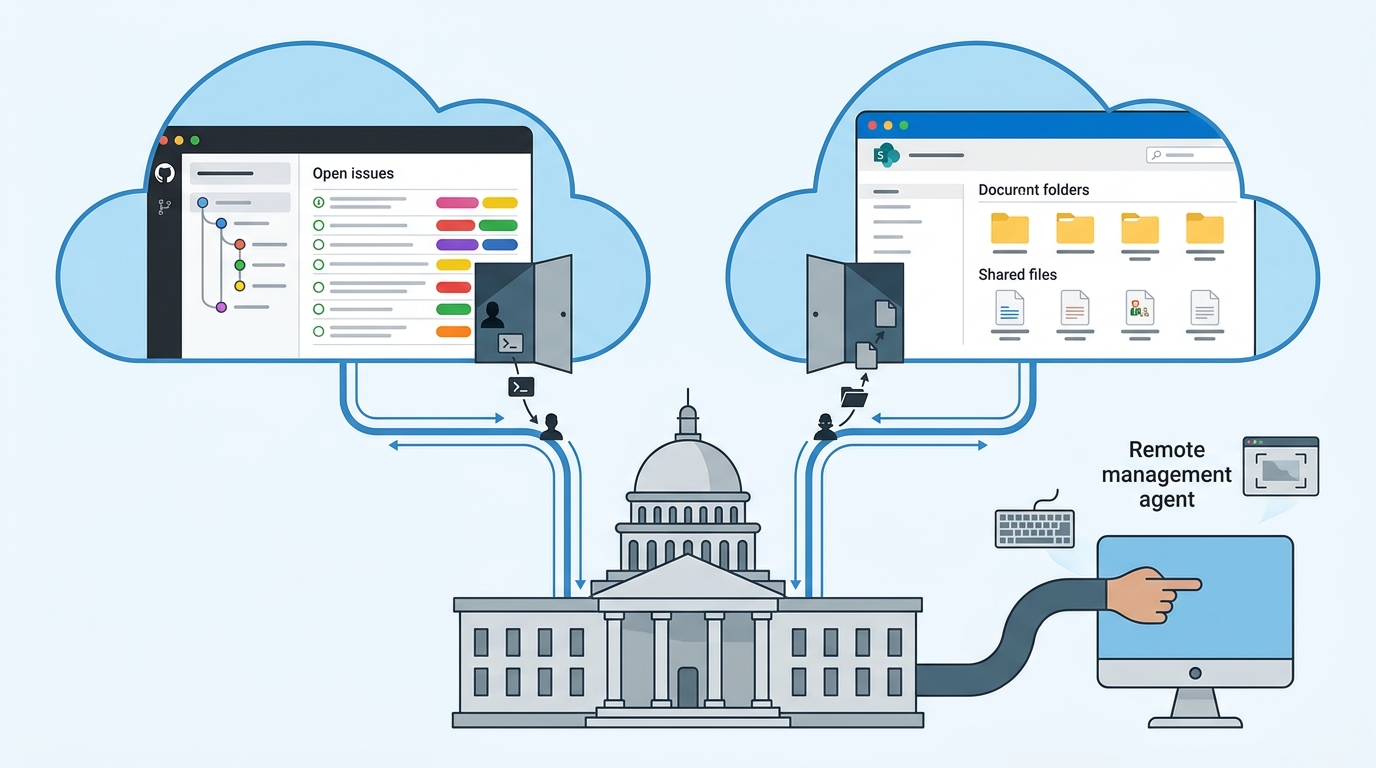
Redes governamentais na Ásia e em África estão na mira de uma campanha de ciberespionagem assente em serviços de nuvem, que recorre a dois backdoors até agora desconhecidos, o GitDoor e o GraphDoor. GitHub, Microsoft SharePoint e o serviço de mensagens Ably servem de cobertura às comunicações dos atacantes, que assim escapam à deteção ao nível da rede. A campanha chama-se Operação ShadowCloud e foi exposta a 17 de novembro de 2026 em dois relatórios da equipa GReAT da Kaspersky, publicados no Securelist.
Resposta rápida: A Kaspersky documentou dois backdoors para Windows, GitDoor e GraphDoor, que recebem ordens através do GitHub e do SharePoint e chegam às máquinas pelo agente legítimo de gestão remota MeshAgent. Não há qualquer CVE associado nem vítimas conhecidas em Portugal. As equipas de segurança devem inventariar instalações de MeshAgent, procurar os IOCs publicados e vigiar que processos contactam APIs de nuvem.
O que foi descoberto
A deteção da campanha remonta ao início de 2026 e está descrita em duas partes: a primeira cobre a infeção inicial e o GitDoor; a segunda, assinada por Saurabh Sharma e Noushin Shabab, trata do GraphDoor, dos plug-ins e da atribuição. Os nomes dos dois implantes derivam da plataforma de nuvem que cada um usa como canal de comando e controlo (C2).
O setor governamental concentra a maior parte das vítimas, situadas na Ásia e em África. A comunicação da Kaspersky à imprensa precisa as regiões: Sudeste Asiático, África e Ásia Central. Só há registo de computadores Windows afetados.
Como começa a intrusão
Uma organização de Taiwan tinha duas instâncias do agente MeshCentral em execução, e foi por aí que os investigadores puxaram o fio. Continua por esclarecer a porta de entrada; a hipótese mais forte passa pelo reaproveitamento de uma infeção que já existia na rede. Nenhuma vulnerabilidade nova do MeshCentral está em causa, pelo que não existem identificadores CVE nem pontuações CVSS ligados a esta campanha.
Ambiente de trabalho remoto, linha de comandos e gestão de ficheiros ficam ao alcance de quem controla esse agente. O pacote entregue por essa via tem três peças: um executável legítimo, uma DLL maliciosa e um ficheiro cifrado com o malware. A decifragem e o arranque do backdoor ficam a cargo dessa biblioteca, que entra em memória à boleia do programa de confiança, técnica conhecida como DLL sideloading. Entre os pares observados estão o start.exe do Sandboxie com uma SbieDll.dll falsa e uma aplicação Python com python39.dll.
A análise do código é dificultada por camadas de cifra e ofuscação, entre elas o achatamento do fluxo de controlo (control flow flattening).
GitDoor: um repositório GitHub a fazer de servidor de comando
O endereço do repositório, um token de acesso pessoal, o User-Agent e os cabeçalhos HTTP vêm cifrados dentro do próprio implante. A conta LatonyCharnleyaW alojava os dois repositórios do esquema: do Havo saíam comandos e plug-ins, e no Trix ficavam guardados os dados da vítima e os resultados.
Cada máquina infetada fica registada como uma issue nova no Trix, criada através da API do GitHub, com um título iniciado por problem e um corpo que contém o código único da vítima. A etiqueta bug dessa issue vai sendo posta e retirada enquanto o implante procura novas ordens. As ordens destinadas a cada vítima distinguem-se pelo código único incluído no nome dos ficheiros.
Os resultados sobem para o Trix em ficheiros com sufixos como .js.kmap (keylogger), .js.pmap (proxy), .js.apmap (proxy Ably) e .js.tmp (gestor de ficheiros). Registo de teclas, captura de ecrã, roubo de credenciais e abertura de proxies contam-se entre as funções que os operadores podem ativar, a par do carregamento de plug-ins a pedido e da injeção de shellcode em memória.
GraphDoor: a mesma lógica do lado da Microsoft
Um client ID e um segredo de aplicação embutidos no malware dão-lhe um token de acesso da Microsoft, e é com a Microsoft Graph que passa a trocar dados através do SharePoint. Quem procurar um início de sessão humano suspeito não o vai encontrar, porque a identidade apresentada é a de uma aplicação.
Os plug-ins residem numa lista concreta de um site SharePoint, à qual o implante chega pelo endpoint v1.0 da Graph API. Três módulos compõem o arranque: scr.ts (capturas de ecrã), pr.ts (lista de processos) e kl.ts (keylogger). Para encaminhar tráfego, o conjunto inclui ainda uma versão modificada do proxy Erfrp e um módulo assente no Ably, este último configurado com APP_KEY, APP_SECRET e instance_id. Face ao GitDoor, a categoria de carregamento de shellcode ganha dois comandos, shell e adsmload.
Cronologia
| Data | Acontecimento |
|---|---|
| Final de 2024 | Datam desta altura os primeiros repositórios GitHub usados para exfiltrar dados e distribuir comandos |
| Início de 2026 | A Kaspersky deteta a campanha, ainda ativa |
| 6 de março de 2026 | Data de criação de uma pasta de preparação associada ao FamousSparrow |
| 3 de maio de 2026 | Data de criação de um ficheiro de preparação associado ao CopperTurtle |
| 17 de novembro de 2026 | Saem os dois relatórios no Securelist |
Indicadores de comprometimento (IOCs)
| Tipo | Indicador | Descrição |
|---|---|---|
| MD5 | 552f0a9cc5fc3755721fa49be05e8035 | Backdoor GitDoor |
| MD5 | 14ec33ea808e697870d00c5e434c2952 | Backdoor GraphDoor |
| MD5 | b930fb3ab14fe45b378d5acfa6e0a763 | Ficheiro config.ini com a carga cifrada |
| GitHub | Conta LatonyCharnleyaW, repositórios Havo e Trix | C2 do GitDoor (já removidos, segundo o relatório) |
| Ficheiros | scr.ts, pr.ts, kl.ts | Plug-ins do GraphDoor alojados no SharePoint |
| Caminho e MD5 | %ProgramData%\excint\wtsapi32.dll (733f8002aa9531b25384c0014d15cc1f) | Implante associado ao FamousSparrow |
| Caminho e MD5 | C:\Program Files\PDF24\pdfset.exe (45b3aa39bc33528650d9181cd946b2df) | Implante associado ao CopperTurtle |
A lista completa está nos dois relatórios do Securelist e inclui ainda servidores C2 do MeshAgent e domínios de Cobalt Strike.
Quem está por trás?
A autoria permanece em aberto: os dados reunidos não chegam, segundo a Kaspersky, para apontar um grupo concreto. FamousSparrow e CopperTurtle, dois grupos de língua chinesa, surgem no relatório por causa de sobreposições: em várias máquinas, as pastas de preparação eram as mesmas do GitDoor e as instalações distavam no máximo um dia. Outro indício é uma chave RC4 fixa, já antes associada ao FamousSparrow, usada para decifrar uma das cargas. São pistas técnicas e não uma atribuição confirmada.
Como detetar e mitigar
Ferramentas de gestão remota, APIs de nuvem, carregamentos anómalos de DLL e execução em memória são os quatro pontos de vigilância indicados pela Kaspersky, que considera insuficientes os controlos tradicionais de malware e de rede usados isoladamente. Com base nesses pontos e nos relatórios, as equipas de segurança podem seguir estes passos:
- Inventariar ferramentas de gestão remota. Qualquer instalação de MeshAgent que ninguém saiba explicar merece investigação imediata, incluindo o histórico de como lá chegou.
- Procurar os IOCs da tabela acima nos registos de EDR, proxy e DNS.
- Vigiar o processo e não só o destino. Bloquear domínios não resolve, porque são serviços legítimos. O sinal útil é um processo fora do habitual, sobretudo em servidores, a contactar
api.github.com, a Graph API da Microsoft ou o Ably. - Detetar DLL sideloading. Alertar para executáveis assinados a correr a partir de pastas como
%ProgramData%e a carregar bibliotecas não assinadas do mesmo diretório. - Limitar a saída para a internet em servidores e postos sensíveis ao estritamente necessário.
- Em caso de suspeita: isolar a máquina, preservar registos, renovar credenciais e acionar o plano de resposta a incidentes.
Porque importa para Portugal
Os relatórios consultados não referem vítimas em Portugal nem na Europa. Ainda assim, os serviços abusados são os mesmos que a Administração Pública e as empresas portuguesas usam todos os dias, e a técnica pode ser replicada por outros grupos. Regras baseadas em listas de domínios ou endereços IP não chegam para a travar.
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) exige às entidades abrangidas medidas de gestão de risco e a notificação de incidentes significativos ao CNCS, através do CERT.PT. Uma intrusão deste tipo, com keylogging e roubo de credenciais, pode também constituir uma violação de dados pessoais. Nesse caso, o RGPD obriga a avaliar a notificação à CNPD no prazo de 72 horas.
Perguntas frequentes
O que são o GitDoor e o GraphDoor?
São dois backdoors modulares para Windows documentados pela Kaspersky na Operação ShadowCloud. O GitDoor recebe ordens através de repositórios GitHub. O GraphDoor usa a Microsoft Graph API e o SharePoint. Ambos carregam plug-ins a pedido e executam código em memória.
O GitHub ou o SharePoint foram comprometidos?
Não. Nada no relatório indica uma falha de segurança do próprio GitHub. Os atacantes usam contas, repositórios e uma aplicação que eles próprios controlam, e aproveitam o facto de o tráfego para estes serviços ser normalmente permitido.
Há vítimas em Portugal?
Os relatórios da Kaspersky identificam alvos governamentais na Ásia e em África e não mencionam Portugal. O risco para as organizações portuguesas está na reutilização da técnica, que assenta em serviços de nuvem de uso generalizado.
Como posso verificar se a minha organização foi afetada?
Comece por confirmar se existem instalações de MeshAgent não autorizadas. Depois, procure os hashes e caminhos publicados no Securelist e analise que processos contactam as APIs do GitHub, da Microsoft Graph e do Ably. Se houver indícios, isole os sistemas e acione a resposta a incidentes.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Kaspersky GReAT no Securelist: Operation ShadowCloud, parte 1 e Operation ShadowCloud, parte 2.