
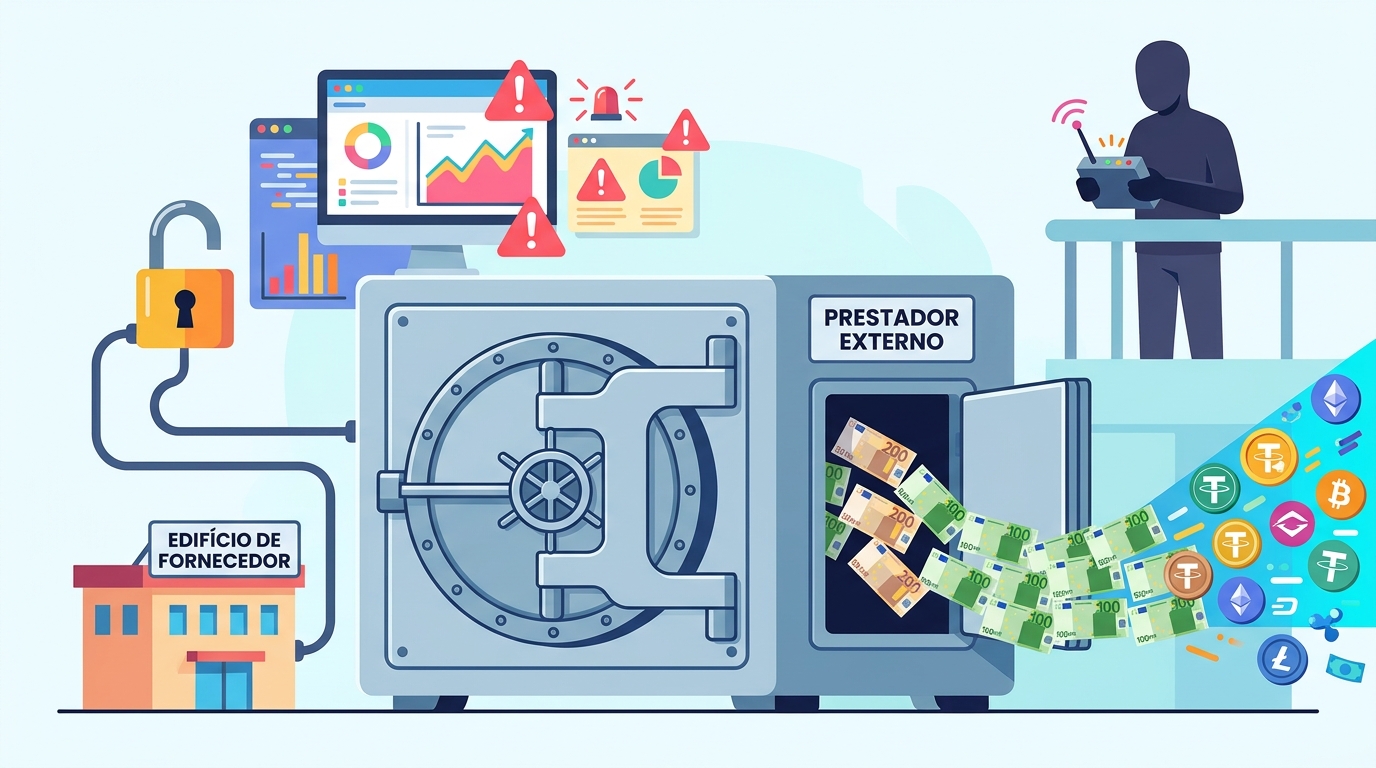
O grupo bancário cooperativo francês Crédit Mutuel Arkéa confirmou ter sido alvo de um ciberataque que permitiu transferências fraudulentas a partir de uma conta do próprio banco. Os atacantes entraram através da plataforma de um prestataire de serviços, que não foi identificado, e o dinheiro acabou convertido em criptoativos. A instituição admite perdas de cerca de 100 milhões de euros. Há uma investigação aberta em Paris e o caso volta a pôr em evidência o risco que os fornecedores tecnológicos representam para o setor financeiro.
Resposta rápida: Os atacantes comprometeram a plataforma de um fornecedor do Crédit Mutuel Arkéa e usaram uma conta do próprio banco para transferir fundos, que depois foram convertidos em criptoativos. O banco fala em cerca de 100 milhões de euros e um investigador independente estima mais de 133 milhões de dólares. Segundo o banco, as contas dos clientes não foram afetadas. Para as organizações, a lição é rever os acessos de terceiros e não confiar por defeito em nenhum fornecedor autenticado.
O que o banco confirmou
Numa página de esclarecimentos publicada no seu sítio institucional, o Crédit Mutuel Arkéa explica que os atacantes utilizaram a conta própria do banco para realizar transações para outros atores bancários, o que lhes terá depois permitido converter o dinheiro em criptomoeda através de plataformas especializadas. O grupo acrescenta que, por isso, não passaram por contas de clientes das suas federações nem das suas filiais.
A imprensa francesa chegou a apontar a Fortuneo, o banco online do grupo, como ponto de entrada. O banco desmente: diz que nenhuma “entrada” se fez pela Fortuneo e que os atacantes passaram pela plataforma de um dos seus prestadores, chegando assim diretamente ao Crédit Mutuel Arkéa. O banco também exclui que as transferências se devam a erros humanos e fala de uma “attaque sophistiquée” vinda do exterior.
Quando detetou a intrusão, o grupo decidiu, por precaução, suspender temporariamente algumas transações para proteger as operações e impedir novos movimentos fraudulentos. Para os clientes, isto significou sobretudo o atraso na execução de algumas transferências. O banco considera que o incidente está hoje controlado.
Quanto dinheiro foi desviado?
O valor exato ainda não está fechado. Segundo a Reuters, o banco disse em 5 de novembro que faltavam cerca de 100 milhões de euros (112,61 milhões de dólares) e que ainda não sabia quanto conseguiria recuperar. Ao mesmo tempo, uma parte dos fundos foi bloqueada e estão em curso outras ações para os recuperar.
O número que circulou primeiro foi outro. O perfil de investigação on-chain ZachXBT estimou o roubo em mais de 133 milhões de dólares, com base nos levantamentos de contas em plataformas de criptoativos e em transações destinadas a branquear os fundos, o equivalente a cerca de 118 milhões de euros. Questionado sobre este valor, o banco não o confirmou e disse apenas que podia validar a ordem de grandeza. Ainda segundo ZachXBT, os fundos terão sido levantados nas stablecoins USDC e USDT.
O banco garante que a sua solidez não está em causa. A instituição afirmou que os montantes ainda estão a ser apurados e que não afetarão a sua solidez financeira. Para dar uma ideia da escala, o banco teve um lucro líquido de 230 milhões de euros no primeiro semestre.
Cronologia do incidente
| Data | Acontecimento |
|---|---|
| 2 de novembro de 2026 | ZachXBT assinala levantamentos suspeitos de mais de 106 milhões de dólares ligados a uma entidade europeia, sem a identificar |
| 3 de novembro de 2026 | A estimativa passa para mais de 133 milhões de dólares, depois de serem encontrados mais 27 milhões; o investigador aponta o Crédit Mutuel Arkéa como provável vítima |
| 4 de novembro de 2026 | O banco confirma o ciberataque num primeiro comunicado e, ao fim da tarde, publica esclarecimentos que afastam a Fortuneo e apontam para um prestador; apresenta queixa em Paris |
| 5 de novembro de 2026 | O banco admite perdas de cerca de 100 milhões de euros e diz que ainda não sabe quanto vai recuperar |
Segundo uma análise da Halborn, ZachXBT começou por reportar em 2 de novembro um roubo suspeito de mais de 106 milhões de dólares a uma entidade da UE, e depois aumentou a estimativa para mais de 133 milhões. ZachXBT também afirmou que a falta de divulgação pública permitiu ao atacante branquear 30 milhões de dólares até 3 de novembro, fundos que as autoridades europeias poderiam ter congelado. O banco nunca comentou esta afirmação.
Investigação e o que ainda não se sabe
O Ministério Público de Paris disse que a sua unidade de cibercriminalidade recebeu a queixa do banco na quarta-feira e abriu de imediato uma investigação por ataque organizado a um sistema de tratamento automatizado de dados. Um porta-voz do banco recusou identificar o prestador cuja plataforma foi usada e disse ter informado o Banco Central Europeu, os supervisores bancários franceses e o Ministério Público.
Há várias perguntas sem resposta. O banco não revelou o método do ataque nem quem o fez, e o fornecedor comprometido continua sem nome. Do lado técnico, também não há dados públicos: segundo a consultora Cypro, até 6 de novembro nem o banco nem as autoridades tinham divulgado indicadores técnicos de comprometimento. Também não foi associado nenhum produto de software, versão ou vulnerabilidade com identificador CVE.
Quanto à autoria, ZachXBT diz estar bastante confiante de que o grupo norte-coreano Lazarus não está envolvido. Não há qualquer atribuição oficial.
Risco de phishing para os clientes
Os incidentes mediáticos costumam ser aproveitados para fraudes secundárias. O banco alertou para o aumento do risco de phishing e pediu aos clientes que desconfiem de contactos não solicitados e não partilhem dados sensíveis por telefone ou email. Este conselho vale também para os portugueses com conta no grupo: um banco nunca pede códigos de autenticação, palavras-passe ou transferências para “contas seguras”.
O que as organizações podem fazer já
Como os pormenores técnicos não são conhecidos, não há uma correção específica a aplicar. O padrão do ataque, porém, é bem conhecido: comprometer um terceiro de confiança para usar acessos legítimos. Algumas medidas que ajudam a reduzir este risco:
- Fazer o inventário de todos os fornecedores com acesso a sistemas de pagamento, tesouraria ou contas próprias, e retirar privilégios que não sejam necessários.
- Exigir autenticação multifator resistente a phishing e restringir por IP ou por horário os acessos de terceiros.
- Impor dupla validação (princípio dos quatro olhos) e limites de valor nas transferências feitas a partir de contas da própria organização.
- Vigiar anomalias nos fluxos de saída, como transferências repetidas para novas contas ou para entidades ligadas a criptoativos.
- Prever nos contratos com fornecedores a obrigação de notificar incidentes rapidamente e o direito a auditorias.
- Ter um plano de resposta que inclua contactos prévios com as autoridades e com as plataformas de criptoativos, para pedir congelamentos com rapidez.
Porque é que este caso importa em Portugal
Segundo a Reuters, este é um raro caso de cibercriminosos a conseguirem roubar com êxito a um grande banco. O que preocupa no episódio é a porta de entrada, não uma falha nos sistemas centrais do banco. Na banca europeia, incluindo a portuguesa, o risco de terceiros no domínio das TIC é tratado em primeiro lugar pelo regulamento DORA (Regulamento (UE) 2022/2554), aplicável desde janeiro de 2025. O DORA obriga as entidades financeiras a gerir esse risco, a manter um registo dos contratos com fornecedores de TIC e a reportar incidentes graves.
Fora do setor financeiro, a mesma lógica aplica-se às entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2). Entre as medidas de gestão de risco que este regime exige está a segurança da cadeia de fornecimento, com supervisão do CNCS e reporte de incidentes ao CERT.PT. As PME são muitas vezes o “prestador” através do qual se chega a organizações maiores, por isso também deveriam rever os seus próprios controlos de acesso.
Neste caso, o banco diz que não houve acesso a contas de clientes. Mesmo assim, qualquer incidente com um fornecedor que trate dados pessoais deve ser analisado à luz do RGPD, que obriga a notificar violações de dados à CNPD no prazo de 72 horas quando haja risco para os titulares.
Perguntas frequentes
Os clientes do Crédit Mutuel Arkéa perderam dinheiro?
Segundo o banco, não. As transferências fraudulentas saíram de uma conta do próprio banco e não de contas de clientes. Para os clientes, o efeito foi o atraso de algumas transferências.
Como entraram os atacantes?
O banco diz que os atacantes passaram pela plataforma de um dos seus prestadores e chegaram assim diretamente ao grupo. Não identificou o fornecedor nem a técnica usada, e desmentiu que a entrada tenha sido pela Fortuneo.
Quanto foi roubado ao certo?
Ainda não há um valor final. O banco fala em cerca de 100 milhões de euros e o investigador ZachXBT estima mais de 133 milhões de dólares. Parte dos fundos foi bloqueada e continuam os esforços para recuperar o resto.
Que regras se aplicam a este tipo de risco em Portugal?
Nas entidades financeiras, o regulamento DORA trata o risco de terceiros no domínio das TIC. Nas restantes entidades abrangidas, aplica-se o Regime Jurídico da Cibersegurança, que transpõe a NIS2 e inclui a segurança da cadeia de fornecimento. Se houver dados pessoais envolvidos, aplica-se também o RGPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por Crédit Mutuel Arkéa, Reuters, The Record e franceinfo.