
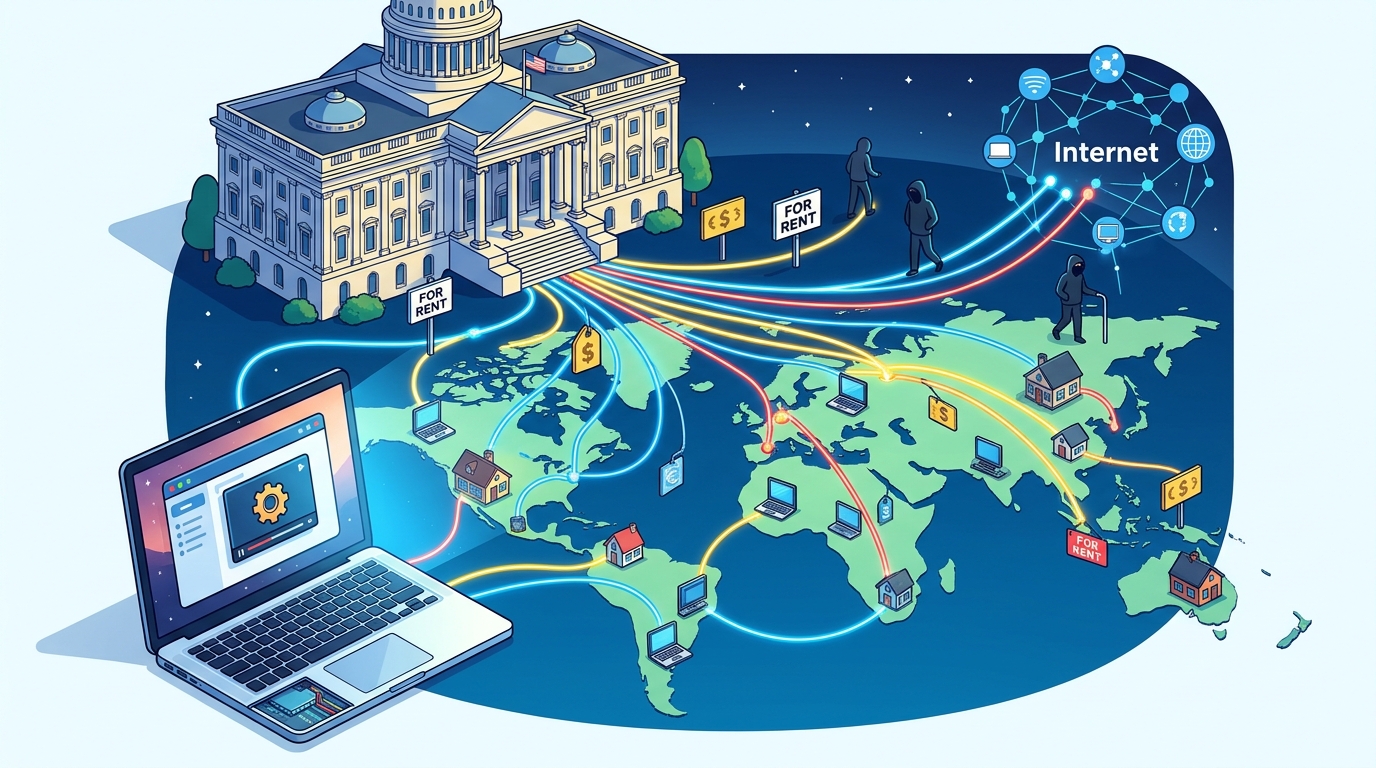
Durante cerca de um mês, qualquer pessoa disposta a pagar alguns dólares a um serviço comercial de proxies podia fazer com que o seu tráfego na Internet parecesse sair da rede da Casa Branca. A descoberta é da empresa de cibersegurança Layer3 Intel. A equipa detetou atividade de saída de proxies residenciais no AS2650, o sistema autónomo registado em nome do Executive Office of the President, a agência federal que aloja a rede da Casa Branca. Não há indícios de que os sistemas internos tenham sido comprometidos. Ainda assim, o caso mostra até onde chegam os chamados proxies residenciais, que se instalam muitas vezes através de aplicações gratuitas.
Resposta rápida: Entre 5 de outubro e 3 de novembro de 2026, 28 serviços de proxies residenciais encaminharam tráfego através de seis endereços IP da rede da Casa Branca. A origem mais provável é software de proxy embutido numa aplicação instalada em computadores Windows. Ninguém confirmou uma intrusão. Mesmo assim, o caso mostra um risco que também existe nas empresas portuguesas. A recomendação é vigiar o DNS à procura de domínios de redes de proxy, controlar que aplicações se instalam e separar os dispositivos pessoais da rede corporativa.
O que a Layer3 Intel encontrou
Os investigadores não estavam a analisar a Casa Branca. Encontraram estes endereços por acaso, ao testar o seu novo Residential Proxy Observatory, uma plataforma que segundo a empresa dá aos investigadores uma visão global da atividade de proxies residenciais e de tráfego anonimizado na Internet. Durante esses testes, a equipa pediu acesso rotativo através de vários serviços de proxies residenciais e foi assim que deu com a atividade.
Em 30 dias, a ferramenta de enumeração da empresa saiu pela rede da Casa Branca 236 vezes, e 28 serviços de proxies residenciais diferentes conseguiram fazê-lo. As saídas vieram de seis endereços IP, em 26 dos 30 dias, e a maior parte aconteceu ao fim do dia, entre as 17h00 e a meia-noite (hora da costa leste dos EUA). Para confirmar os resultados, a Layer3 comparou os endereços com as páginas públicas de consulta da Spur e da Synthient, dois serviços de deteção de proxies, que também os classificaram como saídas de proxies residenciais.
O horário das ligações levou a empresa a uma conclusão provisória. Segundo a Layer3, o padrão aponta para uma pessoa e não para uma rede Wi-Fi pública de convidados: alguém que usa a rede da Casa Branca com frequência até tarde e cujo dispositivo está infetado com um SDK de proxy. Os próprios investigadores avisam que os dados identificam pontos de saída do proxy e não os dispositivos ou as pessoas por trás deles.
Dados principais e cronologia
| Data / elemento | Facto |
|---|---|
| 5 out. – 3 nov. 2026 | Período de observação: 236 saídas de proxy pelo AS2650, em 26 de 30 dias |
| Endereços envolvidos | 6 endereços IP públicos do AS2650 (não foram divulgados publicamente) |
| Serviços de proxy | 28 serviços comerciais de proxies residenciais |
| Horário predominante | 17h00 – 00h00 (hora da costa leste dos EUA) |
| 4 nov. 2026 | A Layer3 publica o relatório; a Synthient associa a atividade ao InfaticaSDK em Windows |
| 5 nov. 2026 | A Synthient aponta a aplicação Rave como origem provável |
| Após a publicação | Segundo o fundador da Layer3, a atividade foi vista pela última vez horas depois da publicação e depois parou |
Uma aplicação de streaming como origem provável
A Synthient foi mais longe nas atribuições. De acordo com o KrebsOnSecurity, a empresa escreveu na rede X que a atividade que observou a partir do AS2650 estava ligada a várias instalações do Infatica em Windows 11. O Infatica é um programa de proxy muitas vezes integrado em aplicações móveis e de computador “gratuitas”.
No dia seguinte, a Synthient apontou um suspeito concreto. Diz acreditar, com elevado grau de confiança, que a aplicação instalada é a Rave, uma app de streaming partilhado que inclui vários SDK de proxy. Segundo a empresa, foram detetados dispositivos Windows 10 e Windows 11 a comunicar com a Geonode, a Infatica e a Mellowtel, e uma pesquisa no VirusTotal por aplicações Windows com os três SDK devolveu apenas a Rave. A Rave serve para ver vídeos em grupo e existe para Mac, iPhone, Android e Windows. A Rave não comentou publicamente estas alegações nas fontes consultadas. Também não se sabe se os equipamentos eram pessoais ou da administração norte-americana.
A Casa Branca não reagiu. Não respondeu às perguntas do The Register, e o KrebsOnSecurity também não obteve comentário. Ao mesmo jornal, o fundador da Layer3, Sergiy Usatyuk, disse que a atividade mais recente aconteceu na quarta-feira à noite, “horas depois de o blogue ter sido publicado”, e que depois parou.
Porque é que um proxy residencial é um risco
Um proxy residencial transforma um dispositivo comum num ponto de saída de tráfego alheio. Estes serviços vendem acesso a equipamentos do dia a dia e o tráfego dos clientes parece vir da rede onde o dispositivo está. Neste caso, parecia vir de dentro da Casa Branca. Segundo a Layer3, qualquer pessoa pode ter este acesso: basta inscrever-se num serviço público de proxies residenciais, pagar alguns dólares e enviar pedidos através dele.
Há dois riscos distintos. O primeiro é de reputação: o tráfego de terceiros, que pode incluir fraude, scraping ou ataques, sai com o endereço IP da organização. O segundo é mais grave. Se o SDK tiver falhas, quem compra acesso ao proxy pode conseguir chegar aos sistemas internos. A Layer3 sublinha que, se um SDK na rede da Casa Branca tivesse uma falha do mesmo tipo, qualquer comprador de acesso poderia usá-lo para alcançar sistemas internos.
Há um precedente. No relatório A Broken System Fueling Botnets, a Synthient explicou como o Kimwolf, a variante Android da botnet de DDoS Aisuru, chegou a pelo menos 2 milhões de dispositivos comprometidos em poucos meses, explorando redes de proxies residenciais. A partir de 12 de novembro de 2025, a Synthient registou um aumento de pesquisas por serviços ADB sem autenticação expostos através de pontos de proxy, nas portas 5555, 5858, 12108 e 3222. Segundo a empresa, depois de um dispositivo entrar no conjunto de proxies, o Kimwolf analisava-o e explorava-o em poucos minutos.
Um problema que também está nas empresas
O caso da Casa Branca chama a atenção, mas não é único. Num estudo publicado em junho, a Infoblox concluiu que mais de 65% dos clientes do Infoblox Threat Defense Cloud fizeram consultas a domínios usados para aceder a redes de proxies residenciais ou para as orquestrar em 2026. As consultas mensais a estes domínios passaram de quase 400 mil milhões em janeiro de 2025 para mais de 500 mil milhões em abril de 2026, um aumento de cerca de 25%. A própria Infoblox admite que a investigação não conseguiu determinar que parte deste uso é intencional.
Como reduzir a exposição
Este caso não envolve uma CVE nem uma correção que se possa aplicar. A defesa passa pelo controlo do software e pela visibilidade sobre a rede. As medidas mais úteis:
- Vigiar o DNS: procurar consultas a domínios conhecidos de redes de proxy e de SDK de monetização de largura de banda (por exemplo, os associados ao
InfaticaSDK). - Controlar que aplicações se instalam: usar listas de aplicações permitidas nos postos de trabalho e impedir a instalação de software gratuito sem validação, sobretudo apps de streaming, VPN gratuitas e extensões de browser.
- Isolar os dispositivos pessoais: pôr os equipamentos BYOD e as redes de convidados num segmento separado, sem acesso a sistemas internos.
- Verificar os IP públicos da organização: consultar serviços de reputação de IP e de deteção de proxies para saber se os seus endereços aparecem como saídas de proxy.
- Fechar serviços expostos: desativar o ADB e outros serviços de depuração em equipamentos Android e IoT ligados à rede.
Porque é que isto importa em Portugal
O mecanismo é o mesmo numa rede governamental de Washington, numa câmara municipal ou numa PME de Braga. Basta que alguém instale uma aplicação gratuita que, sem o dizer claramente, aluga a ligação à Internet a terceiros. Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão de ativos, o controlo do software e a segmentação da rede fazem parte das medidas de gestão de risco exigidas. Um dispositivo que serve de saída a tráfego de terceiros é exatamente o tipo de risco que essas medidas devem detetar.
Há também uma dimensão de proteção de dados. Se um SDK com falhas abrir caminho até sistemas internos com dados pessoais, um eventual acesso indevido pode ser uma violação de dados à luz do RGPD, com dever de notificação à CNPD. Os incidentes relevantes devem ser comunicados ao CNCS/CERT.PT, que publica recomendações para organizações e cidadãos. Para o utilizador comum, a lição é simples: quando uma app é gratuita, convém ler as condições e desconfiar de pedidos para “partilhar largura de banda”.
Perguntas frequentes
O que é um proxy residencial?
É um serviço que encaminha o tráfego dos clientes através de dispositivos comuns, como computadores, telemóveis ou routers, para que esse tráfego pareça vir da rede onde o dispositivo está. Muitas vezes o software chega ao dispositivo dentro de aplicações gratuitas.
A rede da Casa Branca foi atacada?
Não há confirmação de qualquer intrusão. A Layer3 Intel observou apenas saídas de tráfego de proxy através de seis endereços IP. Os dados não identificam os dispositivos nem as pessoas envolvidas, e a Casa Branca não comentou.
Que software está associado a esta atividade?
A Synthient associou a atividade ao InfaticaSDK em computadores Windows. Mais tarde apontou, com elevado grau de confiança, a aplicação de streaming partilhado Rave como a origem provável, por incluir vários SDK de proxy.
Como pode uma empresa saber se tem proxies na rede?
Vigiando as consultas DNS a domínios de redes de proxy, fazendo o inventário das aplicações instaladas e verificando os IP públicos da organização em serviços de reputação e de deteção de proxies. Separar os dispositivos pessoais da rede interna também reduz o risco.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por Layer3 Intel, Synthient, Infoblox e KrebsOnSecurity.