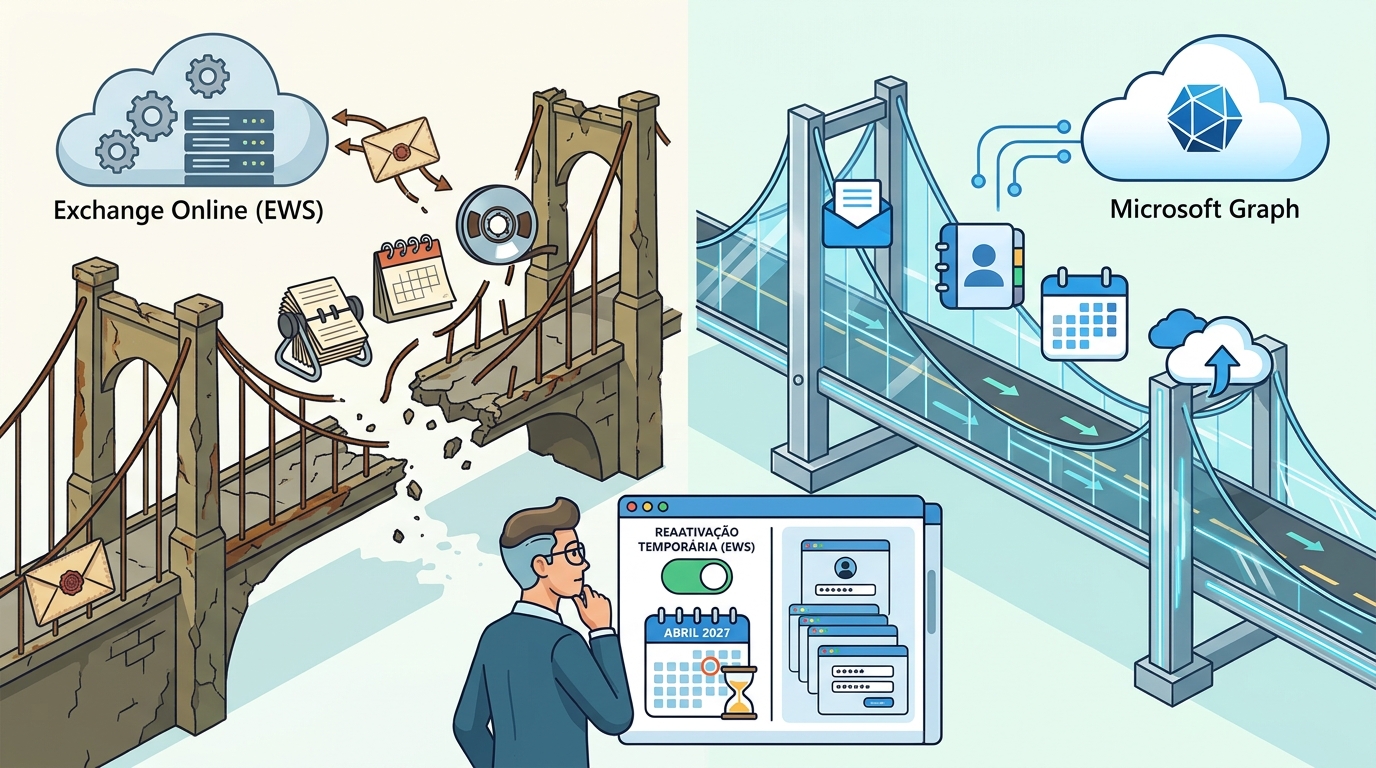
Em várias organizações que usam o Microsoft 365, há aplicações que deixaram de conseguir abrir caixas de correio, calendários ou contactos, e há utilizadores a quem o programa de email pede a palavra-passe sem parar. A causa é a desativação faseada do Exchange Web Services (EWS) no Exchange Online, que já começou. A Microsoft publicou instruções para os administradores reporem o serviço temporariamente, mas avisa que esta solução deixa de funcionar em abril de 2027.
Resposta rápida: A Microsoft começou a desligar a interface EWS no Exchange Online e, por isso, as aplicações que dependem dela estão a falhar. O administrador do tenant pode voltar a ativar o EWS no Baseline Security Mode do centro de administração do Microsoft 365, ou com o comando Set-OrganizationConfig -EWSEnabled $true. É uma solução provisória: a 1 de abril de 2027 o EWS será desligado de vez. Até lá, é preciso atualizar as aplicações ou migrá-las para o Microsoft Graph.
O que está a acontecer
O EWS é uma interface de programação que permite às aplicações aceder a mensagens, reuniões e contactos em caixas de correio do Exchange. Existe há quase 20 anos. Em 2018, a Microsoft anunciou que o EWS deixaria de receber atualizações de funcionalidades e, em 2023, que seria desativado no Exchange Online em outubro de 2026. Esse prazo chegou.
Na publicação de 21 de outubro no blogue oficial da equipa do Exchange, a empresa confirma que está agora na primeira fase da desativação, em que os clientes ainda podem voltar a ativar o EWS. Quando o EWS está desligado, as aplicações mostram erros que vão de avisos de que o protocolo não está disponível até pedidos repetidos de nome de utilizador ou palavra-passe. É por isso que muitas equipas de apoio estão a receber queixas que parecem problemas de autenticação mas que têm outra origem.
As aplicações afetadas incluem programas de outros fabricantes, scripts e integrações desenvolvidos internamente (por exemplo, ferramentas de cópia de segurança ou ligações a sistemas de CRM) e algumas aplicações de uso diário. Numa mensagem do Message Center citada por utilizadores no fórum da Apple, a Microsoft refere que o Apple Mail para Mac e aplicações relacionadas estão entre as aplicações EWS mais populares. A mudança aplica-se apenas à nuvem: o processo de retirada afeta só os ambientes Microsoft 365 e Exchange Online, e a interface continua a funcionar nas instalações locais de Exchange Server.
Porque é que a Microsoft está a desligar o EWS
A principal razão é a segurança. Segundo a documentação da Microsoft Learn, o incidente de segurança Midnight Blizzard, em janeiro de 2024, envolveu o EWS e tornou a retirada mais urgente; o âmbito foi também alargado das aplicações de terceiros a todas as aplicações da Microsoft. O EWS é uma interface antiga e muito usada, o que a torna um alvo atrativo para quem quer exfiltrar correio eletrónico. Tirá-la de serviço reduz a superfície de ataque dos tenants.
Cronologia da retirada do EWS
| Data | Marco |
|---|---|
| 2018 | O EWS deixa de receber novas funcionalidades no Exchange Online |
| Setembro de 2023 | Anúncio do bloqueio de pedidos EWS a partir de 1 de outubro de 2026 |
| Janeiro de 2024 | Incidente Midnight Blizzard acelera a retirada |
| 5 de fevereiro de 2026 | A Microsoft apresenta o plano de desativação faseada, controlável pelos administradores |
| 1 de março de 2026 | Começa o bloqueio do EWS para caixas sem licença adequada (F1, F3 e Kiosk) |
| 1 de outubro de 2026 | Início da desativação no Exchange Online, tenant a tenant |
| 10 e 11 de outubro de 2026 | A Microsoft preenche a lista de aplicações autorizadas (EWSAllowedAppIDs) dos tenants elegíveis |
| 21 de outubro de 2026 | Publicação das instruções para voltar a ativar o EWS |
| 1 de abril de 2027 | Encerramento definitivo, sem exceções |
Em relação ao marco de março, a The Register noticiou que os utilizadores com licenças Microsoft 365 ou Office 365 F1 ou F3, ou Exchange Online Kiosk, passariam a ficar bloqueados no uso do EWS. Quanto à lista de autorizações, a Microsoft explica que, nos tenants com EWSEnabled a True e sem lista, preencheu o EWSAllowedAppIDs a 10 e 11 de outubro; depois dessa data, o administrador que ative o EWS tem de preencher a lista por conta própria.
Como confirmar se o seu tenant foi afetado
O primeiro passo é ir ao Message Center do Microsoft 365. A Microsoft aconselha a procurar uma publicação intitulada “Action may be required: EWS will be disabled in your tenant in 7 days” ou “EWS has been disabled in your tenant”, que indica quando o EWS foi desligado no tenant. A empresa avisa também que o suporte da Microsoft não pode fazer estes passos pelo cliente: só o administrador do tenant pode voltar a ativar o EWS.
As duas formas de repor o serviço
Opção 1: Baseline Security Mode. No centro de administração do Microsoft 365, abra a página Baseline Security Mode, localize “Block access to Exchange Web Services” e desmarque “Block your entire organization from using EWS”; depois de aplicar, volte a selecionar a mesma opção e aplique novamente. A Microsoft reconhece que isto pode baralhar: mesmo com a opção “Block” selecionada, o tenant fica na prática configurado para permitir o EWS (EWSEnabled = True) às aplicações que estão na lista de autorizações.
Opção 2: Exchange Online PowerShell. Este caminho dá mais controlo. Depois de ligar ao módulo, execute Get-OrganizationConfig | Fl EWSEnabled. Se o resultado for EwsEnabled : False, o EWS está desligado e é essa a causa do problema. Para o reativar, execute Set-OrganizationConfig -EWSEnabled $true. Para ver que aplicações estão autorizadas, use o comando Get-OrganizationConfig -RetrieveEwsOperationAccessPolicy | Fl EwsAllowedAppIDs.
Seja qual for a opção, a alteração costuma produzir efeito em menos de uma hora, mas em casos raros pode demorar até quatro horas.
O pormenor que pode deixar aplicações de fora
Reativar o EWS não significa que todas as aplicações voltem a funcionar. Segundo uma atualização da Microsoft registada por um repositório que acompanha o blogue, os tenants recebem um aviso de 7 dias no Message Center de que a lista EWSAllowedAppIDs será preenchida com base nos últimos 60 dias de uso, após o que o EWSEnabled passa a False. Assim, uma aplicação usada raramente, como um processo de arquivo trimestral, pode não constar da lista criada automaticamente. Nesse caso, o administrador tem de acrescentar à mão o identificador da aplicação no Entra ID.
A solução definitiva: migrar para o Microsoft Graph
A Microsoft diz claramente que a reativação é provisória. A solução a longo prazo é atualizar as aplicações para versões que não usem EWS, contactando o fabricante ou, no caso de aplicações desenvolvidas internamente, alterando o código. A alternativa recomendada é o Microsoft Graph. A empresa indica que muitos cenários já têm correspondência direta entre operações EWS e APIs do Graph, e disponibilizou relatórios de utilização do EWS, a ferramenta EWS Analyzer e um tutorial de análise e refatoração de código assistida por IA. Ainda existem lacunas, como a importação e exportação de caixas de correio e de pastas públicas, que a Microsoft acompanha num roteiro publicado na mesma documentação.
Em organizações híbridas, há uma condição adicional. Na documentação sobre o Skype for Business Server, a Microsoft lembra que depois de 1 de abril de 2027 todos os pedidos EWS ao Exchange Online ficam bloqueados de forma permanente. Por isso, integrações locais que falem com a nuvem através do EWS também têm de ser revistas.
Porque é que isto importa em Portugal
Muitas PME portuguesas usam o Microsoft 365 com aplicações de terceiros ligadas ao correio: faturação, CRM, cópias de segurança ou digitalização de documentos. Se uma integração falhar sem aviso, o negócio pode parar. Pior: a tentação de “desbloquear tudo” pode deixar ativas aplicações antigas que ninguém controla. O mais prudente é fazer agora um inventário das aplicações que usam o EWS, autorizar só as necessárias e definir com os fabricantes um prazo de migração antes de abril de 2027.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), este é um caso de gestão de dependências tecnológicas e de continuidade de serviço, duas áreas em que o regime exige medidas adequadas e documentadas. Retirar interfaces antigas ligadas a incidentes de exfiltração de correio reduz também o risco de violações de dados pessoais, que o RGPD obriga a notificar à CNPD. Se suspeitar de atividade anómala nas caixas de correio durante esta transição, pode reportar o incidente ao CERT.PT, coordenado pelo CNCS.
Perguntas frequentes
Porque é que o meu programa de email pede a palavra-passe sem parar?
Se a sua organização usa o Exchange Online, a causa pode ser a desativação do EWS no seu tenant. As aplicações que dependem desta interface mostram erros de protocolo ou pedidos repetidos de credenciais. Fale com o administrador do Microsoft 365.
O suporte da Microsoft pode reativar o EWS por mim?
Não. Segundo a Microsoft, só o administrador do tenant pode reativar o EWS, através do Baseline Security Mode ou do Exchange Online PowerShell.
Até quando posso continuar a usar o EWS?
Até 1 de abril de 2027. A partir dessa data, o EWS é desligado definitivamente no Exchange Online, sem exceções, e deixa de ser possível reativá-lo.
Os servidores Exchange locais também são afetados?
Não. A retirada aplica-se apenas ao Microsoft 365 e ao Exchange Online. O EWS continua a funcionar no Exchange Server instalado nas próprias organizações, mas as integrações híbridas com a nuvem têm de ser revistas.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Microsoft (Exchange Team Blog), pela Microsoft (EWS Deprecation Is Here), pela Microsoft Learn e pela BleepingComputer.