
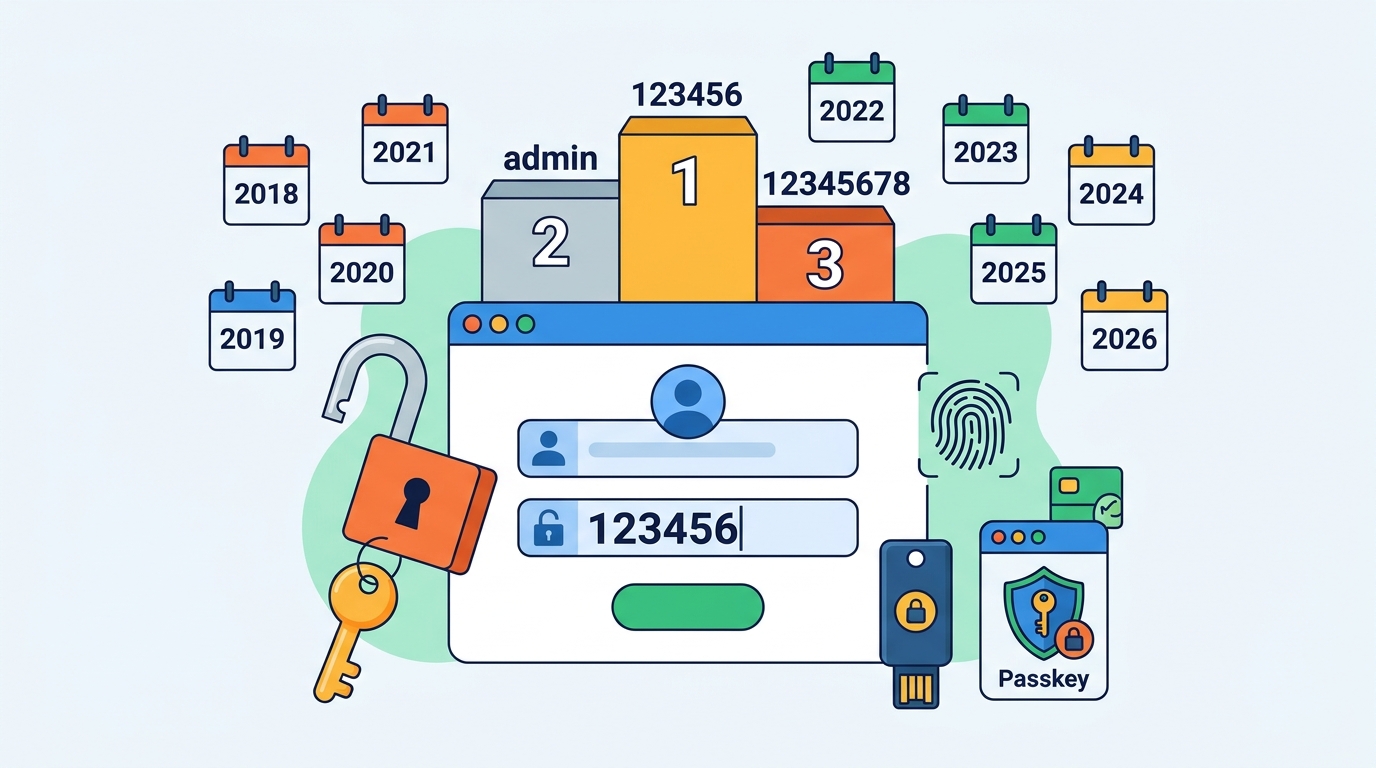
Oito edições depois, pouco mudou na forma como milhões de pessoas protegem as suas contas. Os utilizadores continuam a escolher 123456 mais do que qualquer outra palavra-passe, e a NordPass contabiliza agora sete lideranças desta sequência em oito anos de estudo. Com a publicação de segunda-feira, 16 de novembro, o ranking anual da empresa soma oito edições, e no pódio de 2026 admin e 12345678 acompanham a sequência vencedora.
Resposta rápida: A edição de 2026 do estudo da NordPass volta a colocar 123456 no primeiro lugar das palavras-passe mais comuns, seguida de admin e 12345678. Se usa alguma destas combinações, ou outra sequência óbvia, troque-a já por uma frase-chave longa e única. Ative também a autenticação multifator e, onde existir, adote passkeys.
O que diz a oitava edição
O estudo das 200 palavras-passe mais comuns mostra uma estabilidade preocupante. Já em 2025, os dados publicados pela própria NordPass alinhavam os mesmos três nomes pela mesma ordem. Entre os dez primeiros, a empresa assinala agora apenas duas diferenças: 1234 passa a integrar o grupo e password perde um lugar, do sexto para o sétimo.
| Indicador | Edição de 2025 | Edição de 2026 |
|---|---|---|
| 1.º lugar | 123456 | 123456 |
| 2.º lugar | admin | admin |
| 3.º lugar | 12345678 | 12345678 |
Posição de password | 6.º | 7.º |
1234 | Fora dos dez primeiros | Dentro dos dez primeiros |
Não foi possível confirmar de forma independente as contagens nem os dados por país da nova edição. Este artigo limita-se, por isso, às conclusões globais divulgadas pela empresa. Para dar uma ideia da escala, na edição anterior só a primeira classificada somava mais de 21,6 milhões de ocorrências, com admin logo atrás, acima dos 21 milhões.
Porque é que estas escolhas são um risco
O ranking não resulta de inquéritos. Na edição de 2025, investigadores independentes trabalharam com a NordPass e a NordStellar sobre fugas de dados públicas e repositórios da dark web recolhidos entre setembro de 2024 e setembro de 2025. As palavras-passe da lista são, portanto, credenciais que já circularam em incidentes reais.
Essas credenciais são também as primeiras que um atacante experimenta. Em ataques de password spraying, um pequeno conjunto de combinações muito comuns é testado contra milhares de contas. No credential stuffing, pares de utilizador e palavra-passe expostos numa fuga são reutilizados noutros serviços. A presença de admin no segundo lugar aponta ainda para outro problema: credenciais de fábrica que nunca chegam a ser alteradas em routers, câmaras e painéis de administração.
A cultura popular também não ajuda. Os dicionários usados pelos atacantes incorporam rapidamente termos da moda, razão pela qual a NordPass desaconselha referências a universos de fãs, de minecraft a skibiditoilet.
E em Portugal?
Os dados nacionais da edição de 2026 não puderam ser confirmados até ao fecho deste artigo. Na edição de 2025, o primeiro lugar em Portugal coube a admin, à frente de 123456, de acordo com números da NordPass então citados pela imprensa especializada. O padrão nacional não se afastava, portanto, do global.
O que fazer já
Passkeys e autenticação biométrica surgem no topo das recomendações da NordPass, a par da ativação de autenticação multifator; onde a palavra-passe ainda for inevitável, as 200 entradas da lista servem de inventário do que não usar. As boas práticas do Centro Nacional de Cibersegurança (CNCS) vão no mesmo sentido:
- Comprimento: doze caracteres é o patamar mínimo indicado pelo CNCS, idealmente em forma de frase-chave e sem sequências conhecidas como
1234ouqwerty. - Exclusividade: cada serviço deve ter a sua própria credencial, com um gestor de palavras-passe a tratar da memorização.
- Segundo fator: a autenticação de múltiplo fator deve ficar ligada sempre que o serviço a ofereça.
- Equipamentos novos: a credencial de fábrica de routers e outros dispositivos deve ser substituída logo na instalação.
- Suspeita de fuga: qualquer indício de comprometimento justifica a troca imediata.
Porque importa para as organizações portuguesas
Para as empresas, o tema deixou de ser apenas uma questão de sensibilização. A Diretiva (UE) 2022/2555 chegou ao direito português através do Decreto-Lei n.º 125/2025, que aprova o Regime Jurídico da Cibersegurança. Entre as medidas mínimas que o CNCS enumera para as entidades abrangidas figura a autenticação multifator ou contínua. Uma conta de administração protegida apenas por admin ou 123456 dificilmente é compatível com essa exigência.
Há ainda a dimensão da proteção de dados. O RGPD obriga quem trata dados pessoais a aplicar medidas técnicas e organizativas adequadas ao risco. Um acesso indevido conseguido com uma credencial trivial pode traduzir-se numa violação de dados com dever de notificação à CNPD. Para cidadãos e PME, rever as palavras-passe e ativar um segundo fator continua a ser uma das medidas mais baratas e eficazes.
Perguntas frequentes
Qual é a palavra-passe mais usada no mundo em 2026?
Segundo a oitava edição do estudo anual da NordPass, é 123456, que lidera pela sétima vez em oito anos. Seguem-se admin e 12345678.
Porque é que estas palavras-passe são tão perigosas?
Porque constam das listas que os atacantes testam em primeiro lugar. Em ataques automatizados, as combinações mais comuns são experimentadas contra milhares de contas em simultâneo, pelo que uma credencial óbvia tende a cair logo nas primeiras tentativas.
O que devo fazer se usar uma destas palavras-passe?
Troque-a de imediato por uma frase-chave com pelo menos doze caracteres, diferente em cada serviço, e guarde-a num gestor de palavras-passe. Ative a autenticação multifator e, se o serviço o permitir, passe a usar passkeys.
As empresas portuguesas são obrigadas a usar autenticação multifator?
As entidades abrangidas pelo Regime Jurídico da Cibersegurança têm de adotar medidas mínimas, entre as quais a autenticação multifator ou contínua. Para as restantes organizações não há essa imposição, mas o CNCS recomenda a sua ativação sempre que possível.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela NordPass, pelo Centro Nacional de Cibersegurança (incluindo as perguntas frequentes sobre o Regime Jurídico da Cibersegurança) e no Diário da República.