
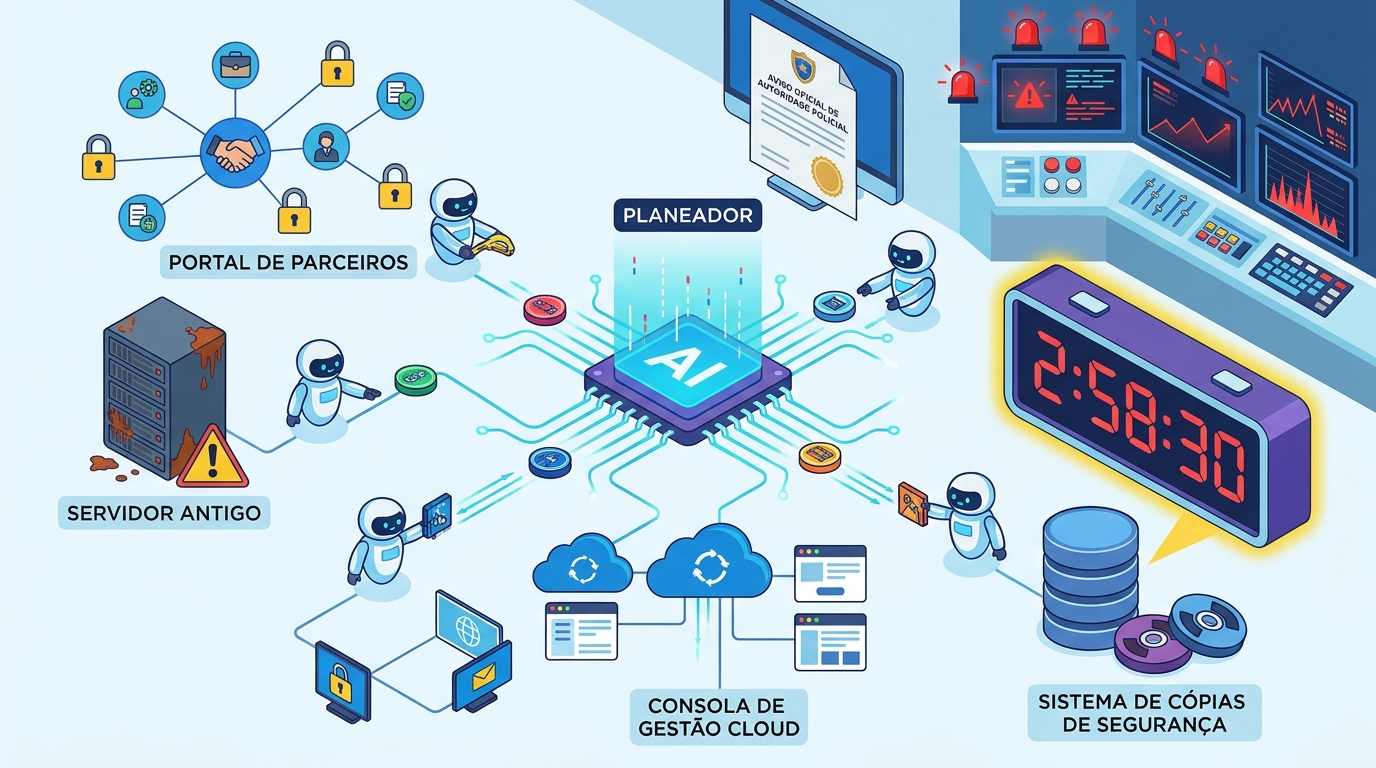
Uma ferramenta pensada para testes de intrusão autorizados tornou-se motor de ataques reais. As táticas e os indicadores de comprometimento ligados ao ARTEX constam do aviso FLASH-20261113-001, que o FBI divulgou a 13 de novembro de 2026 com a classificação TLP:CLEAR. Menos de três horas bastaram, em alguns casos, para que os intrusos passassem da escolha do alvo ao acesso privilegiado.
Resposta rápida: O FBI avisa que vários grupos usam o ARTEX, uma framework de agentes de IA de código aberto, para automatizar intrusões desde, pelo menos, agosto de 2026. Algumas chegaram a acesso privilegiado em menos de três horas. Não existe um CVE a corrigir: a ferramenta encadeia técnicas já conhecidas. A recomendação é inventariar os sistemas expostos à Internet, restringir as interfaces de gestão cloud e de backup, rever as permissões de aplicações e preparar uma resposta rápida.
O que é o ARTEX e como funciona
Go é a linguagem em que está escrita esta framework autónoma de testes de intrusão, cujos agentes cobrem o reconhecimento, a descoberta e exploração de falhas, a escalada de privilégios e o roubo de dados. O trabalho humano termina praticamente na definição do objetivo: o desenho assenta num agente que planeia e em vários que executam, apoiados em ferramentas de segurança comuns e na partilha do que vão descobrindo.
Claude (Anthropic), GPT (OpenAI), DeepSeek, GLM, Grok e Kimi figuram entre os modelos externos a que os operadores ligam a ferramenta, que não traz modelo próprio. A preferência dos atacantes recai, segundo o FBI, nos modelos da família DeepSeek Flash, pela relação entre capacidades e custo.
Finanças, administração pública, tecnologia, defesa e saúde contam-se entre os setores visados desde, pelo menos, agosto de 2026.
Porque é que a velocidade muda tudo
Alertas não faltam, porque o tráfego gerado é ruidoso. O problema está no tempo que sobra à defesa para se coordenar antes de o atacante concluir o objetivo. A periferia esquecida das organizações é o terreno preferido: portais de parceiros, aplicações para colaboradores, serviços legados e integrações de terceiros. Operações complexas contra vários alvos em simultâneo deixam de exigir grande perícia técnica, nota ainda o aviso.
Cronologia
| Data (2026) | Acontecimento |
|---|---|
| Julho | O GitHub recebe a primeira versão pública do ARTEX. |
| Agosto | Data mais recuada a que o FBI faz remontar o uso malicioso. |
| Outubro | O repositório original sai do GitHub por decisão do programador. |
| 15 de outubro | Identidades de várias aplicações cloud da ConnectWise passam a servir para autenticações em ambientes de clientes. |
| 16 e 17 de outubro | Sai o aviso de segurança da ConnectWise; no dia seguinte, sete identidades de aplicação ficam desativadas e o Cloud Backup é suspenso. |
| 21 de outubro | A autoria do ataque é atribuída pela Microsoft ao grupo Storm-0940. |
| 4 de novembro | A contagem da Censys fixa-se em 1465 anfitriões com consola ARTEX exposta. |
| 13 de novembro | O aviso FLASH-20261113-001 entra na lista de alertas do IC3. |
Os ataques já associados à ferramenta
Shinhan Bank, KB Kookmin Bank e Hana Bank estiveram entre os alvos de um ator de língua chinesa que juntou o ARTEX a agentes Claude Code. Ficheiros de configuração, históricos de sessões e registos de intrusão ficaram à vista em infraestrutura exposta que a CrowdStrike analisou. O balanço dessa campanha aponta para, no mínimo, nove organizações comprometidas.
Na cadeia de fornecimento, o caso de referência é o do ConnectWise Cloud Backup (antigo SkyKick), serviço usado por prestadores de TI para salvaguardar dados Microsoft 365 dos clientes. O ritmo medido pela Microsoft chegou às 2900 tentativas de autenticação por minuto, distribuídas por mais de 2250 tenants. A posição pública da ConnectWise exclui, até ver, qualquer indício de acesso aos dados de backup.
Uma credencial exposta de um serviço de terceiros, nunca revogada depois de terminada a relação com o fornecedor, serviu de porta de entrada na Barracuda, num ataque que a empresa descreve como obra de criminosos com motivação financeira. A autoria continua por atribuir. O crime financeiro também aderiu à ferramenta, e a Cisco Talos dá o Storm-3358 como exemplo.
A Amazon Threat Intelligence ganhou uma janela invulgar sobre estas operações: entre 3 de outubro e 5 de novembro, registos de campanha escritos pelos próprios agentes foram parar a iscos MadPot que imitavam API de inferência de LLM. Chaves de acesso a modelos de IA eram o prémio mais procurado, embora os resultados relatados pelos agentes permaneçam por confirmar.
Uma ferramenta que sobreviveu à sua retirada
Quem procura o ARTEX continua a encontrá-lo em bifurcações da comunidade, cópias arquivadas, versões localizadas e numa edição comercial chamada ARTEX PRO. No aviso do FBI, o número de consolas expostas sobe para mais de 1600 no início de novembro. A leitura destes números pede cautela, porque testadores autorizados figuram, provavelmente, entre os operadores.
O levantamento da Cisco Talos soma mais de 2500 endereços IP associados ao ARTEX, com a ressalva de que a partilha de infraestrutura não prova um operador comum.
Técnicas observadas e indicadores de comprometimento
Não há identificador CVE nem pontuação CVSS associados a este aviso, porque o ARTEX não é uma vulnerabilidade, mas sim uma ferramenta que encadeia técnicas conhecidas. O mapeamento MITRE ATT&CK do FBI refere, entre outras, as técnicas T1098.001, T1134.001, T1518.001, T1557.001 e T1071.001, a par do lançamento de instâncias de computação na cloud e de execuções iterativas de PowerShell.
| Indicador | Descrição | Origem citada pelo FBI |
|---|---|---|
38.244.50[.]120 | Anfitrião ARTEX com diretório aberto | CrowdStrike, Censys |
91.92.240[.]238 | Servidores ARTEX ligados ao Storm-3358 | Microsoft |
A lista completa de indicadores está no documento do FBI. Os endereços IP publicados podem, entretanto, ter mudado de mãos, pelo que servem sobretudo para pesquisa retrospetiva nos registos.
O que fazer agora
- Inventário: os sistemas periféricos virados para a Internet são o primeiro ponto a mapear.
- Gestão cloud e backups: só redes de confiança devem chegar a estas interfaces, incluindo os endpoints Kudu/SCM.
- Publicação e implementação: os acessos que não fazem falta devem ficar desligados.
- Aplicações e identidades: permissões, registos de autenticação e consentimentos de aplicações multi-tenant merecem revisão à luz do menor privilégio.
- API sensíveis: a limitação de taxa de pedidos trava a automação.
- Resposta: a equipa deve conseguir revogar credenciais, desativar aplicações comprometidas e isolar sistemas em minutos, sem depender só de assinaturas da ferramenta.
- Telemetria de IA: ligações de saída para API de LLM e anomalias no consumo de tokens estão entre os artefactos que o FBI considera úteis.
Porque é que isto importa em Portugal
O caso ConnectWise toca num ponto sensível para as PME portuguesas, que dependem com frequência de prestadores de serviços geridos e de aplicações de terceiros com acesso alargado ao Microsoft 365. Uma aplicação com permissões excessivas, ou uma credencial de fornecedor que ninguém revogou, pode ser explorada em horas.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a gestão do risco na cadeia de fornecimento e a notificação de incidentes significativos ao CNCS são obrigações legais. Se houver dados pessoais envolvidos, aplica-se ainda o RGPD, com notificação à CNPD no prazo de 72 horas quando exista risco para os titulares. Com intrusões desta rapidez, a métrica a acompanhar é o tempo entre o alerta e a contenção. Os incidentes em Portugal podem ser comunicados ao CERT.PT.
Perguntas frequentes
O que é o ARTEX?
É uma framework de código aberto, escrita em Go, que coordena agentes de IA para realizar testes de intrusão. Não inclui modelo próprio e liga-se a modelos de linguagem externos. Segundo o FBI, vários grupos usam-na em ataques reais desde, pelo menos, agosto de 2026.
Existe alguma atualização de segurança que resolva o problema?
Não. O ARTEX não é uma vulnerabilidade e não tem CVE associado. A ferramenta automatiza técnicas conhecidas, pelo que a defesa passa por reduzir a superfície exposta, limitar permissões e acelerar a resposta.
A minha PME usa Microsoft 365 através de um prestador de TI. O que devo verificar?
Peça ao prestador a lista de aplicações de terceiros com acesso ao seu tenant e as permissões de cada uma. Verifique se existem aplicações ConnectWise Cloud Backup, SkyKick ou Cloud Management e reveja os registos de autenticação, as alterações de funções e as credenciais adicionadas.
Uma consola ARTEX exposta significa sempre atividade criminosa?
Não necessariamente. A Censys admite que parte das consolas visíveis na Internet pertence a profissionais de segurança autorizados. Os números de exposição medem a difusão da ferramenta, não o número de vítimas.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo FBI (FLASH-20261113-001), pelo Internet Crime Complaint Center (IC3) e pela Malwarebytes, bem como em investigação da Microsoft Threat Intelligence, Censys, Cisco Talos e Amazon Threat Intelligence, consultada através de cobertura especializada.