
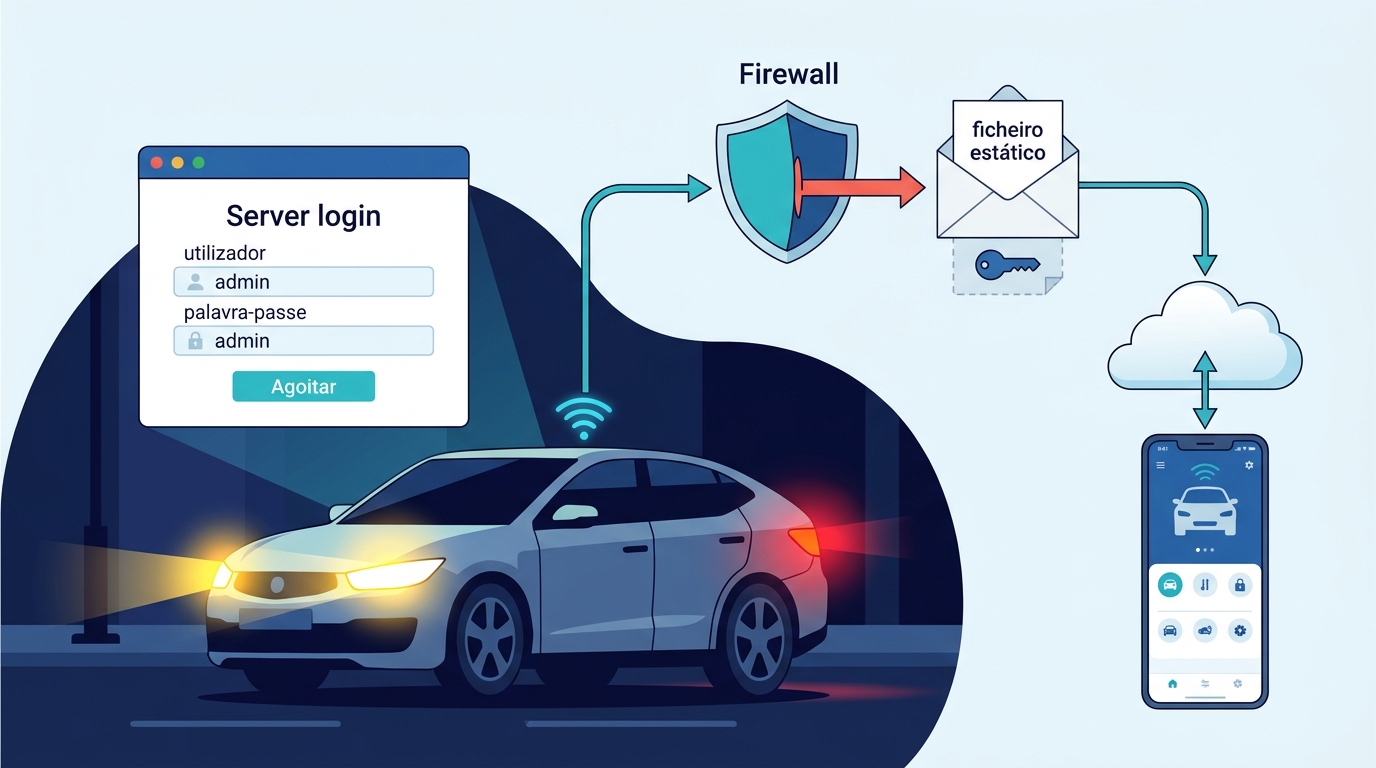
Dois investigadores de segurança conseguiram executar código nos servidores de identidade de dois fabricantes automóveis. A partir daí, assumiram o controlo de contas de clientes e destrancaram e ligaram carros à distância. A porta de entrada foi uma consola de administração esquecida, que ainda aceitava as credenciais de fábrica admin:admin. Os resultados foram publicados por Shubham Shah e Sam Curry a 7 de novembro de 2026. Os fabricantes não foram identificados e corrigiram o problema em poucas horas. Mesmo assim, o caso é uma lição clara para quem gere plataformas de autenticação.
Resposta rápida: Dois investigadores contornaram a firewall aplicacional de dois fabricantes automóveis. Chegaram a uma consola Apache Felix integrada no ForgeRock IDM que ainda tinha a palavra-passe predefinida e, a partir dela, conseguiram executar código e controlar veículos. Não se trata de uma falha nova do produto, mas de má configuração, e os fabricantes corrigiram-na em cerca de duas horas. Quem usa ForgeRock/Ping IDM deve verificar já se o caminho /system/console existe e removê-lo, ou pelo menos mudar as credenciais predefinidas.
O que aconteceu
Os dois investigadores, conhecidos por trabalhos anteriores sobre plataformas automóveis, começaram pelas aplicações móveis dos proprietários. Ambas as aplicações recorriam ao ForgeRock, uma plataforma de gestão de identidade que hoje pertence à Ping Identity, para autenticar utilizadores e gerir registos de clientes. O componente que guarda esses registos é o OpenIDM. O OpenIDM executa os seus serviços Java como pacotes OSGi dentro do Apache Felix, cuja consola web fica normalmente em /system/console. O módulo configMgr dessa consola permite editar configurações de serviços em execução.
Esses caminhos não estavam abertos à Internet. Segundo o relatório, os pedidos diretos a /openidm/managed/user, /system/console e respetivos submódulos eram bloqueados. Também não houve comprometimento dos próprios veículos: o ataque explorou a infraestrutura de identidade que autoriza os comandos remotos enviados pela aplicação.
A cadeia de ataque, passo a passo
Tudo partiu de uma diferença de interpretação. A firewall aplicacional (WAF) e o servidor Jetty liam o mesmo endereço de maneiras diferentes. Ao codificar os separadores do caminho, os investigadores fizeram a WAF tratar o pedido como um ficheiro estático, enquanto o OpenIDM o encaminhava para a consola escondida. O pedido usado tinha a forma /static%2f..;/system%2fconsole;/bundles/.json.
Sem credenciais, esse pedido devolvia um código 401 com o cabeçalho WWW-Authenticate: Basic realm=”OSGi Management Console”. Os investigadores experimentaram então as credenciais documentadas por omissão, e funcionaram. O inventário revelou o Apache Felix 7.0.1, com 343 de 361 pacotes ativos, e a mesma sessão dava acesso ao ConfigMgr.
- Execução de código: a partir da consola criaram uma tarefa agendada que corria o seu próprio código. Isso deu-lhes uma linha de comandos nos servidores de identidade em produção, cujo ambiente guardava também o utilizador e a palavra-passe do administrador do IDM.
- Tomada de contas: com essas credenciais, tornou-se possível alterar credenciais de clientes, gerar sessões válidas da aplicação móvel e obter controlo remoto sobre veículos ligados.
- Discrição: mudar o email e a palavra-passe não invalidava a sessão já aberta do proprietário. Além disso, como a aplicação aceitava o identificador de dispositivo e o token de notificações enviados pelo telemóvel, um atacante poderia registar o seu próprio dispositivo para receber as notificações da conta.
- Prova no terreno: Shah destrancou e ligou o carro de teste com o proprietário ao lado e depois desligou o motor e voltou a trancá-lo.
Shubham Shah publicou à parte uma segunda via de ataque contra a infraestrutura australiana. Nesse caso, os investigadores encontraram, num pacote JavaScript, credenciais de administrador destinadas a um ambiente de testes que funcionavam em produção. Um fluxo OAuth do tipo Resource Owner Password Credentials permitia obter um token sem passar pela autenticação multifator. Em conjunto, segundo os investigadores, as falhas poderiam ter permitido comandos remotos em carros nos Estados Unidos, no Canadá e na Austrália.
Cronologia
| Data | Acontecimento |
|---|---|
| Início de 2026 | Shah e Curry identificam a cadeia de vulnerabilidades nos servidores ForgeRock |
| Fevereiro de 2026 | Teste completo, só em veículos próprios ou de proprietários que deram consentimento, nos EUA |
| Cerca de 2 horas após o reporte | Ambos os fabricantes corrigem o problema e mudam as credenciais expostas |
| 7 de novembro de 2026 | Publicação dos relatórios técnicos |
As datas de teste estão confirmadas: as demonstrações foram feitas com veículos dos investigadores ou de proprietários que deram consentimento, nos Estados Unidos, em fevereiro de 2026. Os dois fabricantes corrigiram o problema cerca de duas horas após o reporte e mudaram as credenciais expostas. Quanto ao anonimato, foi um pedido dos fabricantes, que Curry aceitou.
Falha do produto ou da configuração?
Pelo que se sabe, o produto não tem nenhuma vulnerabilidade nova. O problema esteve na forma como foi instalado. Não se conhece qualquer identificador CVE nem pontuação CVSS associados a este caso. A documentação da Ping Identity já avisa que, antes de pôr o IDM em produção, é preciso remover ou proteger as ferramentas de desenvolvimento e depuração, incluindo a consola Felix em /system/console, cuja autenticação não está integrada com a do IDM. O mesmo guia mostra que o ficheiro de configuração usa, por omissão, o valor admin tanto para o utilizador como para a palavra-passe.
Indicadores a procurar nos registos
Não houve campanha maliciosa nem existem IOCs clássicos, como endereços IP ou hashes. Ainda assim, os pormenores técnicos publicados ajudam a procurar sinais de tentativas semelhantes nos registos:
| Indicador | Significado |
|---|---|
/system/console, /system/console/bundles, /system/console/configMgr | Acesso à consola Apache Felix |
Sequências como %2f..; ou %2fconsole; em URL | Tentativa de confusão de caminhos para contornar a WAF |
Respostas 401 com realm="OSGi Management Console" | Consola Felix acessível a partir do exterior |
Novas tarefas agendadas do tipo org.forgerock.openidm.schedule | Possível execução de código através do ConfigMgr |
| Mudanças de email ou palavra-passe sem a sessão anterior ser terminada | Possível tomada de conta |
Como mitigar
- Remover a consola em produção: apagar o pacote da consola web e todos os plugins relacionados, bem como o ficheiro felix.webconsole.json da pasta conf/ do projeto.
- Se a consola tiver de ficar: definir credenciais fortes. Desde o IDM 7.1.2, isso pode ser feito com as propriedades openidm.felix.webconsole.username e openidm.felix.webconsole.password no ficheiro resolver/boot.properties.
- Rever outras credenciais predefinidas: por exemplo, a palavra-passe por omissão do utilizador administrativo openidm-admin, que deve ser mudada em produção.
- Testar a WAF com variantes codificadas: confirmar que o equipamento de fronteira e o servidor normalizam os caminhos da mesma forma. Os bloqueios devem ser definidos por listas de rotas permitidas e não por padrões de rotas proibidas.
- Não pôr segredos no código cliente: rever pacotes JavaScript e aplicações móveis à procura de credenciais e chaves de API, e terminar as sessões ativas sempre que as credenciais de uma conta mudam.
Porque é que isto importa em Portugal
O caso mostra que, num carro ligado, a segurança depende tanto do veículo como dos servidores que autorizam cada comando. Muitas organizações portuguesas usam plataformas de identidade, comerciais ou de código aberto. Uma consola de administração esquecida com a palavra-passe de fábrica é um erro barato de evitar e caro de explorar.
O fabrico de veículos a motor é um dos setores abrangidos pela NIS2. Em Portugal, a diretiva foi transposta pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025), que obriga as entidades abrangidas a gerir o risco, a reforçar configurações e a notificar incidentes significativos ao CNCS/CERT.PT. Os dados de localização e as contas de clientes são dados pessoais protegidos pelo RGPD, e um acesso indevido pode obrigar a notificar a CNPD. Para os condutores, o conselho é simples: ativar a autenticação multifator na aplicação do veículo e estar atento a alertas de mudança de email ou palavra-passe.
Perguntas frequentes
Que fabricantes automóveis foram afetados?
Os investigadores não revelaram os nomes, a pedido dos próprios fabricantes. Por isso, os proprietários não conseguem saber se o seu veículo esteve em causa.
Existe um CVE para esta falha no ForgeRock?
Não se conhece nenhum CVE associado. O problema resultou de má configuração: a consola Apache Felix ficou ativa com as credenciais predefinidas, apesar de o guia de segurança do fabricante recomendar removê-la ou protegê-la.
Houve carros roubados ou ataques reais?
Não há registo disso. Os testes foram feitos em ambiente controlado, com veículos dos investigadores ou de proprietários que deram consentimento, e as falhas foram corrigidas cerca de duas horas após o reporte.
O que deve fazer uma organização que usa ForgeRock ou Ping IDM?
Deve verificar se o caminho /system/console responde e, se responder, remover a consola Felix ou mudar as credenciais. Convém também rever outras palavras-passe predefinidas, testar se a WAF resiste a caminhos codificados e procurar nos registos pedidos suspeitos a esses endereços.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por Shubham Shah e Sam Curry e pela Ping Identity, bem como nas notas de versão do ForgeRock Identity Management.