
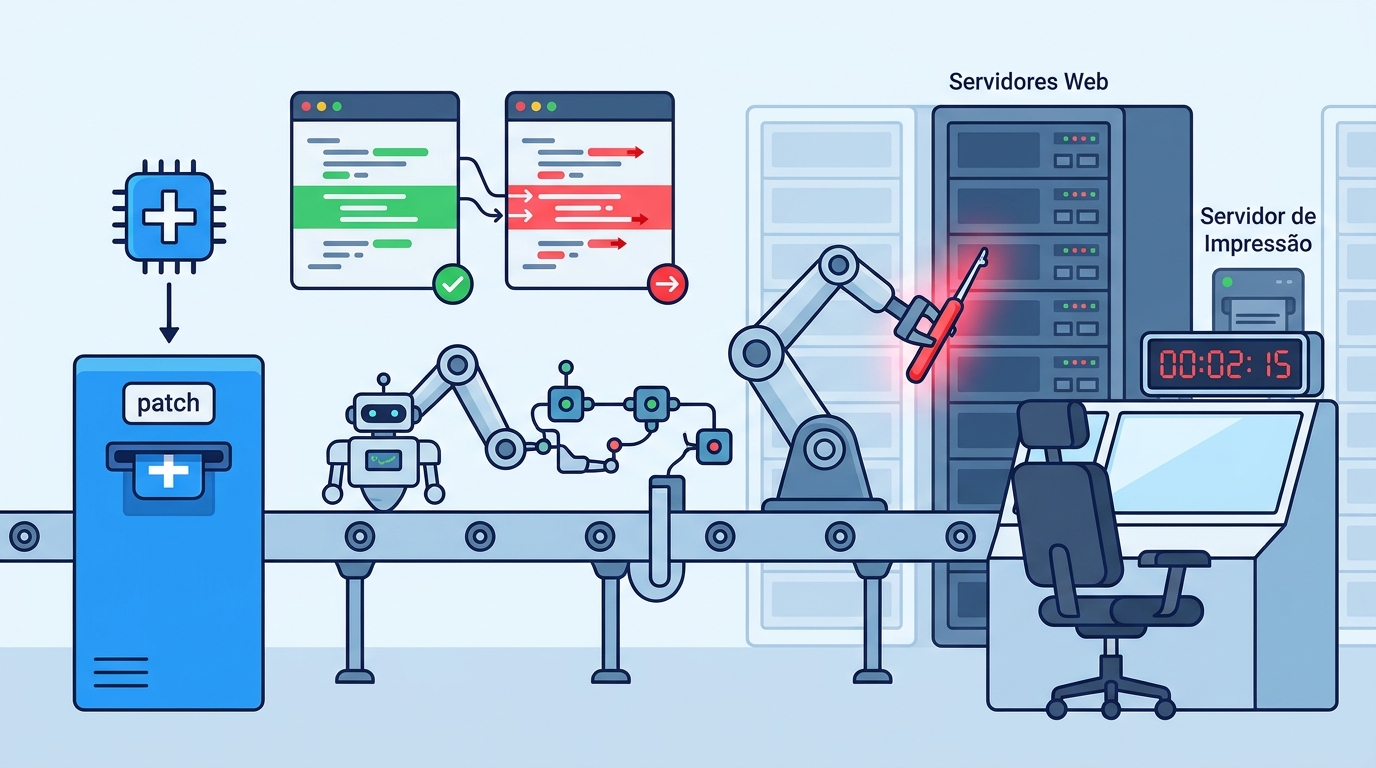
Cada correção de segurança publicada passou a servir também de pista a quem ataca. A viragem está documentada no relatório trimestral sobre uso malicioso de inteligência artificial que o Google Threat Intelligence Group (GTIG) e a Mandiant divulgaram a 16 de novembro de 2026: pela primeira vez, uma ferramenta nas mãos de atacantes dispensou o operador humano em todo o percurso entre encontrar uma falha e explorá-la. Chama-se exploit_agent.
Resposta rápida: A Google identificou uma ferramenta de atacantes, a exploit_agent, que usa modelos de linguagem para analisar correções de segurança, deduzir a falha corrigida e explorá-la sem intervenção humana. O efeito prático é uma janela cada vez mais curta entre a publicação de uma atualização e os primeiros ataques. Aplique as correções em sistemas expostos à Internet em horas ou dias, não em semanas, e proteja chaves de API e ficheiros de configuração de ferramentas de IA.
Um servidor exposto revelou a linha de montagem
A descoberta nasceu de um descuido do próprio atacante: um servidor de preparação deixado acessível, onde a exploit_agent convivia com dados roubados a vítimas, informação de reconhecimento, web shells e scripts de força bruta. Na base da estrutura trabalham vários modelos de linguagem em simultâneo, tanto modelos de ponta como modelos executados localmente.
O método tem nome antigo: análise diferencial de correções, ou patch diffing. Uma atualização a uma aplicação web popular funciona como gatilho: das diferenças entre o código antigo e o novo sai a pista para a falha, e dessa pista saem o código de exploração e a sua execução, sem que alguém aprove cada passo. Há anos que este exercício faz parte do trabalho de quem investiga segurança; inédito, na leitura do GTIG, é o ciclo inteiro correr de forma contínua e sem supervisão.
A janela de correção está a encolher
Falhas n-day são vulnerabilidades já conhecidas e, em regra, já corrigidas pelo fabricante, mas ainda presentes em sistemas por atualizar. É neste intervalo que a automação mais pesa. Os números atribuídos ao GTIG ilustram a pressão:
| Indicador (dados GTIG) | Valor |
|---|---|
| Divulgações e explorações de vulnerabilidades, janeiro a agosto de 2026 | Quase duplicaram |
| Zero-days explorados em 2025 | Média de 8 por mês |
| Zero-days explorados em 2026 | Média de 11 por mês |
| Zero-days explorados em agosto de 2026 | 22 |
PaperCut e PHP2Shell: dois avisos em menos de três meses
Os servidores de gestão de impressão PaperCut, atacados em agosto, servem de exemplo no relatório. Em causa estavam as falhas CVE-2026-81578 e CVE-2026-82078, e a campanha, que a GreyNoise situa a partir de 31 de agosto, entregou a agentes de IA a construção, o teste e a afinação do código de exploração. A dimensão foi global (48 países, 395 organizações, pelo menos 440 instâncias na contagem da GreyNoise), mas o desfecho mais grave ficou confinado a 12 vítimas, aquelas em que os agentes chegaram a administrador de domínio. Cinco minutos separaram a entrada inicial do controlo do domínio no caso mais rápido, 144 no mais lento; uma escola secundária dos Estados Unidos caiu em sete.
Como indicador de comprometimento, o endereço 45.142.193[.]132 surge na análise da GreyNoise como origem do desenvolvimento e teste dos exploits.
No PHP2Shell, o problema para quem defende foi outro: triagem. Com as duas falhas do PHP acabadas de anunciar, as equipas viram-se perante centenas de alegadas provas de conceito, quase todas saídas de modelos de IA, e tiveram de as testar antes de conseguirem montar proteções. A watchTowr e a Sophos confirmam os dados técnicos das duas vulnerabilidades.
| Produto | Identificadores | Gravidade | Versões corrigidas |
|---|---|---|---|
| PHP (PHP2Shell) | CVE-2026-109618, CVE-2026-109619 | CVSS v4.0 9,2 (crítica), execução remota de código sem autenticação | 8.5.12, 8.4.27, 8.3.36 e 8.2.35 |
| PaperCut NG/MF | CVE-2026-81578, CVE-2026-82078 | Consultar o aviso do fabricante | Consultar o aviso do fabricante |
| Data | Acontecimento |
|---|---|
| 31 de agosto de 2026 | Arranque da campanha contra PaperCut NG/MF, segundo a GreyNoise |
| 17 de outubro de 2026 | Tentativa de exploração do PHP2Shell registada pela Amazon Threat Intelligence, ainda antes da divulgação pública |
| 20 de outubro de 2026 | Detalhes do PHP2Shell circulam nas redes sociais antes da data combinada |
| 21 de outubro de 2026 | Projeto PHP publica o aviso e as versões corrigidas |
| 26 de outubro de 2026 | CISA inclui as duas falhas no catálogo de vulnerabilidades exploradas (KEV) |
| 16 de novembro de 2026 | GTIG e Mandiant publicam o relatório sobre atividade agêntica |
Mais ferramentas, mais atores e ainda muito ruído
A exploit_agent não é caso isolado. ARTEX, CAIRN, CyberStrikeAI e PentAGI, estruturas de código aberto criadas para testes de intrusão, aparecem no relatório como ferramentas desviadas para automatizar fases de intrusões reais. Entre os alvos da CAIRN contam-se organizações do setor aeroespacial nos Estados Unidos, e a Ásia foi palco, entre o final de agosto e o início de outubro, de reconhecimento e pesquisa sistemática de vulnerabilidades com uma plataforma adaptada a partir da PentAGI.
A fatura pode ficar com a vítima: contas de nuvem comprometidas acabaram a alimentar os modelos dos próprios atacantes, com máquinas equipadas com GPU potentes e quotas alargadas a pedido dos intrusos. Na cadeia de fornecimento de software, a porta de entrada pode ser um simples ficheiro de configuração de um assistente de programação com IA, adulterado para instalar uma backdoor.
Para quem defende, há uma vantagem temporária: o ruído. A automação atual erra muito e denuncia-se com mais facilidade do que um intruso humano cuidadoso. O horizonte traçado pelo GTIG é curto: um a três meses até surgirem ataques autónomos pouco sofisticados, três a seis para versões mais elaboradas. Trata-se de uma previsão da empresa, não de um facto consumado.
O que fazer já
As orientações que acompanham o relatório tocam em quatro frentes: rapidez nas correções, validação de exploits gerados por IA, proteção de chaves e quotas de serviços de IA e segurança dos ficheiros de configuração de assistentes e agentes. Traduzidas em passos concretos:
- Definir prazos de horas ou dias para corrigir falhas críticas em tudo o que está exposto à Internet: servidores web, CMS e plugins, VPN, gestão de impressão.
- Confirmar a versão do PHP em produção: as correções do PHP2Shell chegaram com as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
- Retirar interfaces de administração da Internet e separar funções: nos casos em que o PaperCut corria no controlador de domínio ou com uma conta de administrador de domínio, bastou ao atacante criar uma conta e juntá-la ao grupo de administradores.
- Tratar chaves de API de serviços de IA como palavras-passe: rotação, limites de quota e alertas de consumo anómalo.
- Rever, com controlo de alterações, os ficheiros de configuração de assistentes de programação e agentes de IA guardados nos repositórios.
- Testar provas de conceito públicas em ambiente isolado antes de as usar para validar defesas.
- Monitorizar a criação de contas em grupos privilegiados e a extração de credenciais em servidores de aplicações.
Porque importa em Portugal
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), o tratamento de vulnerabilidades integra as medidas de gestão de risco exigidas, e os incidentes significativos têm de ser notificados ao CNCS. Um ciclo de correções pensado em semanas dificilmente responde a adversários que trabalham em horas.
As PME não ficam de fora. A campanha PaperCut mostrou onde as organizações mais pequenas são frágeis: o servidor de impressão a partilhar máquina com o controlador de domínio. Sítios em PHP e WordPress, comuns no tecido empresarial português, são o tipo de alvo que estas ferramentas analisam. Se uma intrusão expuser dados pessoais, aplica-se ainda o RGPD, com notificação à CNPD em até 72 horas quando exista risco para os titulares. Acompanhar os alertas do CERT.PT e dos fabricantes passa a ser tarefa diária.
Perguntas frequentes
O que é a exploit_agent?
É o nome dado pelo GTIG a uma estrutura de vários agentes de IA, encontrada num servidor de preparação exposto, que cobre tanto a investigação de vulnerabilidades como a sua transformação em arma. Parte das correções publicadas para deduzir a falha e explorá-la sem operador humano.
O que é uma falha n-day e porque preocupa?
É uma vulnerabilidade já pública, normalmente com correção disponível, que continua por aplicar em muitos sistemas. Preocupa porque a própria correção revela onde estava o erro, e a IA encurta o tempo necessário para o transformar em ataque.
Os ataques totalmente autónomos já são a norma?
Não. O retrato feito pelo GTIG e pela Mandiant é o de uma automação ainda ruidosa, propensa a erros e mais fácil de detetar do que operações humanas cuidadosas. A previsão da empresa aponta, ainda assim, para ataques autónomos simples dentro de um a três meses.
O que deve fazer uma PME portuguesa?
Manter um inventário do que tem exposto à Internet, aplicar correções críticas em horas ou dias, atualizar o PHP para uma versão corrigida, retirar painéis de administração da Internet e não instalar aplicações de terceiros em controladores de domínio.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por Google Threat Intelligence Group e Mandiant, Sophos, watchTowr e GreyNoise.