
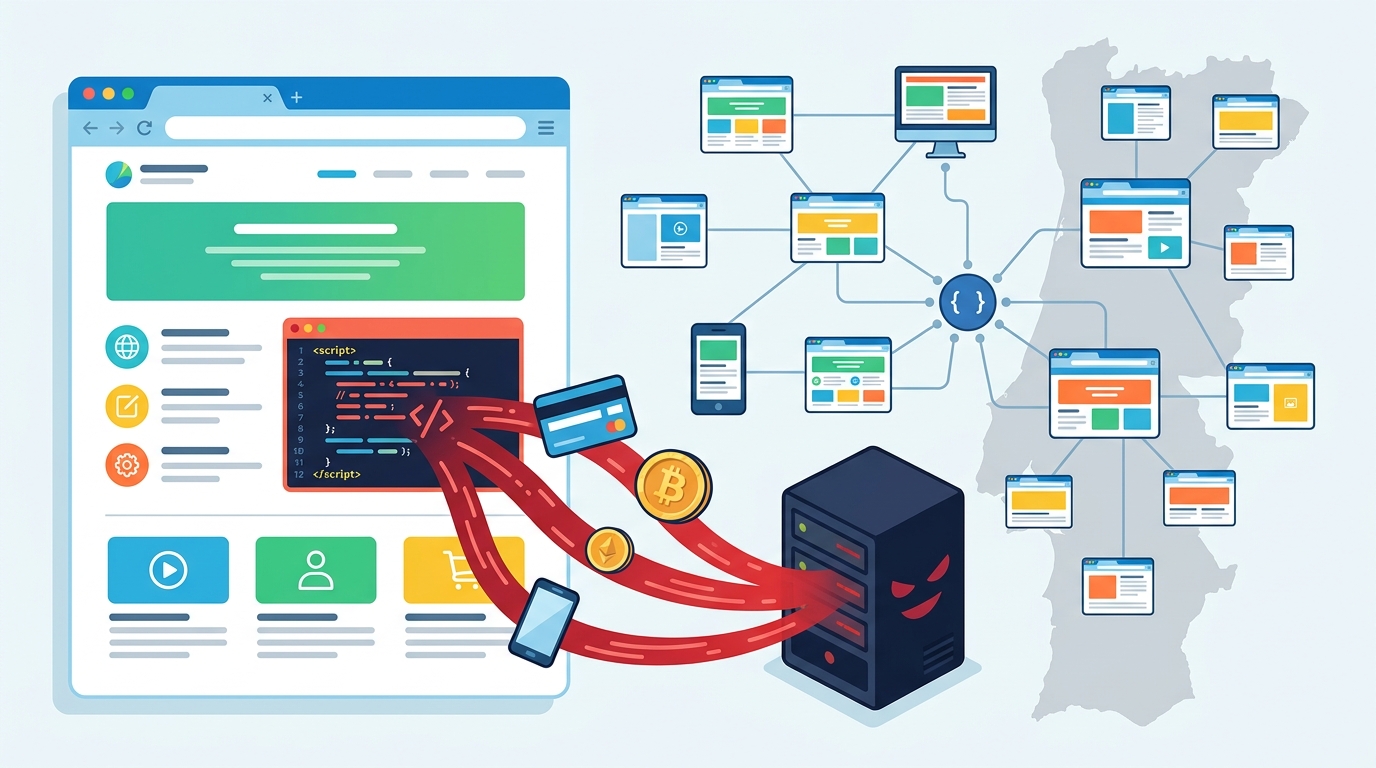
Um ataque à cadeia de fornecimento transformou, a 16 de novembro de 2026, a plataforma de testes A/B Optimizely Web Experimentation num canal de distribuição de malware. A contagem da Report URI fixa em 178 as organizações cujos visitantes receberam JavaScript malicioso nesse dia, entre elas Zoom, BBC, CNN, Salesforce, IKEA e HSBC. A Optimizely já confirmou o incidente e diz tê-lo contido. Em Portugal, as estatísticas públicas do BuiltWith apontam para cerca de duas centenas de sites com esta tecnologia, mas as fontes consultadas não identificam nenhum site português entre os afetados.
Resposta rápida: A 16 de novembro, scripts servidos pela Optimizely passaram a incluir código que roubava dados de cartões, trocava endereços de carteiras de criptomoedas e encaminhava iPhones para kits de exploração. Dos 1611 scripts analisados pela Report URI, 188 estavam infetados, repartidos por 178 organizações. Usar Optimizely não significa ter sido comprometido. Quem gere um site com esta plataforma deve auditar o campo Project JavaScript e procurar os indicadores de comprometimento listados abaixo.
O que aconteceu
O Optimizely Web Experimentation permite testar versões diferentes de uma página sem alterar o código do site. Para isso, cada cliente carrega um ficheiro JavaScript (o chamado snippet) a partir dos servidores da Optimizely. Segundo a investigação de Scott Helme, da Report URI, foi esse ficheiro que passou a transportar código hostil. O campo “Project JavaScript” dos projetos de clientes serviu de ponto de entrada.
Para o navegador, nada distinguia os ficheiros adulterados dos legítimos, já que o domínio da CDN e o certificado eram os da própria Optimizely. Nem o site institucional nem o portal de autenticação da empresa escaparam. Alojar o snippet em domínio próprio também não serviu de proteção, uma vez que a origem do conteúdo era o mesmo projeto Optimizely.
A empresa reagiu na madrugada de 17 de novembro. A mensagem publicada na rede X descreve um incidente já contido, com o caminho vulnerável bloqueado, o código retirado e os clientes contactados diretamente. A origem, segundo a página de estado da empresa, esteve numa vulnerabilidade do Experimentation, aproveitada por terceiros não autorizados para inserir JavaScript malicioso em projetos de clientes. A falha residia no processo de registo de contas do produto, e a resposta incluiu correção, revogação de tokens e notificação dos clientes afetados. O número de clientes atingidos continua por divulgar pela empresa.
Nas fontes consultadas não consta qualquer identificador CVE nem pontuação CVSS para esta falha. Tratando-se de um serviço alojado, a correção coube à Optimizely e não exige atualização de versões por parte dos clientes. Os investigadores batizaram a campanha de OPTIMJACK.
O que fazia o código malicioso
Três variantes do carregador foram observadas: uma etiqueta de script simples, um URL codificado em base64 e descodificado com atob(), e uma cópia integral do código executada com eval(). As duas primeiras descarregavam o ficheiro track.js de um domínio controlado pelo atacante. Esse ficheiro reunia várias funções:
- Troca de endereços de criptomoedas: substituía endereços de carteiras apresentados na página por outros do atacante. Cerca de 7000 dólares tinham entrado, até 16 de novembro, nas carteiras embutidas no
track.js. - Skimmer de cartões: recolhia número, validade e CVV. Formulários de pagamento alojados em iframes de terceiros, como Stripe ou Adyen, ficavam fora do alcance do skimmer, ao contrário dos campos de cartão do próprio site.
- Cookies e capturas de ecrã: o endereço da página, os cookies sem atributo HttpOnly e uma captura feita com
html2canvasseguiam parahit.php. - Exploração de iOS: utilizadores de iPhone e iPad eram encaminhados, numa frame oculta, para os kits Coruna (iOS 13 a 17) e DarkSword (iOS 18).
Há uma ressalva importante quanto aos iPhones. A exploração bem-sucedida de um dispositivo real não ficou demonstrada, sublinha a Hudson Rock, cujos registos provam apenas a entrega das páginas de entrada.
A Optimizely também não terá sido o único canal. A análise da Hudson Rock associa respostas adulteradas a quatro tipos de serviço (analítica, widgets de conteúdo, experimentação e vídeo), com as mais antigas a apontar para webshell[.]lol/get.js.
Cronologia do ataque (UTC)
| Data e hora | Acontecimento |
|---|---|
| 13 de novembro | Vaga anterior, com webshell[.]lol/get.js carregado através de scripts da Kissmetrics, StorifyMe e Minute Media |
| 16 de novembro, 04:21 | Versão injetada do snippet da BBC, duas horas depois de uma captura ainda limpa |
| 16 de novembro, 05:23 | Registo do domínio 1688360[.]cc |
| 16 de novembro, 08:10 | Primeira compilação do track.js, só com a troca de endereços de criptomoedas |
| 16 de novembro, 13:43 | Skimmer de cartões acrescentado ao track.js |
| 16 de novembro, 21:52 | Apenas um dos 188 ficheiros continuava infetado |
| 16 de novembro, 23:11 | Todos os ficheiros Optimizely monitorizados pela Report URI estavam limpos |
| 17 de novembro, 01:02 | Aviso de incidente publicado pela Optimizely |
Indicadores de comprometimento
| Indicador | Função |
|---|---|
1688360[.]cc (136.113.106.136) | Servidor de comando e controlo: track.js, card.php, hit.php, html2canvas.min.js |
5vobauua3ojpklx[.]icu (34.96.213.201) | Encaminhador iOS que serve boot.js |
je4ft3gn8vxudum[.]icu, q1ls1ho9x7wsxlu[.]icu, ios-hack[.]icu | Servidores alternativos inscritos no boot.js |
eil786npto9u5bq[.]icu, 1y69gy2mdzaltz1[.]icu, gm38duxoihbmy5o[.]icu | Domínios da fase iOS registados a 16 de novembro |
webshell[.]lol/get.js | Injetor que Helme associa ao mesmo ator |
814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f | SHA-256 do track.js (compilação das 17:13) |
f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 | SHA-256 do track.js (última compilação, 17:57) |
A análise da StepSecurity acrescenta caminhos úteis para pesquisa em registos. Na fase iOS surgem /boot.js, /JIUJIU888/weifile.html, /JIUJIU888/index.js e /A8/a.html.
E os sites em Portugal?
Tem circulado a contagem de pelo menos 220 sites portugueses com Optimizely, atribuída ao BuiltWith. Nas páginas do BuiltWith que consultámos, o valor varia com a listagem: 173 sites na distribuição de tecnologias de analítica em Portugal e 232 na categoria de otimização de conversão. À escala global, o mesmo serviço deteta a tecnologia em cerca de 190 mil sites ativos.
Estes números medem a utilização da plataforma, não a infeção. A Report URI encontrou código malicioso numa minoria dos snippets que analisou, e a Optimizely não publicou a lista de clientes afetados. Os visitantes portugueses de sites internacionais atingidos estiveram, ainda assim, expostos durante a janela do ataque.
O que fazer agora
Para quem gere um site com Optimizely Web:
- Abrir o Project JavaScript e o código personalizado de cada experiência. A recomendação da Report URI passa por procurar
1688360.cc,atob(e qualquer script que a equipa não tenha escrito. - Pesquisar nos registos de proxy, DNS e relatórios CSP o domínio
1688360.cce os domínios.icu, a partir das 04:00 UTC de 16 de novembro. - Rodar as credenciais das contas Optimizely e apertar a Content Security Policy. Uma política que só autorize os anfitriões necessários trava os pedidos a
1688360.cc. - Avaliar se páginas com formulários de pagamento ou de autenticação carregaram o snippet adulterado e, em caso afirmativo, tratar o caso como potencial violação de dados.
Para os utilizadores, o conselho da Malwarebytes a quem visitou um site afetado a 16 de novembro resume-se a verificar os pagamentos e atualizar os dispositivos. Quem fez transferências de criptomoedas nesse dia deve confirmar os endereços de destino.
Porque é que isto importa em Portugal
O caso mostra que um site pode servir malware sem que os seus próprios sistemas tenham sido comprometidos. Basta um script de terceiros em que confia. O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) inclui a segurança da cadeia de abastecimento entre as medidas de gestão de risco exigidas às entidades abrangidas e prevê a notificação de incidentes significativos ao CNCS/CERT.PT. Um fornecedor de scripts que corre em todas as páginas cabe nessa análise de risco.
Há também a vertente da proteção de dados. Se dados de cartões, cookies de sessão ou outros dados pessoais de visitantes tiverem sido recolhidos através de um site português, o RGPD obriga o responsável pelo tratamento a avaliar a violação e, quando haja risco para os titulares, a notificá-la à CNPD no prazo de 72 horas. Para as PME, que raramente inventariam os scripts externos das suas páginas, a lição prática é saber que código de terceiros carregam e limitar o que este pode fazer.
Perguntas frequentes
O meu site usa Optimizely. Foi comprometido?
Não necessariamente. A Report URI encontrou código malicioso em 188 dos 1611 scripts que analisou, e a Optimizely afirma ter contactado diretamente os clientes afetados. Para confirmar, reveja o Project JavaScript e os registos de rede desde 16 de novembro.
Visitei um dos sites afetados. O que devo fazer?
Verifique os movimentos dos cartões usados nesse dia, atualize o iPhone ou iPad para a versão mais recente do sistema e confirme os endereços de eventuais transferências de criptomoedas. Constar da lista significa que o site serviu o script, não que os seus dados foram roubados.
O ataque ainda está ativo?
Segundo a Report URI, todos os ficheiros Optimizely que monitorizava estavam limpos às 23:11 UTC de 16 de novembro. A Optimizely diz ter corrigido a vulnerabilidade e mantinha o incidente em fase de monitorização a 17 de novembro.
Existe um CVE para esta vulnerabilidade?
Nas fontes consultadas não consta qualquer identificador CVE ou pontuação CVSS. A falha estava num serviço alojado pela Optimizely, que a corrigiu do seu lado, pelo que os clientes não têm versões a atualizar.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Report URI, pela Optimizely, pela StepSecurity, pela Hudson Rock e pelo BuiltWith.