A TeamUpdraft, empresa que desenvolve o UpdraftPlus, um dos plugins de cópias de segurança mais usados no WordPress, confirmou um acesso não autorizado ao seu site e à base de dados de clientes. Ninguém precisou de explorar uma falha no plugin. Os atacantes usaram chaves de ligação legítimas do serviço UpdraftCentral, retiradas dessa base de dados, para instalar plugins com backdoors em sites WordPress ligados à plataforma. A empresa já revogou as chaves através de uma atualização. Os investigadores avisam, porém, que atualizar não apaga o código malicioso que já tenha sido instalado.
Resposta rápida: Entre 17 e 18 de outubro, um intruso entrou no site teamupdraft.com e obteve chaves do UpdraftCentral. Com elas, instalou backdoors em sites WordPress que tinham essa ligação ativa. Se gere sites com UpdraftPlus, atualize para a versão 1.26.13 (gratuita) ou 2.26.13 (Premium), apague à mão as chaves UpdraftCentral antigas e procure plugins e contas de utilizador que não reconhece. Atualizar sozinho não remove backdoors que já lá estejam.
O que aconteceu na TeamUpdraft
No comunicado oficial sobre o incidente, a TeamUpdraft diz que acredita que a sua base de dados de clientes foi acedida. Segundo a empresa, essa base de dados contém nomes, endereços de email, moradas de faturação e histórico de encomendas, palavras-passe guardadas apenas em formato hash, definições de autenticação de dois fatores e chaves de ligação para o UpdraftCentral, o UpdraftVault e o UpdraftClone.
A empresa sublinha que o plugin UpdraftPlus e os respetivos ficheiros de instalação não foram afetados, tal como as cópias de segurança enviadas para armazenamento próprio, como Google Drive, Dropbox ou Amazon S3. As instalações do UpdraftCentral alojadas pelo próprio cliente também não foram afetadas. Este caso é diferente de outros ataques à cadeia de fornecimento: o software distribuído aos utilizadores não foi alterado. O que foi roubado foram as credenciais que autorizam a gestão remota.
Porque é que as chaves roubadas bastaram
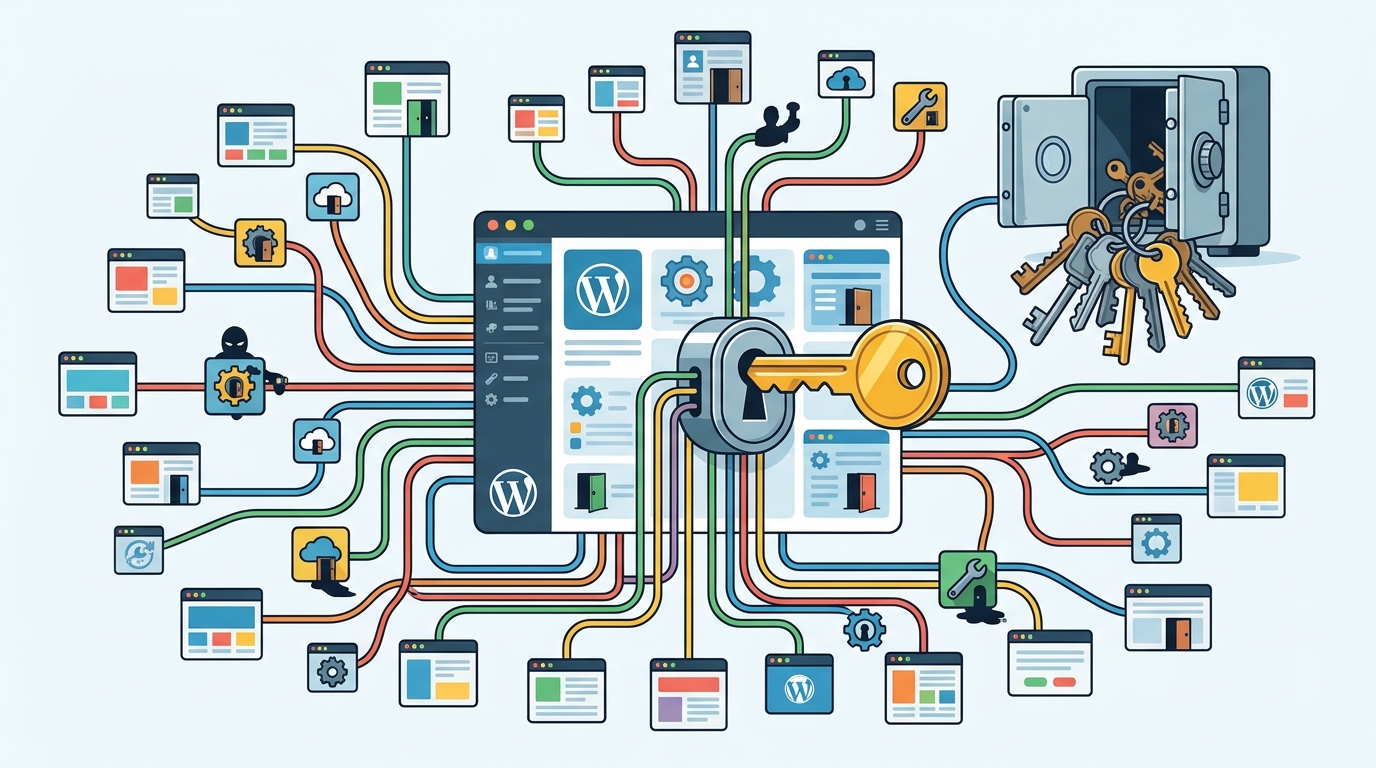
O UpdraftCentral é um painel para gerir vários sites WordPress a partir de um só sítio. O cliente deste serviço vem incluído em todas as cópias do UpdraftPlus. Os sites ligados confiam nos comandos assinados com a chave privada do painel e executam-nos com as permissões do utilizador WordPress que criou a ligação. Quem tem essas chaves consegue, por isso, fazer-se passar pelo painel legítimo.
A Patchstack resume assim a situação: os comandos vinham corretamente cifrados e assinados com chaves privadas genuínas do painel, e todas as verificações do plugin os aceitavam porque, do ponto de vista do site, a instrução era legítima. A empresa atribuiu ao caso uma pontuação CVSS de 9,8 e não emitiu nenhum identificador CVE, porque o plugin não tem nenhum defeito.
Foi a empresa eslovaca Nethemba quem detetou o ataque, na sua análise técnica publicada a 19 de outubro. Um atacante enviou o comando plugin.upload_plugin através do UpdraftCentral para três sites da empresa e, em dois deles, o WordPress instalou e ativou um plugin desconhecido. Os três sites estavam atualizados: tinham o WordPress 7.1.3 e o UpdraftPlus 2.26.11, que já corrige a vulnerabilidade de junho CVE-2026-10795.
Quantos sites podem estar expostos
O número de 400 mil sites que tem circulado é uma estimativa de exposição. Não é uma contagem de vítimas. A Nethemba explica que, a propósito da falha de junho no mesmo canal, o fabricante estimou que menos de 10% dos utilizadores têm uma chave UpdraftCentral ou Migrator, o que dá até cerca de 400 mil sites; a empresa diz não saber quantos foram atingidos. O UpdraftPlus tem mais de 4 milhões de instalações ativas, segundo o wordpress.org.
Ter o plugin instalado não chega para estar em risco. O cliente UpdraftCentral não aceita comandos se não houver uma chave de ligação no site, e os utilizadores mais diretamente em risco são os que ligaram os sites ao serviço UpdraftCentral alojado na cloud da TeamUpdraft. Há um pormenor importante: o UpdraftPlus 1.26.11 oferece-se para juntar o site ao UpdraftCentral quando se liga uma conta TeamUpdraft, e essa opção vem selecionada por defeito. Muitos administradores podem ter uma chave ativa sem saberem.
Cronologia do incidente
| Data | Acontecimento | Fonte |
|---|---|---|
| 17–18 out. | Acesso não autorizado ao site teamupdraft.com e à base de dados de clientes | TeamUpdraft |
| 18 out., 15h32 | Primeira instalação de backdoor registada | Patchstack |
| 19 out., madrugada | Nethemba deteta comandos assinados em três sites e avisa a Wordfence e a Patchstack | Nethemba |
| 19 out., 09h23 | Última instalação de backdoor registada (99 nomes de plugins diferentes) | Patchstack |
| 19 out. | TeamUpdraft publica o comunicado; as versões 1.26.12/2.26.12 não removem as chaves por causa de um bug | TeamUpdraft / Nethemba |
| 19 out., pouco depois das 22h00 BST | Saem as versões 1.26.13 e 2.26.13, que revogam as chaves antigas | TeamUpdraft |
Segundo a telemetria da Patchstack, a primeira instalação aconteceu às 15h32 de 18 de outubro e as instalações continuaram pelo menos até às 09h23 do dia seguinte, com 99 nomes diferentes de plugins com backdoor. A Nethemba diz que a primeira atualização do fabricante, 1.26.12/2.26.12, devia remover as chaves do UpdraftCentral Cloud, mas um bug impediu-a de o fazer.
Como funciona o backdoor
A Nethemba descreve que o plugin malicioso, ao receber uma ligação secreta, devia criar uma conta com privilégios de administrador disfarçados e autenticar o atacante diretamente; um erro no código impediu-o de funcionar. Foi esse erro que denunciou o ataque tão depressa, porque os sites passaram a devolver erros HTTP 500. A Patchstack avisa que já existem muitas variantes. Corrigir o erro ativaria o backdoor, por isso os plugins afetados devem ser removidos e não reparados.
Indicadores de comprometimento
Os indicadores abaixo foram publicados pela Patchstack e pela Nethemba. Servem para investigar, não para bloquear: o atacante pode mudar de infraestrutura.
| Tipo | Indicador |
|---|---|
| IP de origem (IPv4) | 43.250.53.42 |
| IP de origem (IPv6) | 2a09:bac5:4e21:2e3c::49b:9 |
| User-Agent malicioso | WordPress/6.4; class-udrpc.php (sem versão da biblioteca nem URL da TeamUpdraft) |
| Registo do UpdraftCentral | Sonda a probe.central.updraftplus.com seguida de Command received: plugin.upload_plugin |
| Descrição do plugin | Small maintenance toolkit: keeps option storage tidy. |
| Nome recorrente | Site Health Cache |
| Conta oculta | Email em @example.org, nome de exibição Site Tools, opção na base de dados terminada em _sync_token |
Segundo a Patchstack, o tráfego legítimo do UpdraftCentral inclui sempre uma versão da biblioteca e um URL, como class-udrpc.php/2.0; https://teamupdraft.com. O User-Agent do atacante não tem nenhum dos dois.
O que fazer agora
- Entre diretamente em cada site e abra
Definições > UpdraftPlus > Ferramentas avançadas > UpdraftCentral. Apague todas as chaves que aparecem em “Manage existing keys”. - Atualize para o UpdraftPlus 1.26.13 (gratuito) ou 2.26.13 (Premium). As versões .12 não chegam.
- Guarde os registos do UpdraftCentral e os registos de acesso do servidor antes de limpar o site.
- Procure plugins que não instalou, contas com privilégios elevados e ficheiros recentes em
wp-content/plugins/. - Mude a palavra-passe da conta teamupdraft.com e reconfigure a autenticação de dois fatores.
- Se o site foi acedido pelo UpdraftCentral, volte a autorizar o armazenamento remoto e mude as chaves de acesso, como recomenda a TeamUpdraft.
Há ainda uma questão por esclarecer. Segundo relatos, a Nethemba concluiu que as versões corrigidas mantinham chaves criadas entre as 12h07 e as 21h00 UTC de 18 de outubro, apesar do limite indicado pelo fabricante. Por isso, a remoção manual das chaves continua a ser o passo mais seguro. Também é bom lembrar que mudar palavras-passe e revogar chaves não remove malware já instalado, e sites suspeitos podem ter de ser repostos a partir de cópias anteriores a 17 de outubro.
Porque é que isto importa em Portugal
Em Portugal, o WordPress está por trás de muitos sites de PME, associações, autarquias e lojas online, e o UpdraftPlus é uma escolha frequente para cópias de segurança. Este incidente mostra um risco que muitas vezes se ignora: um serviço externo com permissão para gerir um site torna-se uma porta de entrada se o fornecedor for comprometido. Manter o software atualizado é essencial, mas não protege de credenciais legítimas que foram roubadas.
As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) têm de gerir os riscos da cadeia de fornecimento, incluindo prestadores de serviços de gestão remota. Se um site comprometido tratar dados pessoais de clientes ou utilizadores, pode haver obrigações ao abrigo do RGPD, nomeadamente a avaliação e eventual notificação de uma violação de dados à CNPD. Os incidentes podem também ser comunicados ao CNCS/CERT.PT. A TeamUpdraft, sediada no Reino Unido, diz que comunicou o incidente às autoridades competentes.
Perguntas frequentes
Todos os sites com UpdraftPlus estão em risco?
Não. Só aceitam comandos remotos os sites que têm uma chave UpdraftCentral ativa, sobretudo os ligados ao serviço na cloud da TeamUpdraft. Quem usa a versão gratuita sem conta teamupdraft.com não precisa de fazer nada, segundo o fabricante.
Atualizar o plugin resolve o problema?
Em parte. As versões 1.26.13 e 2.26.13 revogam as chaves antigas, mas não removem backdoors já instalados. Também é recomendável apagar as chaves à mão e verificar plugins, ficheiros e contas de utilizador.
Existe um CVE para este incidente?
Não. Não há nenhuma falha no código do plugin: os atacantes usaram chaves legítimas roubadas. A Patchstack atribuiu ao caso uma pontuação CVSS de 9,8, sem identificador CVE.
As minhas cópias de segurança foram afetadas?
Segundo a TeamUpdraft, as cópias guardadas no seu próprio armazenamento, como Google Drive, Dropbox ou Amazon S3, não foram afetadas. Se o site foi acedido pelo UpdraftCentral, deve voltar a autorizar esse armazenamento e mudar as chaves de acesso por precaução.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela TeamUpdraft, pela Nethemba e pela Patchstack.