
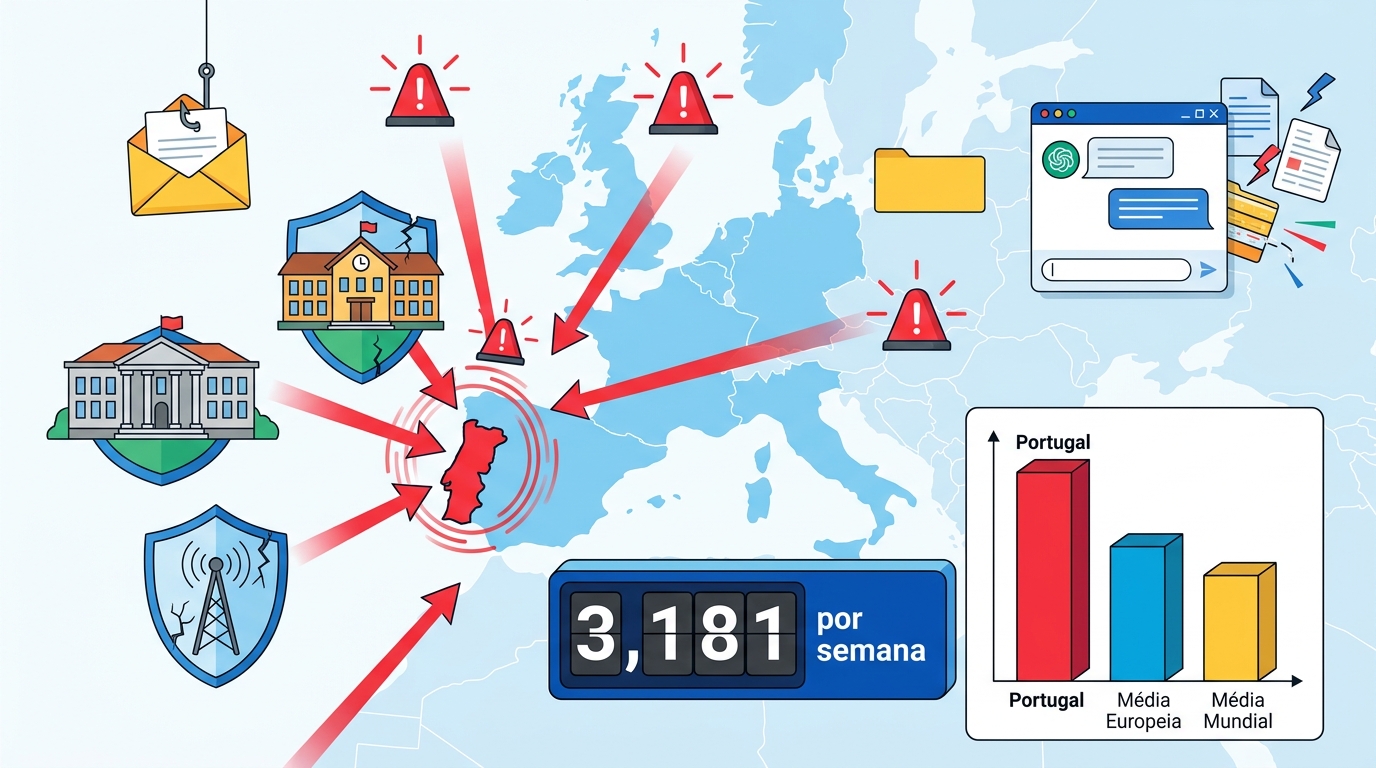
Em setembro de 2026, as organizações portuguesas receberam em média mais tentativas de ciberataque do que as europeias e do que a média mundial. Os números são da Check Point Research. O número de ciberataques dirigidos às organizações portuguesas aumentou 61% em setembro de 2026, face ao mesmo mês do ano anterior, atingindo uma média de 3.181 ataques semanais por organização. A Educação e a Administração Pública são os setores mais expostos. No plano global, o ransomware, o phishing e a fuga de dados através de ferramentas de IA generativa também aumentaram.
Resposta rápida: Segundo a Check Point Research, cada organização em Portugal sofreu em setembro de 2026, em média, 3.181 tentativas de ataque por semana. É mais 61% do que há um ano, 25% acima da média europeia e 13% acima da média mundial. Educação, Administração Pública e Telecomunicações são os setores mais visados. Recomenda-se reforçar a autenticação multifator, atualizar os equipamentos expostos à Internet, proteger as cópias de segurança e definir regras para o uso de IA generativa.
O que dizem os números de setembro
Segundo os dados divulgados em Portugal pela Check Point, Portugal registou um volume de ataques 25% superior à média europeia, que se situou nos 2.545 ataques semanais por organização, e 13% acima da média mundial, de 2.803 ataques. O crescimento não é exclusivo de Portugal: a Europa foi a região com o maior crescimento homólogo, também de 61%.
No relatório mensal publicado no blogue da empresa, a Check Point indica que, a nível mundial, as organizações sofreram em média 2.803 ciberataques por semana em setembro, mais 16% do que no mês anterior e mais 48% do que no ano anterior. Entre os países europeus analisados, Portugal teve um volume semelhante ao de Itália, que registou 3.190 ataques semanais por organização. Espanha ficou nos 2.507, a Alemanha nos 2.316, o Reino Unido nos 1.920 e França nos 1.815.
| País / região | Ataques semanais por organização (set. 2026) |
|---|---|
| Itália | 3.190 |
| Portugal | 3.181 |
| Média mundial | 2.803 |
| Média europeia | 2.545 |
| Espanha | 2.507 |
| Alemanha | 2.316 |
| Reino Unido | 1.920 |
| França | 1.815 |
Educação e Administração Pública acima da média mundial
Em Portugal, a Educação foi o setor mais atacado, seguida da Administração Pública e das Telecomunicações. Os Serviços Financeiros surgem na quarta posição, à frente dos Bens e Serviços de Consumo, Serviços Empresariais e Indústria Transformadora. A classificação manteve-se inalterada face a agosto.
Segundo a análise, os setores da Educação e Administração Pública em Portugal apresentaram níveis de ataques superiores às respetivas médias mundiais. Nos restantes cinco setores analisados, os valores nacionais ficaram abaixo das médias globais. A pressão sobre o ensino nota-se também a nível internacional: a Educação continuou a ser o setor mais visado, com uma média de 6.656 ataques semanais por organização, mais 59% do que um ano antes. A Check Point associa este aumento, entre outros fatores, ao início do ano letivo e ao regresso de estudantes, professores, encarregados de educação e outros utilizadores às redes das instituições.
Uma subida contínua ao longo do verão
Os números de setembro seguem-se a meses já elevados. Em junho, as organizações em Portugal enfrentaram uma média de 2.639 ciberataques por semana, mais 29% do que um ano antes. Em julho, segundo a mesma fonte, a média nacional foi de 2.390 ataques semanais, um aumento homólogo de 15%, que coloca o mercado nacional acima das médias registadas na Europa (2.051) e no mundo (2.336).
| Mês (2026) | Média semanal em Portugal | Variação homóloga | Média europeia | Média mundial |
|---|---|---|---|---|
| Junho | 2.639 | +29% | n.d. | n.d. |
| Julho | 2.390 | +15% | 2.051 | 2.336 |
| Setembro | 3.181 | +61% | 2.545 | 2.803 |
Ransomware: The Gentlemen lidera um ecossistema concorrido
No ransomware, os dados são globais e não apenas portugueses. Foram reportados 824 ataques de ransomware, mais 53% do que em setembro de 2025. The Gentlemen foi o grupo mais ativo em setembro, responsável por 13% dos ataques publicados. Seguiram-se o Qilin, com 9%, e o Akira, com 5%. Além destes três, outros 80 grupos de extorsão reportaram ataques no mês.
A Check Point descreve o The Gentlemen como uma operação de Ransomware-as-a-Service em rápido crescimento, fundada em meados de 2025, que funciona como fornecedor de RaaS e como intermediário de acesso inicial e ataca ambientes Windows, Linux e ESXi. Num relatório anterior sobre o primeiro trimestre, a empresa associou a distribuição geográfica das vítimas deste grupo a um conjunto estimado de 14.700 equipamentos FortiGate com acesso comprometido. Isto mostra o peso dos equipamentos de rede expostos à Internet como porta de entrada.
Por setor, os Serviços Empresariais concentraram 31,3% das vítimas reportadas, seguidos dos Bens e Serviços de Consumo (15,2%) e da Indústria Transformadora (11,0%). Como estes prestadores guardam muitas vezes dados ou acessos de vários clientes, um único incidente pode afetar muito mais do que a organização atacada.
| Indicador global (set. 2026) | Valor |
|---|---|
| Ataques semanais por organização | 2.803 (+48% homólogo; +16% face a agosto) |
| Ataques de ransomware reportados | 824 (+53% homólogo) |
| Grupos mais ativos | The Gentlemen (13%), Qilin (9%), Akira (5%) |
| E-mails classificados como phishing | 1 em 91 (1 em 112 em agosto) |
| Prompts de IA generativa de alto risco | 1 em 39 |
Phishing e IA generativa: as outras frentes
O e-mail continua a ser uma das principais vias de ataque. Um em cada 91 e-mails (1,1%) foi classificado como phishing em setembro, contra um em cada 112 (0,89%) em agosto. As ligações maliciosas continuaram a ser o principal método, presentes em 81% dos e-mails de phishing; 11% traziam anexos e os restantes recorriam apenas a engenharia social.
Em paralelo, cresce o uso de IA generativa nas empresas. Em setembro, cada utilizador gerou em média 131 prompts e cada organização usou em média oito ferramentas. Um em cada 39 prompts apresentou risco elevado de fuga de dados sensíveis, o que afetou 89% das organizações que usam regularmente IA generativa. Outros 14% dos prompts continham informação potencialmente sensível. Entre os dados expostos destacam-se informações sobre redes e infraestruturas de TI, identificadas em pedidos de 71% das organizações, dados financeiros (70%), informação jurídica e regulamentar (68%), dados de recursos humanos (62%) e informações pessoais identificáveis (60%).
Como ler estes números
Os números não devem ser lidos como o total de intrusões. Não significam que cada empresa tenha sofrido mais de três mil invasões bem-sucedidas. O indicador mede ataques detetados pelos sistemas de segurança, muitos dos quais são bloqueados antes de causarem danos. Também não corresponde ao total de crimes informáticos participados às autoridades. São dados de telemetria de um fabricante privado, baseados nos clientes e sensores da Check Point. Medem sobretudo a pressão sobre as organizações e não substituem as estatísticas oficiais de incidentes do CNCS.
O que as organizações devem fazer
A Check Point defende uma abordagem de prevenção que junte inteligência de ameaças, controlo e automatização e que abranja redes, ambientes cloud, dispositivos, correio eletrónico e sistemas de inteligência artificial. Na prática, para PME e organismos públicos, isto significa:
- Atualizar com prioridade as
VPN, firewalls e outros equipamentos expostos à Internet, e rever as contas e credenciais de acesso remoto. - Ativar a autenticação multifator (
MFA) no e-mail, na VPN e nas contas de administração. - Manter cópias de segurança desligadas da rede ou imutáveis e testar regularmente a sua recuperação, incluindo em ambientes
ESXi. - Formar os colaboradores para reconhecerem ligações e anexos suspeitos e criar um canal simples para os reportarem.
- Definir uma política de uso de IA generativa: que ferramentas são autorizadas e que dados (configurações de rede, dados pessoais, contratos) nunca podem ser introduzidos.
- Rever o acesso de prestadores de serviços externos, dado o peso dos Serviços Empresariais entre as vítimas de ransomware.
Porque é que isto importa em Portugal
Os números surgem no primeiro ano de aplicação do novo Regime Jurídico da Cibersegurança. O Decreto-Lei n.º 125/2025 aprova o regime jurídico da cibersegurança e transpõe a Diretiva (UE) 2022/2555, conhecida como NIS2. O regime está em vigor desde 3 de abril de 2026. Muitas escolas, universidades, entidades públicas e operadores de telecomunicações, os setores mais atacados em setembro, estão abrangidos como entidades essenciais, importantes ou públicas relevantes.
Para estas entidades, há prazos legais para comunicar incidentes. O regime prevê uma notificação inicial sem demora injustificada e até 24 horas após a verificação, uma atualização até 72 horas depois quando necessário e um relatório final 30 dias úteis após a comunicação do fim do impacto significativo. O Regulamento do Regime Jurídico da Cibersegurança (Regulamento n.º 756/2026, de 22 de junho), disponibilizado pelo Centro Nacional de Cibersegurança (CNCS), detalha as medidas técnicas e o funcionamento da plataforma MyCiber.
Quando um ataque de ransomware ou uma fuga de dados através de IA generativa envolve dados pessoais, aplica-se também o RGPD. As violações de dados devem ser notificadas à CNPD no prazo de 72 horas quando houver risco para os titulares. As empresas não abrangidas pela NIS2 podem pedir apoio e reportar incidentes ao CERT.PT. As vítimas de crimes informáticos podem apresentar queixa à Polícia Judiciária.
Perguntas frequentes
Quantos ciberataques sofreram as organizações portuguesas em setembro de 2026?
Segundo a Check Point Research, cada organização em Portugal enfrentou em média 3.181 tentativas de ataque por semana. É mais 61% do que em setembro de 2025 e fica acima das médias europeia (2.545) e mundial (2.803).
Quais foram os setores mais atacados em Portugal?
A Educação liderou, seguida da Administração Pública e das Telecomunicações. Educação e Administração Pública registaram níveis de ataque superiores às médias mundiais dos respetivos setores.
Os 3.181 ataques semanais são intrusões bem-sucedidas?
Não. O indicador mede tentativas de ataque detetadas pelos sistemas de segurança, muitas delas bloqueadas. Não corresponde ao número de incidentes confirmados nem às queixas apresentadas às autoridades.
Que grupos de ransomware estiveram mais ativos?
A nível global, o The Gentlemen foi responsável por 13% dos ataques publicados, seguido do Qilin (9%) e do Akira (5%). Foram reportados 824 ataques de ransomware em setembro, mais 53% do que um ano antes.
Leia também
- 2 639 ciberataques por semana em Portugal: a pressão continua (e o ransomware acelerou 33%)
- Portugal sofreu 2.648 ciberataques semanais em agosto, com ransomware quase a duplicar
- Cibersegurança em Portugal em Números: Estatísticas e Dados (2026)
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Check Point Research, pelo Diário da República e pelo Centro Nacional de Cibersegurança (CNCS).