
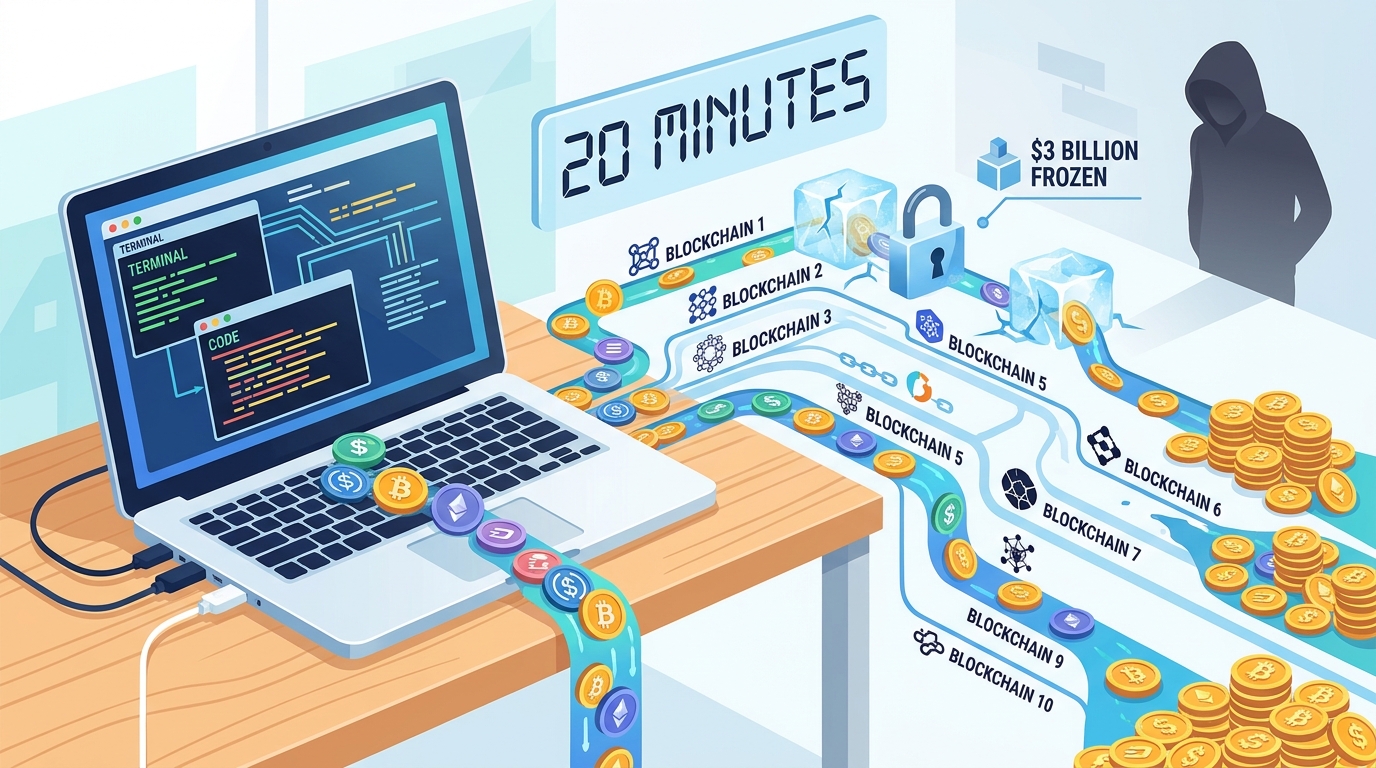
A Binance, a maior bolsa de criptomoedas do mundo, confirmou um incidente de segurança com um impacto estimado de 6,3 mil milhões de dólares. Se este valor se confirmar, é o maior roubo de criptoativos de que há registo. Segundo a investigação preliminar da própria empresa, o ponto de entrada terá sido o portátil comprometido de um engenheiro de DevOps. A empresa de análise de blockchain TRM Labs atribui o ataque, com “elevada confiança”, ao grupo norte-coreano TraderTraitor. Os levantamentos foram suspensos, cerca de 3 mil milhões de dólares estão congelados e a Binance diz que vai cobrir todas as perdas.
Resposta rápida: A 29 de outubro de 2026, um atacante retirou cerca de 6,3 mil milhões de dólares de carteiras da Binance. Tudo indica que entrou pelo portátil comprometido de um engenheiro. A Binance garante que os fundos dos utilizadores estão seguros e que cobrirá as perdas. Se tem conta na plataforma, siga só os canais oficiais e desconfie de mensagens sobre “reembolsos” ou “verificação de conta”: vão surgir esquemas de phishing a aproveitar o incidente.
O que aconteceu
No relatório publicado no seu blogue, a TRM Labs descreve que, a 29 de outubro de 2026, um atacante retirou cerca de 6,36 mil milhões de dólares de carteiras da Binance em dez blockchains. A mesma análise refere que a maior parte foi movimentada em cerca de 20 minutos. A própria Binance aponta para um valor de cerca de 6,3 mil milhões de dólares.
Num comunicado publicado no X, a Binance resumiu as conclusões iniciais. A investigação sugere que o incidente poderá envolver o portátil comprometido de um engenheiro de DevOps, o que permitiu ao atacante aceder a um contentor de serviço e submeter transações de levantamento não autorizadas. A empresa acrescentou que não encontrou provas de fuga de qualquer chave privada de carteira.
A TRM Labs vê o caso de forma um pouco diferente. Na sua avaliação, os indícios apontam para um comprometimento da infraestrutura de assinatura das hot wallets da Binance. Por agora, as duas versões não estão conciliadas. A Binance prometeu publicar uma análise técnica completa quando terminar a investigação.
Cronologia do incidente
| Momento | Acontecimento |
|---|---|
| Pelo menos 36 horas antes do roubo | Começa a preparação: o atacante financia as suas carteiras através do misturador Tornado Cash (segundo a TRM Labs) |
| 29 de outubro de 2026 | Saída de cerca de 6,36 mil milhões de dólares de carteiras da Binance em dez blockchains, a maior parte em cerca de 20 minutos |
| Noite de 29 de outubro | A Binance confirma o incidente, suspende depósitos e levantamentos e revoga a autorização do endereço afetado |
| Madrugada de 30 de outubro | A Binance divulga as conclusões preliminares (portátil comprometido) e estima que estão congelados cerca de 3 mil milhões de dólares |
| 30 de outubro, 04h17 UTC | A co-CEO Yi He diz que os depósitos funcionam normalmente e que os levantamentos deverão começar a ser retomados nas 48 horas seguintes |
Sobre a fase de preparação, a TRM Labs disse que os preparativos começaram pelo menos 36 horas antes do roubo e que os atacantes usaram o Tornado Cash, um serviço de mistura de criptomoedas, para financiar as carteiras. Quanto à retoma do serviço, Yi He escreveu no X que espera começar a retomar os levantamentos nas próximas 48 horas e que os depósitos não foram afetados e continuam a funcionar normalmente.
Quem está por trás: a pista da Coreia do Norte
A TRM Labs atribui o ataque ao TraderTraitor, um grupo de piratas informáticos patrocinado pelo Estado norte-coreano, com base em informação recolhida dentro e fora da blockchain. A empresa recorda que o mesmo grupo esteve por trás do roubo de 1,5 mil milhões de dólares à Bybit em fevereiro de 2025, o recorde anterior.
Segundo os investigadores, o método repete um padrão conhecido. A TRM Labs identifica pequenos levantamentos do Tornado Cash a financiar uma carteira operacional, uma fase de preparação muito anterior ao roubo e assinaturas obtidas antecipadamente e executadas de uma só vez. A Chainalysis chegou a uma conclusão parecida: um porta-voz disse à CNN que a empresa tinha “elevada confiança” de que a Coreia do Norte estava por trás do ataque. A Chainalysis também detetou que fundos roubados à Binance foram misturados com criptoativos associados ao ataque à Bitget do mês passado.
As autoridades norte-americanas associam há anos o TraderTraitor a campanhas de engenharia social contra profissionais do setor das criptomoedas, muitas vezes com falsas ofertas de emprego ou ficheiros maliciosos enviados a programadores. Isto não prova como o portátil do engenheiro da Binance foi comprometido, mas ajuda a perceber porque é que os postos de trabalho de pessoal técnico com acessos privilegiados são um alvo tão apetecível.
Fundos congelados e promessa de compensação
Uma parte considerável do valor roubado estava em stablecoins, que os emissores podem bloquear. Isso permitiu travar parte do prejuízo. Paolo Ardoino, CEO da Tether, disse que a empresa congelou mais de 1,56 mil milhões de dólares relacionados com um potencial ataque à Binance. Segundo a TRM Labs, a Ripple ajudou a impedir a movimentação de cerca de 200 milhões de dólares, e o congelamento de 40,5 milhões de RLUSD foi confirmado na blockchain. No total, cerca de 3 mil milhões de dólares em ativos foram congelados, incluindo 2,3 mil milhões em USDT e USDC.
Congelar fundos não é o mesmo que recuperá-los. Ari Redbord, da TRM Labs, explicou à CNBC que o congelamento impede a transferência, mas recuperar os fundos exige um processo legal separado. A Binance garantiu que cobrirá todas as perdas com o fundo SAFU e com fundos da empresa. Esse fundo de proteção, criado em 2018, detém cerca de mil milhões de dólares em bitcoin. A empresa prometeu ainda publicar uma Prova de Reservas atualizada quando a remediação estiver concluída.
O impacto chegou ao mercado. A bitcoin caiu cerca de 2%, para um mínimo de seis semanas de 77 646 dólares, no início da sessão asiática de sexta-feira.
Indicadores e medidas de mitigação
Até ao momento, a Binance não divulgou indicadores de comprometimento (IOCs) técnicos sobre o comprometimento do portátil, como ficheiros, domínios ou ferramentas usadas. Também não há CVE associado a este incidente. A TRM Labs diz ter rastreado todas as transferências de carteiras atribuídas à Binance para endereços controlados pelo atacante em dez blockchains. Esses dados estão a ser usados por emissores e plataformas para bloquear fundos.
Entre as medidas imediatas, a Binance indicou que suspendeu temporariamente depósitos e levantamentos, revogou a autorização do endereço afetado e envolveu autoridades policiais e parceiros de análise de blockchain para rastrear e recuperar fundos. Para equipas de segurança de qualquer setor, o caso deixa lições concretas:
- Tratar os postos de trabalho de engenheiros de DevOps e administradores como ativos críticos, com EDR, isolamento e monitorização reforçada.
- Separar ambientes: o portátil do dia a dia não deve dar acesso direto a contentores de produção nem a serviços que autorizam operações financeiras.
- Exigir aprovação múltipla e limites de valor e de velocidade para operações de alto risco, com alertas para movimentos anómalos.
- Formar o pessoal técnico para reconhecer engenharia social dirigida, como falsos recrutadores, testes técnicos e pacotes de código maliciosos.
Porque é que isto importa em Portugal
Para os cidadãos portugueses com conta na Binance, o risco mais imediato é a fraude que se segue a incidentes deste tipo. A própria empresa avisou que os utilizadores devem estar atentos a potenciais burlas enquanto decorre a investigação. Mensagens a prometer compensações, a pedir “verificação” de carteiras ou com ligações para páginas falsas de levantamento devem ser ignoradas e reportadas. Os incidentes podem ser comunicados ao CNCS/CERT.PT. Quem já forneceu credenciais deve alterar palavras-passe, ativar a autenticação multifator e rever os dispositivos autorizados.
Para as organizações, a lição ultrapassa as criptomoedas. Um único posto de trabalho comprometido terá bastado para chegar a sistemas que autorizam movimentos de milhares de milhões. É exatamente o tipo de risco que o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) pede às entidades abrangidas que gerem: controlo de acessos privilegiados, segurança da cadeia de fornecimento e notificação de incidentes significativos. No setor financeiro, o regulamento europeu DORA impõe exigências semelhantes de resiliência operacional digital. Se um incidente deste tipo expuser dados pessoais de clientes, aplicam-se ainda as obrigações de notificação do RGPD.
Há também uma dimensão geopolítica. Se a atribuição se confirmar, os lucros de roubos como este financiam um Estado sob sanções internacionais. Isso faz destes ataques um problema de segurança global, para lá do prejuízo para investidores.
Perguntas frequentes
Quanto foi roubado à Binance?
A Binance estima um impacto de cerca de 6,3 mil milhões de dólares. A TRM Labs aponta para 6,36 mil milhões, movimentados em dez blockchains. Cerca de 3 mil milhões já foram congelados.
Como é que os atacantes entraram?
Segundo a investigação preliminar da Binance, através do portátil comprometido de um engenheiro de DevOps, que deu acesso a um contentor de serviço capaz de submeter levantamentos. A TRM Labs considera que houve comprometimento da infraestrutura de assinatura das hot wallets.
Os clientes da Binance vão perder dinheiro?
A Binance garante que os fundos dos utilizadores estão seguros e que cobrirá todas as perdas com o fundo SAFU e com fundos próprios. A empresa prevê retomar os levantamentos de forma gradual e promete publicar uma Prova de Reservas atualizada.
O que devo fazer se tiver conta na Binance?
Siga apenas os canais oficiais, ignore mensagens sobre reembolsos ou verificação de conta, confirme que tem a autenticação multifator ativa e reporte tentativas de burla ao CNCS/CERT.PT.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Binance e pela TRM Labs, com declarações da Tether e da Chainalysis.