
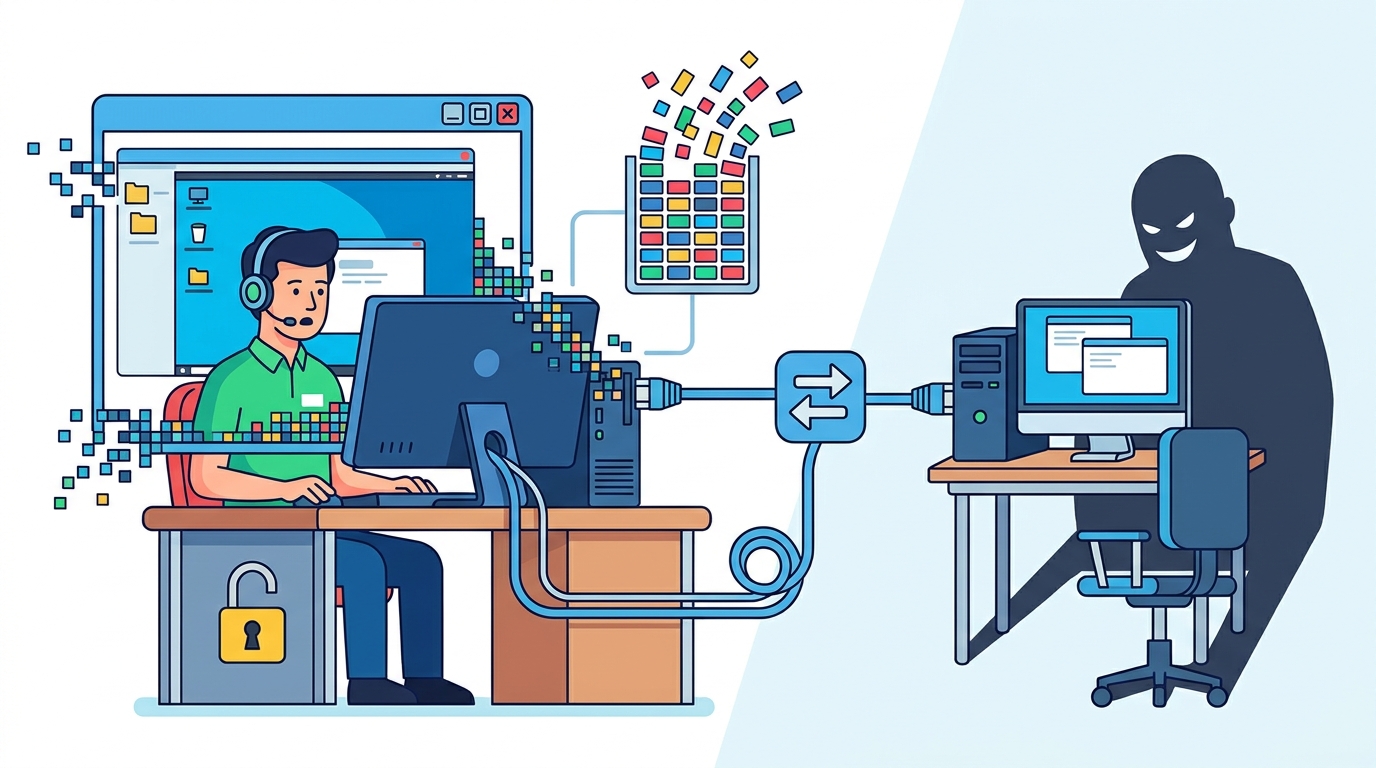
Num serviço de suporte remoto, o perigo costuma vir de quem controla o computador. Uma vulnerabilidade agora corrigida no TeamViewer mostra o caso contrário: um computador malicioso ou comprometido pode atacar o técnico que se liga a ele. A falha, identificada como CVE-2026-111585, foi descoberta pela empresa de cibersegurança Remedio. A TeamViewer divulgou-a no boletim de segurança TV-2026-1011, com uma classificação de 8,8 em 10 e correção na versão 15.83 dos seus clientes. A Remedio alerta que a vulnerabilidade de gravidade elevada pode ser explorada para tomar conta do sistema de quem visualiza a sessão, ou seja, do técnico de suporte informático.
Resposta rápida: A falha CVE-2026-111585 (CVSS 8,8) no TeamViewer permite que um computador remoto malicioso ou comprometido bloqueie o cliente do técnico que a ele se liga. Dependendo da plataforma, pode também executar código no computador desse técnico. A falha afeta o Windows, o macOS, o Linux e o Android, e fica corrigida na versão 15.83, com atualizações próprias para os ramos antigos. Ainda não há relatos de exploração ativa, mas a recomendação é atualizar já todos os clientes e evitar sessões com computadores de origem duvidosa.
Quando o ataque vem do computador a que nos ligamos
O TeamViewer é muito usado por equipas de helpdesk, prestadores de serviços de TI (MSP) e particulares que ajudam familiares à distância. Numa sessão normal, o técnico usa o lado “viewer” para ver e controlar o ecrã do computador remoto, chamado “host”. O risco habitual está do lado do host: alguém de fora ganha acesso à máquina. Aqui o risco é o inverso. Basta ao técnico ligar-se a um host preparado pelo atacante.
No boletim, a TeamViewer descreve um overflow de inteiro no componente de processamento de ecrã do controlo remoto dos clientes TeamViewer (Full Client, Portable e Remote Control App) anteriores à versão 15.83. Segundo a empresa, a falha pode permitir que um host remoto malicioso provoque uma negação de serviço. Dependendo da plataforma, pode também permitir executar código arbitrário com os privilégios do processo do viewer. A empresa sublinha que a exploração exige que um utilizador estabeleça uma sessão de controlo remoto com um host controlado pelo atacante ou comprometido.
Como funciona a falha
O problema está na forma como o cliente reserva memória para mostrar o ecrã remoto. Segundo a Remedio, o host anuncia a geometria do seu ecrã e o viewer usa essas dimensões para reservar em memória um buffer de píxeis, onde depois descomprime as atualizações de ecrã que vai recebendo. Os investigadores verificaram que o cliente aceita estas dimensões tal como chegam pela rede, sem qualquer limite máximo.
Segundo a análise divulgada, quando a sessão abre, o host envia ao viewer as dimensões de ecrã (DisplayParams), que o TeamViewer processa num buffer de memória chamado CBitmapBuffer, onde as atualizações de ecrã são descomprimidas. Com valores muito grandes, o cálculo do tamanho necessário “dá a volta” (o chamado overflow de inteiro). O programa reserva então muito menos memória do que precisa, mas continua a escrever os dados da imagem como se houvesse espaço para tudo. Os píxeis descomprimidos acabam por sobrescrever memória adjacente no heap, o que cria um heap-based buffer overflow.
Na prática, como o host do atacante controla tanto a superfície declarada como as atualizações de ecrã que fazem transbordar o buffer, consegue fazer a aplicação do viewer falhar repetidamente. A Remedio diz ainda que o ataque não exige nada de extraordinário. Segundo a empresa, a superfície de ataque está disponível na configuração por omissão, e uma sessão aceite é tudo o que é preciso.
Da falha do programa à execução de código
A Remedio não ficou pela negação de serviço. A empresa demonstrou que a corrupção de memória podia ser usada para contornar as proteções Data Execution Prevention (DEP) e Control Flow Guard (CFG), desviar a execução para a função WinExec e correr código controlado pelo atacante no computador do técnico. Como a WinExec é uma função do Windows, a demonstração descrita diz respeito a esse sistema. A própria TeamViewer refere apenas que a execução de código é possível “dependendo da plataforma”.
Segundo Omri Dar, da Remedio, num sistema por corrigir, o ataque funciona assim que o técnico aceita a ligação. Uma vez estabelecida a sessão, o ataque não precisa de mais cliques nem do roubo da palavra-passe do técnico. O código malicioso corre com os privilégios do processo do viewer, por isso o impacto depende muito das permissões da conta usada pelo técnico.
Versões afetadas e corrigidas
O registo CVE indica como afetados o Full Client, o Portable e a Remote Control App para Android. No quadro de versões corrigidas do boletim, a TeamViewer inclui também o Host. Este é o resumo das correções publicadas pela empresa:
| Produto | Versão corrigida |
|---|---|
| TeamViewer Full Client e Host (Windows, Linux, macOS) | 15.83 |
| TeamViewer Portable (Windows) | 15.83 |
| TeamViewer Remote Control App (Android) | 15.83 |
| Ramo antigo para Windows 7 e 8 | 15.64.10 |
| Ramo antigo v14.7 (Windows, Linux, macOS) | 14.7.48868 |
| Ramo antigo v13.2 (Windows / Linux / macOS) | 13.2.36231 / 13.2.154008 / 13.2.154007 |
O vetor CVSS publicado pela TeamViewer é CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H. Quer dizer que o ataque é feito pela rede, tem baixa complexidade e não exige privilégios. Exige, no entanto, uma ação do utilizador, neste caso iniciar a sessão. O problema está classificado como CWE-190: Integer Overflow or Wraparound.
Mais duas falhas no mesmo boletim
O boletim TV-2026-1011 corrige também CVE-2026-92372 e CVE-2026-92374. Segundo análises de terceiros ao boletim, a primeira também tem classificação 8,8 e envolve corrupção de memória no processamento de imagem do ecrã. Afeta o Linux e o macOS, exige interação do utilizador e pode ser ativada através de uma gravação de sessão maliciosa. A segunda (CVSS 7,8) afeta o macOS e pode permitir uma escalada local de privilégios até root. Todas ficam resolvidas com a mesma atualização.
Cronologia
| Data | Acontecimento |
|---|---|
| 14 de agosto de 2026 | A Remedio comunica a falha à equipa de segurança de produto da TeamViewer |
| 22 de outubro de 2026 | A TeamViewer confirma o problema e atribui o identificador CVE |
| 27 de outubro de 2026 | Publicação do boletim TV-2026-1011 e da versão 15.83 |
| 28 de outubro de 2026 | Última atualização do boletim |
| Final de outubro de 2026 | A Remedio divulga publicamente os detalhes técnicos |
Segundo os relatos, a Remedio notificou a TeamViewer a 14 de agosto de 2026, e a empresa confirmou a falha a 22 de outubro, com uma classificação CVSS de 8,8. A TeamViewer diz não ter conhecimento de exploração ativa. Até à data, não foram publicados indicadores de comprometimento (IOCs) associados a esta vulnerabilidade.
O que fazer agora
- Atualizar todos os clientes para a versão
15.83ou posterior, ou para a versão corrigida do ramo antigo em uso. Inclua os executáveis Portable, muitas vezes esquecidos em pens USB e pastas partilhadas, e a aplicação Android. - Fazer o inventário das instalações em postos de técnicos, servidores de salto e portáteis pessoais usados para dar suporte.
- Desconfiar de pedidos de suporte inesperados. Um atacante pode fazer-se passar por cliente ou colaborador para levar o técnico a ligar-se a uma máquina preparada.
- Reduzir privilégios. Como o código corre com as permissões do viewer, os técnicos não devem trabalhar com contas de administrador no dia a dia.
- Vigiar comportamentos anómalos. Configure alertas no EDR para processos do TeamViewer que lancem interpretadores de comandos ou outros programas inesperados, e para falhas repetidas do cliente durante sessões.
Porque é que isto importa em Portugal
Muitas PME portuguesas não têm equipa de informática própria e entregam o suporte a prestadores externos. Estes ligam-se todos os dias a dezenas de clientes. Se um desses computadores estiver comprometido, a falha pode servir de ponte para o posto do técnico. Daí, o atacante pode chegar a todos os outros clientes desse prestador. É um risco clássico de cadeia de abastecimento.
O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2) exige às entidades abrangidas medidas de gestão de risco, incluindo a segurança da cadeia de abastecimento e o tratamento de vulnerabilidades. Os prestadores de serviços geridos estão entre os setores visados pela diretiva europeia. Manter as ferramentas de acesso remoto atualizadas faz parte dessas obrigações. Os incidentes significativos devem ser notificados ao CNCS/CERT.PT. Se um ataque expuser dados pessoais de clientes ou colaboradores, aplica-se também o RGPD, com a eventual obrigação de notificar a CNPD no prazo de 72 horas.
Para os particulares, a lição também conta. Quem usa o TeamViewer para ajudar familiares deve garantir que tem a versão mais recente instalada. E nunca deve aceitar ligar-se a computadores de desconhecidos, por mais urgente que pareça o pedido.
Perguntas frequentes
O que é a vulnerabilidade CVE-2026-111585?
É um overflow de inteiro no componente que processa o ecrã remoto nos clientes TeamViewer. Permite que um computador remoto malicioso faça falhar o cliente do técnico ou, dependendo da plataforma, execute código no computador deste. Tem uma classificação CVSS de 8,8.
Quem está em risco?
Está em risco quem usa o TeamViewer para se ligar e controlar outros computadores, sobretudo técnicos de helpdesk e prestadores de serviços de TI. O ataque exige que a pessoa estabeleça uma sessão com um computador controlado pelo atacante ou comprometido.
A falha já está a ser explorada?
A TeamViewer diz não ter conhecimento de exploração ativa, e não foram publicados indicadores de comprometimento. A Remedio demonstrou a execução de código em ambiente de investigação.
Como me protejo?
Atualize todos os clientes TeamViewer para a versão 15.83 ou posterior, incluindo as versões Portable e Android, ou aplique a versão corrigida do ramo antigo que utiliza. Evite também sessões com computadores de origem duvidosa e não use contas de administrador para dar suporte.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela TeamViewer, no registo CVE-2026-111585 e na investigação da Remedio, divulgada pela SecurityWeek.