
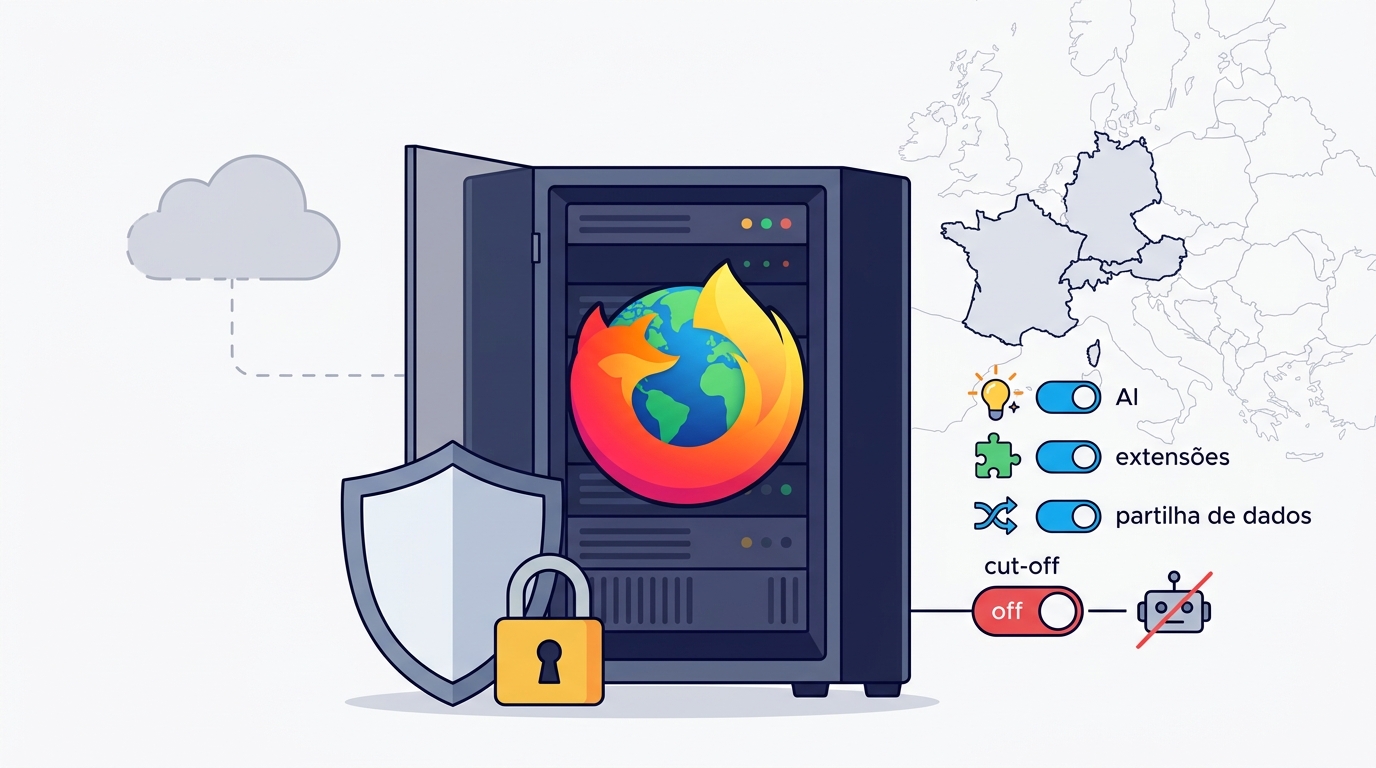
A Mozilla lançou o Firefox Enterprise, uma versão comercial do seu navegador destinada a organizações com exigências elevadas de segurança, governação e conformidade. A grande novidade é a consola de gestão, que as empresas e entidades públicas podem instalar na sua própria infraestrutura em vez de dependerem de um painel alojado na nuvem do fabricante. A Mozilla apresenta o produto como uma resposta ao debate europeu sobre soberania digital. Nesta primeira fase, o esforço comercial concentra-se em França, na Alemanha, na Áustria e na Suíça, e outros mercados virão depois. Portugal ainda não faz parte desta fase inicial.
Resposta rápida: O Firefox Enterprise junta o navegador da Mozilla a uma consola de administração que corre nos servidores da própria organização. A partir dela é possível controlar políticas, extensões, fugas de dados e o uso de ferramentas de IA, mantendo o fornecedor de identidade, o SIEM e o MDM que já existem. O lançamento começa por França, Alemanha, Áustria e Suíça. As organizações portuguesas abrangidas pela NIS2 podem, para já, aproveitar a ocasião para rever como gerem e monitorizam os navegadores.
O que a Mozilla anunciou
O anúncio saiu no blogue oficial da Mozilla com data de 12 de outubro de 2026. Segundo a empresa, o produto junta o navegador Firefox, assente no motor independente Gecko, a uma consola de gestão que as organizações podem executar na sua própria infraestrutura. A partir dessa consola, as equipas de TI conseguem gerir de forma centralizada as políticas e os acessos do navegador, controlar a circulação de dados e definir regras para o uso de IA.
As notas de versão oficiais indicam que a versão 158 é a primeira do Firefox Enterprise. O mesmo documento deixa claro um requisito importante: o Firefox Enterprise só funciona com uma Admin Console instalada na infraestrutura da organização.
O CEO da Mozilla, Anthony Enzor-DeMeo, justificou a aposta com um argumento sobre a concentração tecnológica: “Se todas as opções assentam na mesma tecnologia, a ‘escolha’ é uma mentira.” A frase dirige-se de forma implícita ao domínio do Chromium, o motor de código aberto que serve de base ao Google Chrome e ao Microsoft Edge.
Infraestrutura própria: o que corre do lado do cliente
O ponto central da proposta é retirar do fornecedor o chamado «plano de controlo» do navegador. De acordo com as notas de versão, as organizações instalam na sua própria infraestrutura a Admin Console e os serviços de apoio, como Remote Settings, Sync, recolha de telemetria, recolha de falhas e atualizações do navegador. Também se pode passar a fiscalizar o próprio produto: a Mozilla refere que o código da consola de administração fica acessível através de mecanismos de auditoria, enquanto o navegador em si continua a ser de código aberto.
A empresa insiste ainda que o produto não exige mudar o resto da infraestrutura. As organizações podem manter os fornecedores de identidade, as plataformas SIEM e os sistemas de gestão de dispositivos móveis que já usam.
Principais funcionalidades de segurança
A tabela seguinte resume as funcionalidades descritas na página oficial do produto e nas notas de versão 158.
| Funcionalidade | O que permite |
|---|---|
| Gestão centralizada de políticas | Controlar o comportamento do navegador em todos os postos de trabalho |
| DLP nativa | Avisar ou bloquear ações com dados sensíveis consoante o domínio de destino |
| Controlos de IA | Autorizar, restringir ou desativar ferramentas de IA |
| Integração com SIEM | Exportar eventos do navegador e registos de auditoria |
| Lockdown Mode | Reforçar a navegação em ambientes de alto risco |
| Governação de extensões | Permitir ou bloquear extensões em toda a organização |
| Verificação da postura do dispositivo | Condicionar o início de sessão ao estado de segurança do equipamento |
| Suporte profissional | Triagem privada de problemas e tempos de resposta definidos |
Na prevenção de fugas de dados, uma análise da publicação técnica IT-Connect explica que as regras se aplicam por domínio e por ação (carregamento, transferência, copiar e colar), com a opção de avisar o utilizador ou bloquear a ação. No caso da IA, a mesma fonte refere a existência de um interruptor global, o AI Killswitch, que retira por completo as funcionalidades de IA do navegador.
A verificação da postura do dispositivo é um dos elementos mais próximos do modelo Zero Trust. Segundo as notas de versão, o navegador comunica à consola a postura de segurança de cada dispositivo: sistema operativo, cifra do disco, presença de software de segurança ativo, ligação a um domínio Active Directory, extensões instaladas e dados de rede. Os administradores podem exigir uma postura específica antes do início de sessão, e o Firefox termina a sessão do utilizador se o dispositivo deixar de a cumprir.
Os trabalhadores também ficam a saber que estão a usar um navegador gerido: quando iniciam sessão, o Firefox Enterprise mostra um distintivo da empresa e um aviso de que o navegador é gerido pela organização, que pode aplicar registo de atividade, prevenção de fugas de dados ou marcas de água. Este aviso tem relevância em matéria de transparência perante os trabalhadores.
Acesso remoto sem VPN e cenários BYOD
A Mozilla apresenta o produto também como uma via para dar acesso a aplicações internas sem a infraestrutura habitual de acesso remoto. A página oficial fala em dar a trabalhadores, prestadores de serviços e utilizadores BYOD um acesso seguro e baseado na identidade a aplicações internas. Segundo a análise da IT-Connect, o acesso depende da postura do dispositivo e do SSO da empresa, mesmo em equipamentos não geridos e, segundo a Mozilla, sem necessidade de MDM, VPN ou EDR. Estas afirmações são do fabricante e ainda não foram avaliadas de forma independente.
Firefox ESR e Thunderbird Enterprise
Muitas organizações já usam o Firefox em ambiente empresarial, com políticas centralizadas e com o canal ESR (Extended Support Release). Por isso, o Firefox Enterprise não é um navegador novo de raiz: acrescenta uma plataforma comercial de gestão e funcionalidades de segurança adicionais. Quanto ao suporte, a Mozilla indica que o suporte padrão está incluído no Firefox Enterprise e pode ser contratado à parte por quem use o Firefox normal como navegador da empresa. A empresa não divulgou publicamente os preços.
A Mozilla revelou ainda que o Thunderbird Enterprise está em desenvolvimento e vai levar a mesma abordagem controlada pelo cliente ao correio eletrónico e às comunicações, embora sem data de lançamento anunciada.
Soberania digital: promessa e limites
A Mozilla parte do princípio de que o navegador tem ficado à margem das estratégias de soberania. Na página dedicada ao tema, defende que o navegador pode continuar fora do perímetro controlado, ligando-se a serviços externos, tratando dados de identidade e de sessão e fazendo circular informação entre sistemas. A mesma página relaciona o produto com a diretiva NIS2, destacando a capacidade de restringir as ligações do navegador a infraestrutura aprovada, controlar extensões e exportar a atividade para o SIEM.
Há um contraponto. A Mozilla é uma organização sediada nos Estados Unidos e algumas publicações, como a Neowin, sublinharam essa contradição aparente ao noticiar que uma empresa norte-americana se apresenta como opção de soberania para a Europa. O argumento da Mozilla assenta no modelo de implementação, com gestão local e código auditável, e não na nacionalidade do fornecedor. Cada organização terá de avaliar se isso chega para cumprir os seus requisitos.
Porque é que isto importa em Portugal
O produto ainda não é comercializado ativamente em Portugal, mas o tema diz respeito a muitas organizações nacionais. O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) exige às entidades abrangidas medidas de gestão de risco que incluem a segurança da cadeia de fornecimento, o controlo de acessos e a capacidade de deteção e registo de incidentes. O navegador, por onde passam hoje a maior parte das aplicações SaaS, das credenciais e dos dados de negócio, faz parte desse perímetro, mesmo que muitas vezes seja esquecido.
Há também uma dimensão de proteção de dados. Quem trata dados pessoais ao abrigo do RGPD deve saber para onde vão a telemetria, os dados de sincronização e os registos de atividade do navegador. Funcionalidades como DLP, registo de atividade ou marcas de água implicam monitorizar os trabalhadores, pelo que convém avaliá-las à luz das orientações da CNPD sobre controlo no local de trabalho. Para as PME, a lição prática não depende de comprar este produto: inventariar extensões, aplicar políticas centralizadas, regular o uso de ferramentas de IA generativa e enviar eventos do navegador para os sistemas de monitorização são medidas ao alcance de qualquer organização, em linha com as boas práticas divulgadas pelo CNCS/CERT.PT.
Perguntas frequentes
O que distingue o Firefox Enterprise do Firefox normal?
Usa o mesmo navegador, mas acrescenta uma consola de administração instalada na infraestrutura da organização, prevenção de fugas de dados (DLP), controlos de IA, verificação da postura dos dispositivos, integração com SIEM e suporte profissional incluído.
O Firefox Enterprise já está disponível em Portugal?
A comercialização inicial centra-se em França, Alemanha, Áustria e Suíça. A Mozilla diz que se seguirão outros mercados, mas não indicou datas nem países.
Ajuda a cumprir a NIS2?
A Mozilla associa o produto a requisitos da NIS2, como o controlo de ligações externas, a gestão de extensões e a exportação de registos. Nenhuma ferramenta garante sozinha a conformidade: as medidas têm de fazer parte de uma gestão de risco global.
É preciso substituir o SSO, o SIEM ou o MDM?
Não. Segundo a Mozilla, o Firefox Enterprise foi feito para funcionar ao lado do fornecedor de identidade, do SIEM e do MDM que a organização já usa.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Mozilla (blogue oficial, página do produto e notas de versão do Firefox Enterprise 158).