
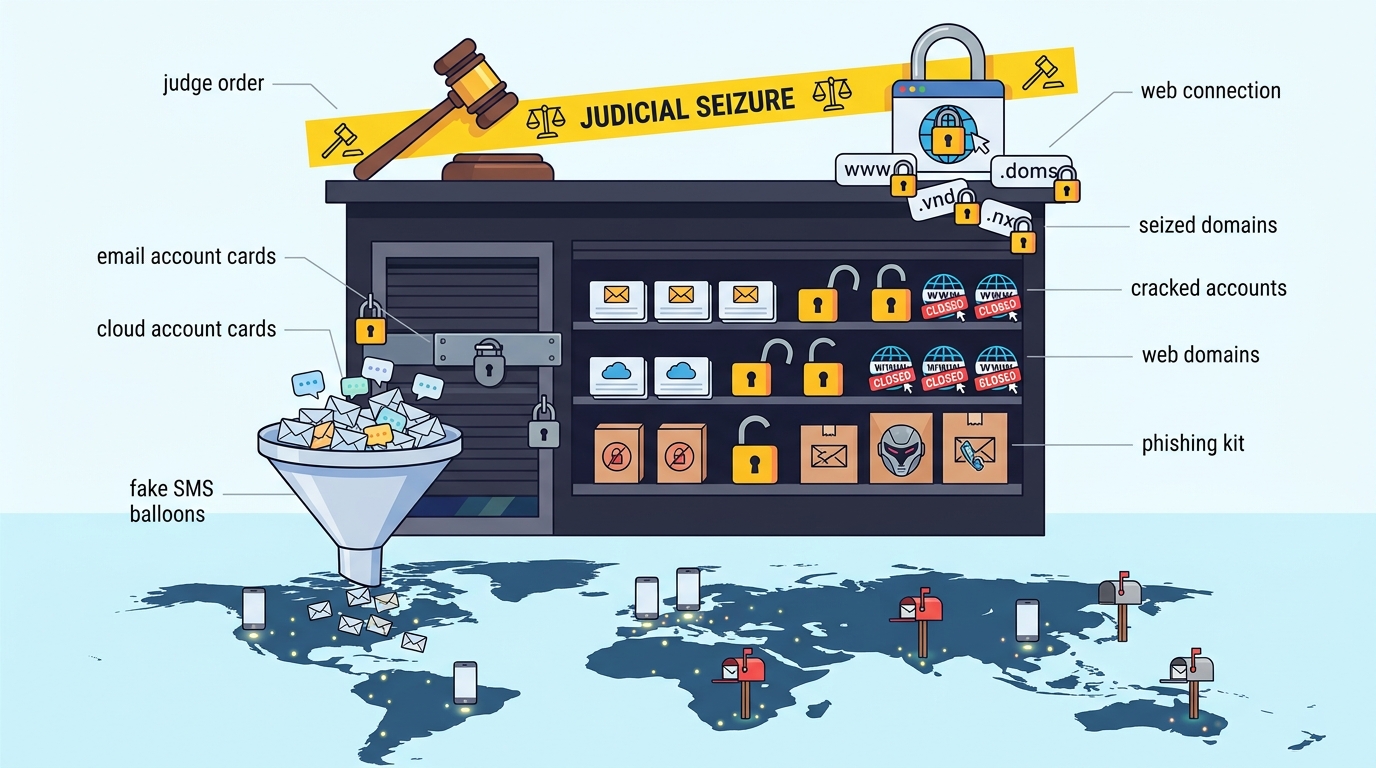
A Microsoft e a Health-ISAC, uma organização sem fins lucrativos do setor da saúde, anunciaram a 14 de outubro de 2026 que estão a desmantelar três peças de um mercado cibercriminoso de língua chinesa: a loja clandestina YAM Store e os kits de phishing CoGUI e Iron Man. Segundo a Microsoft, desde janeiro de 2026 estes serviços permitiram, no conjunto, o envio de mais de mil milhões de mensagens maliciosas a mais de 75 mil organizações em todo o mundo, mais de 750 milhões delas dirigidas a clientes da própria Microsoft. As mensagens visaram consumidores, organizações de saúde, instituições financeiras e outras empresas em mais de 150 países, e renderam dezenas de milhões de dólares a quem as operava.
Resposta rápida: Com uma ordem de um tribunal federal dos EUA, a Microsoft e a Health-ISAC apreenderam domínios da YAM Store e dos kits CoGUI e Iron Man, um ecossistema de «phishing como serviço» ligado a mais de mil milhões de emails e SMS fraudulentos em 2026. A ação corta parte da cadeia de fornecimento, mas não acaba com a ameaça. Às organizações recomenda-se autenticação resistente a phishing (chaves de acesso/FIDO2), bloquear o fluxo de autenticação por código de dispositivo quando não for necessário e rever os acessos de administrador nos ambientes Microsoft 365.
O que foi desmantelado
A operação não visou os autores de cada SMS ou email fraudulento, mas sim os fornecedores que lhes vendiam as ferramentas. Ao abrigo de uma ordem do Tribunal Distrital dos Estados Unidos para o Distrito Sul da Florida, a Microsoft e a Health-ISAC apreenderam e redirecionaram domínios que faziam parte da infraestrutura por trás da YAM Store, do CoGUI e do Iron Man. A empresa diz também que desativou mais de 20 mil contas ligadas à YAM Store e que continua a remover infraestrutura alojada nos seus serviços, bloqueando mais de 100 mil domínios usados para personificação e fraude.
No anúncio publicado no blogue Microsoft On the Issues, Steven Masada, responsável pela Digital Crimes Unit (DCU) da Microsoft, admite que o alcance é limitado: a YAM Store, o CoGUI e o Iron Man «são apenas parte dessa rede criminosa maior», mas desmantelá-los torna mais difícil aos criminosos obter as contas, ferramentas e infraestrutura de que dependem.
Como funcionava a cadeia de fornecimento
A análise técnica da Microsoft Threat Intelligence, publicada no blogue de segurança da empresa, descreve três camadas: quem desenvolve os kits, quem vende a infraestrutura e quem compra a ambos. A YAM Store, que a Microsoft identifica como Storm-3119, é um intermediário de acesso inicial (IAB) que vende infraestrutura assente em ambientes comprometidos ou obtidos de forma fraudulenta em fornecedores como a Microsoft e a Google. O catálogo era organizado por antiguidade, tipo de subscrição e tipo de ambiente, por exemplo educativo (.edu) ou sem fins lucrativos (.org).
Segundo a equipa de investigação da Microsoft, a YAM Store sequestra tenants do Microsoft 365 e do Azure for Education e revende as contas, licenças e armazenamento roubados como serviço a operações a jusante. A vantagem para os criminosos é evidente: as mensagens saem de domínios e tenants com historial e reputação, o que lhes facilita passar pelos filtros de correio.
Na segunda camada estão os kits. A Microsoft e a Resecurity identificaram três kits vendidos através da YAM Store: o CoGUI (também conhecido como NX ou FA), o Haozi (também conhecido como Phoenix) e o Iron Man System. A Microsoft agrupa a atividade e os programadores dos três kits sob a designação Storm-2990. A empresa considera, com elevado grau de confiança, que os kits foram criados por agentes de língua chinesa e entende que as semelhanças de infraestrutura e de atividade apontam para uma origem comum, reutilização de código ou colaboração estreita entre os programadores.
| Componente | Designação Microsoft | Função no ecossistema |
|---|---|---|
| YAM Store | Storm-3119 | Venda de contas Microsoft e Google, tenants, licenças, armazenamento e domínios expirados ou reutilizados |
| CoGUI (NX/FA) | Storm-2990 | Kit de phishing com sites e mensagens prontos a usar; muito usado contra vítimas no Japão e nos EUA |
| Haozi (Phoenix) | Storm-2990 | Kit de phishing como serviço com capacidades semelhantes às do CoGUI |
| Iron Man System | Storm-2990 | Kit por subscrição com milhares de modelos por país; divulgado na YAM Store a partir de junho de 2026 |
Iron Man: milhares de modelos de fraude prontos a usar
O CoGUI foi muito usado contra vítimas no Japão e nos EUA, mas a meio de 2026 estava a ser cada vez mais substituído pelo Iron Man, que a YAM Store começou a publicitar em junho de 2026. A empresa de segurança Resecurity, que participou na investigação, explica que o kit é vendido como pacote autoalojado que instala páginas-isco já feitas, a imitar serviços postais e de entregas, portagens e autoridades de multas de trânsito, autoridades tributárias, bancos, operadoras de telecomunicações e programas de fidelização, e depois recolhe os dados introduzidos pelas vítimas.
A dimensão do catálogo varia consoante a fonte. A Resecurity diz ter acedido à infraestrutura do Iron Man e encontrado 2360 modelos de phishing a imitar bancos, retalhistas, prestadores de cuidados de saúde, autoridades de transportes, polícias e organismos públicos em 130 países. Outros relatos da investigação, com base na informação da Microsoft, falam em mais de 2335 modelos adaptados a mais de 139 países. A diferença reflete provavelmente momentos e métodos de contagem distintos. A Resecurity refere ainda um registo de compilações autoalojado com 911 versões publicadas, interface bilingue em chinês e inglês e licenciamento por subscrição dependente de servidores de autorização controlados pelo fornecedor.
Esta dependência joga a favor de quem defende: o kit precisa de contactar regularmente o servidor de licenças do fornecedor para funcionar, pelo que perturbar esse servidor ou desviá-lo para um sinkhole afeta ao mesmo tempo todas as instalações ativas do Iron Man.
Técnicas de evasão e roubo de tokens
Os kits juntavam vários mecanismos para não serem detetados. A Microsoft descreve o recurso a geofencing, que restringe o acesso às páginas fraudulentas a utilizadores dos países configurados, e um vetor especialmente preocupante para as empresas: em alguns casos, os atacantes abusam do fluxo de autenticação por código de dispositivo (device code) para levar as vítimas a autenticarem-se em aplicações legítimas, o que permite a agentes a jusante obter tokens de autenticação e entrar nas contas comprometidas.
Neste tipo de ataque, a vítima vê uma página de início de sessão verdadeira, e a regra habitual de «verificar o endereço antes de clicar» deixa de bastar. Um token roubado pode também continuar válido depois de a palavra-passe ser alterada, pelo que a resposta a incidentes deve incluir a revogação de sessões e a auditoria dos acessos concedidos.
Cronologia da investigação
| Data | Acontecimento |
|---|---|
| Final de 2025 | A Agência Nacional de Polícia do Japão (NPA) alerta a Microsoft para campanhas de mensagens fraudulentas contra pessoas e organizações no Japão |
| Janeiro de 2026 | Início do período em que a Microsoft contabiliza mais de mil milhões de mensagens maliciosas |
| Junho de 2026 | O Iron Man System começa a ser publicitado na YAM Store e passa a substituir o CoGUI |
| 1 de outubro de 2026 | Data das atualizações mais recentes do catálogo do Iron Man observadas pela Resecurity |
| 14 de outubro de 2026 | Anúncio público da operação pela Microsoft e pela Health-ISAC, com apreensão de domínios por ordem judicial |
A investigação começou no final de 2025, quando a NPA alertou a Microsoft para campanhas de fraude em larga escala no Japão, e alargou-se depois ao Japan Cybercrime Control Center (JC3), à Proofpoint, à Resecurity, à Cloudflare, à Oracle e à TRM Labs. Segundo Masada, a Health-ISAC deu à Microsoft uma visão de como os ataques afetavam as organizações de saúde, e os parceiros recorreram a ferramentas de IA para complementar a análise humana e ligar infraestruturas que, à partida, pareciam não ter relação entre si. Segundo a TRM Labs, a YAM Store vendia contas e o CoGUI e o Iron Man forneciam sites e modelos de personificação já prontos.
Como se proteger: medidas recomendadas
A Microsoft sublinha que, embora as organizações afetadas identificadas incluam empresas financeiras, de saúde e de TI, estes ataques são comuns e podem atingir qualquer organização; a maior parte da atividade consiste em engenharia social, phishing e tomada de contas e de armazenamento. Com base nas orientações publicadas, destacam-se as seguintes medidas:
- Autenticação resistente a phishing: adotar chaves de acesso (passkeys) ou chaves FIDO2 e exigi-las através de políticas de
Conditional Access, a começar pelas contas privilegiadas. - Fluxo device code: auditar o uso da autenticação por código de dispositivo e bloqueá-la onde não for necessária, testando primeiro em modo
report-only. - Contas de administrador: limitar as funções de
Global Administratorsegundo o princípio do menor privilégio, porque foram observados operadores daStorm-3119a obter esse nível de acesso. - Higiene de domínios e tenants: não deixar expirar domínios associados a ambientes Microsoft 365 ainda ativos e desativar tenants que já não são usados, sobretudo em escolas e associações.
- Resposta a incidentes: perante suspeita de compromisso, revogar sessões e tokens e rever permissões de aplicações, em vez de mudar apenas a palavra-passe.
- Cidadãos: desconfiar de SMS ou emails urgentes sobre encomendas retidas, portagens, multas ou impostos e contactar a entidade pelos canais oficiais, nunca através da ligação recebida.
Porque é que isto importa em Portugal
A Microsoft não divulgou números por país e as fontes consultadas não confirmam quantas mensagens chegaram a Portugal. Ainda assim, os modelos descritos (falsas entregas, portagens, autoridades fiscais, bancos) correspondem aos tipos de isco que os utilizadores portugueses recebem com frequência por SMS e email. Num ecossistema com modelos para mais de uma centena de países, a localização de uma campanha para um novo mercado é uma questão de escolha num catálogo.
Para as organizações abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), este caso mostra que a gestão de identidades e a autenticação forte estão no centro da gestão de risco exigida. Um incidente significativo resultante de tomada de contas deve ser notificado ao CNCS, e os incidentes podem ser reportados ao CERT.PT. Se houver acesso a dados pessoais, aplicam-se as obrigações de notificação previstas no RGPD perante a CNPD. O caso deixa ainda um alerta às escolas, associações e IPSS: um tenant esquecido ou um domínio deixado expirar pode acabar revendido como infraestrutura para fraude.
Perguntas frequentes
O que era a YAM Store?
Era um mercado clandestino de língua chinesa, identificado pela Microsoft como Storm-3119, que vendia contas Microsoft e Google, tenants, licenças, armazenamento e domínios obtidos de forma fraudulenta ou comprometidos, usados depois em campanhas de phishing.
A operação acabou com estas campanhas de phishing?
Não totalmente. Foram apreendidos domínios e desativadas mais de 20 mil contas, mas a própria Microsoft reconhece que estes serviços são apenas parte de uma rede criminosa maior, e os atacantes podem passar para outras plataformas.
O que é o phishing por código de dispositivo?
É uma técnica em que a vítima é levada a introduzir um código numa página de início de sessão legítima, autorizando sem saber o acesso do atacante. O atacante fica com tokens de autenticação que podem continuar válidos mesmo depois de a palavra-passe ser alterada.
Como deve uma PME proteger-se?
Deve adotar autenticação resistente a phishing, como chaves de acesso ou FIDO2, bloquear o fluxo device code quando não for necessário, limitar as contas de administrador e, perante um incidente, revogar sessões e tokens, além de mudar palavras-passe.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Microsoft (Digital Crimes Unit), pela Microsoft Threat Intelligence, pela Resecurity e pela TRM Labs.