
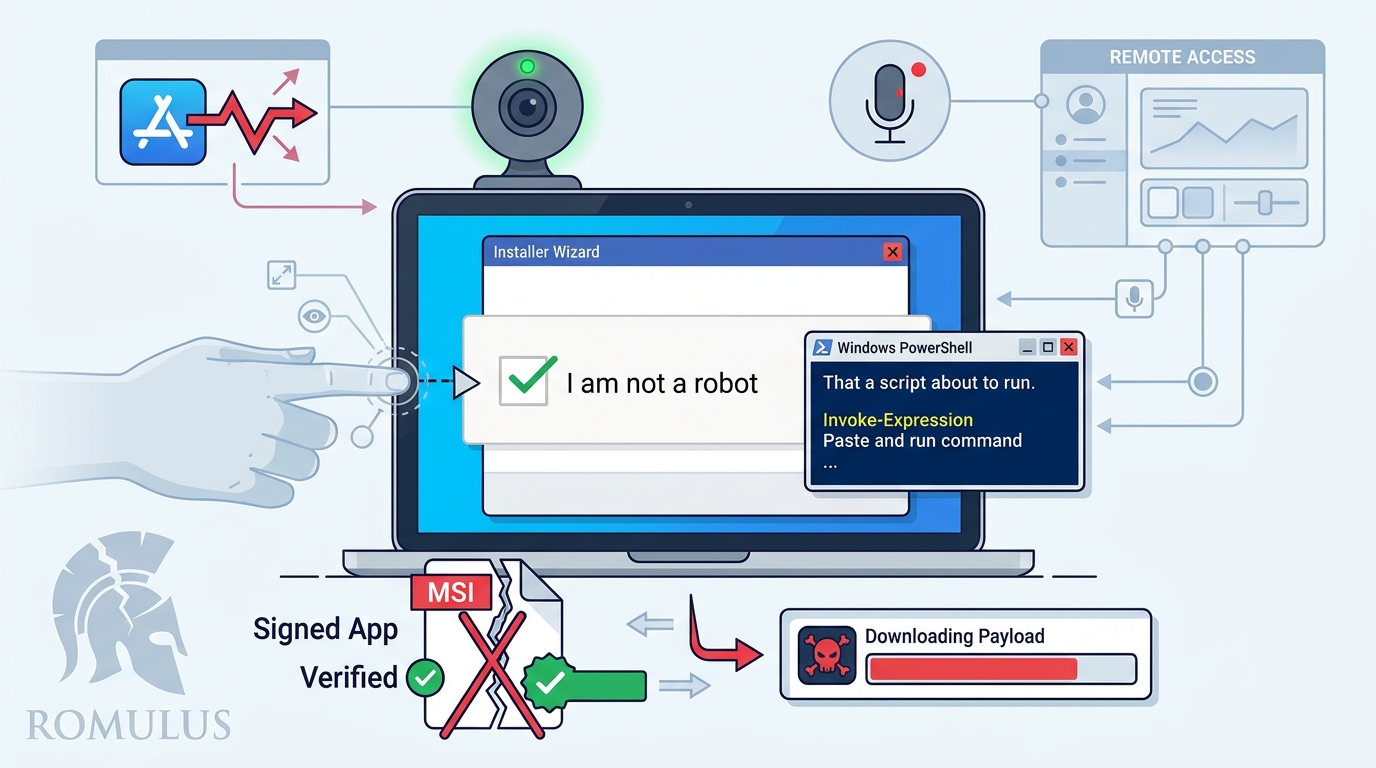
A ROMULUS, uma plataforma criminosa que transforma falsas páginas de verificação em instalações de malware, volta a estar em foco. O trojan de acesso remoto CNCMachineRMS e o Legion Loader chegam às vítimas por cadeias de infeção separadas, ambas assentes nesta infraestrutura, de acordo com conclusões atribuídas à Blackpoint Cyber. Nenhuma falha técnica é necessária no primeiro passo: um falso CAPTCHA basta para levar a pessoa a correr, pelas próprias mãos, um comando preparado pelos atacantes.
Resposta rápida: A ROMULUS é uma plataforma de entrega de malware que usa iscos ClickFix e instaladores MSI adulterados para colocar um trojan de acesso remoto em computadores Windows. O implante dá aos atacantes controlo do ambiente de trabalho, da câmara, do microfone e dos ficheiros. Nunca cole comandos de uma página web na caixa Executar ou no PowerShell. As equipas técnicas devem procurar os indicadores de comprometimento listados abaixo.
O que é a ROMULUS e como foi descoberta
O nome ROMULUS vem do painel de administração alojado num servidor com que a equipa Vedere Labs, da Forescout, se cruzou durante a resposta a um incidente. A análise data de 15 de outubro. Seis endereços IP com instâncias ativas da plataforma constam desse levantamento, a par do estudo de duas amostras de malware por ela servidas.
Quem a opera continua por esclarecer: os investigadores deixam em aberto as hipóteses de painel privado, serviço comercial para cibercriminosos, esquema de afiliados ou software copiado entre grupos. Dois tipos de rota organizam a entrega: /s/<token> devolve o script PowerShell inicial e /app/<token> o instalador MSI adulterado. Um servidor montado para um só malware não precisaria de tantos caminhos distintos, raciocina a Forescout, que por isso trata a ROMULUS como base de entrega reaproveitável.
Apesar do nome parecido, o RomulusLoader, associado ao grupo Silver Fox, fica de fora desta história: nenhuma ligação entre os dois foi demonstrada.
Do falso CAPTCHA ao controlo remoto
No percurso que termina no CNCMachineRMS, o comando colado pela vítima chama o PowerShell, que recorre ao msiexec.exe para instalar um pacote MSI mascarado de Stardock Smart DeElevation Tool; o trojan arranca depois por DLL sideloading. Na rota analisada pela Forescout, o pedido do instalador IconEdit2Turb.msi imita um navegador Chrome 131, segue por TLS 1.2 e aponta para um endereço em notação decimal (1450003207).
Lá dentro, três peças trabalham em cadeia: o DeElevate64.exe, com assinatura válida, serve de fachada; uma DeElevator64.dll modificada entra em memória com ele; e o carregador I++u.dll recebe o testemunho.
Uma vez ativo o implante, quem está do outro lado passa a dispor do ambiente de trabalho, da imagem do ecrã em direto, do microfone, da câmara e dos ficheiros da vítima, além de poder mapear o sistema e lançar mais malware. O DNS sobre HTTPS serve-lhe de canal de comando. Essa escolha dilui as comunicações no tráfego cifrado habitual.
Alguma imprensa descreve o implante como um trojan novo, mas as fontes consultadas associam-no ao CNCMachineRMS, que não é um desconhecido absoluto. Uma cadeia baseada no carregador BabaDeda, igualmente iniciada por ClickFix e apoiada num executável assinado do IBM SPSS (WinWrapIDE.exe), já o tinha como destino final numa análise anterior. A análise estática encontra pouco a que se agarrar neste binário: falta-lhe tabela de importações, as API do Windows só são localizadas por hash durante a execução e as cadeias de texto nascem no momento em que são precisas.
ChatGPT e Siemens: nomes de confiança usados como disfarce
Parte deste arsenal já era conhecida antes de a plataforma ter nome. A 28 de setembro, um relatório da Huntress expôs Custom GPT do ChatGPT montados para encaminhar pessoas até iscos ClickFix. O assistente falso chamava-se Plus 5.6 e ganhava visibilidade graças a publicidade paga no Google, colocada acima dos resultados para «chatgpt». Pelo menos 40 incidentes relacionados passaram pelas mãos da empresa, dois deles com origem confirmada nos Custom GPT.
A segunda vaga trocou de fachada, com o DeElevate64.exe da Stardock no lugar de um executável assinado da Canon, sem tocar na carga final. Nenhum dos dois assistentes continua acessível: a remoção coube à OpenAI.
Outro nome apanhado nesta engrenagem foi o Siemens Software Center: a falha de DLL sideloading CVE-2026-110936 serviu campanhas ClickFix reais, facto reconhecido pelo próprio fabricante. Com pontuação CVSS v4 de 8.4, estão expostas a versão 3.5.8.7 e anteriores, e a correção chega com a versão 4.0.9.8. Os canais oficiais de distribuição da Siemens ficaram à margem do esquema, garante a empresa, e o executável usado pelos atacantes era uma cópia genuína. A ponte com a ROMULUS faz-se pela infraestrutura, já que fabricante e investigadores chegaram, por vias diferentes, ao mesmo endereço: 2.27.248[.]127.
Cronologia
| Data | Acontecimento |
|---|---|
| 25 de setembro de 2026 | Primeiro Custom GPT malicioso sai do ar na sequência de denúncia da Huntress à OpenAI |
| 28 de setembro de 2026 | Relatório da Huntress dá a conhecer a campanha com Custom GPT, ClickFix e DLL sideloading |
| 15 de outubro de 2026 | Análise da Forescout Vedere Labs descreve a ROMULUS |
| 19 de outubro de 2026 | Torna-se pública a exploração da CVE-2026-110936 em ataques ClickFix, com ligação à ROMULUS feita pela Siemens |
| Novembro de 2026 | Conclusões atribuídas à Blackpoint Cyber associam a plataforma ao CNCMachineRMS |
Indicadores de comprometimento (IOCs)
| Tipo | Indicador | Descrição |
|---|---|---|
| IP | 96.62.224[.]81 | Nó de entrega ClickFix documentado pela Huntress, com interface ROMULUS |
| IP | 86.109.75[.]7 (decimal 1450003207) | Nó que serviu o pacote Stardock e o LegionLoader |
| IP | 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118, 2.27.248[.]127 | Servidores ROMULUS sem análise individual |
| URL | hxxp://86.109.75[.]7/app/19481b28bd67/IconEdit2Turb.msi | Instalador MSI adulterado |
| SHA-256 | 91a22cf3154944897cbcaffc7d20d4596e972d280ee134197d41d8d8eefb0fe2 | IconEdit2Turb.msi |
| SHA-256 | 0457414c4504b70115798eee9c8384a8bf9e793461ffb2e0661a6dcc6ed4809f | DeElevator64.dll modificada |
| SHA-256 | 3cd1484cc5bf10e22d79784beba58a75d7b126c46efb5e1a85d6aab884447621 | Carregador I++u.dll |
| Persistência | Canon Configuration Reader, Stardock DeElevation Tool | Nomes de valores Run em HKCU e de tarefas agendadas |
Como se proteger
- Comandos sugeridos por uma página web não têm lugar na caixa Executar (Win+R) nem no PowerShell, por mais legítimo que o pedido pareça.
- Equipas de deteção ganham em vigiar três sinais:
powershell.exea lançar instaladores MSI, executáveis assinados comoCOTFileReadApp.exeouDeElevate64.exea correr a partir de%LOCALAPPDATA%\Programs\, e entradas Run ou tarefas agendadas com os nomes da tabela acima. - Hashes de ficheiros valem pouco quando o executável abusado é genuíno; comportamento anómalo e pastas ligadas ao malware dão melhores pistas, na leitura da Siemens.
- Listas de aplicações autorizadas e alertas para DLL não assinadas ou inesperadas reduzem a margem do sideloading.
- Quem usa o Siemens Software Center deve passar para a versão 4.0.9.8.
- Perante suspeita de infeção, o equipamento sai da rede antes de qualquer outra diligência, seguindo-se a investigação.
Porque é que isto importa em Portugal
O ClickFix não escolhe países nem setores: qualquer pessoa que pesquise por uma ferramenta popular pode cair numa destas páginas. Para as organizações portuguesas, um trojan com acesso a ecrã, câmara, microfone e ficheiros é um incidente com consequências legais. As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) têm deveres de gestão de risco e de notificação de incidentes significativos ao CNCS/CERT.PT. Se houver acesso a dados pessoais, o RGPD obriga a avaliar a notificação à CNPD no prazo de 72 horas.
Para as PME sem equipa de segurança, a medida mais eficaz é também a mais barata: formar os colaboradores para reconhecerem este tipo de isco. Nenhum serviço legítimo pede para colar comandos no sistema como prova de que se é humano.
Perguntas frequentes
O que é a plataforma ROMULUS?
É uma infraestrutura de entrega de malware descrita pela Forescout em outubro de 2026. Usa iscos ClickFix para levar as vítimas a executar comandos que descarregam diferentes cargas maliciosas. Não se sabe quem a opera.
Como é que o trojan chega ao computador?
A vítima cola e executa um comando apresentado numa falsa página de verificação. Esse comando descarrega um instalador MSI que inclui um programa legítimo e assinado, usado para carregar uma DLL maliciosa que arranca o trojan.
Como posso saber se fui afetado?
Procure tarefas agendadas ou entradas de arranque chamadas Canon Configuration Reader ou Stardock DeElevation Tool, e executáveis como DeElevate64.exe a correr a partir de %LOCALAPPDATA%\Programs\. As equipas técnicas devem cruzar os registos de rede com os endereços IP listados neste artigo.
O que deve fazer uma empresa portuguesa perante uma infeção?
Isolar o equipamento, preservar evidências e alterar as credenciais usadas nessa máquina. Deve ainda avaliar as obrigações de notificação ao CNCS/CERT.PT e, se houver dados pessoais envolvidos, à CNPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Forescout Vedere Labs, pela Huntress (via RH-ISAC), pela Siemens (via SecurityWeek) e pela Blackpoint Cyber, cujo relatório original não foi consultado diretamente.