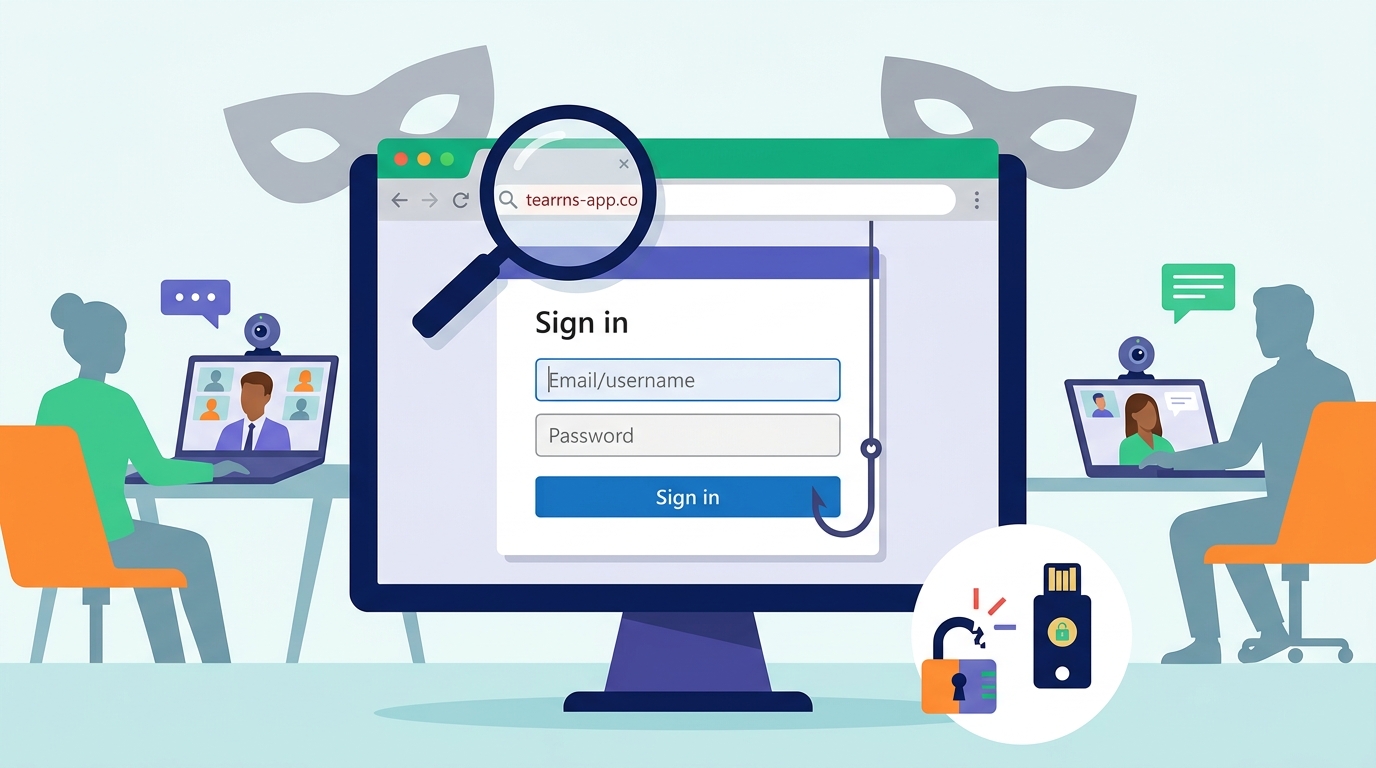
Em pouco mais de dez dias, um investigador de segurança alertou para dois domínios recém-registrados que imitam a página de início de sessão e a interface do Microsoft Teams. O mais recente, teams-cloud[.]live, foi sinalizado a 18 de outubro de 2026, quando tinha cerca de cinco dias, o que situa o seu registo a 13 de outubro. Os casos surgem numa altura em que a própria Microsoft regista um crescimento do phishing associado ao Teams. Investigadores de várias empresas também têm documentado campanhas que usam a marca e a infraestrutura legítima da plataforma para enganar trabalhadores.
Resposta rápida: Os domínios teams-cloud[.]live e teams-online[.]com copiam o aspeto do Microsoft Teams e estão a ser apontados como prováveis páginas de roubo de credenciais. Não há vulnerabilidade nem CVE em causa, porque o ataque explora a confiança dos utilizadores. Os administradores devem bloquear estes domínios nas listas do Microsoft 365 e na filtragem web e restringir o consentimento a aplicações. Devem ainda adotar MFA resistente a phishing. Os utilizadores devem confirmar sempre pedidos inesperados do Teams através do canal interno de suporte informático.
O que foi detetado
O alerta mais recente partiu do investigador Steven Lim. Segundo os relatos publicados, o investigador sinalizou teams-cloud[.]live por copiar o ecrã de início de sessão do Microsoft Teams e a interface mais ampla, relatou que uma suposta opção de atualização descarregava um ficheiro TXT e recomendou o bloqueio ao nível do tenant e a filtragem web.
Num comentário associado ao alerta foi identificado ainda o subdomínio amgen[.]teams-cloud[.]live, que usa o nome da farmacêutica Amgen. Os dados divulgados não demonstram roubo de credenciais, execução de malware nem uma violação na Amgen. Qualquer pessoa pode dar a um subdomínio o nome de uma empresa, pelo que isso pode indicar apenas personalização do isco.
O caso lembra outro alerta do mesmo investigador. A 8 de outubro de 2026, Steven Lim reportou que teams-online[.]com imitava a página de início de sessão e toda a interface do Microsoft Teams. O domínio teria quatro dias quando foi analisado. Nessa altura, o investigador referiu que o Microsoft Defender não apresentava deteções, mas não identificou o produto, o método de teste nem as definições da análise, o que limita o alcance dessa conclusão. As semelhanças entre os dois sites justificam investigação, mas não está provado que o mesmo operador controle ambos.
Cronologia e indicadores
Não há CVE nem pontuação CVSS associados, porque nenhum destes casos explora uma falha de software. A tabela reúne os indicadores divulgados publicamente. Os domínios aparecem com [.] para evitar ligações acidentais.
| Data (2026) | Indicador | Contexto |
|---|---|---|
| 25 jun. – meados de jul. | login.microsoftonline.com (legítimo, usado de forma abusiva) | Campanha de consentimento OAuth com notificações falsas do Teams (Check Point) |
| Setembro | cdn.bloom[.]io | Recurso externo carregado através do redirecionamento do Teams numa campanha com URLs blob (Barracuda) |
| c. 4 out. (registo) / 8 out. (alerta) | teams-online[.]com | Imitação da página de início de sessão e da interface do Teams |
| c. 13 out. (registo) / 18 out. (alerta) | teams-cloud[.]live | Imitação do Teams com falsa opção de atualização que descarrega um ficheiro TXT |
| 18 out. | amgen[.]teams-cloud[.]live | Subdomínio com nome de empresa e sem prova de comprometimento da Amgen |
O Teams tornou-se um isco preferido
Estes domínios fazem parte de uma tendência mais ampla. No relatório sobre o segundo trimestre de 2026, a Microsoft refere que os atacantes alargaram a atividade à engenharia social baseada no Teams e recorreram a cadeias de ataque cada vez mais automatizadas e com várias fases. Segundo a empresa, o número médio de ataques detetados subiu 19% de março para abril, manteve-se praticamente estável em maio (+1%) e aumentou mais 10% em junho. A Microsoft Threat Intelligence observou também que as chamadas maliciosas no Teams (vishing) chegaram, no final do trimestre, a quase dez vezes o valor de referência de meados de 2025.
Outras técnicas evitam até a necessidade de um domínio falso. A Check Point identificou mais de 200 emails de phishing dirigidos a cerca de 120 organizações, enviados entre 25 de junho e a segunda semana de julho. As mensagens fingiam ser notificações de tarefas do Teams e levavam a vítima a uma página verdadeira da Microsoft, onde lhe era pedido que concedesse permissões a uma aplicação controlada pelo atacante. Desta forma, os atacantes não precisavam da palavra-passe para aceder às contas.
Em setembro, a Barracuda descreveu uma campanha que encaminhava as vítimas por serviços legítimos da Microsoft até uma página de phishing gerada dentro do próprio navegador através de URLs blob. Como o conteúdo nunca é servido como uma página convencional, não existe um site alojado que as equipas de segurança possam retirar do ar ou incluir em listas de bloqueio.
A Microsoft documentou também intrusões em que atacantes, a partir de tenants externos, se fazem passar por técnicos de suporte informático no Teams para convencer os utilizadores a conceder acesso remoto. Em todos estes casos, o problema não está numa falha técnica, mas na confiança que os trabalhadores depositam numa ferramenta que usam todos os dias.
O que ainda não se sabe
A informação disponível sobre os dois domínios é limitada. Não se conhece o número de vítimas, a identidade dos operadores nem a forma como as credenciais introduzidas seriam recolhidas. Também não é conhecido o conteúdo do ficheiro TXT descarregado pela falsa atualização. Também não está confirmado o canal de distribuição dos links, que pode ser email, chat, resultados de pesquisa ou convites para reuniões. Por isso, o alerta deve ser visto como um aviso preventivo e não como a confirmação de uma campanha com vítimas conhecidas.
Como proteger a organização
As medidas recomendadas pelos investigadores e pela documentação da Microsoft são simples de aplicar:
- Bloquear os domínios no Microsoft 365. A Tenant Allow/Block List do Defender for Office 365 aceita entradas de URL. Na documentação do cmdlet
New-TenantAllowBlockListItems, a entrada~contoso.com~bloqueia contoso.com e todos os subdomínios. Se não for indicada data de validade, a entrada expira ao fim de 30 dias. Um exemplo adaptado éNew-TenantAllowBlockListItems -ListType Url -Block -Entries ~teams-cloud.live~ -NoExpiration. - Aplicar o bloqueio também ao nível da rede e dos postos de trabalho. Os domínios podem ser bloqueados na filtragem web, no proxy, no DNS e nos indicadores personalizados do Defender for Endpoint com proteção de rede ativa. Assim, a proteção abrange links que chegam fora do email.
- Procurar sinais de exposição. As equipas devem procurar ligações a estes domínios nos registos do proxy e do DNS, rever transferências associadas e analisar inícios de sessão anómalos no Entra ID das contas que os possam ter visitado.
- Restringir o consentimento a aplicações. Segundo a Check Point, a defesa prática contra o abuso de OAuth é limitar o consentimento a aplicações em vez de contar que os utilizadores detetem uma página falsa.
- Adotar MFA resistente a phishing. Os investigadores recomendam métodos como chaves de segurança FIDO2 e passkeys, que tornam inúteis as credenciais introduzidas numa página falsa.
- Formar os utilizadores. Os trabalhadores devem confirmar o endereço antes de introduzir dados de acesso e verificar pedidos de atualização ou de suporte pelo canal interno habitual. O Teams não se atualiza a partir de sites externos.
Porque é que isto importa em Portugal
O Microsoft Teams é usado por muitas empresas, PME e serviços públicos portugueses. Por isso, uma conta Microsoft 365 comprometida pode dar acesso a email, documentos e conversas internas. Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão do risco de engenharia social e a autenticação forte fazem parte das medidas de segurança esperadas. Os incidentes significativos têm de ser notificados ao Centro Nacional de Cibersegurança (CNCS), que coordena a resposta através do CERT.PT.
Quando o acesso indevido a uma conta expõe dados pessoais, aplica-se também o RGPD. Se a violação apresentar risco para os titulares dos dados, deve ser notificada à Comissão Nacional de Proteção de Dados (CNPD) no prazo de 72 horas. Para as PME, os dois casos mostram que o logótipo e o aspeto de uma página não chegam para provar que é legítima. O que conta é o endereço e, sobretudo, um método de autenticação que não possa ser roubado com um simples formulário.
Perguntas frequentes
O domínio teams-cloud.live pertence à Microsoft?
Não. É um domínio recém-registrado que imita o aspeto do Microsoft Teams e foi sinalizado por um investigador como provável página de phishing. Os serviços legítimos da Microsoft usam domínios oficiais da empresa, como microsoft.com ou microsoftonline.com.
Existe alguma vulnerabilidade ou CVE no Teams associada a este caso?
Não. O ataque não explora nenhuma falha de software. Baseia-se em engenharia social, levando o utilizador a introduzir as credenciais ou a fazer downloads num site falso que copia a interface do Teams.
Como posso bloquear estes domínios no Microsoft 365?
Pode adicioná-los como entradas de bloqueio de URL na Tenant Allow/Block List do Microsoft Defender, no portal ou com o cmdlet New-TenantAllowBlockListItems. Para cobrir links que chegam por outros canais, deve fazer o mesmo na filtragem web, no DNS e nos indicadores do Defender for Endpoint.
O que devo fazer se introduzi a palavra-passe numa destas páginas?
Altere de imediato a palavra-passe e avise a equipa de informática. A organização deve terminar as sessões ativas, rever os inícios de sessão e as aplicações autorizadas na conta e avaliar se houve exposição de dados pessoais, que pode obrigar a notificar a CNPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo investigador Steven Lim e por Microsoft Threat Intelligence, Microsoft Learn, Check Point e Barracuda.