
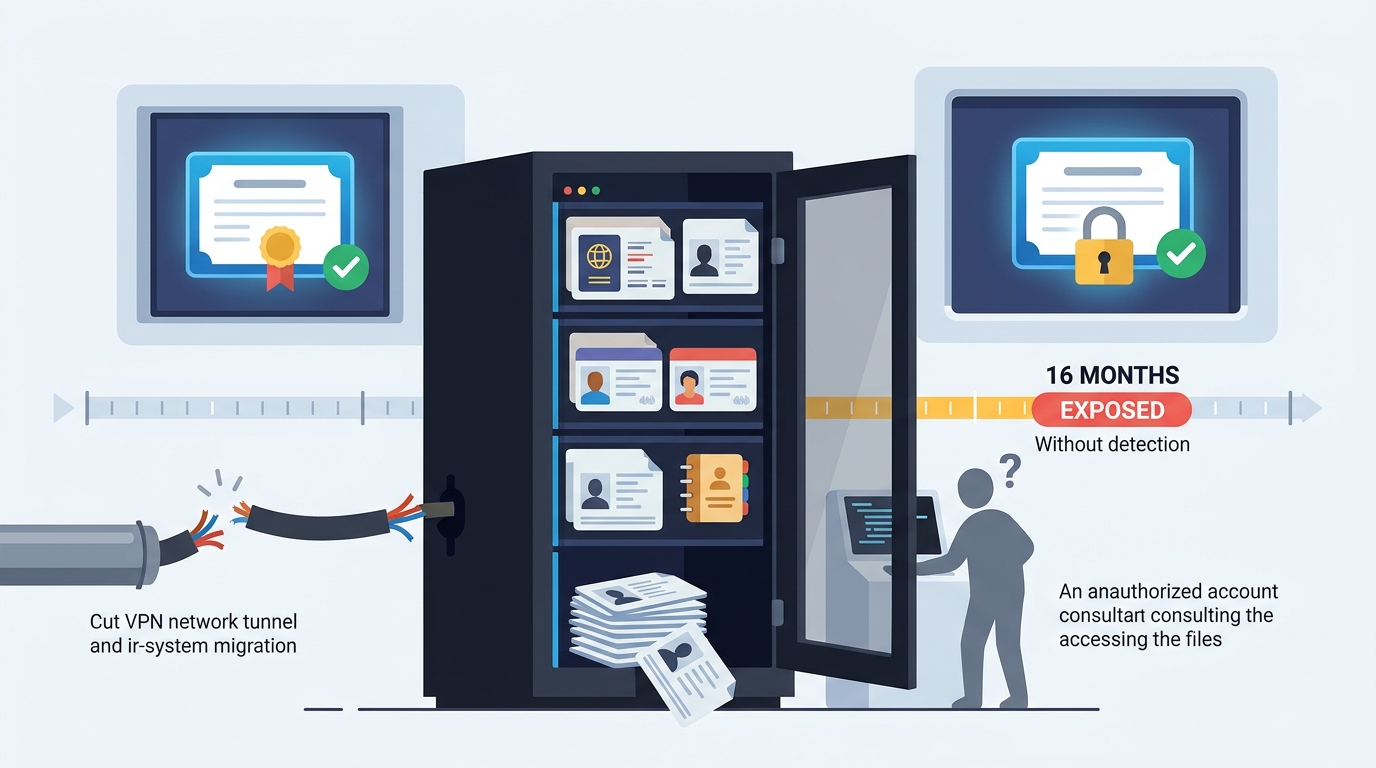
A DigiCert, uma das maiores autoridades de certificação do mundo, confirmou que alguém de fora da empresa acedeu a um arquivo interno com dados de clientes. Nalguns casos, o arquivo incluía cópias de passaportes e cartas de condução. A origem do problema foi uma migração de servidores em fevereiro de 2025, que deixou o sistema acessível a partir da internet durante mais de 16 meses. A empresa garante que os certificados emitidos e as plataformas principais não foram afetados. Ainda não revelou quantas pessoas foram atingidas.
Resposta rápida: Um erro de configuração deixou um arquivo interno da DigiCert exposto na internet desde fevereiro de 2025. Entre 27 de junho e 2 de julho de 2026, uma conta não autorizada consultou nomes, contactos profissionais e, num número reduzido de casos, documentos de identificação. Os certificados não precisam de ser substituídos. Os clientes devem, no entanto, contar com phishing direcionado que use a marca DigiCert e avisar os colaboradores que entregaram documentos.
O que aconteceu
A empresa publicou a explicação no sistema público de registo de incidentes que a Mozilla usa para as autoridades de certificação, no relatório 2084460 do Bugzilla. Segundo esse documento, trata-se de um incidente que afeta um sistema de negócio usado para arquivar informação de contacto profissional e dados pessoais fornecidos por clientes. Este arquivo guarda o que os representantes das empresas clientes entregam quando a DigiCert precisa de confirmar a sua identidade antes de emitir certos certificados.
Tudo começou a 4 de fevereiro de 2025, quando uma migração de infraestrutura transferiu o sistema de um segmento de rede restrito por VPN para uma zona de disponibilidade acessível a partir do exterior. A mudança teve um segundo efeito: expôs uma funcionalidade de registo de contas pensada para outras implementações do gestor de contas. Assim, qualquer pessoa na internet podia criar uma conta num sistema que nunca devia aceitar registos públicos.
Havia ainda uma falha nas permissões. As contas criadas através dessa funcionalidade não estavam abrangidas pela autenticação multifator exigida aos funcionários da DigiCert. Além disso, uma falha de autorização permitiu que essas contas acedessem a dados arquivados de clientes, em modo de leitura, entre 27 de junho e 2 de julho de 2026.
Que dados foram expostos
Segundo a SecurityWeek, a DigiCert concluiu em outubro que a conta tinha sido usada para consultar informação de contacto de clientes arquivada, incluindo nomes, endereços de email, números de telefone e moradas profissionais. O caso mais sensível diz respeito a uma minoria de contas: para um número menor de contas, os dados expostos incluem também um documento fornecido pelo cliente, como carta de condução, passaporte, fatura de serviços ou outro documento com nome e morada.
A empresa diz que foi afetada apenas uma pequena parte do arquivo, mas não disse quantos clientes poderão ter sido afetados. Segundo o BleepingComputer, na notificação enviada aos clientes, a DigiCert disse que ainda estava a analisar os documentos de identificação para apurar quem foi afetado e que notificaria essas pessoas no fim da análise.
Cronologia do incidente
O ponto mais criticado é o tempo que passou entre os primeiros sinais e a confirmação do acesso aos dados. A tabela resume as datas indicadas pela empresa e pelas fontes consultadas.
| Data | Acontecimento |
|---|---|
| 4 de fevereiro de 2025 | Migração tira o sistema da rede protegida por VPN e deixa-o acessível a partir da internet |
| 18 de junho de 2026 | Equipa interna deteta contas que não pertencem à DigiCert no sistema |
| 21 de junho de 2026 | Programa de investigação de segurança da DigiCert reporta o problema de registo de contas |
| 27 de junho a 2 de julho de 2026 | Janela em que a conta não autorizada leu registos arquivados |
| 2 de julho de 2026 | DigiCert bloqueia a conta e corrige a falha de autorização |
| 12 de outubro de 2026 | Início da investigação sobre um possível acesso a dados de clientes |
| 19 de outubro de 2026 | Confirmação do acesso não autorizado |
| 20 de outubro de 2026 | Relatório preliminar publicado no Bugzilla da Mozilla |
| 1 de novembro de 2026 | Relatório completo do incidente |
| 6 de novembro de 2026 | Prazo indicado para as duas medidas que faltavam concluir |
Em junho, a primeira avaliação foi errada. A DigiCert descobriu as contas não autorizadas no sistema exposto em junho de 2026, mas concluiu de início que não podiam aceder a informação de clientes por não estarem associadas a uma aplicação. No relatório, a própria empresa admite que o incidente foi inicialmente tratado como um problema de criação de contas e não como um evento de acesso a dados. Por isso, o acesso aos dados só foi confirmado mais de três meses depois de ter sido corrigido.
Certificados e plataformas não foram comprometidos
Para quem depende de certificados TLS ou de assinatura de código da DigiCert, a empresa garante que o incidente não chegou à infraestrutura de confiança. A conta não autorizada só podia ler e não conseguia alterar registos, aprovar validações de certificados nem emitir certificados. O relatório no Bugzilla acrescenta que o acesso não afetou os resultados de validação, a emissão de certificados nem o seu conteúdo.
Os serviços de autoridade de certificação, o CertCentral e o DigiCert ONE não foram afetados. A empresa diz também que as credenciais de acesso dos clientes e os certificados emitidos continuam seguros. Os clientes não precisam de substituir certificados ativos por causa deste incidente.
As causas apontadas e o que mudou
A empresa aponta três fatores: a acessibilidade da rede foi alterada sem a devida revisão de segurança, a monitorização e os alertas não cobriam bem a atividade das contas do sistema, e o modelo de autorização não previa o registo livre de contas. A principal lição técnica do relatório é que a autorização não deve depender da posição de um sistema na rede. Por outras palavras, um sistema não pode confiar que está protegido só por estar atrás de uma VPN.
Entre as medidas já aplicadas, a DigiCert diz que restringiu o acesso ao sistema, desativou o registo livre de contas, colocou os endpoints que continuavam expostos atrás de infraestrutura de rede privada, repôs as palavras-passe dos sistemas de negócio, reforçou a monitorização, concluiu uma revisão de permissões e passou a exigir aprovação de segurança para alterações de acesso à rede. Faltavam duas tarefas: uma auditoria interna para confirmar que nenhum servidor de origem destes sistemas continua exposto e uma revisão final dos alertas automáticos sobre criação de contas e alterações de permissões. O prazo para ambas era 6 de novembro.
O que devem fazer os clientes
Não é preciso mexer nos certificados. O risco mais imediato é a engenharia social: um atacante que saiba o nome, os contactos e que a empresa é cliente da DigiCert pode criar emails falsos de renovação ou de validação bastante convincentes. Recomenda-se o seguinte:
- Identificar os colaboradores que fizeram validações de identidade junto da DigiCert e que documentos entregaram.
- Avisar essas pessoas sobre possíveis tentativas de phishing ou contactos telefónicos que usem a marca DigiCert.
- Confirmar sempre pedidos de renovação, revalidação ou pagamento diretamente no portal oficial, sem usar ligações recebidas por email.
- Rever os utilizadores, as permissões e as chaves de API das contas da organização nas plataformas da DigiCert.
- Se tiver sido entregue um passaporte ou outro documento de identificação, estar atento a sinais de usurpação de identidade.
Porque é que isto importa em Portugal
Muitas empresas e entidades públicas portuguesas usam certificados da DigiCert ou de marcas que pertencem ao grupo. Se forem expostos dados de representantes destas organizações que vivam na União Europeia, aplica-se o RGPD. As cópias de documentos de identificação exigem cuidado redobrado, porque podem servir para fraude. O relatório no Bugzilla responde às regras dos programas de raiz dos navegadores, não às obrigações de proteção de dados. Até agora, a empresa não disse publicamente se notificou autoridades europeias de controlo.
Há também uma lição para as organizações abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), que exige gestão de risco na cadeia de fornecimento. Um fornecedor de serviços de confiança pode ter certificados intactos e, mesmo assim, guardar mal os dados de quem com ele trabalha. Saber que dados se entregam a cada fornecedor, e com que garantias, faz parte dessa avaliação. Incidentes que afetem entidades nacionais podem ser comunicados ao CNCS/CERT.PT.
O caso mostra ainda um risco comum nas migrações para a cloud: uma alteração de rede feita sem revisão de segurança pode passar despercebida durante muito tempo. Neste caso, foram mais de 16 meses.
Perguntas frequentes
Tenho de substituir os meus certificados DigiCert?
Não. A DigiCert diz que os serviços de autoridade de certificação, o CertCentral e o DigiCert ONE não foram afetados e que os certificados emitidos continuam seguros. Não é necessária nenhuma ação sobre os certificados ativos.
Que dados foram acedidos?
Sobretudo nomes, emails profissionais, números de telefone e moradas profissionais. Num número reduzido de contas, o acesso incluiu também documentos de identificação, como passaportes, cartas de condução ou faturas de serviços.
Durante quanto tempo os dados estiveram expostos?
O sistema ficou acessível a partir da internet desde fevereiro de 2025 até julho de 2026. Segundo a empresa, o acesso não autorizado aos dados aconteceu entre 27 de junho e 2 de julho de 2026.
Qual é o principal risco para quem foi afetado?
O risco mais imediato é o phishing direcionado com a marca DigiCert, por exemplo emails falsos de renovação. Quem entregou documentos de identificação deve estar atento a tentativas de usurpação de identidade.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela DigiCert no Bugzilla da Mozilla, pela SecurityWeek e pelo BleepingComputer.