
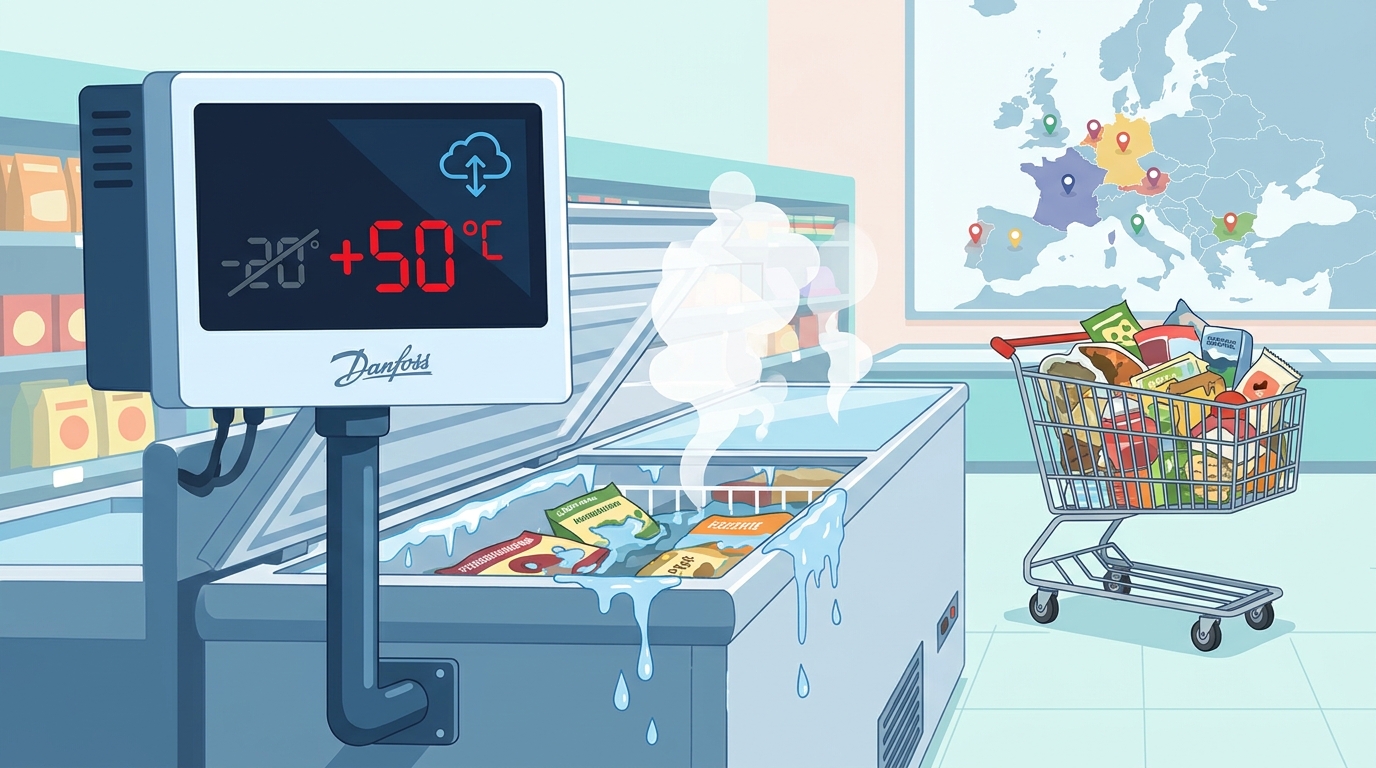
Uma nova vaga de ataques contra os sistemas de frio de supermercados atingiu vários países europeus na madrugada desta segunda-feira, 2 de novembro. Segundo o The Record, frigoríficos de supermercados e mercearias em toda a Europa parecem ter sido pirateados de madrugada. É a segunda vaga deste tipo em poucas semanas: os atacantes manipularam os controlos de temperatura e estragaram mercadoria. O caso lembra o incidente que, em outubro, afetou centenas de lojas em França. Volta também a pôr em evidência um risco pouco discutido: os controladores de refrigeração ligados à Internet sem proteção adequada.
Resposta rápida: Lojas na Bélgica, Suécia, Irlanda, Estónia, Países Baixos e Luxemburgo tiveram as câmaras e arcas frigoríficas manipuladas à distância. Os atacantes forçaram ciclos de descongelação e a temperatura subiu até cerca de 50 °C. O mecanismo é o mesmo do ataque de outubro em França, onde o CERT-FR confirmou compromissos de controladores Danfoss, Copeland e Dixell. Quem gere frio comercial deve retirar já estes equipamentos da Internet pública, verificar as configurações de descongelação e garantir que o acesso remoto passa apenas por VPN.
O que aconteceu na madrugada de 2 de novembro
Os primeiros relatos chegaram da Bélgica e da Suécia ao início da manhã. De acordo com os retalhistas, foi afetado um “número limitado” de lojas pequenas na Suécia. Na Bélgica foram identificadas mais de 50, e mais de uma dúzia noutros países: Irlanda, Estónia, Países Baixos e Luxemburgo. A loja ICA Kvantum de Sjöbo, no sul da Suécia, contou no Facebook que os frigoríficos e congeladores tinham sido pirateados e programados para 50 graus Celsius. A retalhista sueca Axfood indicou que foram pirateados os congeladores de um centro de distribuição de entregas ao domicílio na zona de Gotemburgo.
Na Bélgica, o impacto foi mais amplo. Segundo a imprensa, foram afetadas dezenas de lojas de cadeias como a Delhaize, o Carrefour e o Intermarché, bem como uma loja IKEA perto de Mons. A Colruyt Group, que explora o franchising Spar, informou que os sistemas de frio de cinco lojas Spar foram atacados. O Ministério Público federal belga abriu uma investigação, segundo um porta-voz.
Ainda não há suspeitos identificados. Retalhistas e fornecedores de equipamento descrevem o incidente como um ciberataque, mas nenhuma polícia ou agência governamental identificou até agora os autores. A porta-voz do Centre for Cybersecurity Belgium (CCB) admitiu que não se sabe quem está por trás do ataque e que poderá nunca ser possível identificá-los.
Como funciona o ataque: descongelação forçada
O ataque não precisa de malware sofisticado. Basta abusar de uma função normal destes equipamentos. Stephan Moelans, diretor-executivo da instaladora belga Sabcobel, que gere a refrigeração da Delhaize, disse à agência Belga que o mecanismo foi o mesmo do ataque em França: os evaporadores das unidades foram colocados em modo de descongelação. Na prática, o sistema injeta calor nos equipamentos durante muito mais tempo do que o previsto e os produtos refrigerados e congelados estragam-se.
Há ainda um pormenor técnico relevante. Segundo Moelans, a Sabcobel tinha conhecimento de cerca de 20 unidades afetadas entre as centenas que gere na Bélgica, e corrigir as vulnerabilidades exige modificações físicas, não apenas uma atualização de software. Na Estónia, um prestador disse que os atacantes acederam a um sistema Danfoss mais antigo. A emissora neerlandesa NOS noticiou que também foi visado equipamento Copeland na Bélgica.
O precedente francês e o alerta do CERT-FR
A primeira vaga ocorreu em França na noite de 11 para 12 de outubro. O INCIBE-CERT espanhol resume que um ciberataque comprometeu nessa noite os sistemas de controlo remoto da refrigeração de centenas de supermercados em França. No próprio dia 12, a ANSSI publicou, através do CERT-FR, o alerta CERTFR-2026-ALE-012. O CERT-FR declara ter conhecimento de numerosos compromissos de controladores remotos de refrigeração Danfoss das séries AK-SM e AK-SC, bem como Copeland xweb e Dixell xweb. O alerta foi atualizado a 13 de outubro, com a inclusão de outros equipamentos visados, e a 16 de outubro, com a revisão das recomendações.
A dimensão exata do episódio francês varia consoante a fonte. Segundo o The Guardian, a polícia francesa afirmou em outubro que os atacantes assumiram o controlo de unidades de refrigeração em cerca de 700 supermercados. O Ministério Público de Paris abriu uma investigação por iniciativa própria.
O fabricante atribui os compromissos sobretudo a equipamento antigo. Numa declaração à Cooling Post, a Danfoss explicou que a maioria das unidades afetadas eram produtos legados ou produtos atuais com firmware desatualizado. Em concreto, o AK-SM800, oficialmente em fim de vida desde 2021, e os sistemas AK-SC355, retirados de comercialização em 2016, que já não recebem atualizações de software nem de segurança. Os AK-SM800A afetados, modelo atual, tinham firmware desatualizado.
Equipamentos visados e vulnerabilidades conhecidas
Até à data, nem o CERT-FR nem a Danfoss associaram publicamente os ataques a um identificador CVE específico. A série AK-SM 8xxA tem, ainda assim, vulnerabilidades documentadas e já corrigidas. Os gestores de sistemas devem confirmar que as têm resolvidas.
| Equipamento | Estado | Ação recomendada |
|---|---|---|
Danfoss AK-SM 800 | Fim de vida (2021), sem atualizações | Desligar da Internet e substituir |
Danfoss AK-SC 355 | Retirado em 2016, sem atualizações | Desligar da Internet e substituir |
Danfoss AK-SM 800A / 8xxA | Suportado; unidades afetadas tinham firmware antigo | Atualizar firmware, nível de segurança “Strict” |
Copeland xweb | Citado no alerta do CERT-FR | Retirar exposição pública, rever configuração |
Dixell xweb | Citado no alerta do CERT-FR | Retirar exposição pública, rever configuração |
Entre as falhas conhecidas na série 8xxA estão CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452. A CVE-2025-41451 é uma injeção de comandos no sistema operativo. O aviso da Danfoss dá como afetadas as versões de firmware anteriores à 4.3.1, alerta para a possibilidade de execução remota de código após autenticação e atribui-lhe uma pontuação CVSS v3 de 8,7. A Danfoss corrigiu a primeira falha no firmware 4.2 e as outras duas no 4.3.1. Não foram divulgados indicadores de comprometimento (IOCs) tradicionais, como endereços IP ou hashes. Os sinais a vigiar são operacionais: setpoints alterados, planos de descongelação modificados e subidas de temperatura fora do horário de funcionamento.
Cronologia
| Data | Acontecimento |
|---|---|
| Agosto de 2026 | A Team82 da Claroty apresenta investigação sobre controladores Danfoss AK-SM 800A |
| 11–12 out. 2026 | Primeira vaga em França: centenas de supermercados afetados |
| 12 out. 2026 | CERT-FR publica o alerta CERTFR-2026-ALE-012; o MP de Paris abre investigação |
| 12–13 out. 2026 | Segunda noite de ataques em França, contra lojas com controladores Dixell |
| 13 e 16 out. 2026 | CERT-FR alarga a lista de equipamentos e atualiza as recomendações |
| 1–2 nov. 2026 | Nova vaga na Bélgica, Suécia, Irlanda, Estónia, Países Baixos e Luxemburgo |
| 2 nov. 2026 | MP federal belga abre investigação |
O que fazer já: medidas de mitigação
As recomendações do CERT-FR servem a qualquer organização com frio comercial ou industrial, de supermercados a armazéns logísticos e farmácias:
- Retirar da Internet as unidades afetadas e todas as que estejam expostas num endereço IP público.
- Verificar toda a configuração, em particular os intervalos de descongelação.
- Nos equipamentos Danfoss, atualizar o firmware, configurar o nível de segurança em modo “Strict” e confirmar que as palavras-passe por defeito foram alteradas.
- Permitir o acesso remoto dos frigoristas apenas por VPN ou rede de gestão protegida e, como medida temporária, restringi-lo a IP de confiança.
- Planear a substituição dos modelos em fim de vida. Nestes, uma reposição de fábrica remove a intrusão, mas não corrige a falha.
O CERT-FR sublinha que manter exposto na Internet um equipamento sem correções de segurança significa expô-lo a uma probabilidade muito elevada de compromisso. Muitas lojas não compram estes sistemas diretamente ao fabricante: recebem-nos através de empresas de instalação e manutenção. Por isso, a conversa tem de incluir o prestador de frio e os contratos de acesso remoto.
Porque é que isto importa em Portugal
Até ao momento, não há registo público de lojas afetadas em Portugal. Os equipamentos em causa, porém, são comuns na distribuição alimentar europeia, e o padrão repetido (França em outubro, seis países em novembro) aponta para uma campanha que pode chegar a outros mercados. O comissário europeu responsável pela Agricultura e Alimentação, Christophe Hansen, classificou os ataques como “uma tentativa deliberada de perturbar” o abastecimento alimentar da UE.
Para as organizações abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), entre as quais entidades da produção, transformação e distribuição alimentar, o caso mostra que a gestão de risco tem de abranger também a tecnologia operacional (OT): controladores de frio, sistemas de gestão técnica de edifícios e acessos remotos de terceiros. Os incidentes significativos devem ser notificados ao CNCS, e o CERT.PT pode apoiar a resposta. Retalhistas e PME fora do âmbito direto da lei enfrentam o mesmo risco operacional e devem aplicar as mesmas medidas básicas.
Os ataques conhecidos não envolveram roubo de dados pessoais. Mesmo assim, as plataformas de supervisão guardam contas de utilizadores e dados de lojas, e qualquer intrusão deve ser avaliada também à luz do RGPD. Para o cidadão, o risco direto é limitado: as lojas afetadas retiraram os produtos de venda. Ainda assim, convém estar atento a produtos congelados com sinais de descongelação.
Perguntas frequentes
Que países foram afetados pela vaga de 2 de novembro?
Foram reportados casos na Bélgica, Suécia, Irlanda, Estónia, Países Baixos e Luxemburgo. Em outubro, uma vaga anterior tinha atingido centenas de supermercados em França.
Como é que os atacantes aqueceram os congeladores?
Acederam a controladores de refrigeração expostos na Internet e forçaram os evaporadores a entrar em modo de descongelação durante muito tempo, o que fez subir a temperatura até cerca de 50 °C.
Que equipamentos estão em risco?
O CERT-FR cita os controladores Danfoss das séries AK-SM e AK-SC e os sistemas Copeland xweb e Dixell xweb. Os modelos AK-SM 800 e AK-SC 355 estão em fim de vida e já não recebem correções.
Qual é a primeira medida a tomar?
Retirar os controladores de qualquer endereço IP público, limitar o acesso remoto a VPN, rever os planos de descongelação, mudar as palavras-passe por defeito e atualizar o firmware ou substituir os equipamentos sem suporte.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente por CERT-FR/ANSSI, INCIBE-CERT, Danfoss (via Cooling Post), The Record e Euronews.