
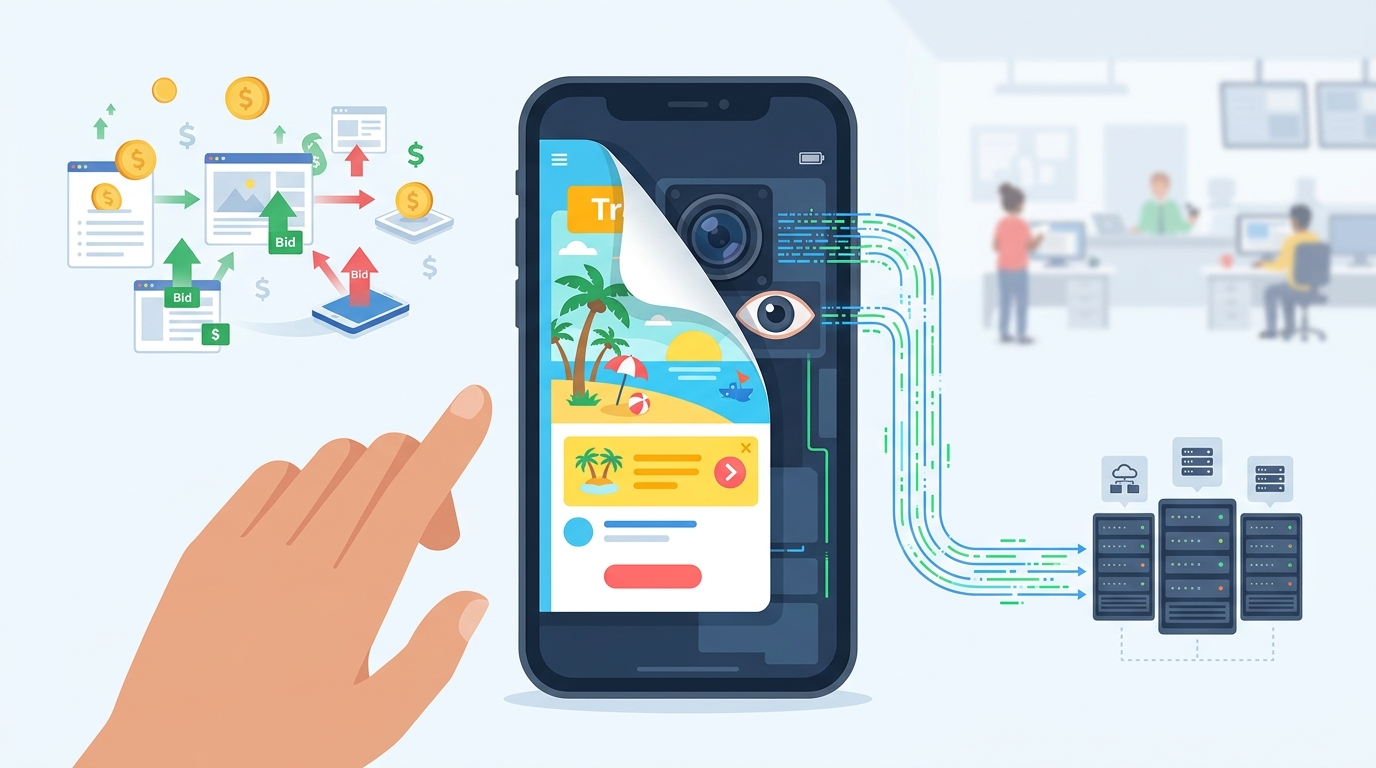
Um anúncio publicitário que aparece numa aplicação ou num site pode ser suficiente para infetar um dispositivo com spyware. O utilizador não precisa de clicar em nada. O Citizen Lab, laboratório da Universidade de Toronto, apresenta este caso como a primeira confirmação pública de spyware mercenário de clique zero entregue através de anúncios direcionados. Os investigadores chamaram AdFection a esta técnica. Segundo o relatório, foi usada para atingir dispositivos da cadeia de televisão Al Jazeera com o spyware da Candiru. No centro da investigação está a Discover-Tech, uma empresa israelita de publicidade digital.
Resposta rápida: O Citizen Lab e a Confiant mostraram que anúncios comprados pela Discover-Tech serviram para levar o spyware da Candiru a pelo menos 45 dispositivos da Al Jazeera, em 2024 e 2025, sem qualquer clique das vítimas. Ver um destes anúncios não significa que o dispositivo foi infetado, porque o ataque era dirigido a alvos escolhidos. Ainda assim, os investigadores recomendam bloquear publicidade e rastreadores, sobretudo nas redes das organizações, e desativar ou reiniciar o identificador de publicidade dos telemóveis.
O que é a AdFection e como funciona
Na publicidade programática, cada espaço de anúncio é vendido num leilão automático, que demora milésimos de segundo. O anunciante recebe dados sobre quem vai ver o anúncio, como o endereço IP ou o identificador de publicidade do dispositivo, e pode decidir a quem o mostra. A AdFection usa exatamente este sistema.
Segundo o Citizen Lab, a Discover-Tech gere uma plataforma chamada Controlium. Essa plataforma permite aos seus parceiros mercenários desanonimizar e identificar dispositivos, e infetá-los automaticamente no momento em que um anúncio é apresentado. Os clientes escolhiam os alvos através de identificadores de publicidade móvel, identificadores de cookies do navegador e endereços IP.
Uma peça central do esquema é o servidor a que os investigadores chamam NOAS. Quando o anúncio é apresentado, o código que contém contacta esse servidor, que verifica o endereço IP e o identificador de publicidade do dispositivo. Quase todos os dispositivos recebiam uma resposta vazia, de zero bytes. Um alvo escolhido recebia outra coisa: código que abria uma moldura invisível de 1×1 píxeis apontada para um servidor de validação da Candiru, que verificava o dispositivo antes de o encaminhar para um servidor de exploits.
O Citizen Lab explica que este mecanismo permitiu à Discover-Tech evitar partilhar diretamente o código malicioso, ou mesmo referências a esse código, com as empresas que servem e apresentam os anúncios. É por isso que as verificações habituais do setor não detetaram nada. Segundo o relatório, a Beeswax explicou aos investigadores que o código malicioso era difícil de detetar com a verificação publicitária convencional, porque o conteúdo entregue podia variar consoante o dispositivo e o utilizador visado.
O caso Al Jazeera: 45 computadores Windows
O Citizen Lab escreve que, em 2024 e 2025, a Al Jazeera foi alvo de uma série de ataques de clique zero que o laboratório associa, com elevado grau de confiança, ao spyware da Candiru distribuído através dos anúncios da Discover-Tech. Um dos ataques atingiu pelo menos 45 computadores Windows da organização.
A Al Jazeera entregou registos de rede ao Citizen Lab. Nesses registos, a sequência repete-se: os dispositivos infetados contactam primeiro domínios da Discover-Tech, o que indica que um anúncio foi apresentado, e depois ligam-se a um servidor de validação da Candiru. A atribuição também se apoia num ficheiro concreto. A Al Jazeera isolou um ficheiro DLL de Windows num dos dispositivos comprometidos, com servidores de comando e controlo escritos no próprio código, e a amostra está disponível no VirusTotal.
A Candiru já tinha sido documentada em investigações anteriores. O seu spyware consegue controlar um dispositivo à distância, roubar dados e aceder ao microfone e à câmara. A empresa foi colocada pelo governo dos EUA na Entity List em 2021 e, segundo o Citizen Lab, opera agora com o nome “Integrity Labs”. A Al Jazeera declarou que “condena o ataque a dispositivos de vários dos seus funcionários com spyware”. O Citizen Lab não consegue, para já, atribuir os ataques AdFection a nenhuma entidade concreta.
Um alcance muito maior do que um só caso
O Citizen Lab analisou cerca de quatro mil milhões de registos de licitação da Discover-Tech. Em quatro meses, os anúncios da empresa apareceram em quase 200 mil sites e aplicações Android e iOS únicos, em dezenas de países. O laboratório refere também que os anúncios levaram, sem o utilizador saber, milhões de dispositivos a contactar servidores da Candiru, provavelmente para rastreio e reconhecimento em larga escala.
A Confiant, empresa de segurança publicitária, fez uma investigação paralela e chegou a conclusões semelhantes. Segundo os seus dados, os anúncios da Discover-Tech foram servidos em 228 países. Quando havia passagem para a Candiru, porém, o volume era muito pequeno: centenas a poucos milhares de impressões por dia, o que pode indicar uma microsegmentação deliberada. A mesma empresa encontrou anúncios da Discover-Tech em redes críticas usadas pelo Pentágono, pela Agência Internacional de Energia Atómica e pelo Tribunal Penal Internacional. A presença de um anúncio, no entanto, não prova que houve comprometimento. O próprio relatório sublinha que uma impressão de anúncio não confirma, por si só, nem a segmentação nem a infeção.
A Candiru não foi o único cliente. Segundo o Citizen Lab, a Discover-Tech está ligada a outros fornecedores mercenários de spyware e de informações, incluindo a Intelos e a Bindecy. O relatório identifica ainda um terceiro ator, a que chama DARK CARTOGRAPHER, que usa a infraestrutura da Discover-Tech para explorar vulnerabilidades de vários operadores móveis, associando identificadores de publicidade a números de telefone.
Cronologia
| Data | Acontecimento |
|---|---|
| 2021 | A Candiru é colocada na Entity List do Departamento do Comércio dos EUA |
| 2024–2025 | Ataques de clique zero contra pelo menos 45 computadores Windows da Al Jazeera |
| Março–junho de 2026 | Período dos registos de licitação da Discover-Tech analisados pelo Citizen Lab |
| 15 de outubro de 2026 | O Citizen Lab e a Confiant publicam as investigações |
| Após a investigação | Google, IAB Europe e Beeswax afastam a Discover-Tech das suas plataformas |
Indicadores de comprometimento
Não há nenhum identificador CVE associado à AdFection. A técnica abusa da publicidade programática e não de uma falha de software específica. O exploit final usado nos dispositivos da Al Jazeera não foi identificado publicamente com CVE. As equipas de segurança podem usar os seguintes domínios, publicados nos relatórios (com notação neutralizada):
| Indicador | Tipo | Associação |
|---|---|---|
keyadapter[.]com | Domínio | Servidor de validação da Candiru (Citizen Lab) |
sharethere[.]net | Domínio | Servidor de validação da Candiru (Citizen Lab) |
tracookiepixel[.]xyz | Domínio | Cookie matching da Discover-Tech (Confiant) |
cookie-sync[.]xyz | Domínio | Cookie matching da Discover-Tech (Confiant) |
globaldatapoints[.]com | Domínio | Subdomínio com referência à Intelos (Citizen Lab) |
Como reagiu o setor e como se proteger
A Google confirmou que colaborou com o Citizen Lab e a Confiant e que expulsou a Discover-Tech das suas plataformas por “violar sistematicamente” as suas políticas. A IAB Europe retirou a empresa das listas de fornecedores aprovados, e a Beeswax, da Comcast, cortou-lhe o acesso. Segundo a Reuters, citada pelo Ynetnews, a Discover-Tech não respondeu aos pedidos de comentário.
Como a infeção dispensa qualquer clique, a formação contra phishing não chega para travar este tipo de ataque. As recomendações do Citizen Lab podem resumir-se assim:
- Organizações: bloquear publicidade e rastreadores no dispositivo e no gateway de rede, e analisar o tráfego publicitário em busca de ligações suspeitas, como a recomendação do Citizen Lab descreve.
- Dispositivos de trabalho: desativar os identificadores de publicidade nos telemóveis profissionais e tornar o bloqueio de anúncios obrigatório em redes sensíveis.
- Cidadãos: usar bloqueadores de anúncios de confiança e navegadores focados na privacidade, reiniciar regularmente o identificador de publicidade móvel, desativar o rastreio publicitário e bloquear anúncios ao nível da rede.
- Atenção às aplicações: um bloqueador no navegador não trava os anúncios dentro das aplicações. Para esses, é preciso um filtro ao nível da rede, por exemplo DNS ou router.
Porque é que isto importa em Portugal
Os relatórios não referem casos em Portugal. A publicidade programática, porém, é a mesma em todo o mundo, e a investigação mostra que qualquer aplicação ou site com anúncios pode servir de porta de entrada. Para jornalistas, ativistas, advogados, autarcas e quadros de entidades públicas e privadas, o risco é real, mesmo que estes ataques sejam muito dirigidos.
As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) têm de gerir os riscos dos seus sistemas e da sua cadeia de fornecimento. A filtragem de publicidade e de rastreadores nas redes corporativas encaixa nessas medidas. Incidentes significativos devem ser comunicados ao CNCS/CERT.PT. A recolha de identificadores de publicidade, cookies e endereços IP para criar perfis envolve dados pessoais, e a infeção de dispositivos com spyware pode ser uma violação de dados à luz do RGPD, com possível dever de notificação à CNPD. O caso volta também a pôr em causa o modelo de leilões em tempo real que circula dados pessoais, um tema que os reguladores europeus de proteção de dados já acompanham.
Perguntas frequentes
Ver um anúncio pode mesmo infetar o meu telemóvel ou computador?
Na AdFection, bastava o anúncio ser apresentado no ecrã para começar a cadeia de infeção, sem qualquer clique. O ataque era, no entanto, dirigido a alvos escolhidos: quase todos os dispositivos recebiam uma resposta vazia.
Se vi anúncios da Discover-Tech, fui comprometido?
Não necessariamente. Os investigadores sublinham que uma impressão de anúncio não confirma, por si só, nem a segmentação nem a infeção. O risco concentra-se em alvos de interesse para os clientes dos fornecedores de spyware.
Existe algum CVE ou atualização para corrigir este problema?
Não há um CVE associado à técnica, porque abusa do sistema de publicidade e não de uma falha de software específica. A melhor defesa é bloquear publicidade e rastreadores e manter os sistemas e navegadores atualizados.
O que devem fazer as empresas portuguesas?
Filtrar publicidade ao nível do gateway e do DNS, desativar identificadores de publicidade nos telemóveis profissionais, bloquear os domínios indicados nos relatórios e analisar o tráfego publicitário. Um incidente significativo deve ser comunicado ao CNCS/CERT.PT e, se houver dados pessoais envolvidos, à CNPD.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo Citizen Lab, pela Confiant e pela Al Jazeera, com contexto da CyberScoop.