
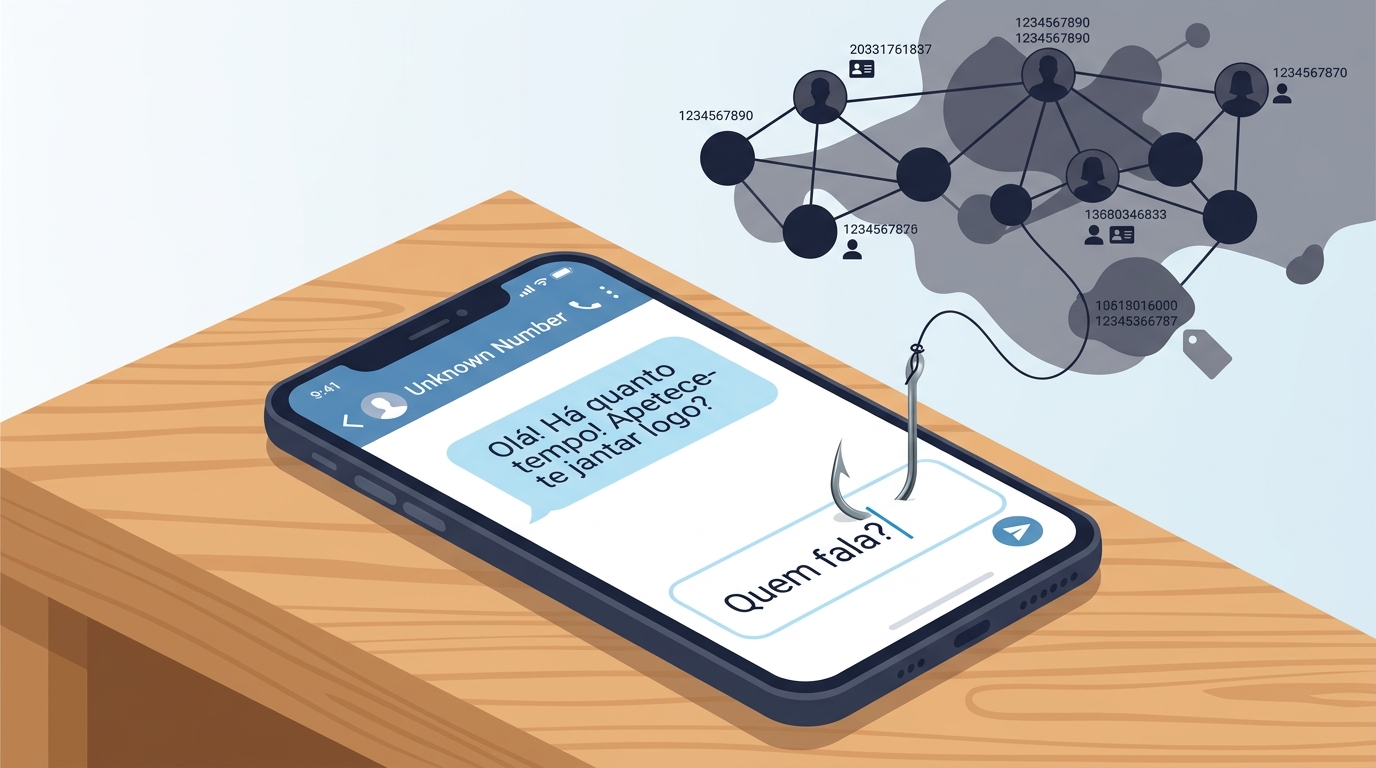
Uma mensagem de um número desconhecido a perguntar se o jantar ainda está combinado, a desejar bom dia a um «Carlos» que não existe ou a pedir desculpa por «um engano» parece inofensiva. A Malwarebytes voltou a avisar que não é. Nesta fraude, a resposta educada do destinatário, seja «quem fala?» ou «enganou-se no número», é o primeiro objetivo do burlão. A resposta confirma que o número está ativo e que do outro lado está uma pessoa disposta a conversar, o que serve de ponto de partida para burlas românticas e de investimento que podem durar meses.
Resposta rápida: As mensagens enviadas «por engano» por números desconhecidos são muitas vezes um isco para confirmar que o número está ativo e começar uma relação de confiança. Esta relação acaba normalmente numa burla romântica ou num falso investimento em criptomoedas. Não responda, nem para corrigir o engano. Bloqueie e denuncie o número e nunca invista em plataformas recomendadas por alguém que conheceu desta forma.
Uma mensagem pensada para parecer um engano
O esquema é simples e funciona em grande escala. Os investigadores da Malwarebytes recolheram exemplos destas mensagens junto dos próprios funcionários e descrevem-nas como muito curtas, umas com tom de namoro, outras com tom profissional, e por vezes apenas um simples «olá». Segundo a empresa, todas são construídas para parecerem plausíveis, para não levantarem suspeitas, e curtas, para despertarem a curiosidade.
Entre os modelos registados há falsos convites para churrascos ou idas à praia, pedidos de orçamento, mensagens do tipo «encontrei o seu número nos meus contactos» e textos ambíguos sobre «o que aconteceu ontem à noite». O objetivo é sempre o mesmo: deixar a pessoa suficientemente confusa para responder, por exemplo a dizer que se enganaram no número.
Um alerta mais recente da Malwarebytes, sobre um falso anúncio do Facebook Marketplace com o nome do próprio destinatário como vendedor, mostra que a técnica está a ficar mais sofisticada. A empresa chama-lhe «isco de conversa», um elemento que dá credibilidade à mensagem e uma razão adicional para responder.
O que a sua resposta revela ao burlão
Muitas pessoas acham que uma resposta curta não revela nada. A Malwarebytes explica porque não é assim. Responder confirma que o número está ativo, identifica a pessoa como alguém que lê as mensagens e pode interagir, permite ao burlão vender ou partilhar o número e alimenta os «perfis de alvo» que alguns grupos criam para burlas futuras.
Numa análise publicada em agosto, a empresa diz que a mensagem do «número errado» não é uma ligação de phishing nem malware. Em muitos casos, nem sequer é a burla em si: é um teste de personalidade. Até o tempo de resposta é útil ao burlão, porque pode mostrar com que atenção a pessoa acompanha o telemóvel, ajudar a estimar o fuso horário e indicar a probabilidade de responder a mensagens futuras.
Também não está a salvo quem respondeu uma vez e nunca mais ouviu falar do remetente. Segundo a Malwarebytes, nesses casos o número é simplesmente mudado de categoria: «ativo, responde, é educado, mas não cai no isco do número errado». Pode depois ser usado noutros tipos de fraude.
Quanto vale um número confirmado
A Malwarebytes estimou o valor que estes contactos têm nos mercados clandestinos. Os números são valores indicativos apresentados pela empresa e não preços oficiais:
| Tipo de contacto | Preço estimado (USD) | Origem |
|---|---|---|
| Número em bruto, não verificado | 0,01 a 0,05 | Fugas de dados antigas |
| Número confirmado como ativo | 0,50 a 2,00 | Resposta da vítima a uma mensagem |
Segundo os cálculos da empresa, uma única resposta educada corresponde a um aumento de valor de 4000%. A partir daí, o registo pode ser completado com informação pública, como o nome, o empregador, os perfis nas redes sociais e dados demográficos estimados, através de técnicas automatizadas de OSINT. A empresa refere ainda ferramentas que verificam se o número está associado a uma conta de WhatsApp ativa, recolhem a fotografia de perfil e cruzam o número com perfis públicos no LinkedIn, no Instagram e no Facebook.
Da conversa ao falso investimento
Quando a vítima entra na conversa, o processo costuma seguir sempre os mesmos passos. Assim que alguém responde, o burlão inicia uma conversa simpática, com o objetivo de ganhar confiança e transformar a relação numa burla romântica ou de investimento com custos elevados. Este tipo de fraude é conhecido internacionalmente como pig butchering, ou «engorda do porco».
| Fase | O que acontece |
|---|---|
| Contacto inicial | Mensagem curta, aparentemente enviada por engano |
| Triagem | As primeiras conversas podem ser automatizadas para identificar quem continua a responder |
| Confiança (primeiras semanas) | Mensagens diárias, conversa pessoal e fotografias roubadas de perfis reais |
| Proposta | Por volta da terceira semana surge, de forma casual, uma «oportunidade» de investimento |
| Fraude | A vítima deposita dinheiro numa plataforma falsa que mostra ganhos fictícios |
A automatização é cada vez mais importante. Segundo a Malwarebytes, em algumas operações de grande dimensão as primeiras conversas podem ser feitas por inteligência artificial com modelos de linguagem abertos, como o Llama ou o Mistral, o que permite manter milhares de conversas em simultâneo e concentrar o esforço em quem parece mais disposto a continuar.
Por detrás destas mensagens há uma indústria organizada. A Malwarebytes recorda que, em janeiro de 2026, as autoridades do Camboja e da China detiveram Chen Zhi, presidente do Prince Holding Group, acusado de gerir uma rede de complexos de burla no Sudeste Asiático onde milhares de pessoas traficadas eram obrigadas a manter estas conversas.
O que dizem os dados oficiais
A Federal Trade Commission (FTC), a autoridade de defesa do consumidor dos EUA, incluiu este esquema entre as cinco burlas por SMS mais reportadas em 2024. Segundo a FTC, os consumidores reportaram perdas de 470 milhões de dólares em burlas iniciadas por SMS nesse ano, cinco vezes mais do que em 2020, apesar de ter havido menos denúncias. A FTC descreve as mensagens de «número errado» como burlas que evoluem muitas vezes para uma conversa com tom romântico que pode levar a burlas de investimento e outras.
A própria FTC admite que os números ficam aquém da realidade. Como a grande maioria das fraudes nunca é reportada, o valor reflete provavelmente apenas uma fração dos danos reais.
Como se proteger
- Não responda a mensagens inesperadas de números desconhecidos, nem para avisar que se enganaram no número.
- Bloqueie e denuncie o remetente na aplicação de mensagens (SMS, WhatsApp, iMessage ou Google Messages).
- Interrompa a conversa se um desconhecido insistir em falar consigo depois de corrigir o engano, fizer perguntas pessoais ou mudar o tema para investimentos ou criptomoedas.
- Verifique por outra via: se reconhecer o remetente mas desconfiar da mensagem, contacte a pessoa por um canal que já conhece.
- Exponha menos dados: reveja a privacidade da fotografia de perfil e do campo «Acerca» no WhatsApp e limite os dados públicos nas redes sociais.
A Malwarebytes reconhece que há pessoas que se enganam mesmo no número. Mas, se a conversa passar rapidamente para conversa de circunstância, perguntas pessoais ou incentivos para continuar a falar, deve deixar de responder.
Porque é que isto importa em Portugal
Os dados citados vêm sobretudo dos EUA, mas o método não tem fronteiras. As mesmas redes enviam mensagens para números de todo o mundo, e o WhatsApp, muito usado em Portugal, é um dos canais mais procurados. O Centro Nacional de Cibersegurança (CNCS) tem alertado para fraudes semelhantes em aplicações de mensagens, como o esquema «Olá pai, olá mãe», que explora igualmente a confiança e a pressa das vítimas. Quem for vítima deve apresentar queixa na PSP, na GNR ou na Polícia Judiciária e contactar de imediato o banco se tiver transferido dinheiro. O CNCS também recebe comunicações de incidentes através do CERT.PT.
Um número de telemóvel associado a uma pessoa é um dado pessoal à luz do RGPD. O enriquecimento automático de perfis descrito pela Malwarebytes, com cruzamento de redes sociais, fugas de dados antigas e corretores de dados, mostra como a informação exposta de forma dispersa pode ser reunida e usada contra os titulares.
Para as empresas, o risco também é concreto. Os números profissionais de colaboradores identificados no LinkedIn podem ser incluídos nestas listas e servir depois como porta de entrada para engenharia social. As entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) têm obrigações de gestão de risco que incluem a formação e a sensibilização dos colaboradores. Um exemplo tão comum como este é um bom ponto de partida para essas ações.
Perguntas frequentes
Responder «enganou-se no número» é mesmo perigoso?
Sim. Mesmo uma resposta curta confirma que o número está ativo e que tem dono, o que aumenta o seu valor nos mercados clandestinos. Também mostra que a pessoa está disposta a interagir, e o número pode ser revendido ou usado noutras burlas.
O que é a burla conhecida como pig butchering?
É uma fraude de longa duração em que o burlão cria uma relação de amizade ou romântica durante semanas ou meses. Depois convence a vítima a investir numa plataforma falsa, normalmente de criptomoedas, que mostra ganhos fictícios.
Já respondi a uma destas mensagens. O que devo fazer?
Deixe de responder, bloqueie e denuncie o número na aplicação. Esteja atento a novas tentativas de contacto e nunca envie dinheiro, códigos ou dados pessoais. Se já tiver transferido dinheiro, contacte o banco de imediato e apresente queixa às autoridades.
Onde posso denunciar estas burlas em Portugal?
A queixa pode ser apresentada na PSP, na GNR ou na Polícia Judiciária. O incidente também pode ser comunicado ao CNCS através do CERT.PT, mas essa comunicação não substitui a queixa às autoridades.
Leia também
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Malwarebytes e pela Federal Trade Commission (FTC) dos EUA.