
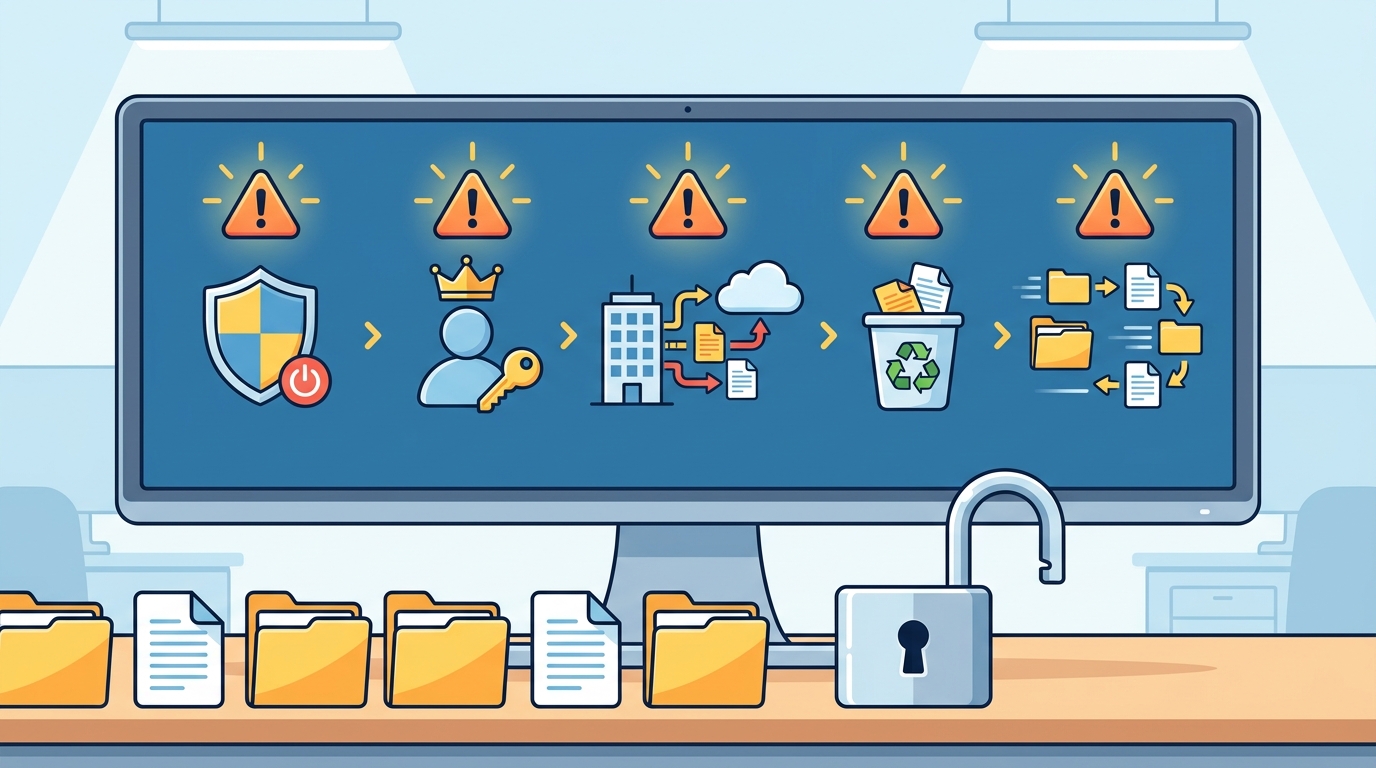
Quando os ficheiros começam a mudar de extensão, um ataque de ransomware já está na reta final. É este o ponto de partida de um artigo assinado pela Acronis e publicado na BleepingComputer. Cinco comportamentos compõem a lista da empresa, divulgada a 19 de novembro de 2026: manipulação das defesas, escalada de privilégios, exfiltração de dados, sabotagem da recuperação e atividade anómala sobre ficheiros antes da cifra. A Cibersegurança.PT cruzou essa lista com o guia #StopRansomware da CISA e com um aviso oficial norte-americano para perceber o que uma equipa de TI deve vigiar em concreto.
Resposta rápida: A cifra é normalmente o último passo de um ataque de ransomware e há grupos que já nem a utilizam, limitando-se a roubar dados. Antes disso surgem sinais detetáveis: defesas desligadas, contas com privilégios novos, saída anormal de dados, cópias de segurança sabotadas e atividade invulgar sobre ficheiros. Cinco utilitários do Windows concentram boa parte da vigilância pedida pela CISA: vssadmin.exe, wbadmin.exe, bcdedit.exe, fsutil.exe e wmic.exe. Crie alertas para o uso anómalo destas ferramentas e reveja contas privilegiadas e tráfego de saída.
A cifra é o fim do ataque, não o princípio
O alarme, em muitas equipas de TI, só toca quando as extensões dos ficheiros começam a mudar, nota a Acronis. Nessa altura, o intruso já pode ter roubado credenciais, subido privilégios, percorrido a rede e copiado informação para fora. Há mesmo campanhas de pura extorsão em que nenhum ficheiro chega a ser cifrado e a pressão assenta apenas na ameaça de divulgar o que foi roubado.
A Acronis vende soluções de proteção de dados e de deteção, pelo que a lista deve ser lida com esse enquadramento comercial. Ainda assim, o diagnóstico tem respaldo em fontes oficiais. O aviso conjunto AA23-136A, do FBI, da CISA e do centro australiano ASD’s ACSC, situa por volta de janeiro de 2024 a passagem definitiva do grupo BianLian para um modelo assente só no roubo de dados. Scripts PowerShell para comprimir a informação recolhida antes da saída constam da revisão de 20 de novembro de 2024 desse aviso. O protocolo FTP e o serviço de partilha Mega surgem entre os canais de exfiltração documentados.
Os cinco sinais e o que procurar em cada um
A tabela seguinte junta os cinco sinais apontados pela Acronis aos indicadores técnicos que o guia #StopRansomware manda verificar numa caça a ameaças. Quatro entidades norte-americanas — CISA, FBI, NSA e MS-ISAC — assinam esse guia.
| Sinal | O que observar | Ferramentas e indicadores |
|---|---|---|
| 1. Manipulação das defesas | Tentativas de desligar as proteções ficam, segundo a Acronis, ao alcance das ferramentas de deteção nos endpoints | Alertas de antivírus ou EDR sobre alterações à sua própria configuração |
| 2. Escalada de privilégios | Contas acabadas de criar no Active Directory, contas que ganharam privilégios e movimentos recentes em grupos como Domain Admins | Mimikatz, ProcDump e NTDSutil.exe, associados ao despejo de credenciais do LSASS |
| 3. Exfiltração de dados | Volumes de saída fora do habitual e ligações a serviços de armazenamento não autorizados | Rclone, Rsync, FTP/SFTP e serviços web de armazenamento de ficheiros |
| 4. Sabotagem da recuperação | Alterações que comprometem backups, cópias de sombra, journaling do disco ou configuração de arranque | vssadmin.exe, wbadmin.exe, bcdedit.exe, fsutil.exe e wmic.exe |
| 5. Atividade pré-cifra sobre ficheiros | Listagem acelerada de ficheiros e ciclos repetidos de leitura, escrita e renomeação, em discos locais ou partilhas de rede | Alterações com aspeto de cifra em grande número de ficheiros |
O que mais a CISA manda vigiar
O guia norte-americano vai além destes cinco pontos. Inícios de sessão fora do padrão em equipamentos VPN entram na mesma verificação. O mesmo vale para qualquer execução inesperada de PowerShell ou do pacote PsTools. Comunicações imprevistas entre postos de trabalho ou entre servidores também contam como pista, com o envenenamento de ARP dado como exemplo.
Há ainda o chamado malware precursor. O acesso a uma rede infetada por um dropper como Bumblebee, Dridex, Emotet, QakBot ou Anchor acaba muitas vezes revendido a terceiros. Restaurar sistemas a partir de backups sem primeiro localizar esse malware deixa a porta aberta a novo comprometimento. Uma infeção “limpa” sem investigação pode, por isso, ser o primeiro capítulo de um ataque maior.
Passos concretos de mitigação
- Criar alertas para o uso de
vssadmin.exe,wbadmin.exe,bcdedit.exe,fsutil.exeewmic.exefora de janelas de manutenção. - Rever com regularidade as contas privilegiadas e investigar qualquer conta nova ou elevada sem pedido associado.
- Definir o volume normal de tráfego de saída e bloquear ferramentas de transferência não autorizadas, como
Rclone. - Colocar um sistema de deteção de intrusões (IDS) na rede dá visibilidade sobre o tráfego de comando e controlo na fase anterior à implantação do ransomware, medida que o guia sugere.
- Gerir o antivírus de forma centralizada ajuda a apanhar tanto o malware precursor como o ransomware, segundo a CISA.
- O utilitário Sysmon, do Windows, serve para acompanhar indicadores de atividade e travar a criação de ficheiros maliciosos.
- Manter cópias de segurança isoladas da rede e testar o restauro, já que os backups são um alvo direto do atacante.
Porque é que isto importa em Portugal
Detetar cedo tem também peso legal para as entidades abrangidas pelo Regime Jurídico da Cibersegurança, que transpõe a diretiva NIS2. Vinte e quatro horas é o teto fixado pelo Decreto-Lei n.º 125/2025 para a notificação inicial de um incidente significativo, contado a partir do momento em que a entidade o verifica. Igual prazo vale para comunicar o fim do impacto significativo. Uma organização que só descobre o ataque quando os ecrãs mostram a nota de resgate começa esse relógio sem saber o que foi afetado.
Os quase incidentes — categoria onde pode caber uma intrusão travada antes do impacto — admitem notificação voluntária, aberta a qualquer pessoa ou organização. As obrigações perante outras autoridades, entre elas a CNPD, o Ministério Público e a Polícia Judiciária, mantêm-se em paralelo. Se houver dados pessoais envolvidos, o RGPD prevê a comunicação da violação à CNPD em 72 horas, mesmo que nenhum ficheiro tenha sido cifrado. Para as PME sem equipa de segurança dedicada, a lista da CISA é um ponto de partida para configurar alertas ou para os exigir ao prestador de serviços de TI.
Perguntas frequentes
É possível detetar ransomware antes de os ficheiros serem cifrados?
Sim. A cifra é, em regra, a última fase. Antes dela surgem contas com privilégios novos, ferramentas de administração usadas fora do normal, saída anómala de dados e tentativas de apagar cópias de segurança, tudo comportamentos que deixam registo.
Que ferramentas do Windows devem gerar alerta?
O uso anómalo de bcdedit.exe, fsutil.exe, vssadmin.exe, wbadmin.exe e wmic.exe é tratado pela CISA como técnica habitual para impedir a recuperação dos sistemas. São utilitários legítimos, pelo que o alerta deve incidir sobre o contexto: quem os executou, quando e em que máquina.
Se não houver cifra, continua a ser um ataque grave?
Continua. Os sistemas das vítimas do BianLian ficavam intactos, conforme o FBI observou em 2023, mas os dados já tinham saído. O roubo de informação pode desencadear obrigações de notificação e expor a organização a extorsão, mesmo com todos os serviços a funcionar.
O que fazer ao detetar um destes sinais?
Tratar o sinal como incidente potencial: isolar as máquinas suspeitas, bloquear as contas envolvidas e verificar o estado dos backups. A preservação de registos, amostras de malware e indicadores de comprometimento faz parte da resposta recomendada pela CISA. As entidades abrangidas pelo regime de cibersegurança devem avaliar se há lugar a notificação ao CNCS.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Acronis (artigo publicado na BleepingComputer), pela CISA no guia #StopRansomware e no aviso AA23-136A, e pelo Diário da República (Decreto-Lei n.º 125/2025).