
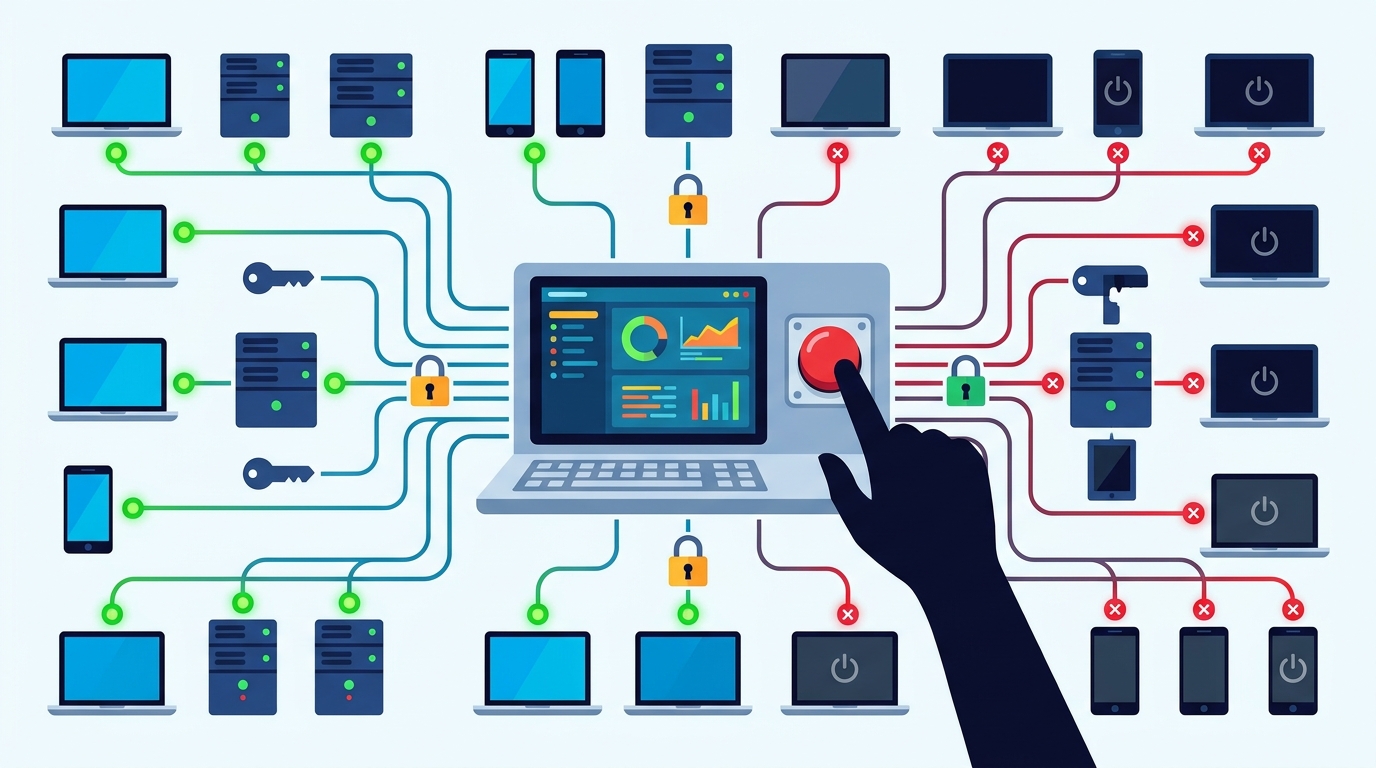
As consolas que as equipas de TI usam para atualizar, configurar e apagar remotamente computadores e telemóveis tornaram-se um alvo prioritário. Em março, a limpeza remota nativa do Microsoft Intune chegou para inutilizar equipamentos da Stryker, sem qualquer malware destrutivo. Esta semana, os ambientes alojados do N-central ficaram fora de serviço na sequência da divulgação pública de mais de 30 alegadas falhas sem correção. O tema regressou agora com um artigo assinado pela Action1 no BleepingComputer, onde a autorização criptográfica controlada pelo cliente aparece como travão ao abuso de operações sensíveis. É a posição de um fabricante com interesse comercial, e deve ser lida como tal.
Resposta rápida: Uma plataforma de gestão de endpoints comprometida dá ao atacante os poderes do administrador sobre todos os dispositivos geridos. Privilégio mínimo, MFA resistente a phishing e aprovação por um segundo administrador formam o núcleo das recomendações da CISA e da Microsoft. Nas instalações próprias de N-central, a prioridade é o 2026.4 Hotfix 2 (build 2026.4.1.26), acompanhado de uma revisão dos registos de autenticação desde 8 de novembro.
Porque é que a consola de gestão vale tanto para um atacante
Uma plataforma de gestão de endpoints (UEM, MDM ou RMM) existe para executar ordens em larga escala: instalar software, correr scripts, abrir sessões remotas, repor equipamentos de fábrica. Quem a domina herda canais de comunicação já aprovados, permissões elevadas e a confiança de cada dispositivo gerido. Milhares de máquinas ficam assim ao alcance de uma única ação, executada pela infraestrutura administrativa da própria vítima e sem malware tradicional.
Stryker: dispositivos apagados sem uma linha de malware
O Intune da Stryker, fabricante norte-americana de tecnologia médica, esteve no centro do incidente de 11 de março, que terminou com dispositivos apagados e dados roubados. A reivindicação partiu do Handala, grupo hacktivista associado ao Irão.
Os números vêm do próprio grupo e não estão confirmados de forma independente. 50 terabytes de dados exfiltrados e 200 mil dispositivos afetados constam das alegações do Handala, enquanto a imprensa especializada refere perto de 80 mil equipamentos limpos. Privilégios de administrador do Intune ou de administrador global são condição necessária para um ataque deste tipo, segundo investigadores.
A resposta oficial surgiu a 18 de março, com um alerta da CISA a pedir o reforço destes sistemas. O documento contou com contributos da Microsoft e da própria Stryker.
N-able N-central: o segundo aviso em oito meses
O caso desta semana mostra a outra via de entrada: não as credenciais de um administrador, mas falhas no próprio software de gestão. O N-central é usado por departamentos de TI e por prestadores de serviços geridos (MSP) para administrar redes de clientes.
| Data (2026) | Acontecimento |
|---|---|
| 8 de novembro | Provas de conceito para as falhas ficam públicas num repositório GitHub chamado Able2Shell, já ao final de domingo |
| 9 de novembro | Paragem total do serviço alojado; para as instalações próprias, a instrução é a mesma: servidores desligados |
| 10 de novembro | Sete registos CVE passam a ter correção disponível no N-central 2026.4 Hotfix 2 (build 2026.4.1.26) |
| 11 de novembro | O serviço alojado já corre a versão corrigida; tentativas de varrimento à procura destas falhas entram nos relatos do fabricante |
Entre 8,3 e 9,3 situam-se as pontuações CVSSv4 dos sete CVE, num pacote que o fabricante classifica como atualização crítica; o CVE-2026-125883 é um dos identificadores abrangidos, segundo a análise da Tenable. Falta, porém, uma correspondência oficial entre estes registos e as 33 falhas alegadas pelo investigador, e um novo hotfix com mais correções está nos planos.
As provas de conceito visam a N-central Appliance 2026.4.0.31, de pré-lançamento, e versões anteriores partilharão a maioria das falhas, na leitura do autor. O catálogo de vulnerabilidades exploradas da CISA (KEV) não incluía nenhum dos sete CVE a 10 de novembro, e indícios de exploração ativa ou de acesso indevido a dados não constavam das atualizações de estado da N-able. As fontes consultadas para este artigo não incluem uma lista de indicadores de comprometimento (IOCs).
O alcance potencial explica a reação drástica. Software malicioso, scripts, alterações de configuração e roubo de credenciais nos sistemas dos clientes figuram entre os cenários admitidos pela N-able para um servidor RMM comprometido.
Como reduzir o risco: o que recomendam a CISA e a Microsoft
As boas práticas da Microsoft para o Intune, que a CISA adotou como referência, assentam em quatro medidas:
- Privilégio mínimo. O RBAC do Intune é o instrumento indicado para que nenhuma conta do dia a dia consiga agir sobre mais utilizadores ou dispositivos do que o seu trabalho exige.
- Autenticação forte. A MFA resistente a phishing e a higiene dos acessos privilegiados surgem como segundo pilar, apoiadas no Acesso Condicional e nos sinais de risco do Entra ID.
- Aprovação por dois administradores. Um segundo par de olhos passa a ser obrigatório: sem o aval de outro administrador autorizado, limpezas de dispositivos, atualizações de aplicações ou mudanças de permissões não avançam, seja pela consola, seja pelas API.
- Privilégios temporários. Contas com privilégios permanentes são o que mais rende a quem rouba credenciais; daí a aposta no Privileged Identity Management e no acesso just-in-time.
Quem usa outra plataforma que não o Intune encontra ali a mesma lógica de defesa, transponível para qualquer software de gestão de endpoints.
Para quem tem N-central em instalação própria, o regresso do servidor à rede fica condicionado à aplicação prévia do hotfix, e o período a partir de 8 de novembro merece uma revisão da atividade registada, na indicação da Huntress. Cópias de segurança desligadas da consola de gestão e um plano de recuperação testado continuam a ser a última linha de defesa contra uma limpeza em massa.
A proposta da Action1: autorização fora da plataforma
As fronteiras de segurança da própria plataforma são, para a Action1, o limite dos controlos habituais: se a plataforma cair, por credenciais roubadas ou por uma vulnerabilidade, esses controlos caem com ela. Daí a defesa de uma autorização que os dispositivos consigam verificar sem depender da plataforma que entrega as ordens, reservada às operações de maior risco.
O Endpoint Takeover Prevention (ETP), apresentado em outubro de 2026, é a concretização comercial dessa ideia. Cada comando protegido viaja assinado com uma chave privada que nunca sai do controlo do cliente; sem assinatura válida, ou com o conteúdo adulterado, a ordem morre no agente instalado no dispositivo, ainda que venha de uma cloud da Action1 comprometida. Execução de scripts, distribuição de software, automatizações e sessões remotas integram a lista de operações abrangidas.
O próprio texto admite limites: uma chave mal guardada, um endpoint já comprometido ou operações protegidas mal configuradas deitam a proteção por terra. Já depois do caso N-central, a arquitetura ficou aberta a outros fabricantes de gestão de endpoints e RMM, por convite da empresa. São afirmações de um fabricante sobre o seu próprio produto, que a Cibersegurança.PT não testou. A abordagem complementa os controlos de identidade recomendados pela CISA, não os substitui.
Porque importa para as organizações em Portugal
Muitas PME portuguesas não gerem os seus próprios equipamentos: entregam essa tarefa a um prestador externo que usa uma consola RMM partilhada por dezenas de clientes. Uma falha nessa consola é, na prática, um risco da cadeia de fornecimento. Perguntar ao prestador que plataforma usa, se já aplicou as correções e se as ações destrutivas exigem dupla aprovação é um passo simples e sem custos.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a gestão de risco inclui os fornecedores e os acessos privilegiados, e os incidentes significativos têm de ser notificados ao CNCS/CERT.PT. Uma limpeza em massa ou um acesso indevido a dispositivos com dados pessoais pode ainda constituir uma violação de dados ao abrigo do RGPD, com dever de comunicação à CNPD no prazo de 72 horas.
Perguntas frequentes
O que é uma plataforma de gestão de endpoints e porque é um risco?
É o software que permite administrar remotamente computadores, servidores e telemóveis de uma organização. Como tem permissões elevadas sobre todos os dispositivos, quem a controlar pode instalar software, correr comandos ou apagar equipamentos em massa.
O que aconteceu na Stryker?
Ordens legítimas de limpeza remota, iguais às usadas quando um equipamento se perde ou é roubado, saíram da consola Intune da empresa depois de os atacantes lá entrarem. O alerta da CISA sobre o caso data de 18 de março de 2026.
Uso o N-able N-central: o que devo fazer?
A versão a instalar é a N-central 2026.4 Hotfix 2 (build 2026.4.1.26), disponível desde 10 de novembro e com correção para sete CVE. Mantenha o servidor fora da rede até estar atualizado e reveja os acessos desde 8 de novembro. No serviço alojado, a remediação cabe ao fabricante.
A autorização criptográfica resolve o problema?
É uma camada adicional proposta pela Action1, ainda sem avaliação independente conhecida pela Cibersegurança.PT. Sem chaves bem protegidas e endpoints íntegros, a própria empresa reconhece que a proteção perde eficácia. Não dispensa privilégio mínimo, MFA forte e dupla aprovação.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela CISA, pela Microsoft, pela Tenable e pela Action1.