
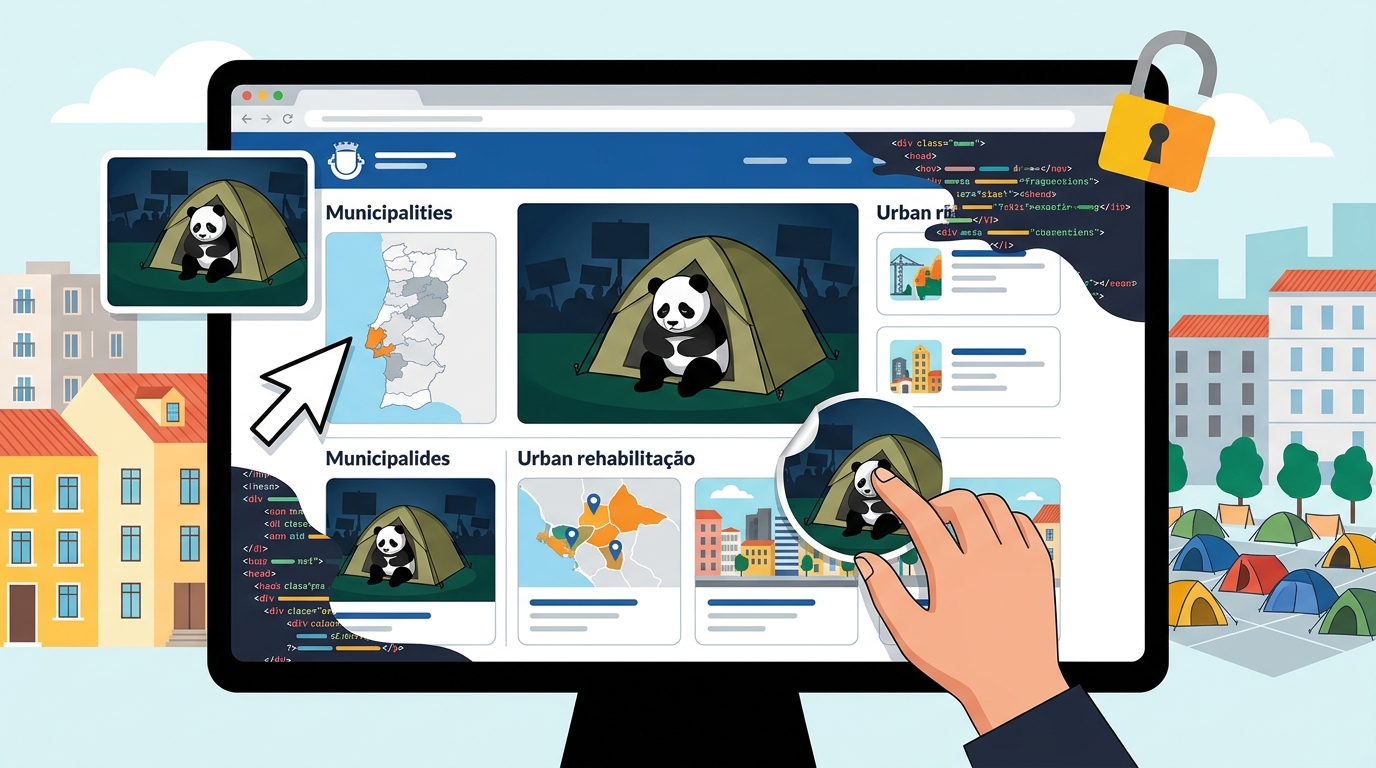
O portal do Instituto da Habitação e da Reabilitação Urbana (IHRU), o organismo público que executa a política nacional de habitação, foi alvo de um ataque informático do tipo defacement: foram substituídas imagens da página que mostra as Áreas de Reabilitação Urbana (ARU) de cada município. No lugar das imagens de qualquer ARU aparecia uma fotografia de um panda acampado numa tenda, rodeado de cartazes com as palavras “Manifestação” e “Justiça”, numa alusão às acampadas pelo direito à habitação em Lisboa e no Porto. Até ao fecho desta edição, o IHRU não tinha comentado publicamente o incidente e o ataque não tinha sido reivindicado.
Resposta rápida: As imagens da secção de Áreas de Reabilitação Urbana do site do IHRU foram trocadas por uma imagem de protesto, com um panda numa tenda, ao que tudo indica a partir do final da noite de 4 de novembro. Até agora não se conhecem o vetor de entrada, os autores nem eventuais impactos em dados. Para quem gere sites públicos ou empresariais, o caso lembra que é preciso manter o CMS e os plugins atualizados, proteger os acessos de administração com MFA e vigiar a integridade dos ficheiros publicados.
O que aconteceu no portal do IHRU
A alteração não estava na página de entrada. À primeira vista o site parecia normal, mas as imagens surgiam substituídas quando se clicava nas ligações das ARU de cada concelho. Fosse qual fosse o município escolhido, a página mostrava a mesma imagem repetida várias vezes. Segundo a Renascença, a imagem colocada terá sido gerada por Inteligência Artificial. A Euronews também a descreve como aparentemente gerada por IA.
O caso foi noticiado primeiro pelo jornal Expresso. Segundo a agência Lusa, que cita esse jornal, as imagens foram alteradas no final de quarta-feira. Muitas horas depois, a situação mantinha-se: na quinta-feira, pelas 12 horas, as imagens originais ainda não tinham sido repostas. Por volta das 13h (hora de Lisboa), as imagens continuavam no site.
Até ao momento não há qualquer explicação oficial. A Lusa pediu esclarecimentos ao IHRU e ao Ministério da Habitação, que o tutela, e aguardava resposta. O ECO indicou também que tinha contactado o IHRU mas ainda não tinha obtido resposta.
Cronologia conhecida
| Data | Acontecimento |
|---|---|
| 10 de outubro de 2026 | Começam no Porto os protestos contra a crise na habitação, que depois se estendem a Lisboa e a outras cidades |
| Semanas seguintes | A PSP retira as tendas do Rossio (Lisboa) e da Praça D. João I (Porto), com confrontos e feridos |
| Terça-feira, 3 de novembro | As tendas regressam aos dois locais |
| Quarta-feira, 4 de novembro (final da noite) | As imagens da secção de ARU do site do IHRU são substituídas, segundo o Expresso |
| Quinta-feira, 5 de novembro (12h00–13h00) | As imagens não autorizadas continuam online e não há comentário oficial do IHRU |
Os dados da cronologia vêm da agência Lusa e da Euronews. Os protestos começaram no Porto a 10 de outubro e chegaram a Lisboa. A intervenção da PSP para retirar as tendas no Rossio e na Praça D. João I acabou em cargas policiais e arremesso de objetos, com mais de duas dezenas de feridos entre manifestantes e polícias. Na terça-feira, as tendas voltaram aos dois locais sem que a polícia interviesse.
Um contexto político carregado
O ataque acontece depois de uma polémica que envolveu a própria direção do instituto. Benjamim Pereira, presidente do IHRU, falou sobre os jovens que se manifestam e o nível de sacrifício que a sociedade atual estará disposta a aceitar. O ministro da Habitação e Infraestruturas, Miguel Pinto Luz, criticou essas palavras e considerou-as “infelizes”. Não há, por agora, nenhuma ligação comprovada entre essas declarações e o defacement. Ainda assim, a mensagem visual da imagem aponta claramente para os protestos pela habitação.
Atenção a um ponto: dizer que houve um “ataque informático” não diz nada sobre a profundidade do acesso. Não foi divulgado se os atacantes conseguiram entrar no servidor, no sistema de gestão de conteúdos (CMS), no armazenamento de ficheiros multimédia ou só numa conta com permissões de edição. Também não se sabe se houve acesso a dados pessoais. Até haver esclarecimento oficial, não é possível tirar conclusões técnicas sobre o vetor de ataque nem confirmar quem está por trás.
O que é um defacement e porque é usado em protestos
Num defacement, o atacante altera o conteúdo visível de um site sem autorização. Pode trocar a página inicial, inserir mensagens ou, como neste caso, substituir imagens. Em geral não pretende ganho financeiro: o objetivo é a visibilidade. É por isso uma técnica comum do hacktivismo, em que se usa o ciberespaço para passar mensagens políticas ou ideológicas.
O Centro Nacional de Cibersegurança (CNCS) acompanha esta tendência há anos. O Relatório Cibersegurança em Portugal – Riscos e Conflitos de 2023 apontava como tendência internacional o hacktivismo no âmbito de conflitos ou movimentos de protesto. O mesmo documento referia que os profissionais inquiridos esperavam o incremento do hacktivismo associado a conflitos e movimentos de protesto em relação a temas da atualidade. Em relatórios anteriores, o CNCS já tinha registado ações de hacktivistas que procuraram realizar afirmações ideológicas no ciberespaço, através, por exemplo, de defacements. O observatório nota ainda que a intensidade da atividade dos hacktivistas é muito variável e sujeita ao ciclo de vida de cada novo grupo.
Indicadores e dados técnicos disponíveis
Até agora não foram publicados indicadores de comprometimento (IOCs), identificadores CVE nem detalhes sobre a tecnologia do portal afetado. Nenhum grupo reivindicou o ataque e não há relatório técnico de investigadores de segurança. Por isso, não existem versões de software afetadas para indicar. Atualizaremos o artigo se o IHRU, o CNCS ou outra fonte oficial divulgarem mais informação.
Lições práticas para quem gere sites públicos ou empresariais
Este tipo de ataque costuma aproveitar falhas comuns: plugins ou temas desatualizados, credenciais de administração fracas ou reutilizadas e permissões de escrita mal configuradas em pastas de ficheiros. Estas medidas reduzem o risco de forma significativa, tanto em organismos públicos como em PME:
- Atualizar sempre o CMS (por exemplo WordPress, Drupal ou Joomla), os plugins, os temas e as bibliotecas do servidor, e retirar componentes que não estejam a ser usados.
- Proteger os acessos de administração com autenticação multifator (MFA), limitar o acesso ao painel (por exemplo a
/wp-admin) por IP ou VPN e rever as contas com permissões de edição. - Vigiar a integridade dos ficheiros com ferramentas que dão alerta quando há alterações inesperadas em diretórios como
/uploadsou/media, e vigiar externamente o aspeto das páginas. - Aplicar o princípio do menor privilégio: o processo do servidor web não deve poder escrever em pastas de código, e os ficheiros multimédia devem estar separados.
- Ter cópias de segurança testadas e um plano de resposta que permita repor o conteúdo em minutos, e não em horas.
- Guardar os registos (
access.log, registos do CMS e da WAF) antes de repor o site, para que a investigação forense e a notificação às autoridades sejam possíveis.
Quanto ao tempo de resposta: um conteúdo não autorizado que fica visível durante muitas horas num portal oficial agrava o dano à reputação e à confiança dos cidadãos. Isto vale mesmo quando o impacto técnico é limitado.
Porque é que este caso importa em Portugal
O incidente acontece com o Regime Jurídico da Cibersegurança já em vigor. Este regime foi aprovado pelo Decreto-Lei n.º 125/2025 e transpõe a Diretiva NIS2. O diploma obriga as entidades essenciais, importantes e públicas relevantes a enviar uma notificação inicial à autoridade de cibersegurança competente sem demora injustificada e até 24 horas após essa verificação sempre que concluam que existe um incidente significativo. Não se sabe se este caso cumpre esse critério nem como está classificado o IHRU ao abrigo do regime. Ainda assim, a lei prevê também que qualquer pessoa singular ou coletiva pode notificar, a título voluntário, a ocorrência de incidentes, ciberameaças, quase incidentes ou vulnerabilidades.
Há ainda a questão da proteção de dados. Se a investigação mostrar que os atacantes tiveram acesso a sistemas com dados pessoais, o RGPD obriga o responsável pelo tratamento a avaliar a violação e, quando houver risco para as pessoas, a notificar a CNPD no prazo de 72 horas. Para os cidadãos que usam o portal para consultar informação sobre habitação e reabilitação urbana, a recomendação por agora é simples: desconfiar de pedidos de dados ou de ligações que pareçam vir do IHRU nos próximos dias e confirmar a informação nos canais oficiais.
Para as PME, o caso mostra que qualquer site, mesmo um site institucional e informativo, pode tornar-se um palco para quem quer chamar a atenção. A prevenção custa pouco quando comparada com o dano à reputação de ter conteúdo alheio na montra digital da organização.
Perguntas frequentes
O que aconteceu exatamente ao site do IHRU?
Na secção de consulta das Áreas de Reabilitação Urbana, as imagens de todos os municípios foram trocadas por uma imagem de um panda numa tenda, rodeado de cartazes de protesto. A alteração terá acontecido no final da noite de 4 de novembro e ainda estava visível na manhã seguinte.
Quem está por trás do ataque?
Até ao momento, o ataque não foi reivindicado e o IHRU não comentou publicamente. A imagem faz referência às acampadas pelo direito à habitação, mas não há nenhuma atribuição confirmada.
Houve roubo de dados pessoais?
Não há informação pública que o indique. Um defacement altera o conteúdo visível, mas só uma investigação técnica pode dizer se houve acesso mais profundo aos sistemas. Se houver violação de dados pessoais, aplicam-se as regras de notificação do RGPD.
Como pode uma organização proteger o seu site de um defacement?
Mantendo o CMS e os plugins atualizados, usando autenticação multifator nas contas de administração, limitando as permissões de escrita, vigiando a integridade dos ficheiros e tendo cópias de segurança testadas para repor o conteúdo rapidamente.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela agência Lusa, pelo Centro Nacional de Cibersegurança, pelo Diário da República e pela Euronews.