
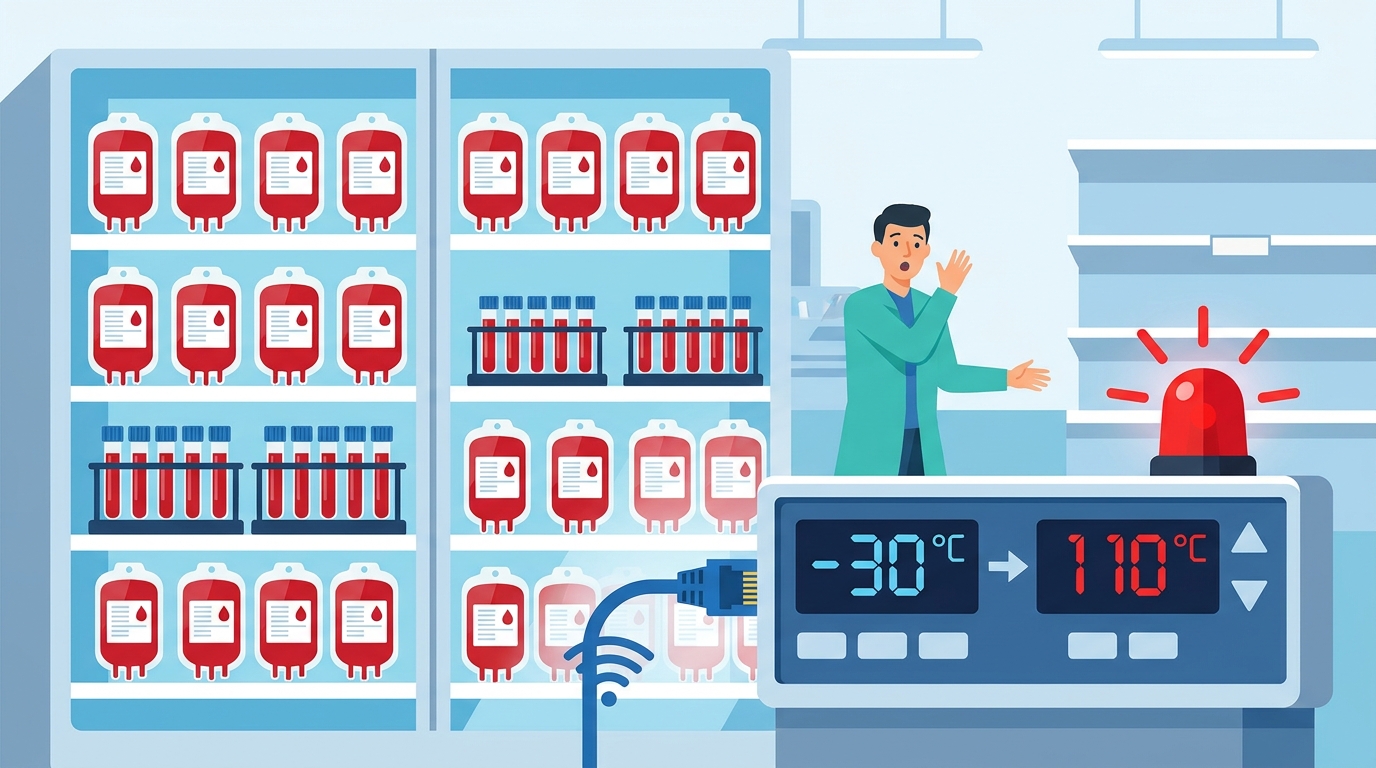
Uma intrusão informática num prestador de serviços de refrigeração do Établissement français du sang (EFS), o serviço público francês de sangue, alterou os parâmetros de câmaras frigoríficas que guardavam plasma em três locais em França. O EFS garante que não se perdeu nenhum produto e que não houve consequências para a saúde. O incidente ocorreu na noite de 1 para 2 de novembro, a mesma em que uma vaga de ataques a sistemas de frio atingiu supermercados em vários países europeus, entre os quais sete lojas Intermarché em Portugal.
Resposta rápida: Atacantes comprometeram o sistema de controlo remoto de um fornecedor de frio do EFS e subiram os limites de temperatura e de descongelação de câmaras com plasma em três locais. Os alarmes detetaram a anomalia a tempo e o EFS diz que não se perdeu nenhum produto. Até agora, ninguém foi apontado como responsável nem ficou provada a ligação aos ataques a supermercados. Se a sua organização tem equipamentos de frio com gestão remota, retire-os da exposição direta à internet, mude as palavras-passe por defeito e confirme as configurações.
O que aconteceu nas câmaras frigoríficas do EFS
Num comunicado divulgado na terça-feira, 3 de novembro, o EFS explicou que foram afetados “Les installations de supervision et de pilotage de chambres froides déployées sur trois sites de l’EFS”, ou seja, os sistemas que supervisionam e controlam as câmaras frigoríficas em três locais, cujos limites de temperatura e de descongelação foram elevados para valores muito altos. Segundo a franceinfo, nessas câmaras estavam guardadas bolsas de plasma para transfusão ou para fracionamento, usado no fabrico de medicamentos.
O organismo disse que os sistemas internos do EFS não foram o alvo direto e que os sistemas de monitorização e alarme detetaram rapidamente as anomalias, o que permitiu às equipas agir antes que algum produto ou amostra ficasse comprometido. Os equipamentos afetados foram controlados ou desativados e, por precaução, o conteúdo foi transferido para outras instalações. A recolha e a distribuição de sangue não foram interrompidas.
Um dos três locais é Besançon. Na região da Borgonha-Franco-Condado, é o único afetado, e as suas câmaras frigoríficas são geridas à distância pelo prestador que sofreu o ataque. A ANSSI, a agência nacional francesa de cibersegurança, e o Ministério da Saúde estão a investigar. Segundo o gabinete da ministra, a investigação técnica procura determinar o modo de atuação, o número total de equipamentos que podem ter sido afetados e quando as instalações podem voltar a funcionar.
110 °C: o que este número significa
O caso foi revelado pelo semanário Le Canard enchaîné, segundo o qual câmaras frigoríficas com amostras de dadores e bolsas de plasma, mantidas a -30 °C, foram programadas para chegar a 110 °C. É preciso ler este número com cuidado. Trata-se do valor introduzido no sistema de controlo, não da temperatura que o interior das câmaras atingiu. Nenhuma fonte oficial divulgou até que temperatura o equipamento chegou nem durante quanto tempo.
O mesmo jornal identificou o prestador como a Coolworld, uma empresa que aluga soluções industriais de refrigeração, congelação e climatização. O EFS não divulgou o nome do fornecedor. Num comunicado de quarta-feira, a Coolworld afirmou que a vulnerabilidade de que os meios de comunicação falam está num componente de outro fornecedor, que a Coolworld não controla diretamente. Acrescentou que só foi afetado um número limitado de unidades e que reagiu rapidamente, sem mencionar o EFS de forma explícita.
Cronologia da campanha contra os sistemas de frio
| Data | Acontecimento |
|---|---|
| 11 para 12 out. 2026 | Primeira vaga em França: controladores de frio de centenas de supermercados são manipulados |
| 12 out. 2026 | O CERT-FR publica o alerta CERTFR-2026-ALE-012; alarga a lista de equipamentos a 13 de outubro e atualiza-a a 16 |
| 13 out. 2026 | O Governo francês estima em cerca de 700, num total de 10 000, os supermercados afetados |
| 1 para 2 nov. 2026 | Vaga europeia em supermercados; o mesmo tipo de intrusão atinge o prestador de frio do EFS em três locais |
| 2 nov. 2026 | O CNCS começa a acompanhar o incidente em sete lojas Intermarché em Portugal |
| 3 nov. 2026 | O EFS confirma publicamente o incidente |
| 4 nov. 2026 | A Coolworld atribui a vulnerabilidade a um componente de outro fornecedor |
O alerta do CERT-FR e os equipamentos visados
Por enquanto, o principal documento técnico de referência é o alerta do CERT-FR. Este refere numerosos casos de comprometimento de controladores remotos Danfoss AK-SM e AK-SC e de sistemas Copeland xweb e Dixell xweb, e avisa que as campanhas estão provavelmente ainda em curso. O alerta, no entanto, não fala do EFS, e ninguém revelou que modelo de controlador, que vulnerabilidade ou que acesso foram usados na Coolworld. A semelhança com os ataques aos supermercados é, por isso, um indício e não uma prova.
| Equipamento referido pelo CERT-FR | Observações |
|---|---|
Danfoss AK-SM | Incluído no alerta inicial de 12 de outubro |
Danfoss AK-SC | Incluído no alerta inicial de 12 de outubro |
Copeland xweb | Acrescentado a 13 de outubro |
Dixell xweb | Acrescentado a 13 de outubro |
Até agora não foi divulgado nenhum identificador CVE nem pontuação CVSS como causa do caso do EFS. Também não foram publicados indicadores de comprometimento (IOCs) para este incidente. Do lado europeu, as autoridades dos países afetados têm trocado “indicadores de comprometimento para uma melhor ação junto das respetivas vítimas”, mas por canais restritos.
Da Bélgica a Portugal: a vaga de 2 de novembro
O incidente do EFS coincidiu com uma onda de ataques a supermercados que levou Bruxelas a reagir. Christophe Hansen, comissário europeu da Agricultura, classificou os ataques como “a deliberate attempt to disrupt our food supply chain and undermine consumers’ confidence in it”, ou seja, uma tentativa deliberada de perturbar a cadeia de abastecimento alimentar e minar a confiança dos consumidores. Os motivos são desconhecidos e ninguém reivindicou os ataques até agora.
Em Portugal, sete supermercados Intermarché foram afetados entre domingo e segunda-feira: houve alterações na temperatura de frigoríficos e arcas, e três lojas perderam produtos. Segundo o JN, o CNCS acompanha o caso desde 2 de novembro e afirma que a origem terá sido “um acesso não autorizado ao controlador remoto de temperatura destes sistemas, sob a responsabilidade de um fornecedor” da cadeia de supermercados. O CNCS acrescentou que continua em curso uma análise forense para recolher indicadores.
Passos concretos de mitigação
As recomendações do CERT-FR e do CNCS são válidas para supermercados, laboratórios, hospitais, farmácias e qualquer operador logístico com equipamentos de frio geridos à distância:
- Deixe de expor diretamente à internet as interfaces de gestão dos controladores e de qualquer equipamento com IP público. Antes disso, confirme o que o contrato de seguro exige.
- Volte a dar acesso remoto apenas através de
VPNsegura ou de uma rede protegida. - Mude todas as palavras-passe por defeito e instale o
firmwaremais recente. Nos equipamentos Danfoss, o CERT-FR recomenda também o nível de segurançaStrict. - Reveja toda a configuração, sobretudo os pontos de regulação da temperatura e os ciclos de descongelação. Se um equipamento foi comprometido, reponha-o no estado inicial.
- Separe as redes informáticas (IT) das redes operacionais (OT) e planeie a substituição dos equipamentos em fim de vida, que já não recebem correções de segurança.
- Garanta que existem alarmes de temperatura independentes e técnicos de prevenção. Foi o que travou o problema no EFS.
Porque é que isto importa em Portugal
O caso do EFS mostra que os ataques a sistemas de frio já não afetam só o retalho alimentar: chegaram a uma infraestrutura de saúde, onde a cadeia de frio protege produtos usados para salvar vidas. Mostra também que o elo mais fraco pode ser um fornecedor com acesso remoto, e não a própria organização. Foi o que se passou com o EFS em França e com o Intermarché em Portugal.
Em Portugal, o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2) abrange setores como a saúde e a distribuição alimentar. Entre as medidas que exige estão a gestão de riscos na cadeia de abastecimento e a notificação de incidentes significativos ao CNCS. Os controladores de frio e os prestadores que os gerem fazem parte desse perímetro de risco. Para as PME, sejam talhos, restaurantes, farmácias ou pequenos armazéns, a lição é igualmente prática: um equipamento ligado à internet com a palavra-passe de origem é uma porta aberta.
Estes incidentes visaram equipamentos físicos e não dados. O RGPD só se aplica se forem comprometidos dados pessoais, por exemplo de dadores, e até agora nada indica que isso tenha acontecido. Quem detetar alterações inexplicáveis em sistemas de frio deve comunicá-las ao CERT.PT, a equipa do CNCS que coordena a resposta a incidentes.
Perguntas frequentes
Perdeu-se sangue ou plasma no ataque ao EFS?
Segundo o EFS, não. Os alarmes detetaram as anomalias a tempo, os produtos foram transferidos ou postos em segurança e não foi identificado qualquer impacto sanitário.
As câmaras chegaram mesmo a 110 °C?
Não há confirmação disso. Os 110 °C noticiados correspondem ao valor programado no sistema de controlo. Nenhuma fonte oficial revelou a temperatura que o interior das câmaras realmente atingiu.
Este ataque está ligado aos ataques aos supermercados?
Não está provado. O modo de atuação é parecido e o incidente ocorreu na mesma noite da vaga europeia, mas o alerta do CERT-FR não refere o EFS e ninguém reivindicou os ataques.
O que deve fazer uma empresa portuguesa com equipamentos de frio conectados?
Retirar as interfaces de gestão da internet, usar VPN no acesso remoto, mudar as palavras-passe por defeito, atualizar o firmware, rever os parâmetros de temperatura e descongelação e comunicar qualquer anomalia ao CERT.PT.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo CERT-FR/ANSSI, pelo Établissement français du sang (citado pela franceinfo), pelo CNCS (citado pelo JN) e pela Comissão Europeia (citada pela CNBC).