
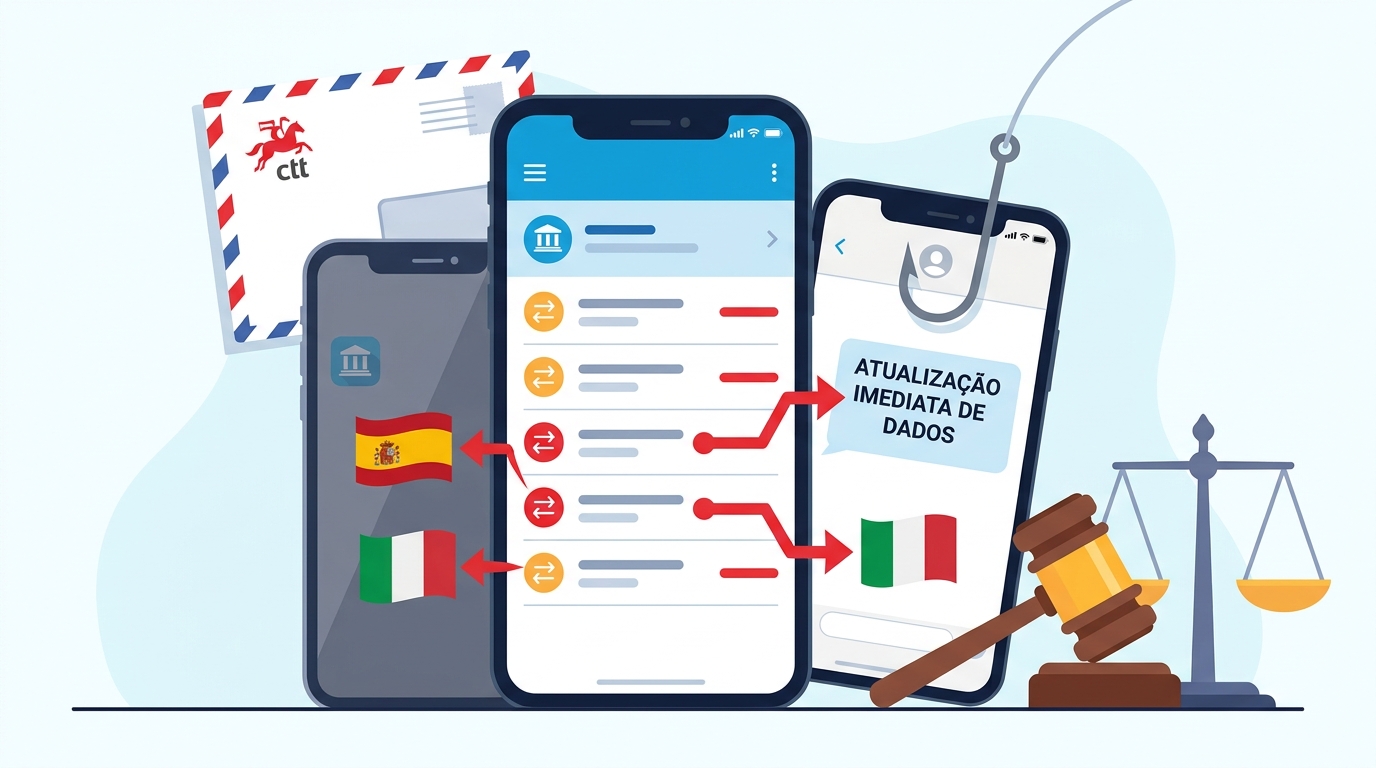
A Polícia Judiciária está a investigar queixas de clientes do Banco CTT que dizem ter perdido dinheiro em transferências que não autorizaram. O caso foi noticiado pelo Correio da Manhã a 4 de novembro de 2026. Segundo o jornal, dezenas de clientes do Banco CTT foram vítimas de fraude, com milhares de euros transferidos das suas contas para contas de desconhecidos. Menos de um mês antes, o Ministério Público tinha alertado para campanhas de phishing dirigidas a clientes do banco. A 15 de outubro, o Tribunal de Justiça da União Europeia decidiu que os bancos não podem recusar o reembolso imediato de operações não autorizadas só por acharem que o cliente foi negligente.
Resposta rápida: Dezenas de clientes do Banco CTT dizem ter perdido dinheiro em transferências que não fizeram, e a PJ está a investigar. O banco reconhece que há mais campanhas de phishing e de engenharia social, e o Ministério Público já tinha avisado para páginas falsas que imitam o site do banco. Se encontrar um movimento que não reconhece, comunique-o logo ao banco: a regra é que o reembolso, ainda que provisório, seja feito até ao fim do dia útil seguinte. Se não for, reclame junto do Banco de Portugal.
O que dizem os clientes lesados
Um dos casos conhecidos é o de Sónia Baptista. Segundo a cliente, a aplicação do banco terá sido instalada num telemóvel que não conhecia, e seguiram-se várias tentativas de transferência para contas em Espanha. Essas operações foram devolvidas, mas os autores da fraude terão depois conseguido mover o dinheiro através de outra conta, até chegar a um IBAN italiano. A cliente quer recuperar 1200 euros e apresentou uma reclamação ao Banco de Portugal.
A queixa diz respeito à reação do banco. Para a cliente, os movimentos eram suspeitos o bastante para o banco bloquear a conta e contactá-la, o que diz não ter acontecido. A queixa menciona também um pedido de crédito suspeito e uma transferência feita a uma hora igualmente suspeita. Não se sabe como os atacantes conseguiram as credenciais necessárias para ativar a aplicação noutro equipamento. O caso está em investigação.
A posição do Banco CTT
Contactada pelo Correio da Manhã, fonte do banco disse que, “por razões de sigilo bancário e proteção de dados”, o Banco CTT não comenta publicamente casos de clientes concretos, incluindo operações, reclamações ou processos individuais. Ainda assim, o banco reconheceu que há mais campanhas de phishing e de engenharia social, disse estar a reforçar a prevenção e a monitorização de fraude e afirmou ter aumentado os alertas aos clientes por SMS, notificações na aplicação e e-mail.
Não é a primeira vez que isto acontece. Em 2022 o banco publicou avisos sobre SMS falsos e sobre anúncios fraudulentos em motores de pesquisa. No início de 2023, o programa Exclusivo da TVI recebeu dezenas de denúncias de clientes do Banco CTT, alguns com perdas acima de 30 mil euros. Na altura, o banco recusou responsabilidades e disse que os clientes se tinham autenticado em páginas falsas.
Como funcionam as campanhas que o Ministério Público identificou
No alerta de 8 de outubro de 2026, o Gabinete Cibercrime da Procuradoria-Geral da República explica o método. As mensagens usam o logótipo e o aspeto gráfico do banco. Há várias versões, mas quase todas pedem ao destinatário que entre na página do Banco CTT para uma “atualização imediata de dados”. Invocam “razões de segurança” e insistem na urgência, ameaçando bloquear o acesso à conta.
A ligação abre uma página falsa onde a vítima introduz os códigos de acesso. O MP encontrou páginas falsas a imitar o site do banco em vários servidores e em diferentes fornecedores de serviços na nuvem (cloud). Algumas versões pedem também os dados do cartão (nome, número, validade e código CVV) e, a seguir, mostram outro menu que pede o código de autenticação.
O MP não publicou domínios maliciosos concretos. A tabela junta os sinais de alerta descritos pelas autoridades e os canais oficiais indicados pelo próprio banco:
| Sinais de fraude | Canais e práticas legítimas |
|---|---|
| SMS ou e-mail a pedir “atualização imediata de dados” | Escrever à mão www.bancoctt.pt ou https://homebanking.bancoctt.pt |
| Ameaça de bloqueio da conta “por razões de segurança” | Linha de Apoio 212 697 144 para confirmar qualquer contacto |
| Página a pedir número do cartão, validade e CVV | O banco diz que nunca pede credenciais nem dados do cartão por telefone, SMS ou e-mail |
| Anúncios patrocinados em motores de pesquisa com o nome do banco | Entrar no homebanking pelo site oficial e não por anúncios |
| Pedido para instalar uma aplicação ou “sincronizar” a segurança | O banco diz que nunca pede a instalação de software |
O Banco CTT diz na sua página de segurança que nunca pede códigos de autenticação, credenciais ou dados dos cartões por telefone, SMS ou e-mail.
Cronologia
| Data | Acontecimento |
|---|---|
| 20/06/2022 | O Banco CTT avisa para SMS falsos sobre um “dispositivo não autorizado” |
| 20/12/2022 | O banco avisa para sites falsos em anúncios patrocinados nos motores de pesquisa |
| fevereiro de 2023 | Dezenas de clientes denunciam perdas na televisão |
| 05/03/2026 | Conclusões do advogado-geral no processo C-70/25, no TJUE |
| 08/10/2026 | Alerta do Gabinete Cibercrime do MP sobre phishing contra clientes do Banco CTT |
| 15/10/2026 | Acórdão do TJUE no processo C-70/25 sobre reembolso imediato |
| 04/11/2026 | O Correio da Manhã noticia dezenas de clientes lesados; a PJ investiga |
O que diz a lei sobre o reembolso
Neste caso o que mais se discute é quem paga o prejuízo. O Banco de Portugal explica que, salvo quando há suspeitas de fraude do próprio cliente, o banco deve reembolsar o valor da operação até ao fim do primeiro dia útil seguinte à comunicação. Esse reembolso é provisório, até se esclarecer o que aconteceu. Depois de o cliente comunicar o problema, o banco tem de agir logo para impedir novas operações fraudulentas, e qualquer operação feita a partir daí é da sua responsabilidade.
O Tribunal de Justiça da União Europeia clarificou esta regra num acórdão de 15 de outubro de 2026 (processo C-70/25, Tukowiecka). Segundo o tribunal, a negligência grosseira do cliente não é uma exceção à obrigação de reembolso imediato prevista no artigo 73.º da diretiva PSD2. Mais tarde, o banco pode pedir ao cliente o valor das perdas se provar que ele não cumpriu, de propósito ou por negligência grosseira, a obrigação de proteger os seus dados de segurança. Nesse caso, o cliente suporta as perdas até ao saldo disponível ou à linha de crédito associada. O que falta saber é se o Banco CTT vai aplicar esta regra aos lesados. Questionado sobre isso, o banco não esclareceu a sua posição.
O que fazer se for vítima
- Ligue ao banco assim que vir um movimento que não reconhece e peça o bloqueio de acessos e cartões.
- Peça o reembolso por escrito e guarde comprovativos, datas e horas.
- Apresente queixa à PJ ou ao Ministério Público e guarde as mensagens fraudulentas como prova.
- Se o reembolso não chegar no prazo, reclame no Portal do Cliente Bancário do Banco de Portugal.
- Mude as palavras-passe e veja que dispositivos estão associados à aplicação bancária.
Porque é que isto importa em Portugal
O phishing bancário continua a ser uma das fraudes que mais prejuízo direto causa a particulares e a pequenas empresas. Uma PME que perca o acesso à conta pode ficar sem dinheiro para pagar salários ou fornecedores. No setor financeiro, a resiliência operacional digital é regulada sobretudo pelo regulamento DORA. Já o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) define o quadro geral de gestão de risco e notificação de incidentes para entidades essenciais e importantes.
Credenciais e dados de cartões são dados pessoais protegidos pelo RGPD. As instituições têm de mostrar que aplicam medidas técnicas adequadas, incluindo deteção de comportamentos anómalos. Quem receber mensagens suspeitas pode comunicá-las ao CNCS, através do CERT.PT, para ajudar a desativar as páginas fraudulentas. O acórdão do TJUE dá aos clientes um argumento claro: primeiro o banco reembolsa, depois discute-se quem teve culpa.
Perguntas frequentes
O Banco CTT foi alvo de um ciberataque aos seus sistemas?
Não há indícios públicos disso. As autoridades descrevem campanhas de phishing que imitam o banco para roubar credenciais aos clientes. A investigação da PJ ainda está em curso.
Em quanto tempo tem o banco de devolver uma operação não autorizada?
Segundo o Banco de Portugal, até ao fim do primeiro dia útil seguinte à comunicação do cliente, salvo suspeita fundamentada de fraude do próprio cliente. O reembolso é provisório.
O banco pode recusar o reembolso por eu ter clicado num link falso?
Segundo o acórdão do TJUE no processo C-70/25, não pode recusar o reembolso imediato só com base em negligência grosseira. Pode depois pedir o dinheiro de volta se a provar.
Como reconheço uma mensagem falsa do Banco CTT?
Desconfie de pedidos urgentes para atualizar dados ou de ameaças de bloqueio da conta. O banco diz que nunca pede códigos, credenciais ou dados do cartão por SMS, e-mail ou telefone.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo Gabinete Cibercrime do Ministério Público, pelo Banco de Portugal, pelo Tribunal de Justiça da União Europeia, pelo Banco CTT e pelo Correio da Manhã.