
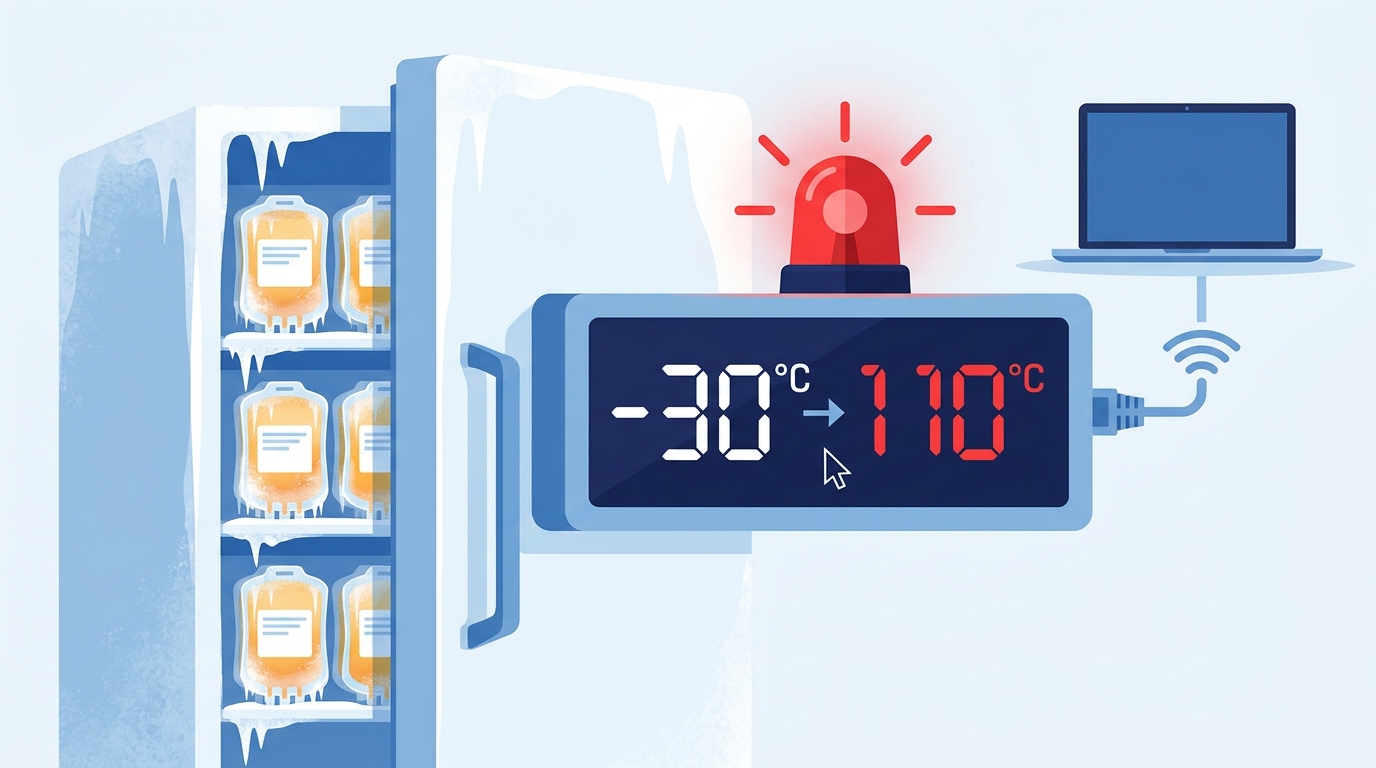
A vaga de ataques a sistemas de refrigeração ligados à internet, que em outubro estragou stocks de supermercados franceses, chegou ao setor da saúde. Na noite de 1 para 2 de novembro de 2026, foi alvo de ataque informático a Coolworld, empresa que presta serviços de frio ao Établissement français du sang (EFS), o organismo público francês responsável pela recolha de sangue. O ataque provocou alterações de temperatura em equipamentos usados para conservar produtos sanguíneos. Segundo a imprensa francesa, os congeladores, que funcionam normalmente a cerca de -30 °C, terão sido programados para atingir 110 °C. O caso foi travado a tempo, mas mostra que a manipulação remota de sistemas de frio já afeta cadeias críticas para a saúde.
Resposta rápida: Atacantes alteraram à distância a temperatura definida em câmaras frigoríficas mantidas pela Coolworld para o serviço de sangue francês. Nessas câmaras havia plasma congelado destinado a transfusões. O Ministério da Saúde francês diz que o incidente não teve consequências operacionais e, até agora, não foi confirmada a destruição de produtos nem danos a doentes. Quem gere equipamentos de frio com acesso remoto deve retirá-los de imediato da exposição direta à internet e rever toda a configuração, como recomenda o CERT-FR.
O que aconteceu nas câmaras frigoríficas do EFS
A notícia foi divulgada a 3 de novembro pelo semanário Le Canard enchaîné. O incidente afetou sobretudo instalações na região da Borgonha-Franco-Condado. A anomalia foi detetada porque a pessoa de serviço nessa noite reparou numa subida anormal das temperaturas.
O EFS foi alterando a descrição do que estava armazenado. Começou por falar de amostras de dadores usadas na vigilância associada às transfusões. Mais tarde, esclareceu que também estava em causa plasma congelado destinado a transfusões em doentes. Esta precisão é importante: as recomendações sanitárias exigem que o plasma fresco congelado seja conservado a -25 °C ou menos.
O valor de 110 °C deve ser lido com cuidado. Trata-se de uma instrução enviada ao controlador, e não de uma medição confirmada no interior dos congeladores ou do próprio plasma. Não foram divulgados o número de equipamentos afetados, a duração da perturbação nem as temperaturas efetivamente atingidas nos produtos armazenados. O Ministério da Saúde francês garante que o incidente não teve qualquer consequência operacional, porque as anomalias foram identificadas a tempo.
O fornecedor como ponto de entrada
Ao que se sabe, o ataque não atingiu os sistemas informáticos do próprio EFS. Atingiu o prestador que mantém os equipamentos. A Coolworld é responsável, entre outras tarefas, pela manutenção de contentores frigoríficos usados pelo EFS. A empresa ainda não fez qualquer declaração pública. Também não há conclusões técnicas públicas que identifiquem os autores ou expliquem como conseguiram entrar nos sistemas da Coolworld.
Este é um exemplo claro de risco na cadeia de fornecimento. Uma organização pode ter a sua rede bem protegida e, mesmo assim, depender de equipamentos operacionais (OT) controlados à distância por terceiros. Muitas vezes, esses equipamentos ficam fora do inventário e da monitorização da equipa de segurança.
A ligação, ainda por provar, à campanha contra supermercados
O caso do EFS surge três semanas depois de um ataque em massa ao retalho alimentar francês. Nessa altura, os atacantes forçaram ciclos de descongelação em controladores de frio de centenas de lojas. A agência nacional de cibersegurança francesa reagiu com o alerta CERTFR-2026-ALE-012. Nesse alerta, o CERT-FR diz ter conhecimento de numerosas compromissões de controladores remotos de instalações de refrigeração Danfoss das séries AK-SM e AK-SC, bem como Copeland xweb e Dixell xweb.
Na mesma noite do incidente no EFS houve também ataques fora de França. Foram reportados novos casos na Bélgica, no Luxemburgo, na Suécia, na Irlanda, na Estónia e nos Países Baixos. Mesmo assim, as fontes consultadas pedem cautela. Não há provas de que estas famílias de produtos estivessem instaladas nas unidades do EFS afetadas. O alerta do CERT-FR não menciona o EFS, e ninguém identificou o modelo do controlador, a vulnerabilidade ou o acesso usado na Coolworld. Por isso, os autores podem ser outros.
O alvo também já era conhecido das autoridades. Antes do incidente, um responsável da ANSSI tinha dito que a agência trabalhava em articulação com o CERT Santé e o Ministério da Saúde para sensibilizar e proteger as organizações com equipamentos semelhantes.
Cronologia
| Data | Acontecimento |
|---|---|
| 11–12 out. 2026 | Descongelações forçadas em controladores de frio de centenas de supermercados franceses |
| 12 out. 2026 | O CERT-FR publica o alerta CERTFR-2026-ALE-012 sobre controladores Danfoss AK-SM e AK-SC |
| 13 out. 2026 | O alerta passa a incluir outros equipamentos visados (Copeland xweb e Dixell xweb) |
| 16 out. 2026 | O CERT-FR atualiza as recomendações |
| 1–2 nov. 2026 | Ataque à Coolworld; temperatura definida nas câmaras do EFS alterada para 110 °C; novos incidentes noutros países europeus |
| 3 nov. 2026 | Le Canard enchaîné divulga o caso; o EFS confirma que havia plasma para transfusão nas câmaras visadas |
CVE, IOCs e versões afetadas: o que (não) se sabe
Até à data de publicação, não há qualquer identificador CVE nem pontuação CVSS associada ao incidente do EFS ou à campanha contra controladores de frio. O CERT-FR continua sem publicar indicadores de comprometimento, não identificou o vetor de entrada e não aponta qualquer vulnerabilidade no alerta, apesar de o ter revisto. Quanto às versões, o alerta francês põe a tónica nos equipamentos em fim de vida. Segundo o CERT-FR, manter exposto à internet um equipamento sem correções de segurança (EOL) torna muito provável que seja comprometido.
Medidas de mitigação recomendadas
A partir do alerta do CERT-FR, quem opera câmaras frigoríficas, arcas de conservação de medicamentos ou sistemas de frio industrial deve tomar estas medidas:
- Retirar de imediato as interfaces de gestão da internet pública. O CERT-FR lembra que expor uma interface de gestão na internet contraria as boas práticas.
- Repor o acesso remoto apenas através de uma VPN segura ou de uma rede protegida, de preferência com autenticação multifator.
- Verificar toda a configuração, em especial os períodos de descongelação, bem como os pontos de regulação de temperatura e os limites de alarme.
- Nos equipamentos Danfoss, atualizar o firmware, configurar o nível de segurança em modo Strict e confirmar que as palavras-passe de origem foram alteradas.
- Ter monitorização de temperatura independente do controlador, com alarmes que cheguem a uma equipa de permanência. Foi um alerta deste tipo que travou o incidente no EFS.
- Fazer o inventário das ligações remotas dos prestadores de manutenção (incluindo modems 3G/4G) e incluí-las nos contratos e nas auditorias.
Porque é que isto importa em Portugal
Portugal tem muitos equipamentos deste tipo expostos à internet. Uma contagem da empresa portuguesa cybers3c refere 137 centrais de frio Danfoss com IP português acessíveis a partir da internet, depois de eliminados os endereços duplicados. É uma estimativa feita por uma empresa privada, não um inventário oficial. Ainda assim, mostra que os riscos aqui descritos não se limitam a França. Hospitais, laboratórios, farmácias, serviços de sangue, distribuidores de medicamentos e de vacinas dependem de cadeias de frio que, cada vez mais, são geridas à distância por fornecedores.
No plano legal, o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2) abrange o setor da saúde e obriga as entidades a gerir os riscos da sua cadeia de fornecimento. Isso inclui os prestadores que têm acesso remoto a equipamentos críticos. Incidentes significativos devem ser notificados ao CNCS, através do CERT.PT, nos prazos previstos. Se um ataque deste tipo envolver dados de dadores ou de doentes, aplicam-se também as obrigações do RGPD, incluindo a notificação à CNPD. Para as PME de manutenção de frio, o recado é simples: o acesso remoto que vendem como serviço pode tornar-se a porta de entrada nos clientes.
Perguntas frequentes
O plasma armazenado ficou estragado?
Não foi confirmada qualquer destruição de plasma nem transfusões afetadas. O Ministério da Saúde francês diz que não houve consequências operacionais, porque a subida de temperatura foi detetada durante a noite.
Os congeladores chegaram mesmo aos 110 °C?
Não há essa confirmação. Os 110 °C referem-se à temperatura que os atacantes definiram no controlador, e não a uma medição no interior dos equipamentos. As temperaturas efetivamente atingidas não foram divulgadas.
Este ataque está ligado ao dos supermercados franceses?
Não está provado. Os métodos são parecidos e o caso coincidiu com novos incidentes na Europa, mas não foi identificado o modelo de controlador, a vulnerabilidade nem o acesso usado na Coolworld.
O que deve fazer uma organização portuguesa com equipamentos de frio remotos?
Deve retirar as interfaces de gestão da internet, permitir o acesso só por VPN com autenticação forte, rever a configuração e os períodos de descongelação, atualizar o firmware, mudar as palavras-passe de origem e notificar o CNCS em caso de incidente significativo.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pelo CERT-FR (ANSSI), pelo semanário Le Canard enchaîné, pelo Cyberattaque.org e pela cybers3c.