
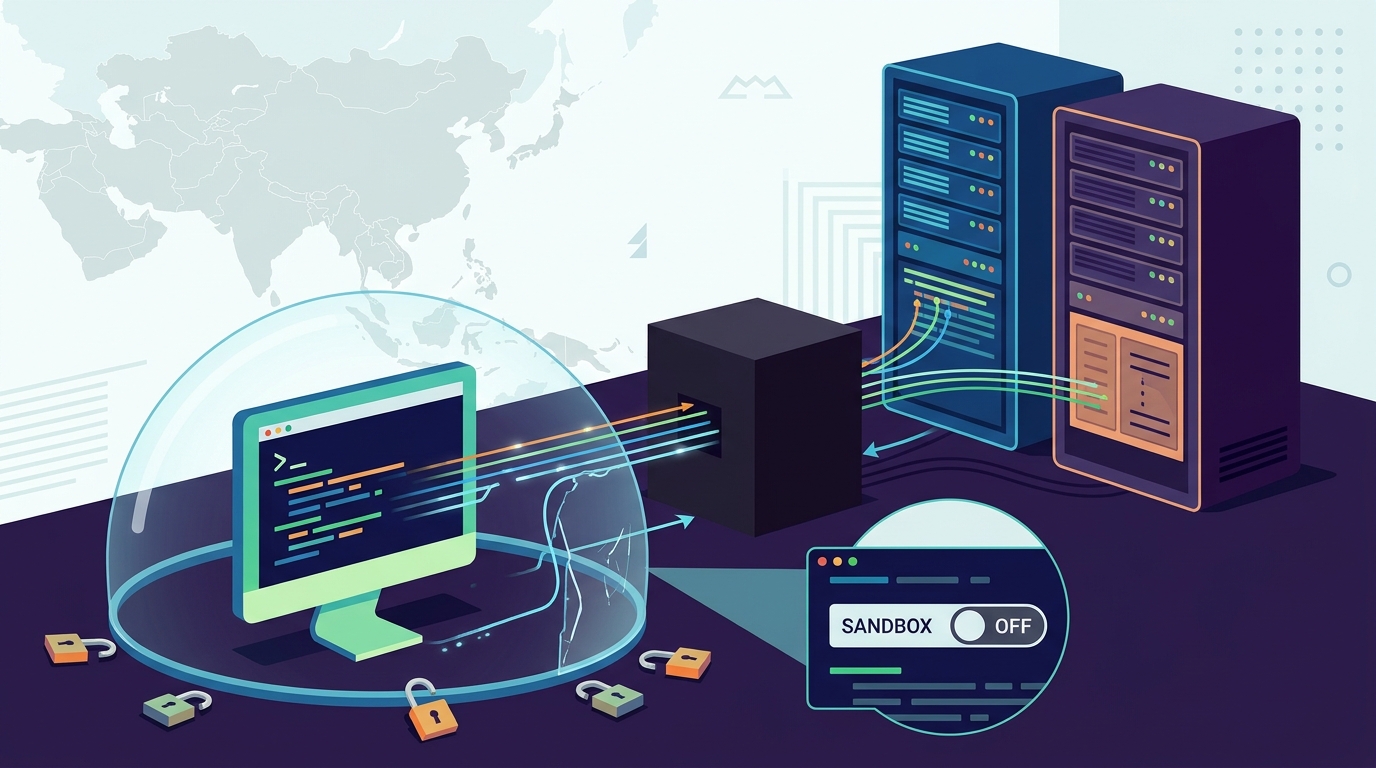
A equipa Threat Hunter da Symantec identificou um serviço intermediário (um «relay») que instala nos computadores de empresas as versões legítimas das ferramentas de programação com IA da OpenAI e da Anthropic. Pelo caminho, altera a configuração para que o tráfego passe pela infraestrutura do próprio serviço e desliga proteções importantes, como o isolamento de execução (sandbox). Até agora não foi observado malware. Mesmo assim, os investigadores consideram que as organizações afetadas ficaram bastante mais expostas.
Resposta rápida: Um serviço não autorizado distribui os clientes oficiais do Codex e do Claude Code, mas encaminha todos os pedidos pelos seus próprios servidores e desliga as salvaguardas de segurança. A atividade foi detetada sobretudo em organizações asiáticas, mas o risco vale para qualquer equipa que use intermediários não oficiais para aceder a modelos de IA. Faça o inventário dos agentes de programação instalados, confirme para onde enviam o tráfego e verifique se o sandbox e as aprovações continuam ativos.
O que a Symantec encontrou
Segundo a Dark Reading, que cita o relatório publicado pela Symantec, o serviço instala versões genuínas das interfaces de linha de comandos (CLI) do Codex e do Claude Code em sistemas empresariais, mas reconfigura-as para encaminhar os pedidos pela infraestrutura do relay, em vez de os enviar para as redes da OpenAI ou da Anthropic. A finalidade aparente é contornar as restrições geográficas, porque o serviço parece ter sido criado para escapar às limitações regionais que impedem certos países e regiões de usar ferramentas de IA de empresas norte-americanas.
A descoberta começou com um ficheiro suspeito. Brigid O Gorman, analista sénior da equipa Threat Hunter, disse à Dark Reading que os investigadores encontraram um downloader PowerShell suspeito que mais tarde classificaram como «an AI-agent hijack script» (um script de sequestro de agentes de IA). Ao aprofundar a análise, a equipa encontrou atividade semelhante noutras redes e ligou-a ao serviço de relay não autorizado.
Quanto ao alcance, o serviço está ativo desde o início de 2026 e já instalou as ferramentas em sistemas de uma dúzia de organizações, sobretudo na China continental, mas também na Coreia do Sul, em Taiwan e na Malásia.
Como funciona a instalação
A técnica não depende de uma versão adulterada do software. Pelo que o relatório descreve, quando um utilizador do relay instala pelo npm um CLI legítimo do Codex ou do Claude Code, um script PowerShell ou bash sem ficheiro é descarregado de um domínio de imitação através de um comando de uma linha que o próprio utilizador parece executar. Este passo lembra técnicas de engenharia social como o ClickFix, mas os investigadores notaram que os clientes CLI não são modificados nem transformados em trojans.
Esta é a parte que exige mais atenção às equipas de segurança. Como os binários são autênticos, uma verificação de integridade ao pacote não deteta nada. O que muda são os ficheiros de configuração e as variáveis de ambiente que definem o destino do tráfego e as permissões do agente.
Porque é que desligar o sandbox é grave
Os agentes de programação executam comandos na máquina do programador: instalam dependências, correm testes e alteram ficheiros. O sandbox é a barreira que limita o que esses comandos conseguem ler, escrever e alcançar na rede. A documentação oficial do Claude Code explica que o sandbox de Bash é uma fronteira imposta pelo sistema operativo em torno dos comandos de shell que o Claude executa na máquina. A mesma documentação lembra que o sandbox vem desligado por omissão e liga-se com o comando /sandbox ou definindo sandbox.enabled como true num ficheiro de configuração como ~/.claude/settings.json.
No Codex CLI, o isolamento está ativo desde a instalação. Usa Seatbelt no macOS, Landlock e seccomp no Linux e tokens restritos no Windows, com os modos read-only, workspace-write e danger-full-access. O último modo retira, na prática, todos os limites.
Juntam-se aqui dois problemas. Por um lado, um terceiro desconhecido fica no meio de toda a comunicação entre o agente e o modelo, e por isso pode ler código, segredos e contexto e, em teoria, alterar as respostas devolvidas ao agente. Por outro, sem sandbox nem aprovações, uma resposta manipulada pode chegar diretamente à shell do programador. Os investigadores admitem que não sabem porque é que as proteções são desligadas, e não foi observado até agora malware nem atividade maliciosa. Ainda assim, segundo a Symantec, o serviço está a criar um enorme risco para as organizações que o utilizam.
Um padrão que já tinha aparecido
Os intermediários que revendem acesso a modelos ocidentais em mercados onde estes não estão disponíveis não são novos, e já surgiram em investigações sobre atacantes. A Unit 42, da Palo Alto Networks, descreveu um operador de língua chinesa que encaminhava o Claude Code e o Codex através de um serviço de proxy de terceiros (code.newcli[.]com) para dificultar o rastreio, depois de ter retirado as permissões de execução do lado do cliente.
No caso agora divulgado, os clientes do relay parecem ser empresas que querem apenas usar as ferramentas. O resultado técnico, porém, é muito parecido: tráfego desviado para infraestrutura opaca e controlos locais desativados.
| Elemento | Instalação oficial | Instalação via relay (segundo a Symantec) |
|---|---|---|
| Binário do CLI | Pacote legítimo | Pacote legítimo, sem alterações |
| Destino dos pedidos | Infraestrutura da OpenAI ou da Anthropic | Infraestrutura do relay |
| Origem do script de configuração | Não aplicável | Domínio de imitação, comando de uma linha |
| Salvaguardas (sandbox) | Conforme a configuração do fabricante | Desativadas |
| Atividade maliciosa observada | — | Nenhuma até à data |
Indicadores e o que verificar
Nos dados públicos consultados não encontrámos domínios nem hashes que possam ser confirmados de forma independente. Por isso não os publicamos e recomendamos consultar diretamente o relatório da Symantec. Enquanto isso, as equipas técnicas podem procurar sinais de configuração anómala, venham deste ou de outro serviço semelhante:
- Fazer o inventário de todas as instalações do Codex CLI e do Claude Code nos postos de trabalho e servidores de CI/CD.
- No Codex, rever
~/.codex/config.tomlà procura desandbox_mode = "danger-full-access", de políticas de aprovação comoapproval_policy = "never"e de fornecedores ou URL base desconhecidos. - No Claude Code, rever
~/.claude/settings.jsone as configurações de projeto, confirmando quesandbox.enabledestá ativo e que não há endpoints de API alheios ao fornecedor. - Verificar variáveis de ambiente como
ANTHROPIC_BASE_URLeOPENAI_BASE_URLque apontem para domínios inesperados. - Procurar na telemetria do EDR comandos PowerShell ou bash de uma linha que descarregam e executam scripts diretamente em memória.
- Impor configurações geridas centralmente. No Claude Code, a definição
"allowUnsandboxedCommands": falseimpede que comandos bloqueados voltem a ser executados fora do sandbox.
Sobre este último ponto, a documentação da Anthropic indica que, com a nova tentativa sem sandbox desativada, o Claude Code ignora o parâmetro dangerouslyDisableSandbox. Também avisa que, se o sandbox não arrancar por falta de uma dependência ou por a plataforma não ser suportada, o Claude Code executa os comandos sem isolamento. Vale a pena confirmar esse comportamento nas máquinas Windows, onde o Claude Code corre os comandos sem sandbox, a menos que seja executado numa distribuição WSL2.
Porque é que isto importa em Portugal
As organizações identificadas estão na Ásia, mas o problema é universal: a chamada «IA sombra». Os programadores procuram muitas vezes acessos mais baratos, contas partilhadas ou gateways não oficiais para usar modelos sem passar pelos processos internos de compra. Quando o fazem, todo o código-fonte, credenciais, ficheiros .env e dados de clientes que o agente lê pode atravessar servidores de terceiros sem contrato, sem garantias e sem localização conhecida.
Se esse contexto incluir dados pessoais, há implicações diretas no âmbito do RGPD: um subcontratante não identificado, possíveis transferências internacionais sem fundamento e uma falha que pode ter de ser notificada à CNPD. Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a gestão do risco na cadeia de fornecimento e o controlo das ferramentas usadas pelas equipas de desenvolvimento passam a ser obrigações, e não apenas boas práticas. Um incidente com impacto significativo terá de ser comunicado ao CNCS/CERT.PT.
Para as PME, a recomendação prática é simples. Definir que ferramentas de IA estão aprovadas, comprá-las pelos canais oficiais, centralizar as configurações e incluir os agentes de programação no inventário de ativos, tal como qualquer outro software com privilégios elevados.
Perguntas frequentes
O Codex e o Claude Code instalados pelo relay estão infetados?
Segundo a Symantec, não. Os clientes de linha de comandos são as versões legítimas. O problema está na configuração: os pedidos são desviados para a infraestrutura do relay e as proteções de segurança são desligadas.
Há empresas portuguesas afetadas?
Não há indicação disso. As cerca de doze organizações identificadas estão sobretudo na China continental, na Coreia do Sul, em Taiwan e na Malásia. O risco, no entanto, aplica-se a qualquer equipa que use intermediários não oficiais para aceder a modelos de IA.
Como sei se o meu agente de programação envia tráfego para um terceiro?
Reveja os ficheiros ~/.codex/config.toml e ~/.claude/settings.json, bem como variáveis de ambiente como OPENAI_BASE_URL e ANTHROPIC_BASE_URL. Qualquer endpoint que não pertença ao fornecedor oficial deve ser investigado.
O sandbox do Claude Code está ativo por omissão?
Não. Segundo a documentação da Anthropic, tem de ser ativado com o comando /sandbox ou com a definição sandbox.enabled. No Codex CLI, o isolamento vem ativo por omissão.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Symantec (citados pela Dark Reading), pela documentação oficial do Claude Code e pela Unit 42 da Palo Alto Networks.