
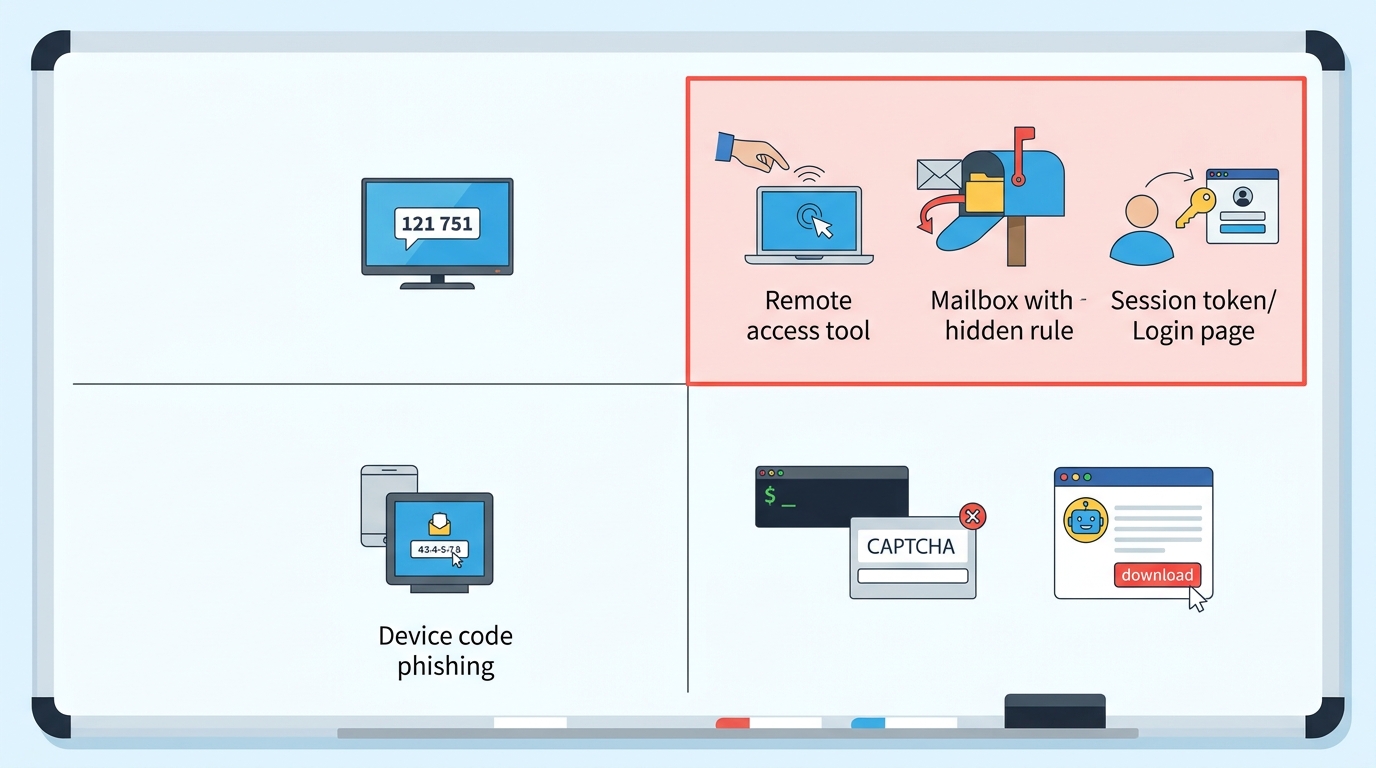
Os ataques que mais prejudicam as empresas raramente são os que chegam às manchetes. Na maioria dos casos, os atacantes usam ferramentas em que as organizações já confiam. Esta é a principal conclusão do “Tragic Quadrant”, um relatório que a empresa norte-americana Huntress publicou a 1 de outubro e que está agora a circular no setor. O documento coloca 11 táticas de ataque num gráfico de quatro quadrantes. A situação mais grave é a do abuso de software de gestão e monitorização remota (RMM): no primeiro trimestre de 2026, 45% dos incidentes em endpoints investigados pela Huntress envolveram abuso destas ferramentas.
Resposta rápida: Segundo o relatório Tragic Quadrant da Huntress, há três riscos que as empresas devem tratar primeiro: o abuso de ferramentas RMM, a manipulação de caixas de correio que abre caminho a fraudes de BEC e o roubo de sessões Microsoft 365 através de ataques AiTM, que contornam a autenticação multifator. A recomendação é fazer o inventário e bloquear as ferramentas de acesso remoto não autorizadas, vigiar regras de caixa de correio suspeitas, proteger as sessões e não apenas o login, e exigir MFA em todas as VPN.
Como funciona o “quadrante trágico”
O nome brinca com os conhecidos “quadrantes mágicos” das consultoras de mercado, mas o critério é diferente. A Huntress explica que avalia cada tática segundo dois fatores: a frequência com que aparece nos ambientes que monitoriza (prevalência) e a proximidade a que coloca a organização de danos graves quando é bem-sucedida. A este segundo eixo a empresa chama, com humor, “pucker factor”. Os danos graves de que se fala são o ransomware, o roubo de dados ou o comprometimento de email empresarial (BEC).
A análise baseia-se na telemetria da própria empresa, que abrange, segundo a Huntress, mais de 5 milhões de endpoints e 15 milhões de identidades em cerca de 300 mil organizações protegidas. Convém lembrar que se trata de dados de um fornecedor de segurança, recolhidos sobretudo junto de PME e prestadores de serviços geridos (MSP). Não são estatísticas oficiais nem uma amostra representativa do tecido empresarial português.
Os três riscos que devem ser tratados primeiro
No canto superior direito do gráfico, a que a Huntress chama zona “OH $#!T”, estão as táticas que são ao mesmo tempo frequentes e perigosas. São três, e todas usam ferramentas ou fluxos de trabalho legítimos.
| Tática | Indicador divulgado pela Huntress | Porque é perigosa |
|---|---|---|
| Abuso de RMM | 45% dos incidentes em endpoints (1.º trimestre de 2026); subida de 277% em 2025 | Dá acesso persistente que se confunde com trabalho normal de administração |
| Manipulação de caixas de correio | 24,6% dos sinais de ITDR em 2026 | Esconde a correspondência com fornecedores e prepara fraudes de pagamento (BEC) |
| Tomada de conta via AiTM | 18,9% das ameaças de identidade em 2025 | O token de sessão roubado permite entrar sem palavra-passe nem novo pedido de MFA |
No caso do RMM, a empresa sublinha que o abuso subiu 277% em termos homólogos em 2025 e é hoje a categoria de ameaça mais comum nos endpoints que monitoriza. Num dos casos descritos, um falso contrato de serviço instalou o Tiflux e depois juntou UltraVNC, Splashtop e ScreenConnect no mesmo equipamento. Com um único clique num email de phishing, o atacante ficou com várias formas de voltar a entrar. A Huntress acrescenta que os atacantes já usam IA para criar partilhas de documentos e contratos falsos convincentes, que levam as vítimas a instalar estas ferramentas.
A manipulação de caixas de correio dispensa qualquer malware. Depois de entrar numa conta, o atacante altera as regras da caixa de entrada e desvia as respostas de fornecedores para pastas que ninguém consulta, como RSS Feeds ou Arquivo. Fica assim com espaço para trocar dados bancários numa fatura sem que a vítima repare. No ataque AiTM, o criminoso coloca-se entre a vítima e a verdadeira página de login do Microsoft 365 e copia o token de sessão. O utilizador vê um login normal e completa a autenticação multifator, mas a sessão fica também nas mãos do atacante.
O relatório também deixa uma observação sobre o acesso inicial: cerca de 70% das intrusões ativas detetadas pelo centro de operações da Huntress começam com autenticação através de VPN, muitas vezes com credenciais válidas e sem segundo fator.
Menos frequentes, mas a crescer depressa
Fora da zona crítica, a Huntress chama a atenção para o phishing por código de dispositivo, que coloca no canto “low-key deadly”: surge com menos frequência, mas causa danos pesados. A técnica usa o fluxo legítimo da Microsoft criado para equipamentos sem teclado, como televisores. Por isso, o conselho habitual de “verificar o endereço” não serve de nada. A vítima introduz um código curto numa página verdadeira da Microsoft e o atacante fica com um token de acesso que pode sobreviver a uma reposição da palavra-passe.
O exemplo mais claro é a campanha EvilTokens, um kit de phishing-as-a-service. A partir de 2 de março de 2026, uma vaga de 16 dias atingiu 344 organizações em cinco países: Estados Unidos, Canadá, Austrália, Nova Zelândia e Alemanha. Os atacantes alojaram a infraestrutura na plataforma de programadores Railway e esconderam as ligações em redirecionamentos legítimos da Cisco, da Trend Micro e da Mimecast. A Huntress refere ainda que os ataques de phishing por código de dispositivo aumentaram 1380% entre julho–dezembro de 2025 e janeiro–abril de 2026.
O ClickFix é outra técnica destacada. Um falso CAPTCHA ou aviso de “verificação” convence o utilizador a colar um comando malicioso na caixa Executar do Windows (Win+R). O ClickFix representou 2,2% dos sinais suspeitos de EDR, mas quase 99% desses sinais foram classificados como de gravidade elevada. Num dos casos documentados, a cadeia de infeção terminou com o infostealer LummaC2.
A empresa classifica o abuso de plataformas de IA e os ataques com deepfakes ou voz como “sobrevalorizados, por agora”. Segundo a Huntress, ainda não os observou a causar danos generalizados ao mesmo ritmo das técnicas prioritárias. Há, mesmo assim, casos concretos. Na campanha FakeAgent, um Claude Artifact malicioso alojado no domínio legítimo claude.ai encaminhou quem procurava o Claude Desktop para o malware SectopRAT, atingindo 29 organizações em dois dias. A Huntress denunciou o Artifact e a Anthropic removeu-o até 22 de julho, mas continuaram a surgir incidentes ligados ao mesmo domínio de redirecionamento em agosto.
Cronologia dos casos referidos
| Data | Acontecimento |
|---|---|
| 2025 | O abuso de RMM sobe 277% face ao ano anterior; os ataques AiTM representam 18,9% das ameaças de identidade |
| 2 de março de 2026 | Começa a vaga EvilTokens, que em 16 dias atinge 344 organizações |
| 1.º trimestre de 2026 | 45% dos incidentes em endpoints investigados envolvem abuso de RMM |
| 21–22 de julho de 2026 | Campanha FakeAgent atinge 29 organizações; o Artifact é removido a 22 de julho |
| 1 de outubro de 2026 | A Huntress publica o relatório Tragic Quadrant |
Que medidas tomar
Nenhuma destas táticas depende de uma vulnerabilidade com identificador CVE. Todas exploram configurações, confiança e comportamento humano, e por isso a mitigação passa sobretudo por controlos de identidade e de aplicações:
- RMM: manter uma lista das ferramentas de acesso remoto aprovadas e bloquear as restantes (por exemplo,
ScreenConnect,SplashtopouUltraVNCquando não fazem parte do inventário) através de controlo de aplicações. - Correio eletrónico: auditar com regularidade as regras de caixa de entrada, sobretudo as que movem mensagens para
RSS FeedsouArquivo, e confirmar por telefone qualquer alteração de IBAN pedida por um fornecedor. - Identidade: adotar MFA resistente a phishing, vigiar as sessões ativas, revogar tokens quando há sinais anómalos e restringir o fluxo de código de dispositivo nas políticas de acesso condicional quando não é necessário.
- Acesso remoto: exigir segundo fator em todas as VPN e manter atualizados os equipamentos de fronteira.
- Utilizadores: ensinar as equipas a desconfiar de qualquer página que peça para colar comandos no
Win+R, no PowerShell ou no Terminal, e a descarregar software apenas nos sites oficiais, sem passar por anúncios patrocinados.
Porque é que isto importa em Portugal
As PME portuguesas dependem muito de prestadores de serviços geridos, que gerem os sistemas dos clientes precisamente com ferramentas RMM. Uma única instalação não autorizada ou um prestador comprometido pode afetar várias empresas de uma só vez. O Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2) obriga as entidades abrangidas a gerir o risco da cadeia de fornecimento, a aplicar medidas de controlo de acessos e a notificar incidentes significativos ao CNCS, que coordena o CERT.PT.
Quando um atacante entra numa caixa de correio ou numa sessão Microsoft 365, há normalmente dados pessoais expostos. Nesse caso, o RGPD pode obrigar a notificar a CNPD no prazo de 72 horas. Para os cidadãos, a lição é simples: uma página com endereço legítimo e um login com MFA já não garantem que a sessão está segura.
Perguntas frequentes
O que é o Tragic Quadrant da Huntress?
É um relatório publicado em outubro de 2026 que coloca 11 táticas de ataque num gráfico com dois eixos: a frequência com que a Huntress as observa e a proximidade a que deixam uma empresa de danos graves, como ransomware, roubo de dados ou fraude BEC.
Porque é que o abuso de RMM é tão perigoso?
Porque as ferramentas de gestão remota são legítimas e confiáveis. Um atacante que instale uma delas fica com acesso persistente que se confunde com o trabalho normal de administração e passa despercebido a muitas defesas tradicionais.
A autenticação multifator deixou de proteger?
Não, mas protege sobretudo o momento do login. Nos ataques AiTM e no phishing por código de dispositivo, o atacante fica com um token de sessão válido depois de a vítima completar o MFA. Por isso, é preciso também vigiar e revogar sessões e usar métodos resistentes a phishing.
O que deve uma PME fazer primeiro?
Fazer o inventário e bloquear as ferramentas de acesso remoto não autorizadas, auditar as regras das caixas de correio, exigir MFA em todas as VPN e confirmar por outro canal qualquer alteração de dados bancários de fornecedores.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Huntress (blogue Tragic Quadrant), pela Huntress (relatório Tragic Quadrant), pela Huntress (investigação EvilTokens) e pela Huntress (relatório EvilTokens).