
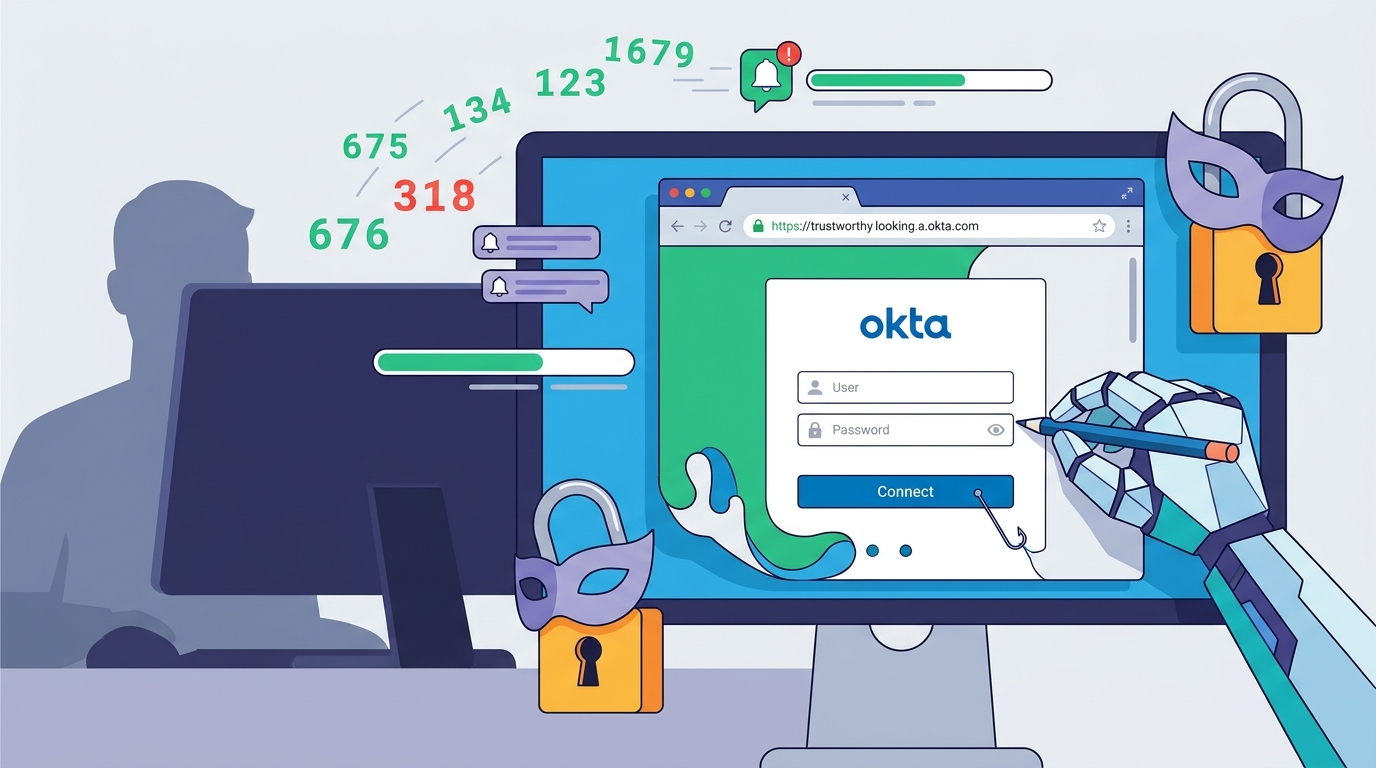
As páginas de login falsas existem há muitos anos, mas a inteligência artificial generativa tornou-as mais baratas de produzir e mais difíceis de detetar. Já não chega procurar logótipos pixelizados ou erros de português. Há plataformas operadas por pessoas que reproduzem janelas de autenticação do Google, da Meta ou da Okta e captam, em tempo real, não só a palavra-passe mas também os códigos de autenticação multifator (MFA). A investigação mais recente da Island, as observações da Okta Threat Intelligence e os dados do relatório anual da Verizon mostram a mesma tendência. O phishing de credenciais está a ganhar escala e precisão, e uma parte das defesas tradicionais já não é suficiente.
Resposta rápida: Com ferramentas de IA generativa, os atacantes conseguem criar cópias quase perfeitas de portais de autenticação a partir de simples instruções de texto. As campanhas mais avançadas captam também códigos MFA e sessões ativas. A melhor defesa é adotar MFA resistente a phishing (chaves FIDO2 ou passkeys), usar gestores de palavras-passe que só preenchem dados no domínio legítimo e entrar nos serviços diretamente, sem seguir ligações recebidas por mensagem.
De uma instrução de texto a um portal falso em segundos
Este tipo de abuso foi documentado em meados de 2025. Numa publicação de 1 de julho desse ano, a Okta Threat Intelligence informou que observou agentes de ameaça a abusar do v0, uma ferramenta de IA generativa criada pela Vercel, para desenvolver sites de phishing que imitam páginas de autenticação legítimas. A equipa da Okta descreveu o caso como uma nova fase, porque os atacantes mostraram ser capazes de gerar um site de phishing funcional a partir de simples instruções de texto.
As marcas imitadas incluíam a Okta, o Microsoft 365 e empresas de criptomoedas. A Okta alertou ainda que o problema não ficava por uma única plataforma: vários repositórios públicos no GitHub oferecem clones diretos da aplicação v0 ou guias para construir ferramentas generativas próprias. Depois da divulgação responsável, a Vercel bloqueou o acesso a esses sites de phishing. Na prática, criar um portal convincente deixou de exigir conhecimentos de programação. Basta descrever o que se quer copiar.
O caso mais recente: falsos produtos de IA para anunciantes
A 6 de outubro de 2026, os investigadores Oleg Zaytsev e Ofek Ronen, da Island, publicaram uma análise a uma operação que mostra a evolução destas técnicas. A empresa descobriu uma plataforma de phishing operada por humanos, disfarçada de portefólio de produtos de publicidade baseados em IA. Os falsos serviços usavam as marcas Gemini, Claude, ChatGPT, Perplexity e Manus. Mais tarde juntou-se o Muse, da Meta: segundo a Island, o isco Muse Ads apareceu a 16 de setembro, apenas oito dias depois de a Meta apresentar o Muse.
Todos os produtos levavam a vítima ao mesmo botão, “Connect”. Ao clicar, abria-se uma janela de autenticação falsa desenhada dentro da própria página, uma técnica conhecida como browser-in-the-browser (BitB). A imitação pode mostrar endereços de confiança como accounts.google.com ou um tenant da Okta, enquanto o browser real continua no domínio do atacante. As versões mais recentes também reproduzem o estilo da barra de endereço do Safari, os separadores personalizados do Chrome, o modo escuro e barras translúcidas.
O fator mais preocupante é a intervenção humana. Segundo a Island, a plataforma consegue guardar várias tentativas de palavra-passe, pedir códigos SMS ou de aplicações autenticadoras, acionar pedidos de aprovação da Google, mostrar códigos QR e enviar notificações push da Okta. Os operadores podem também rejeitar os códigos submetidos e pedir às vítimas que tentem de novo. Os comandos chegam à página através de dois eventos Socket.IO chamados operator-command e telegram-command. Os investigadores registaram centenas de submissões de vítimas e atividade contínua durante a investigação.
O alvo também foi escolhido com cuidado. Os iscos destinam-se a funcionários de agências, compradores de media e administradores de contas de gestão, porque uma conta de publicidade tem um método de pagamento guardado e um orçamento aprovado, e uma conta de gestão pode chegar a várias contas de clientes. A mesma infraestrutura servia ainda falsas páginas de reembolso e de recrutamento. A Island concluiu que uma página a vender um produto de anúncios com IA e uma página a oferecer um emprego falso comunicavam com o mesmo servidor.
Cronologia e indicadores de comprometimento
| Data | Acontecimento |
|---|---|
| 1 jul. 2025 | A Okta divulga o abuso do v0 (Vercel) para criar páginas de login falsas |
| Out. 2025 | O relatório ENISA Threat Landscape 2025 identifica o phishing como principal vetor de intrusão |
| Março (data mais antiga identificada) | Primeiras versões do código, encontradas em repositórios GitHub mal configurados |
| 16 set. 2026 | Surge o falso produto Muse Ads, oito dias após o lançamento do Muse pela Meta |
| 6 out. 2026 | A Island publica a análise da campanha e os respetivos IOC |
Entre os indicadores publicados pela Island estão domínios usados nos iscos de recrutamento e serviços de alojamento do backend. São apresentados aqui de forma neutralizada (com [.]) e servem para bloqueio e pesquisa em registos de DNS e de proxy:
| Indicador | Tipo |
|---|---|
adeccohr-calendly[.]com | Domínio de isco (recrutamento) |
adeccohr-jobs[.]com | Domínio de isco (recrutamento) |
apple-career[.]com | Domínio de isco (recrutamento) |
nikehr-jobs[.]com | Domínio de isco (recrutamento) |
talent-louisvuitton[.]com | Domínio de isco (recrutamento) |
backend-production-6d75.up.railway[.]app | Backend da plataforma |
nikear.onrender[.]com | Infraestrutura associada |
zero39172-391920.onrender[.]com | Infraestrutura associada |
A lista completa, com os domínios dos falsos produtos de IA, está no relatório original da Island.
O que dizem os números
O Data Breach Investigations Report 2026 da Verizon mostra que a exploração de vulnerabilidades passou a ser o principal vetor de acesso inicial. Mesmo assim, as credenciais continuam no centro de muitos ataques: considerando todas as ocorrências de abuso de credenciais ao longo de uma violação, esse abuso continua no topo, com 39%. Segundo o mesmo relatório, o phishing representou 44% dos vetores de acesso inicial assistidos por IA identificados, a maior categoria. O DBIR acrescenta uma nuance: o aumento da assistência por IA ainda não se traduziu numa subida mensurável da taxa de sucesso do phishing no seu conjunto de incidentes.
Na Europa, o retrato é parecido. O relatório ENISA Threat Landscape 2025 indica que o phishing foi o vetor de intrusão dominante, com cerca de 60% dos casos, incluindo malspam, vishing e malvertising. A agência europeia sublinha ainda que as plataformas de phishing-as-a-service mostram a industrialização destas operações, permitindo a adversários de qualquer nível lançar campanhas complexas.
Como reduzir o risco de roubo de contas
Se a página falsa é visualmente igual à verdadeira, a defesa não pode depender apenas de olhar para ela. Estas são as medidas mais eficazes contra esta família de ataques:
- MFA resistente a phishing: as chaves de segurança FIDO2 e as passkeys associam a autenticação ao domínio real e não funcionam num site falso. Os códigos SMS, os códigos de aplicação e as notificações push podem ser intercetados ou pedidos por um operador humano.
- Gestor de palavras-passe: se não preencher as credenciais automaticamente, isso é um sinal de alerta, porque estes gestores reconhecem o domínio e não a aparência da página.
- Teste da janela: uma janela BitB está desenhada dentro da página. Se a tentar arrastar para fora do browser ou se não aparecer como janela separada na barra de tarefas, é falsa.
- Navegação direta: abra o serviço através de um marcador ou escrevendo o endereço, em vez de seguir ligações em emails, SMS, convites de “integração” ou anúncios de emprego.
- Controlos para equipas de TI: políticas de acesso condicional, alertas para novos dispositivos e localizações, revogação rápida de sessões e de tokens OAuth após qualquer suspeita, e bloqueio dos IOC conhecidos.
- Contas partilhadas e de publicidade: revisão regular dos utilizadores com acesso, dos métodos de pagamento e das ligações a aplicações de terceiros.
Porque é que isto importa em Portugal
Para as PME portuguesas, uma conta de email, de colaboração ou de publicidade comprometida pode resultar em fraude financeira, perda de clientes e fuga de dados pessoais. Se houver dados pessoais envolvidos, a organização pode ter de avaliar a notificação da violação à CNPD nas 72 horas previstas pelo RGPD. No caso das agências de marketing, o problema multiplica-se, porque uma única conta de gestão dá acesso a vários clientes.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão de identidades e a autenticação multifator fazem parte das medidas de gestão de risco esperadas. Um incidente com impacto significativo tem de ser notificado ao CNCS dentro dos prazos legais. Os cidadãos e as organizações podem reportar tentativas de phishing e incidentes ao CERT.PT, que agrega estes alertas e ajuda a desativar infraestruturas maliciosas.
Perguntas frequentes
A autenticação multifator ainda me protege contra estas páginas falsas?
Depende do tipo. Os códigos SMS, os códigos de aplicação e as notificações push podem ser pedidos à vítima e usados de imediato por um operador. As chaves FIDO2 e as passkeys estão associadas ao domínio legítimo e por isso resistem a este tipo de ataque.
O que é um ataque browser-in-the-browser?
É uma técnica que desenha uma falsa janela de login dentro de uma página web, com barra de endereço falsa que mostra um domínio de confiança. Na realidade, o browser continua no site do atacante.
Como posso perceber se uma janela de login é falsa?
Tente arrastá-la para fora da janela do browser: uma janela falsa não sai dos limites da página. Desconfie também se o seu gestor de palavras-passe não preencher as credenciais automaticamente.
Onde devo reportar uma tentativa de phishing em Portugal?
Pode reportar ao CERT.PT, do Centro Nacional de Cibersegurança. Se tiver introduzido credenciais, mude de imediato a palavra-passe, termine as sessões ativas e avise a equipa de TI ou o fornecedor do serviço.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Island, pela Okta Threat Intelligence, pela Verizon e pela ENISA.