
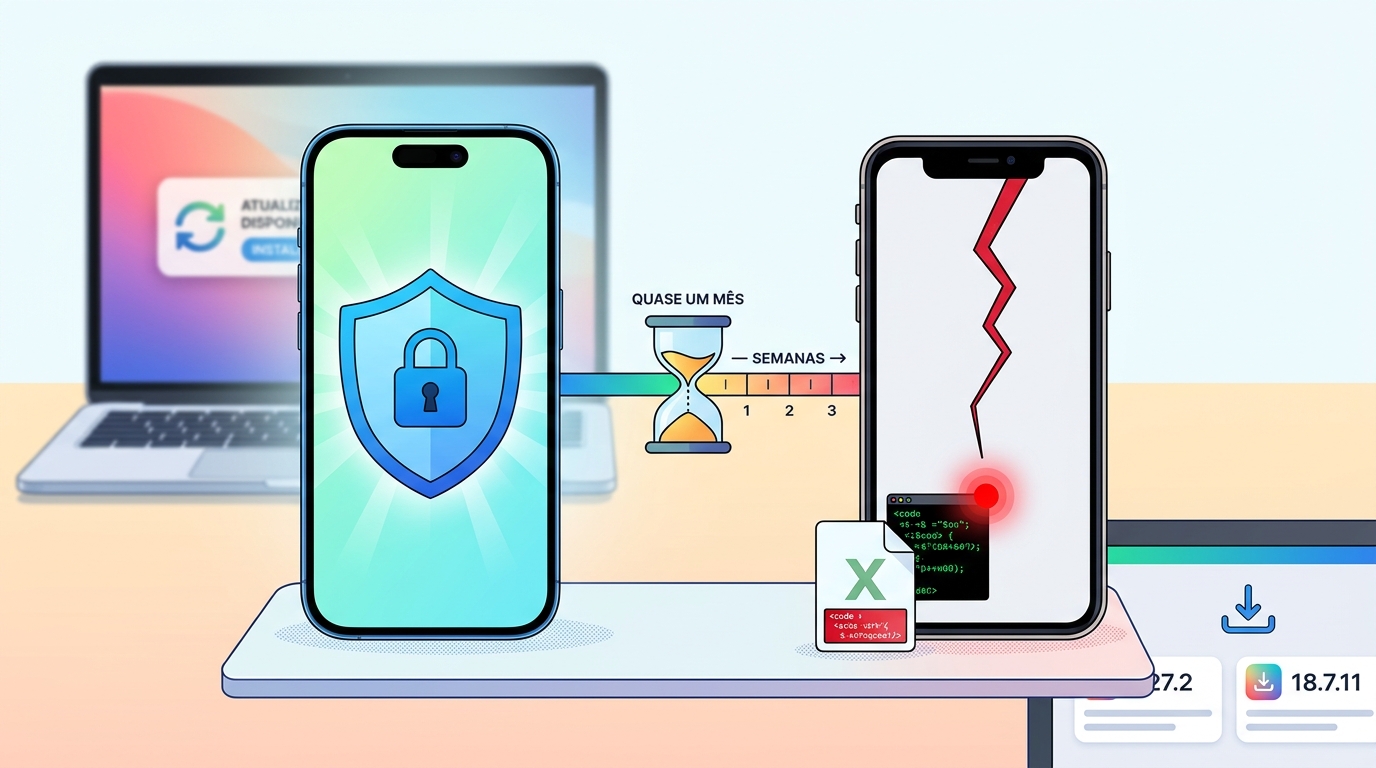
A Apple publicou a 26 de outubro de 2026 uma das maiores rondas de correções de segurança do ano. As versões 27.2 do iOS, do iPadOS e do macOS Golden Gate corrigem, no conjunto, 286 vulnerabilidades distintas. Mais importante para quem usa equipamentos antigos: a correção de uma falha no componente CoreGraphics, que a empresa admite ter sido explorada em ataques dirigidos, chegou finalmente ao ramo iOS 18 através da versão 18.7.11. Isto protege modelos como o iPhone XS, o XS Max e o XR, que não conseguem instalar o iOS 26 nem o iOS 27. Os iPhones mais recentes tinham recebido esta correção quase um mês antes.
Resposta rápida: A Apple lançou o iOS/iPadOS 27.2 (163 falhas corrigidas) e o macOS Golden Gate 27.2 (263 falhas corrigidas). Lançou também o iOS 18.7.11, que leva aos iPhone XS, XS Max e XR a correção da vulnerabilidade CVE-2026-86950, explorada em ataques dirigidos. Instale já a versão mais recente disponível para o seu equipamento, em Definições > Geral > Atualização de software. As organizações devem impor a atualização através da sua solução de gestão de dispositivos (MDM).
A falha explorada que faltava corrigir nos modelos mais antigos
A vulnerabilidade em causa tem o identificador CVE-2026-86950. Trata-se de uma escrita fora dos limites de memória (out-of-bounds write, classe CWE-787) no CoreGraphics, o componente que trata a renderização de gráficos e documentos nos sistemas da Apple. Segundo o boletim de segurança do iOS 18.7.11, basta processar um ficheiro malicioso para que o atacante possa executar código arbitrário. A Apple resolveu o problema reforçando a verificação de limites de memória.
O aviso da empresa é igual ao que acompanhou a primeira correção, em setembro. A Apple diz ter conhecimento de um relato de que a falha poderá ter sido explorada num ataque “extremamente sofisticado” contra pessoas específicas, em versões do iOS anteriores ao iOS 27. A descoberta é atribuída à equipa Meta Product Security. A Apple não revelou quem foram os alvos nem quem esteve por trás da operação. Também não indicou que tipo de ficheiro foi usado para entregar o exploit.
A pontuação CVSS 3.1 atribuída pela base de dados norte-americana NVD é de 8,8 (gravidade elevada), segundo várias fontes que a consultaram. A agência norte-americana CISA adicionou a vulnerabilidade ao seu catálogo de vulnerabilidades exploradas (KEV) a 29 de setembro. No início de outubro, investigadores da empresa Calif publicaram uma análise da causa da falha, acompanhada de uma prova de conceito. Por isso, os pormenores técnicos estão públicos há várias semanas, o que aumenta o risco para quem ainda não atualizou.
Cronologia da CVE-2026-86950
| Data | Acontecimento |
|---|---|
| 28 de setembro de 2026 | A Apple corrige a falha no iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 e macOS Sequoia 15.8.1 e indica possível exploração dirigida |
| 29 de setembro de 2026 | A CISA inclui a vulnerabilidade no catálogo KEV |
| 1 de outubro de 2026 | Investigadores da Calif publicam uma análise técnica e uma prova de conceito |
| 26 de outubro de 2026 | A correção chega ao iOS 18.7.11 e ao iPadOS 18.7.11, para equipamentos que não suportam versões mais recentes |
O que traz o iOS 18.7.11
A atualização para o ramo 18 é curta, mas importante. Segundo a Apple, destina-se ao iPhone XS, iPhone XS Max, iPhone XR e iPad de 7.ª geração, e corrige três vulnerabilidades:
| CVE | Componente | Impacto descrito pela Apple |
|---|---|---|
CVE-2026-86950 | CoreGraphics | Execução de código arbitrário ao processar um ficheiro malicioso (explorada em ataques dirigidos) |
CVE-2026-86990 | CoreMedia | Uma aplicação maliciosa pode aceder à câmara sem autorização do utilizador |
CVE-2026-65339 | Audio | Uma aplicação pode divulgar informação sensível do utilizador |
Na mesma data, a Apple publicou também o iOS e iPadOS 26.7.2, destinados a quem mantém equipamentos compatíveis no ramo 26.
iOS e iPadOS 27.2: 163 vulnerabilidades corrigidas
O documento de segurança do iOS 27.2 e iPadOS 27.2 enumera 163 identificadores CVE. Nenhum é assinalado como explorado ativamente. Grande parte das correções diz respeito a erros de corrupção de memória em várias zonas do sistema:
- no motor
WebKit, em que algumas falhas permitem executar código a partir de conteúdo web malicioso; - no
kernel; - nos componentes que processam imagens, tipos de letra, PDF, áudio e vídeo.
A lista inclui também:
- fugas da sandbox do WebContent;
- falhas que permitiam a aplicações aceder a dados sensíveis ou contornar as preferências de privacidade;
- um problema de personificação de um KDC Kerberos;
- uma falha que podia dar a um atacante próximo acesso a uma rede Thread, usada em casa inteligente;
- uma corrupção de memória desencadeada por um convite de calendário malicioso (
CVE-2026-112619), descoberta por Ivan Fratric, do Google Project Zero; - uma nova falha de escrita fora dos limites no CoreGraphics, ligada ao processamento de tipos de letra (
CVE-2026-113950), atribuída a Stefan Esser, da Calif.
Segundo a imprensa especializada, há ainda uma correção a um problema de autorização no Apple Intelligence.
macOS Golden Gate 27.2: 263 falhas e vários vetores remotos
No Mac, a lista é ainda maior. O boletim do macOS Golden Gate 27.2 enumera 263 vulnerabilidades, das quais cerca de 140 também existem no iOS. Entre as que mais interessam aos administradores de sistemas estão:
- mais de uma dúzia de falhas de escalada de privilégios que podiam dar acesso
roota uma aplicação, incluindo uma noconfigd; - formas de contornar o Gatekeeper, como um arquivo ZIP malicioso tratado pelo componente
BOM(CVE-2026-112672); - uma fuga remota da sandbox WebContent (
CVE-2026-112690), reportada por investigadores da Cisco Talos; - várias falhas no Screen Sharing, no Remote Management e no SMB que podem ser atacadas remotamente ou a partir da rede local. Segundo a SecurityWeek, uma delas, no Remote Management, permitia execução remota de código.
A Apple publicou em simultâneo o tvOS 27.2, o watchOS 27.2 e o visionOS 27.2, também com correções de segurança.
Versões a instalar e indicadores de comprometimento
| Equipamento | Versão segura |
|---|---|
| iPhone 11 e posteriores, iPads compatíveis | iOS / iPadOS 27.2 |
| Equipamentos que se mantêm no ramo 26 | iOS / iPadOS 26.7.2 |
| iPhone XS, XS Max, XR e iPad de 7.ª geração | iOS / iPadOS 18.7.11 |
| Mac com macOS Golden Gate | macOS Golden Gate 27.2 |
A Apple não divulgou indicadores de comprometimento (IOCs) da campanha que explorou a CVE-2026-86950. Também não revelou ficheiros, domínios nem amostras. Por isso, a deteção depende sobretudo de confirmar que os equipamentos têm a versão corrigida.
Passos recomendados:
- Atualizar de imediato em
Definições > Geral > Atualização de software(iPhone/iPad) ou emDefinições do Sistema > Geral > Atualização de software(Mac). - Nas empresas, impor a versão mínima através do MDM e fazer o inventário dos equipamentos antigos que ficam no ramo 18.
- Para pessoas com perfil de risco elevado (jornalistas, ativistas, quadros dirigentes, funcionários públicos), ativar o Modo de Isolamento (Lockdown Mode), que reduz a superfície de ataque a documentos e anexos.
- Nos Mac, desativar o Screen Sharing e o Remote Management quando não forem necessários, e limitar o acesso SMB a redes de confiança.
- Ter cuidado com ficheiros e documentos recebidos de fontes desconhecidas até a atualização estar instalada.
Porque é que isto importa em Portugal
Os iPhones antigos continuam muito usados em Portugal, sobretudo como segundo telefone, como equipamento de trabalho distribuído pelas empresas ou como telemóvel passado a familiares. Esta correção mostra que estes equipamentos podem ficar semanas expostos a uma vulnerabilidade já explorada, enquanto os modelos recentes já estão protegidos. Neste caso, o intervalo foi de quase um mês. Para as PME, um telemóvel desatualizado com acesso ao correio eletrónico ou a aplicações de negócio é uma porta de entrada para a rede da empresa.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão de vulnerabilidades e a aplicação atempada de correções fazem parte das medidas de gestão de risco que têm de demonstrar. Isto inclui também os equipamentos móveis e os computadores Apple. O CNCS, através do CERT.PT, recomenda de forma consistente que as atualizações de segurança sejam aplicadas com prioridade, sobretudo quando há exploração confirmada.
Há também uma dimensão de proteção de dados. Várias das falhas corrigidas permitiam acesso não autorizado à câmara, a dados pessoais ou a informação sensível. Se um equipamento comprometido levar à exposição de dados pessoais de clientes ou trabalhadores, pode haver uma violação de dados que, nos termos do RGPD, tem de ser notificada à CNPD no prazo de 72 horas.
Perguntas frequentes
O meu iPhone XS ou XR está protegido contra a falha explorada?
Só se tiver instalado o iOS 18.7.11, lançado a 26 de outubro de 2026. Esta é a primeira versão do ramo 18 com a correção da CVE-2026-86950. As versões anteriores do iOS 18 continuam vulneráveis.
O iOS 27 estava afetado pela CVE-2026-86950?
A Apple refere que a exploração foi detetada em versões do iOS anteriores ao iOS 27. As correções desta vulnerabilidade foram publicadas para os ramos 26, 18 e para o macOS Tahoe e Sequoia. Ainda assim, o iOS 27.2 corrige 163 outras falhas e deve ser instalado.
Alguma das 286 falhas do iOS e macOS 27.2 está a ser explorada?
A Apple não assinala nenhuma das vulnerabilidades corrigidas no iOS 27.2 e no macOS Golden Gate 27.2 como explorada ativamente. A única com exploração reportada é a CVE-2026-86950, no CoreGraphics.
O que devem fazer as empresas com frotas de equipamentos Apple?
Devem impor as versões mínimas através do MDM, identificar os equipamentos que só suportam o iOS 18 e confirmar que recebem a versão 18.7.11. Devem também rever no macOS os serviços de acesso remoto, como o Screen Sharing, o Remote Management e o SMB, e registar estas ações no processo de gestão de vulnerabilidades exigido pelo regime NIS2.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Apple (iOS 18.7.11, iOS 27.2 e macOS Golden Gate 27.2) e pela SecurityWeek.