
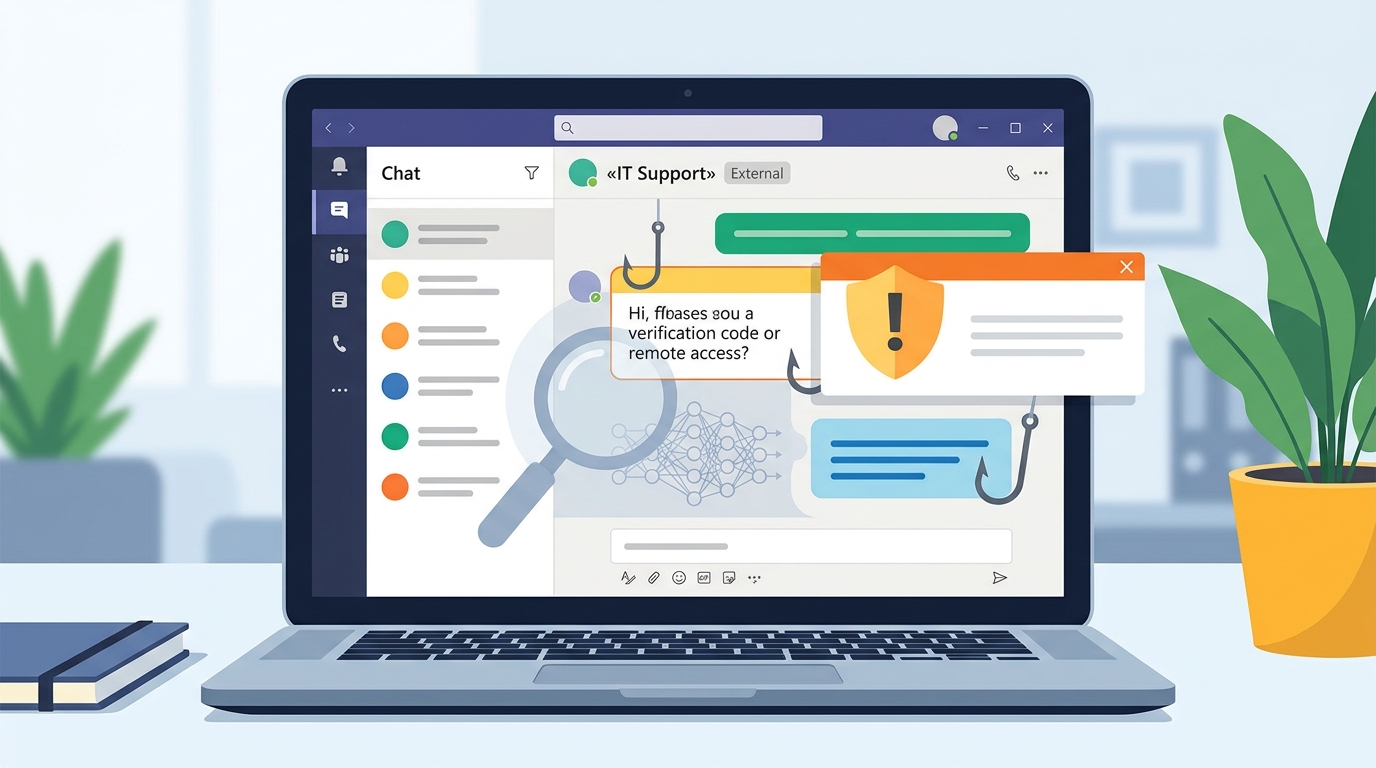
A Microsoft vai acrescentar ao Microsoft Teams uma deteção de phishing baseada em inteligência artificial. O sistema avalia o contexto das conversas e não apenas os links ou ficheiros anexados. A distribuição começa no início de novembro de 2026 e incide sobretudo nas conversas iniciadas por contactos externos que escrevem pela primeira vez. A medida responde a uma tática cada vez mais comum: criminosos que se fazem passar pelo apoio informático da empresa e convencem os trabalhadores a dar-lhes acesso remoto aos computadores, muitas vezes sem enviarem um único link malicioso.
Resposta rápida: O Teams vai passar a usar IA para detetar phishing, engenharia social e usurpação de identidade com base no conteúdo e na intenção das conversas, mesmo quando não há links nem anexos. A fase de lançamento antecipado decorre do início a meados de novembro de 2026 e a disponibilidade geral está prevista entre o início e meados de dezembro. Os administradores não têm de fazer nada para ativar a funcionalidade, mas convém informarem já os utilizadores e as equipas de apoio e reverem as regras de acesso externo do Teams.
O que a Microsoft anunciou
A novidade foi comunicada aos administradores de Microsoft 365 através da mensagem MC1519866 do Message Center, publicada a 21 de outubro de 2026 com o título «Microsoft Teams: Phishing detection for messaging». Segundo a Microsoft, o Teams vai introduzir uma deteção de phishing com IA e sensível ao contexto, para ajudar a identificar phishing, engenharia social, tentativas de usurpação de identidade e intenção enganosa.
A grande diferença está no tipo de sinal analisado. Os filtros clássicos procuram indicadores conhecidos, como URLs maliciosos ou ficheiros perigosos. A nova capacidade analisa o contexto da conversa para identificar comportamentos suspeitos que podem não incluir esses indicadores tradicionais. Uma mensagem de alguém que se apresenta como «suporte de TI» e pede um código de verificação, sem anexo nem link, passa assim a poder ser assinalada.
A página de suporte oficial da funcionalidade explica que a deteção usa o contexto das conversas individuais e de grupo para detetar comportamentos de phishing de novos contactos externos que escrevem pela primeira vez. A mesma página indica que, para os utilizadores a nível mundial, a deteção está disponível em dispositivos móveis, no computador e na web.
Calendário de implementação
A Microsoft tinha revelado a funcionalidade no roteiro do Microsoft 365 na semana anterior ao aviso do Message Center. Segundo a BleepingComputer, essa entrada já referia a análise do contexto das conversas (sem reter o conteúdo das mensagens) em cenários de maior risco. O calendário oficial é o seguinte:
| Data | Marco |
|---|---|
| Meados de outubro de 2026 | Funcionalidade publicada no roteiro do Microsoft 365 |
| 21 de outubro de 2026 | Publicação do aviso MC1519866 no Message Center |
| Início a meados de novembro de 2026 | Targeted Release (organizações em lançamento antecipado) |
| Início a meados de dezembro de 2026 | Disponibilidade geral a nível mundial |
Há um pormenor importante para quem gere organizações. A Microsoft avisa que, durante a validação inicial de qualidade, a deteção pode correr em segundo plano sem mostrar avisos aos utilizadores. Só depois dessa fase começam a aparecer alertas visíveis. Ou seja, a ausência de avisos nas primeiras semanas não quer dizer que a funcionalidade não esteja ativa no tenant.
Quem fica abrangido e que garantias de privacidade existem
Para a maioria dos utilizadores, a deteção concentra-se nos primeiros contactos de pessoas externas à organização. Há uma exceção geográfica: os utilizadores do Teams em dispositivos móveis na China podem também receber proteção adicional contra phishing e fraude em conversas internas ao tenant. A Microsoft justifica esta exceção com padrões de fraude observados naquela região.
Como se trata de analisar o conteúdo de conversas, a questão da privacidade era inevitável. A Microsoft afirma que a capacidade é usada apenas para proteção de segurança e não para produtividade, resumos, publicidade, monitorização de utilizadores ou outros fins alheios à segurança. Acrescenta que o conteúdo das mensagens dos clientes não é retido pelo sistema de deteção para treinar modelos nem para outras utilizações secundárias. A página de suporte segue a mesma linha e garante que a funcionalidade não é usada para treinar modelos de IA.
Porque é que o Teams se tornou um alvo
A Microsoft tem documentado este tipo de ataque nos seus próprios relatórios de ameaças. Em 2024, a equipa Microsoft Threat Intelligence relatou que o grupo Storm-1811 usava o Teams para enviar mensagens e fazer chamadas, tentando fazer-se passar por pessoal de TI ou de apoio técnico. Esses contactos levavam ao abuso da ferramenta Quick Assist, a roubo de credenciais e, nalguns casos, a ransomware.
Em abril de 2026, a Microsoft publicou uma análise detalhada sobre ataques que exploram a comunicação entre organizações diferentes (cross-tenant). Os atacantes contactam os trabalhadores a partir de um tenant próprio, fazendo-se passar pelo suporte interno, e convencem-nos a conceder acesso remoto. No mesmo documento, a empresa sublinha um ponto que ajuda a explicar a nova funcionalidade: o atacante muitas vezes não envia o URL através de uma mensagem do Teams. Sem link, os filtros clássicos têm pouco a que se agarrar.
Também a Google Threat Intelligence Group divulgou em abril um grupo designado UNC6692, que segue uma receita conhecida. Primeiro inunda a caixa de correio da vítima com spam. Pouco depois, a vítima recebe um convite de conversa no Microsoft Teams de uma conta externa que se faz passar pelo suporte de TI interno. A Microsoft afirma ainda que estes ataques não resultam de uma falha do Teams e que dependem de os utilizadores ignorarem os avisos de segurança já existentes.
Parte de um reforço mais amplo da segurança do Teams
A deteção por IA junta-se a outras camadas de proteção que a Microsoft tem vindo a acrescentar ao Teams ao longo de 2026:
| Funcionalidade | Identificador | Calendário |
|---|---|---|
| Alertas do Defender for Office 365 para cliques em URLs maliciosos no Teams | MC1239187 | Fevereiro a maio de 2026 |
| Proteção pós-entrega contra URLs maliciosos em códigos QR no Teams | MC1490905 | Outubro a início de novembro de 2026 |
| Deteção de phishing por IA com base no contexto | MC1519866 | Novembro a dezembro de 2026 |
No caso dos códigos QR, a Microsoft explica que os atacantes os usam cada vez mais para esconder destinos maliciosos. A atualização analisa os URLs extraídos dos códigos QR depois da entrega da mensagem e aplica proteções quando deteta conteúdo malicioso.
O que devem fazer administradores e utilizadores
A ativação é automática, mas há passos concretos que vale a pena dar desde já:
- Acompanhar o aviso
MC1519866no Message Center, para saber quando a funcionalidade chega à organização. - Preparar o helpdesk e os trabalhadores: explicar que podem começar a surgir avisos de phishing em conversas externas e como reagir a eles.
- Restringir o acesso externo: nas recomendações publicadas em setembro de 2026, a Microsoft aconselha a restringir o acesso externo do Teams apenas a domínios de confiança.
- Criar mecanismos de verificação internos: a empresa sugere frases de autenticação próprias do helpdesk e formação para reconhecer indicadores de tenants externos.
- Nunca conceder acesso remoto nem executar comandos pedidos por um contacto não solicitado sem confirmar o pedido por um canal interno conhecido.
Para os utilizadores, a página de suporte da Microsoft dá orientações simples. Se o phishing se confirmar, não devem interagir com a pessoa e devem bloquear e denunciar o utilizador a partir do respetivo cartão de contacto. Se o alerta tiver sido um erro e envolver alguém de confiança, podem assinalar a mensagem através da opção «Report as not a concern».
Porque é que isto importa em Portugal
O Microsoft Teams é usado por muitas empresas, organismos públicos e escolas em Portugal, e a engenharia social continua a ser uma das principais portas de entrada para incidentes graves, incluindo ransomware. Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2), a gestão de riscos inclui medidas técnicas e também formação e sensibilização dos trabalhadores. Uma funcionalidade como esta ajuda, mas não substitui políticas de acesso externo bem definidas nem procedimentos de verificação de identidade.
Há também uma dimensão de proteção de dados. Como o sistema analisa o conteúdo das conversas, os encarregados de proteção de dados podem querer documentar esta operação no contexto do RGPD, com base nos compromissos que a Microsoft assumiu publicamente sobre a não retenção do conteúdo. Se uma conversa no Teams levar a um incidente de segurança, as organizações abrangidas devem cumprir as obrigações de notificação junto do CNCS/CERT.PT e, havendo dados pessoais comprometidos, da CNPD.
Perguntas frequentes
Quando chega a deteção de phishing por IA ao Microsoft Teams?
O lançamento antecipado (Targeted Release) decorre entre o início e meados de novembro de 2026. A disponibilidade geral a nível mundial está prevista entre o início e meados de dezembro de 2026.
É preciso ativar alguma definição no Teams?
Não. A Microsoft indica que os administradores não têm de fazer nada para ativar a proteção. Recomenda, no entanto, que revejam as orientações internas sobre contactos externos e lembrem os utilizadores de denunciar atividade suspeita.
A Microsoft usa as minhas conversas para treinar a IA?
Segundo a Microsoft, não. A empresa afirma que o conteúdo das mensagens não é retido pelo sistema de deteção para treino de modelos e que a funcionalidade serve exclusivamente para proteção de segurança.
Que conversas são analisadas?
Para a maioria dos utilizadores, o foco está nas conversas individuais e de grupo iniciadas por contactos externos que escrevem pela primeira vez. Os utilizadores móveis na China podem ter também proteção em conversas internas.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Microsoft (página de suporte do Teams), pelo aviso MC1519866 do Message Center do Microsoft 365, pela Microsoft Threat Intelligence e pelo Microsoft Security Blog.