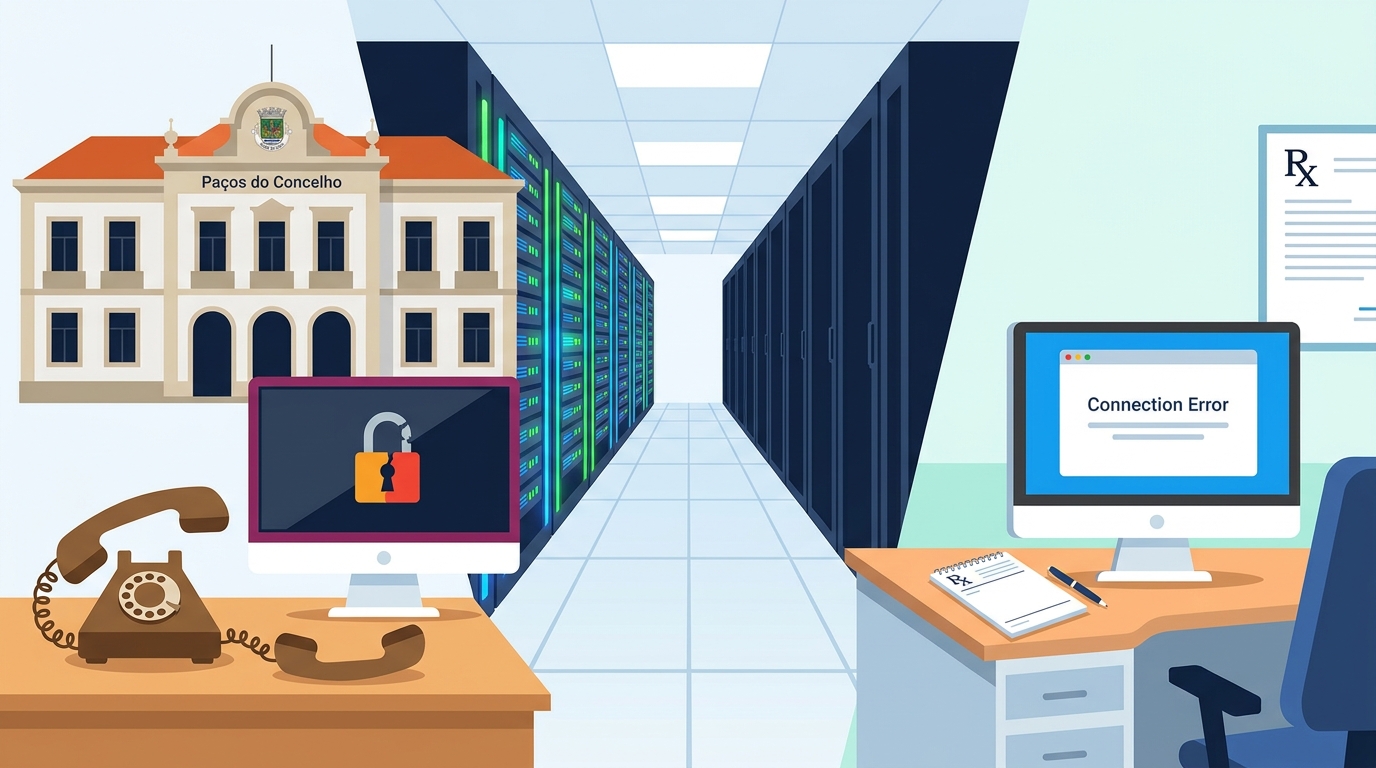
Num espaço de 48 horas houve dois incidentes informáticos em serviços públicos portugueses. Têm origens diferentes, mas mostram a mesma fragilidade. No fim de semana, a Câmara Municipal de Ovar confirmou que foi alvo de um ataque informático. O incidente deixou os seus sistemas inoperacionais e obrigou a fechar ao público a maioria dos serviços municipais até quarta-feira. Na manhã desta segunda-feira, 19 de outubro, uma falha no centro de dados dos Serviços Partilhados do Ministério da Saúde (SPMS) deixou os médicos sem forma de passar receitas eletrónicas nem de consultar processos clínicos em unidades de saúde de todo o país. Até ao momento, não há indicação oficial de que a falha no SNS tenha sido provocada por um ciberataque.
Resposta rápida: Os SPMS atribuem a falha no SNS de 19 de outubro, que durou cerca de duas horas e meia, a problemas no seu centro de dados. Não foi apontado nenhum ataque informático. Em Ovar, a autarquia confirmou um ataque informático que paralisou serviços, e-mail e telefones fixos até 21 de outubro, e suspendeu os prazos administrativos. Os munícipes devem acompanhar os canais oficiais do município e desconfiar de contactos inesperados que digam vir da Câmara.
Ovar: sistemas inoperacionais e serviços fechados até quarta-feira
A autarquia anunciou o incidente no domingo, 18 de outubro, através da sua página oficial de Facebook. A Câmara Municipal de Ovar foi alvo de um ataque informático durante o fim de semana, que deixou o sistema informático inoperacional e obrigou ao encerramento ao público de vários serviços municipais até quarta-feira, dia 21 de outubro, inclusive, segundo o Jornal de Notícias.
Segundo o município, a situação foi detetada “este fim de semana” e o caso já foi reportado às autoridades policiais. A Câmara diz ainda ter uma equipa técnica a trabalhar na contenção do ataque, na avaliação dos danos e na recuperação dos sistemas, em articulação com as entidades competentes.
O impacto chega a quase todas as áreas da autarquia. O encerramento abrange o Serviço de Atendimento, Serviço de Urbanismo, Ecocentro, Serviço de Veterinária, serviço BUPi, Centro de Arte, Museus e Escola de Artes e Ofícios. Também ficaram indisponíveis os serviços online, a Ecolinha, os endereços de email e os números fixos de telecomunicações do município.
Alguns serviços continuam a funcionar: o Espaço Cidadão, o Mercado Municipal, a Piscina Municipal, o Cemitério, a Biblioteca Municipal e o Espaço Empreendedor, assim como a plataforma SIGA (Serviços Educativos) e a Linha de Atendimento de Urbanismo. Para que ninguém seja prejudicado por prazos que não pode cumprir, a Câmara anunciou que “irá suspender todos os prazos dos procedimentos administrativos que estão a decorrer, salvaguardando que nenhum munícipe seja prejudicado”.
O que ainda não se sabe sobre o ataque
Até à hora de publicação, não foram divulgados pormenores sobre a natureza do ataque, a sua origem ou a eventual existência de dados comprometidos. Não se sabe, por isso, se foi ransomware, se houve extração de dados pessoais de munícipes ou funcionários, nem se algum grupo reivindicou a autoria. Também não foram divulgados indicadores de comprometimento (IOCs). Ainda assim, a desativação simultânea de e-mail, telefones fixos e plataformas online corresponde ao padrão de contenção habitual neste tipo de incidente: isolar a rede para travar a propagação.
A recuperação também não se resume a voltar a ligar os servidores. É preciso identificar o ponto de entrada, confirmar que os sistemas estão íntegros, eliminar eventuais acessos persistentes dos atacantes e restaurar a partir de cópias de segurança limpas. A Câmara comprometeu-se a divulgar atualizações nas suas redes sociais oficiais.
SNS: duas horas e meia sem receitas eletrónicas
O segundo incidente é de outra natureza. Quem o denunciou foi a Federação Nacional dos Médicos (FNAM), que alertou para a indisponibilidade da Prescrição Eletrónica Médica (PEM) e do Registo de Saúde Eletrónico (RSE) em várias unidades locais de saúde (ULS). Sem estes sistemas, os médicos não conseguiam passar receitas pelos meios habituais nem consultar o histórico clínico dos utentes.
Em declarações à TSF, os SPMS explicaram que os constrangimentos registam-se desde cerca das 10h00 desta segunda-feira, devido a problemas no ‘data center’ da entidade. Acrescentaram que “pelas 12 horas, já se encontravam repostos alguns sistemas informáticos de apoio aos centros de saúde e hospitais”. Pelas contas da FNAM, o sistema esteve indisponível a nível nacional entre as 10h00 e cerca das 12h30, embora continuasse lento após a reposição.
As consequências chegaram aos utentes. Foram também relatados casos de utentes que não conseguiram realizar consultas ou receber vacinas agendadas. A ULS do Tâmega e Sousa ativou um plano de contingência e recomenda aos utentes que mantenham as consultas e os restantes atos de saúde agendados, salvo indicação em contrário. Em caso de falha informática, a legislação sobre prescrição de medicamentos permite, a título excecional, a receita manual.
Cronologia dos dois incidentes
| Data / hora | Entidade | Acontecimento |
|---|---|---|
| Fim de semana de 17 e 18 out. | Câmara de Ovar | Ataque informático detetado e participado às autoridades policiais |
| Domingo, 18 out. | Câmara de Ovar | Comunicado público: serviços fechados até 21 out. e prazos administrativos suspensos |
| Segunda, 19 out., ~10h00 | SPMS / SNS | PEM e RSE ficam indisponíveis em unidades de saúde de todo o país |
| Segunda, 19 out., ~12h00 | SPMS / SNS | Reposição de alguns sistemas de apoio a centros de saúde e hospitais |
| Segunda, 19 out., ~12h30 | SPMS / SNS | Sistema volta a funcionar, ainda com lentidão, segundo a FNAM |
| Quarta, 21 out. | Câmara de Ovar | Último dia previsto de encerramento dos serviços ao público |
Um centro de dados único e uma falha que se repete
Este não foi o primeiro apagão informático do SNS este ano. Em junho, os SPMS, que gerem o centro de dados do Porto, confirmaram que uma falha de energia causou perturbações no acesso a serviços e sistemas de informação do SNS. Na altura, a Ordem dos Médicos estimou que a falha de energia registada na sexta-feira tenha resultado em mais de 150 mil consultas e atos clínicos programados sem registo informático em tempo real.
A resposta anunciada passa por um segundo polo. Segundo a ECO, o SNS vai ter um novo centro de dados que vai assegurar, a partir de Évora, uma redundância em tempo real com o `data center´ que funciona atualmente no Porto. Trata-se de um investimento de cerca de 15 milhões de euros, financiado pelo Plano de Recuperação e Resiliência (PRR), que “deverá estar operacional até ao final de 2026”. O projeto está atrasado: no final de 2022, o presidente dos SPMS tinha anunciado que os servidores do data center de Évora seriam instalados até ao final do primeiro trimestre de 2023.
O que podem fazer cidadãos e organizações
- Munícipes de Ovar: sigam apenas os canais oficiais da autarquia. Desconfiem de e-mails, SMS ou chamadas que aleguem vir da Câmara e peçam dados, pagamentos ou cliques em ligações, porque os incidentes públicos são frequentemente aproveitados para campanhas de phishing.
- Utentes do SNS: se tiverem uma consulta marcada, não faltem sem confirmar com a unidade de saúde. Em caso de falha, perguntem pela alternativa da receita manual.
- Autarquias e PME: mantenham cópias de segurança desligadas da rede (
offline) e imutáveis, testem regularmente a restauração, imponham autenticação multifator em acessos remotos e no e-mail e tenham um plano de continuidade em papel. - Gestores de infraestruturas críticas: eliminem pontos únicos de falha com redundância geográfica e façam exercícios de falha reais, não apenas simulacros parciais.
Porque é que isto importa em Portugal
Os dois casos tocam no centro do Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2). A saúde é um dos setores considerados críticos na diretiva europeia, e as entidades da Administração Pública também estão abrangidas, nos termos e segundo os critérios do diploma. O regime exige medidas de gestão de risco, planos de continuidade de negócio e notificação de incidentes significativos ao CNCS/CERT.PT. A NIS2 prevê um alerta inicial em 24 horas e uma notificação mais completa em 72 horas. Para estas obrigações, conta a disponibilidade dos serviços e não apenas o tipo de ameaça: uma falha técnica que deixa um país sem receitas eletrónicas também é um incidente de resiliência digital.
No caso de Ovar, entra em jogo o RGPD. Uma autarquia guarda dados de munícipes em processos urbanísticos, registos veterinários, cadastro predial (BUPi) e atendimento. Se a investigação concluir que houve acesso ou exfiltração de dados pessoais com risco para os titulares, o município terá de notificar a CNPD no prazo de 72 horas após tomar conhecimento da violação e, nos casos de risco elevado, informar as pessoas afetadas. Para as PME, a lição é a mesma das autarquias: um ataque que dura um fim de semana pode parar uma organização inteira durante dias.
Perguntas frequentes
A falha no SNS de 19 de outubro foi um ciberataque?
Não há indicação oficial disso. Os SPMS atribuíram os constrangimentos a problemas no seu centro de dados, sem detalhar a causa técnica.
Até quando estão fechados os serviços da Câmara de Ovar?
A autarquia indicou que a maioria dos serviços municipais fica encerrada ao público até quarta-feira, 21 de outubro, inclusive. Espaço Cidadão, Mercado, Piscina, Cemitério, Biblioteca e Espaço Empreendedor mantêm-se abertos.
Os dados dos munícipes de Ovar foram expostos?
Ainda não se sabe. O município não divulgou a natureza do ataque nem se houve dados comprometidos. Se houver violação de dados pessoais com risco, o RGPD obriga a notificar a CNPD.
O que faço se precisar de uma receita durante uma falha do SNS?
Contacte a sua unidade de saúde. Em caso de falha informática, a legislação permite excecionalmente a prescrição manual, e as ULS ativam planos de contingência.
Esta informação tem caráter noticioso e baseia-se em declarações públicas da Câmara Municipal de Ovar, dos SPMS e da FNAM, divulgadas por Jornal de Notícias, Renascença, TSF, HealthNews e ECO.