Uma única credencial roubada a uma aplicação de backup bastou para que um atacante entrasse em ambientes Microsoft 365 de centenas de organizações sem ter de passar pela autenticação multifator. A ConnectWise, fornecedora de software para prestadores de serviços geridos (MSP), identificou acesso não autorizado a identidades de aplicações no ambiente ConnectWise Cloud Backup e suspendeu o serviço. A Huntress, empresa de segurança que deu o alerta, confirmou acessos indevidos em pelo menos 162 tenants. A Microsoft já classificou o caso como um ataque à cadeia de fornecimento.
Resposta rápida: Um atacante usou uma credencial comprometida da aplicação ConnectWise Cloud Backup (antes chamada SkyKick) para se autenticar como essa aplicação em tenants Microsoft 365. Como entrou enquanto aplicação e não enquanto utilizador, a MFA não teve qualquer efeito. Quem usa ou já usou este produto deve procurar a aplicação com o ID 506e08f9-6e9a-4da4-942b-a099a03644ae no Microsoft Entra ID, desativá-la (sem a apagar), guardar os registos e verificar se foram criadas credenciais ou atribuídas funções administrativas desde 13 de outubro.
O que aconteceu
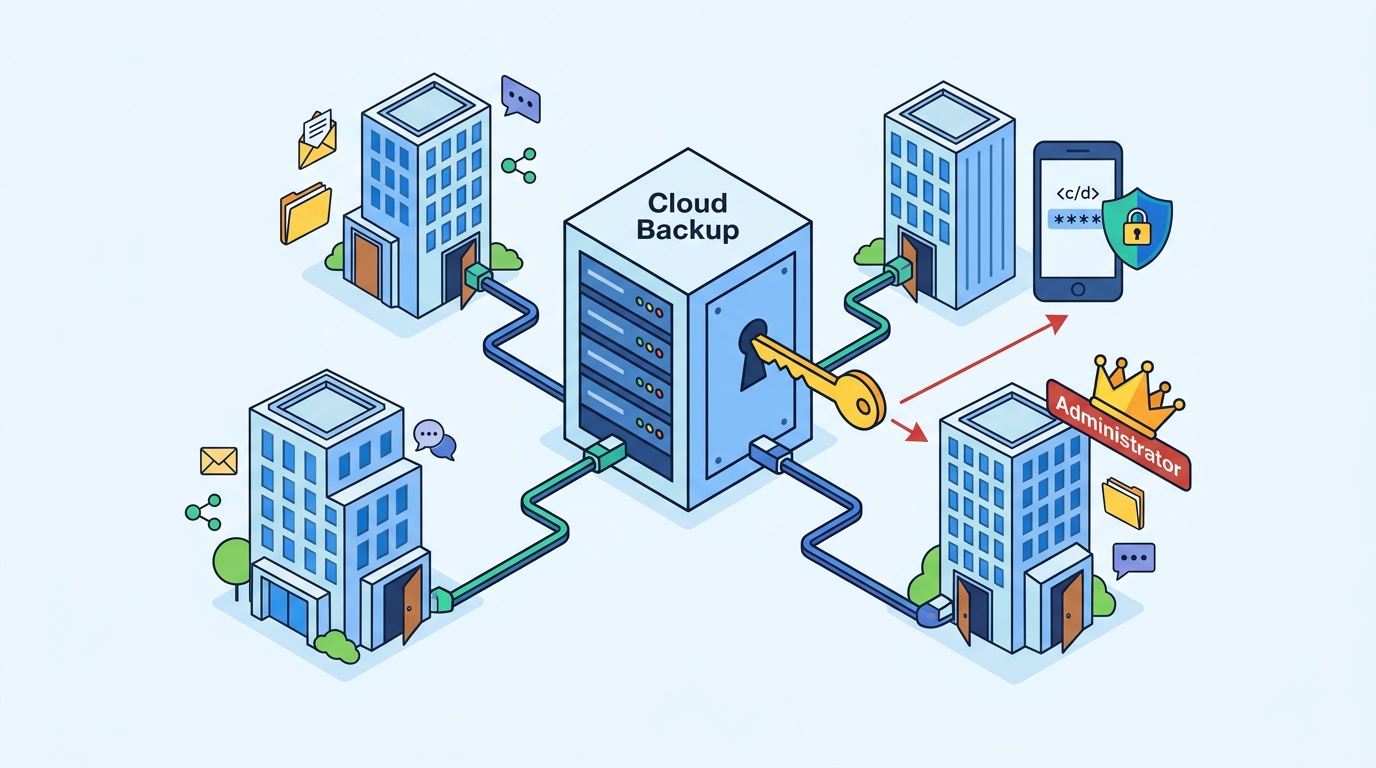
O ConnectWise Cloud Backup é o produto que antes se vendia como SkyKick Cloud Backup, que a ConnectWise comprou em setembro de 2024. Os MSP usam-no para fazer cópias de segurança dos dados dos clientes em plataformas como o Microsoft 365 e o Google Workspace. Para isso, a aplicação recebe através do Microsoft Entra ID permissões amplas sobre o correio, os ficheiros e as conversas de cada organização cliente.
Segundo a Huntress, a credencial desta aplicação foi comprometida e, a partir de 14 de outubro de 2026 ou por volta dessa data, foi usada para obter tokens de acesso ao Microsoft Graph em tenants de clientes. A empresa garante que confirmou a atividade diretamente nos registos de início de sessão da própria Microsoft. A Microsoft também confirmou atividade maliciosa ligada ao serviço e disse ter detetado tentativas de autenticação não autorizadas a partir de um endereço IP a 15 de outubro.
Ainda não se sabe como a credencial foi roubada. A análise da SpecterOps sublinha que a forma como o atacante obteve a credencial não foi divulgada. Também não há atribuição a nenhum grupo conhecido.
Porque é que a autenticação multifator não travou o ataque
Este é o ponto que mais importa para os administradores. A MFA protege as contas de pessoas, mas aqui ninguém iniciou sessão como utilizador. O atacante autenticou-se como a própria aplicação de backup, um service principal em que as organizações tinham confiado, e herdou de imediato todas as permissões que lhe tinham dado. Na explicação da Huntress, a credencial funciona em todos os tenants onde a aplicação foi autorizada, por isso o atacante não está limitado aos tenants já confirmados.
A atividade parece ter sido automatizada. Entre as 06:13 e as 08:34 UTC de 15 de outubro, a aplicação iniciou sessão a partir de um endereço de alojamento comercial. Segundo a Huntress, o atacante passou de tenant em tenant com poucos segundos de intervalo, o que indica um script a trabalhar a partir de uma lista de alvos.
Escalada de privilégios e persistência
Em alguns casos o atacante não se ficou pela leitura de dados. Segundo dados da Huntress, a partir das 01:58 UTC de 15 de outubro, service principals do ConnectWise Cloud Management receberam funções de diretório, sobretudo Exchange Administrator, em cerca de 50 tenants monitorizados pela Huntress. A empresa acrescentou ter elevada confiança de que o atacante visou também as aplicações Cloud Management para Exchange Online, Microsoft Teams e SharePoint, com abuso confirmado da aplicação do Teams num tenant.
Nesse tenant, uma segunda aplicação ConnectWise atribuiu a si própria a função de Global Administrator e acrescentou novos segredos de cliente a outras duas aplicações de confiança, o que dá ao atacante uma forma de voltar a entrar mesmo depois de a credencial original ser reposta. É por isso que desligar o serviço do lado do fornecedor não chega para resolver o problema.
Quantas organizações foram afetadas?
Os números variam consoante a fonte e o momento da contagem. A Huntress confirmou inícios de sessão não autorizados em 162 tenants até às 19:00 UTC de 16 de outubro. A atualização de 17 de outubro acrescenta quase 1000 tenants com atividade de início de sessão a partir do mesmo endereço, mais de 300 deles bem-sucedidos, sem explicar como as contagens se relacionam. Parte da imprensa fala em 173 tenants confirmados. Convém lembrar que estes valores medem autenticações e não roubo de dados confirmado em cada organização.
Cronologia do incidente
| Data (2026, UTC) | Acontecimento |
|---|---|
| ~14 out. | A credencial comprometida começa a ser usada para obter tokens do Microsoft Graph (Huntress) |
| 15 out., a partir das 01:58 | Aplicações Cloud Management recebem funções de diretório em cerca de 50 tenants (Huntress) |
| 15 out., 06:13–08:34 | A aplicação Cloud Backup inicia sessão em tenants de clientes a partir de 144.172.64[.]128 |
| 16 out., 17:47 | A ConnectWise publica o primeiro aviso |
| 16 out., 19:00 | A Huntress confirma 162 tenants com acessos indevidos |
| 17 out., 05:01 | A ConnectWise anuncia o corte do acesso ao Cloud Backup |
| 17 out., 07:00 | Sete identidades de aplicações ConnectWise são desativadas |
| 18–19 out. | Serviço continua suspenso; SaaS Security e Cloud Management também ficam em pausa |
Indicadores de comprometimento
Não há nenhuma CVE atribuída, porque o ataque não explorou uma falha de software. Usou uma credencial legítima que foi comprometida. Os indicadores públicos são estes:
| Tipo | Indicador |
|---|---|
| Application ID (Cloud Backup) | 506e08f9-6e9a-4da4-942b-a099a03644ae |
| Endereço IP | 144.172.64[.]128 |
| User agents | Python-urllib/3.12, python-requests/2.31 |
| Comportamento | Atribuição de funções de diretório a service principals ConnectWise/SkyKick; novos segredos em aplicações de confiança |
O aviso inicial da ConnectWise, de 16 de outubro, listava 144.172.64.128, Python-urllib/3.12 e python-requests/2.31 como indicadores de comprometimento.
A resposta da ConnectWise e o estado do serviço
No Trust Center, a empresa diz que suspendeu o Cloud Backup revogando os certificados das ligações afetadas e que as credenciais partilhadas do serviço já não são válidas, embora os tokens já emitidos possam continuar a funcionar até expirarem ou serem invalidados. Acrescenta que desativar as ligações afetadas impede novas autenticações, mas não desfaz as alterações já feitas dentro de um tenant.
A empresa admite ainda uma limitação importante: o Cloud Backup não dá a visibilidade necessária para determinar, por si, se um tenant de parceiro ou cliente sofreu atividade não autorizada. A verificação de cada tenant fica, por isso, a cargo dos MSP e das próprias organizações. Quanto às cópias guardadas, a ConnectWise diz que não tem até agora indícios de que os dados de backup dos parceiros tenham sido comprometidos.
O impacto operacional também é grande. Os backups agendados não estão a correr, o acesso aos arquivos e a restauração continuam indisponíveis, e os dados novos ou alterados podem ficar fora dos pontos de recuperação existentes. Segundo a empresa, como o SaaS Security e o Cloud Management estão integrados no Cloud Backup, esses serviços também foram suspensos por precaução.
O que fazer agora
- Inventariar: no Entra Admin Center, em Enterprise Applications, procure o Application ID
506e08f9ou os nomes “SkyKick” e “ConnectWise Cloud Backup”. A ConnectWise recomenda fazer a correspondência pelo Application ID e não pelo nome apresentado, registando também o Object ID local. - Desativar sem apagar: a Huntress aconselha a desativar, e não eliminar, as aplicações ConnectWise nos tenants, e a verificar em todas as aplicações se foram acrescentadas credenciais desde 13 de outubro. Apagar a aplicação pode destruir provas.
- Rever registos: analise os inícios de sessão de service principals a partir de IP desconhecidos, as alterações de credenciais de aplicações e as autorizações OAuth.
- Procurar escaladas: ative os registos de atividade do Microsoft Graph e procure nos registos de auditoria do Entra aplicações ConnectWise ou SkyKick que se tenham adicionado a funções de diretório.
- Pensar na continuidade: enquanto o serviço estiver parado, avalie uma solução de backup alternativa para os dados críticos.
Porque importa em Portugal
Muitas PME portuguesas não gerem diretamente o seu Microsoft 365. Entregam essa tarefa a um MSP, que por sua vez recorre a ferramentas como esta. O incidente mostra que uma aplicação de terceiros com permissões amplas pode tornar-se o ponto mais fraco da organização, por mais robusta que seja a política de MFA. Vale a pena perguntar ao seu prestador que ferramentas usa e que permissões têm.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a segurança da cadeia de fornecimento faz parte das medidas de gestão de risco exigidas, e os incidentes significativos têm de ser notificados ao CNCS. Se houve acesso a correio ou ficheiros com dados pessoais, aplica-se também o RGPD: o responsável pelo tratamento deve avaliar se tem de notificar a CNPD no prazo de 72 horas. A falta de visibilidade admitida pelo fornecedor torna ainda mais importante que cada organização faça a sua própria verificação e documente as conclusões.
Perguntas frequentes
Como sei se a minha organização usa o ConnectWise Cloud Backup?
No Microsoft Entra Admin Center, em Enterprise Applications, procure o Application ID 506e08f9-6e9a-4da4-942b-a099a03644ae ou os nomes SkyKick e ConnectWise Cloud Backup. Se a aplicação aparecer, confirme com o seu MSP e reveja os registos desde 13 de outubro.
Ter MFA ativa protegeu-me deste ataque?
Não. O atacante autenticou-se como a aplicação de backup, um service principal, e não como uma pessoa. A MFA aplica-se a utilizadores, por isso não foi pedida.
As cópias de segurança guardadas foram roubadas?
A ConnectWise diz não ter indícios de que os arquivos de backup tenham sido comprometidos. Isso não garante que os ambientes Microsoft 365 em produção não tenham sido acedidos, que é uma questão diferente.
Basta a ConnectWise ter desligado o serviço?
Não. A própria empresa avisa que desativar as ligações não desfaz alterações já feitas nos tenants. Novos segredos ou funções administrativas atribuídas pelo atacante podem continuar ativos e têm de ser procurados e removidos por cada organização.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela ConnectWise (Trust Center), na página de estado da ConnectWise, pela Huntress e pela SpecterOps, bem como por declarações da Microsoft.