
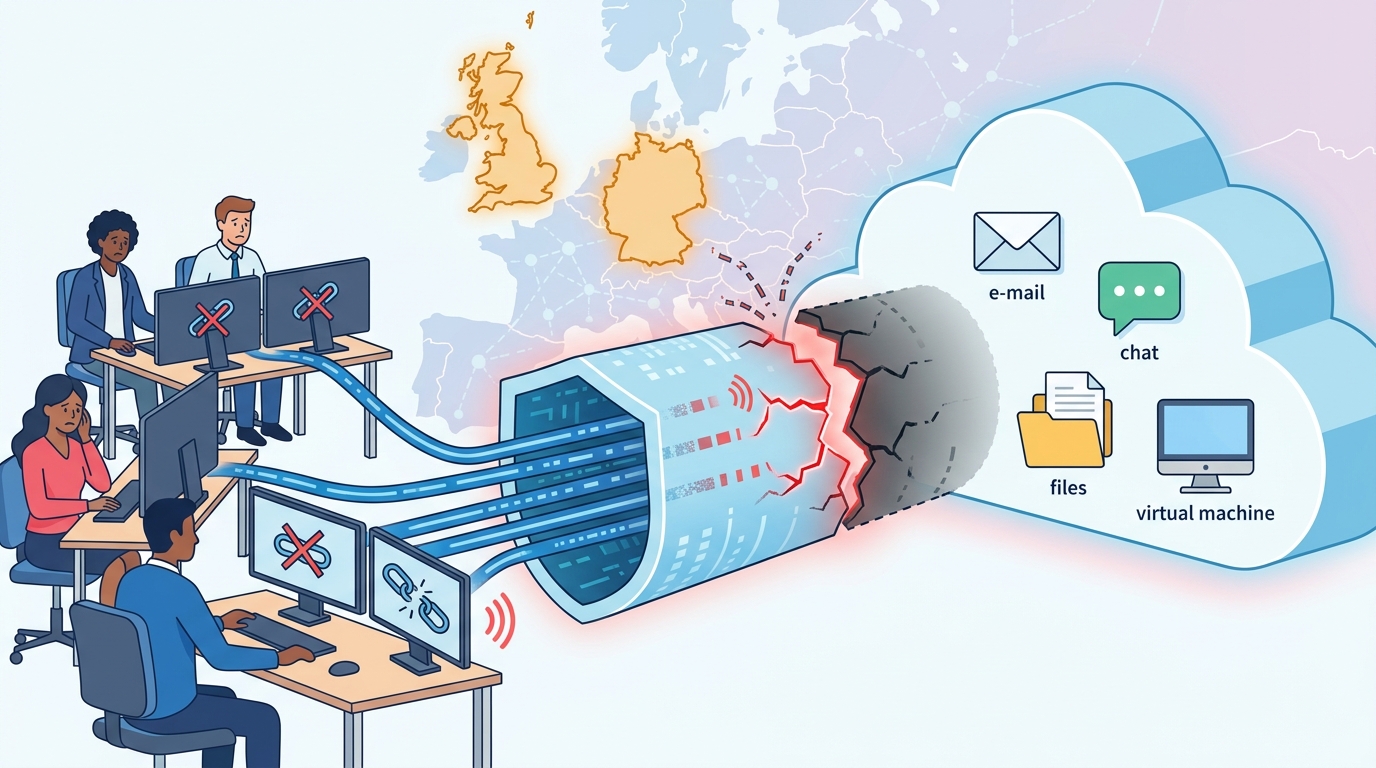
Esta terça-feira, 13 de outubro, uma degradação no Global Secure Access (GSA), o serviço de acesso seguro da Microsoft, deixou utilizadores no Reino Unido e na Alemanha com dificuldades em aceder ao Microsoft 365. A Microsoft informou que os utilizadores destes dois países estavam a ter problemas de ligação aos serviços Microsoft 365 devido ao mau desempenho da infraestrutura do GSA. O caso mostra um risco pouco discutido: quando uma organização faz passar o tráfego por uma camada de segurança na nuvem, uma falha nessa camada pode cortar o acesso às ferramentas de trabalho do dia a dia.
Resposta rápida: Uma parte da infraestrutura do Microsoft Global Secure Access teve uma quebra de desempenho a 13 de outubro e afetou o acesso ao Outlook, Teams, OneDrive, SharePoint Online e Windows 365 no Reino Unido e na Alemanha. Nada indica que tenha havido um ciberataque: a Microsoft atribuiu o problema ao desempenho da infraestrutura. Se a sua organização usa o GSA, consulte a página pública de estado da Microsoft e confirme se tem contas de acesso de emergência excluídas das políticas de acesso condicional. Reveja também o seu plano de continuidade para falhas do fornecedor.
O que aconteceu
Entre os serviços afetados estavam o Outlook, o Outlook na web, o OneDrive, o SharePoint Online, o Microsoft Teams e os Cloud PCs do Windows 365. Segundo a explicação da Microsoft, divulgada pelo The Register, a causa foi uma secção da infraestrutura do GSA que estava a funcionar abaixo dos limites de desempenho aceitáveis e a afetar a ligação aos serviços Microsoft 365.
Para resolver o problema, a empresa disse que estava a aplicar otimizações de tráfego e de desempenho para “remediate impact and restore connectivity”, ou seja, reduzir o impacto e repor a ligação. Ao mesmo tempo, a Microsoft teve de publicar as atualizações na página pública de estado do serviço porque, segundo a própria empresa, os administradores do Microsoft 365 podiam não conseguir aceder ao centro de administração para consultar a informação sobre o estado dos serviços.
Até ao fecho deste artigo, a Microsoft ainda não tinha divulgado uma análise detalhada da causa raiz. Continua por esclarecer o que provocou esta falha. Também não há nenhuma confirmação pública de que se tratou de um incidente de segurança. A Microsoft fala apenas de um problema de desempenho na infraestrutura.
Cronologia conhecida
| Hora (UTC) | Hora em Lisboa | Acontecimento |
|---|---|---|
| 11h43 | 12h43 | Primeiro registo de impacto indicado nas comunicações da Microsoft |
| 12h51 | 13h51 | Primeiros relatos na imprensa especializada, já com a Microsoft a aplicar otimizações de tráfego |
| 13h30 | 14h30 | Hora marcada pela Microsoft para a atualização seguinte |
| Em curso | Em curso | Resolução completa ainda sem confirmação pública detalhada |
A cronologia baseia-se em relatos publicados nesse dia: o problema durava pelo menos desde as 11h43 UTC e a Microsoft anunciou a atualização seguinte para as 13h30 UTC. Oficialmente, só a Alemanha e o Reino Unido foram referidos. Ainda assim, os rastreadores comunitários de falhas sugerem que também houve problemas noutros países. No StatusGator surgiram, por exemplo, relatos de utilizadores na Dinamarca e nos Países Baixos. Estes relatos não foram confirmados pela Microsoft.
O que é o Global Secure Access e por que razão bloqueou o Microsoft 365
O GSA não é uma aplicação de escritório. É uma camada de rede e de segurança. De acordo com a documentação oficial da Microsoft, o Microsoft Entra Internet Access e o Microsoft Entra Private Access formam a solução Security Service Edge (SSE) da Microsoft, e Global Secure Access é o nome que agrupa os dois. A empresa diz ainda que o serviço segue os princípios Zero Trust: privilégio mínimo, verificação explícita e assumir que pode haver uma intrusão.
Na prática, as organizações instalam um cliente nos computadores e telemóveis dos trabalhadores, e esse cliente encaminha o tráfego pela rede da Microsoft. Com este cliente, as organizações podem encaminhar perfis de tráfego específicos através do Entra Internet Access e do Entra Private Access, o que permite exigir controlos como a avaliação contínua de acesso, a conformidade do dispositivo ou a autenticação multifator. Há clientes para Windows, Android, macOS e iOS.
Isto explica o alcance da falha. Quando o tráfego do Microsoft 365 é obrigado a passar pelo GSA, uma quebra nesse ponto deixa o utilizador sem acesso, mesmo que o Exchange ou o SharePoint estejam a funcionar. A lista de pontos de presença do GSA inclui centros de dados em Berlim e Frankfurt, na Alemanha, e em Londres, no Reino Unido. A Microsoft explica também que o serviço usa encaminhamento Anycast, que envia o tráfego dinamicamente para o ponto de presença da Microsoft mais próximo que esteja disponível.
Um dia carregado para os administradores
A falha coincidiu com outros acontecimentos no ecossistema da Microsoft. O dia 13 de outubro marcou o fim do suporte ao Office 2021 LTSC. No mesmo dia, foi também noticiado que uma alteração de configuração provocou uma falha no Exchange Admin Center e impediu os administradores de aceder à consola de gestão. Segundo a Microsoft, reverter a alteração repôs o funcionamento normal do serviço.
Não é o primeiro problema regional deste ano. Em setembro, segundo um agregador de avisos de estado da Microsoft, houve um incidente em que utilizadores no Reino Unido podem não ter conseguido aceder a vários serviços Microsoft 365. Nessa altura, a empresa apontou uma alteração recente num componente de autenticação como causa provável.
O que podem fazer as organizações que usam o GSA
Não há patch para instalar, porque não se trata de uma vulnerabilidade. Ainda assim, este incidente é uma boa altura para as equipas de TI verificarem a sua dependência do fornecedor. Entre as medidas que fazem sentido:
- Acompanhar o estado fora do portal: como o centro de administração pode ficar inacessível, guarde a página pública de estado do Microsoft 365 e a conta oficial da Microsoft nas redes sociais como fontes alternativas.
- Confirmar se o problema está no GSA: as orientações de operação da Microsoft recomendam que o apoio técnico compare as queixas de desempenho do Microsoft 365 com os registos de tráfego do GSA, para perceber se o encaminhamento pelo GSA está envolvido.
- Rever as políticas de acesso condicional: se uma política exige que o acesso venha de uma “rede conforme” do GSA, desligar o cliente ou o perfil de tráfego pode bloquear os utilizadores em vez de os ajudar. Teste qualquer contorno num grupo piloto antes de o aplicar a todos.
- Manter contas de acesso de emergência: contas
break-glassexcluídas das políticas de acesso condicional ajudam a não perder o controlo administrativo durante uma falha. - Ter um plano de continuidade: defina com antecedência canais de comunicação alternativos e procedimentos manuais para os processos críticos que dependem do e-mail e do Teams.
Porque é que isto importa em Portugal
Até agora, a Microsoft só confirmou impacto na Alemanha e no Reino Unido. Mesmo assim, o caso diz respeito a qualquer organização portuguesa que esteja a substituir VPN e proxies tradicionais por soluções SSE na nuvem. A cibersegurança não se resume à confidencialidade: a disponibilidade é igualmente essencial. Uma camada de proteção mal dimensionada, ou sem alternativa, pode tornar-se ela própria um ponto único de falha.
Para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a NIS2), a segurança da cadeia de abastecimento e a continuidade de negócio são obrigações de gestão de risco. Falhas de fornecedores de nuvem devem constar dos planos e dos exercícios de resposta a incidentes. Quando uma interrupção afeta de forma significativa os serviços prestados, a entidade deve avaliar se tem de notificar o CNCS/CERT.PT. Também o RGPD inclui a disponibilidade e a resiliência dos sistemas entre as medidas de segurança que os responsáveis pelo tratamento têm de garantir. Para as PME, a lição é mais simples: saber de que serviços depende o negócio e o que fazer quando deixam de funcionar.
Perguntas frequentes
Esta falha do Microsoft 365 foi um ciberataque?
Nada indica que sim. A Microsoft atribuiu o problema ao desempenho insuficiente de uma parte da infraestrutura do Global Secure Access e não referiu qualquer atividade maliciosa.
Que serviços foram afetados?
O Outlook, o Outlook na web, o OneDrive, o SharePoint Online, o Microsoft Teams e os Cloud PCs do Windows 365, para utilizadores cujo tráfego passa pelo GSA no Reino Unido e na Alemanha.
Utilizadores particulares do Microsoft 365 foram afetados?
O GSA é uma solução empresarial gerida através do Microsoft Entra. A falha afetou sobretudo organizações que encaminham o tráfego do Microsoft 365 por este serviço, e não os utilizadores domésticos comuns.
O que deve fazer um administrador numa situação destas?
Acompanhar a página pública de estado da Microsoft, confirmar nos registos se o problema vem do GSA, ter contas de acesso de emergência e rever as políticas de acesso condicional antes de aplicar qualquer contorno.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela Microsoft (documentação do Global Secure Access), pela Microsoft (pontos de presença do GSA), pelo The Register e pelo Neowin.