
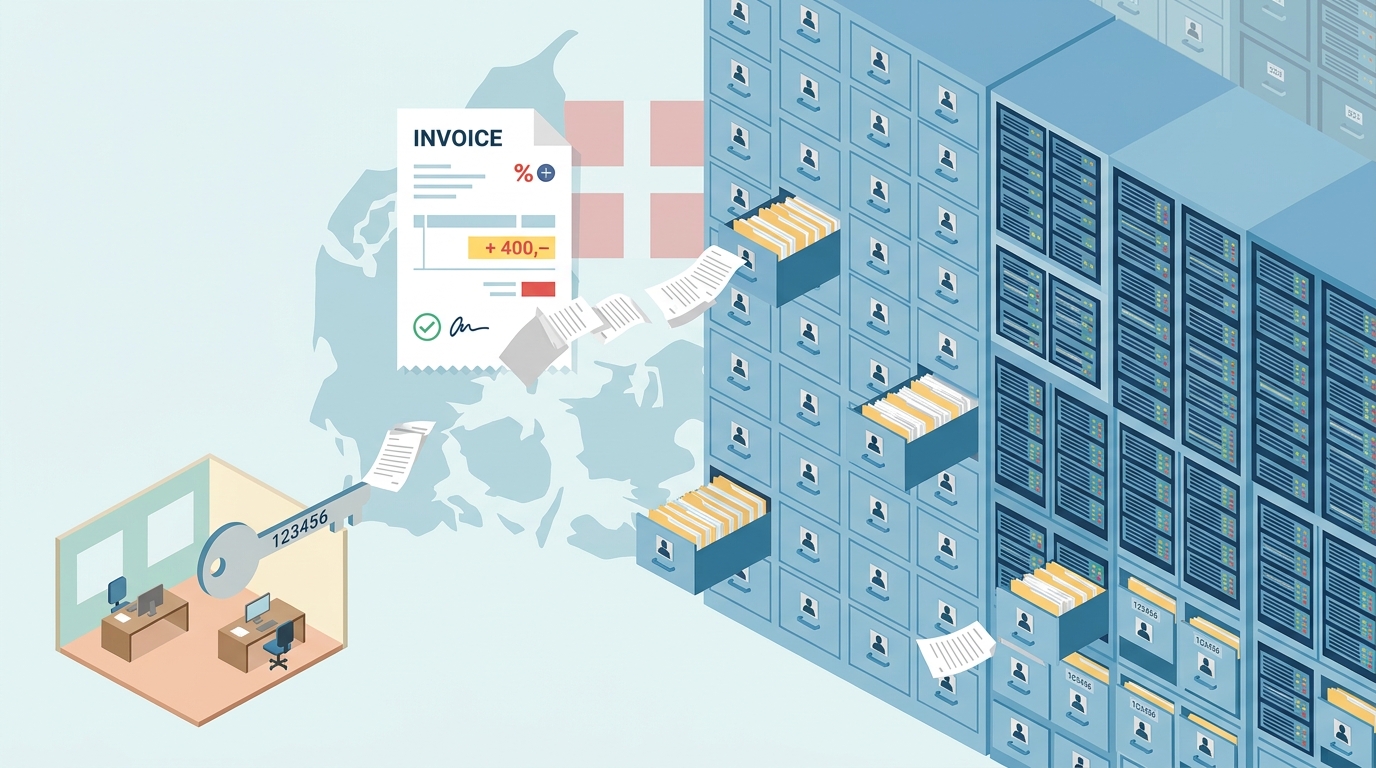
A violação de dados do registo civil da Dinamarca, o Det Centrale Personregister (CPR), passou a ter uma explicação tão simples que custa a aceitar. As autoridades dinamarquesas confirmaram que ao abusar do acesso legal de uma empresa dinamarquesa à pesquisa de informação no sistema CPR, terceiros não autorizados obtiveram nomes, endereços, números CPR e outros dados de cerca de 8,8 milhões de pessoas registadas. A imprensa dinamarquesa noticiou depois que a porta de entrada terá sido uma palavra-passe que encabeça há anos as listas das piores do mundo: 123456. Segundo o diário Politiken, pelo menos três contas de utilizador da empresa de TI Pays, sediada na ilha de Fiónia, usavam essa palavra-passe quando o registo foi atacado, incluindo a conta de administrador.
Resposta rápida: Uma pequena empresa dinamarquesa que tinha acesso legal ao registo civil do país foi usada como porta de entrada para extrair dados de cerca de 8,8 milhões de pessoas. Segundo a imprensa local, várias contas dessa empresa, incluindo a de administrador, estavam protegidas pela palavra-passe 123456. Não houve exploração de nenhuma vulnerabilidade de software: o problema foi a gestão de credenciais de um fornecedor. As organizações que dão a terceiros acesso a dados sensíveis devem exigir autenticação multifator, palavras-passe robustas, revogação imediata dos acessos de antigos colaboradores e monitorização dos padrões de consulta.
O que aconteceu, segundo as fontes oficiais
O ministério dinamarquês responsável pela digitalização tornou o incidente público a 5 de outubro. A administração do CPR soube na noite de sexta-feira, 2 de outubro de 2026, que tinha havido atividade irregular no sistema durante setembro. Ao longo do fim de semana apurou a dimensão do acesso não autorizado e, no domingo, 4 de outubro, notificou a autoridade dinamarquesa de proteção de dados (Datatilsynet).
O número de 8,8 milhões não corresponde apenas a residentes atuais. A população dinamarquesa ronda os seis milhões, mas o sistema CPR contém informação sobre cerca de 11 milhões de pessoas, incluindo pessoas que emigraram e pessoas falecidas. Segundo os dados que o Politiken diz ter analisado, o conjunto extraído terá números CPR e endereços de cerca de 5,5 milhões de dinamarqueses vivos e 3,3 milhões de pessoas falecidas. Há uma exceção relevante: a análise feita até agora indica que o acesso não autorizado não abrange os nomes e endereços de quem optou por registar proteção de nome e morada.
A ministra Christina Egelund classificou o caso como “um incidente profundamente grave” e informou o comité parlamentar competente. A polícia está a investigar e a ministra ordenou uma revisão de segurança aprofundada do sistema CPR.
Um fornecedor com duas pessoas e acesso ao registo nacional
A empresa em causa é a Pays ApS, de Odense. A responsável pela empresa confirmou à estação TV 2 que a Pays foi a entidade atacada e que o seu acesso legal à pesquisa no sistema CPR foi usado de forma abusiva. Segundo a TV 2 Fyn, a Pays tinha acesso legal ao registo porque oferece uma solução digital chamada “CPR-vask”, que permite a empresas privadas e públicas atualizar as suas bases de clientes com dados vindos diretamente do CPR. Segundo o registo comercial dinamarquês, a Pays ApS tinha dois funcionários em julho de 2026.
Na versão da pessoa que reivindica o ataque, que falou anonimamente ao Politiken, o acesso foi conseguido com uma palavra-passe divulgada de um antigo funcionário de uma pequena empresa dinamarquesa. A seguir, terá criado dois programas para obter informação do sistema CPR e guardá-la noutro local. A TV 2 acrescenta que o acesso à conta da Pays terá sido possível depois de um email com a palavra-passe “123456” ter aparecido numa fuga de dados maior, o que bate certo com a investigação da própria estação. Estes pormenores vêm da versão do autor do ataque e da imprensa, e não de um relatório forense publicado.
Esta terça-feira surgiu um novo dado. A pessoa suspeita do ataque afirma que o programa usado foi criado por inteligência artificial. Dois especialistas analisaram o programa, com mais de 40 000 caracteres, e concluíram que o código foi gerado por IA, segundo o Politiken. A mesma pessoa disse ao jornal que não tenciona vender nem publicar a informação.
Cronologia do incidente
Há duas durações em circulação, e não se contradizem. As autoridades falam de cerca de dez dias de recolha ativa de dados. A imprensa dinamarquesa refere que a conta comprometida ficou disponível mais de três semanas. Na notificação à Datatilsynet, o gabinete do CPR escreveu que o acesso da empresa ao serviço foi fechado a 2 de outubro de 2026 e que as investigações preliminares indicam que o acesso não autorizado terminou a 20 de setembro de 2026.
| Data | Acontecimento |
|---|---|
| 10 de setembro de 2026 | Início do acesso não autorizado, segundo dados citados pela Ritzau e pelo Politiken |
| 10 a 20 de setembro | Período de recolha massiva. As autoridades falam de cerca de 14 milhões de consultas tentadas |
| 20 de setembro | Fim provável da atividade não autorizada, segundo a notificação do CPR à Datatilsynet |
| 2 de outubro (noite) | A administração do CPR deteta atividade irregular e fecha o acesso da empresa |
| 4 de outubro | Notificação à Datatilsynet |
| 5 de outubro | Divulgação pública pelo ministério e pelo CPR |
| 9 a 10 de outubro | A Pays confirma que foi a empresa comprometida. Surgem as notícias sobre a palavra-passe 123456 |
| 13 de outubro | A pessoa suspeita do ataque diz que o programa usado foi gerado por IA |
O ministério deu números concretos: ao todo houve 8,8 milhões de respostas do sistema e foram tentadas bem mais de 14 milhões de consultas a números CPR concretos. A forma como o caso foi descoberto também chama a atenção. Segundo a TV 2, o ataque só foi detetado 12 dias depois, quando o gabinete do CPR estranhou que a fatura da Pays fosse invulgarmente alta. Só então o acesso da empresa ao sistema foi fechado.
Sem CVE e sem IOC: uma falha de higiene básica
Este incidente não tem identificador CVE, pontuação CVSS nem indicadores de comprometimento públicos. Nenhuma vulnerabilidade de software foi explorada. Segundo o CPR, os atacantes usaram um canal legítimo, e o ministério acrescentou que os atacantes se mantiveram dentro dos limites da informação que as empresas privadas podem consultar. Por isso, um sistema de deteção baseado em assinaturas dificilmente daria por alguma coisa. Os sinais de alarme eram de outro tipo: um volume de consultas muito acima do habitual e uma conta de um fornecedor com credenciais triviais.
O professor Jens Myrup Pedersen, da Universidade de Aarhus, disse ao Politiken que “não existe realmente segurança, é uma porta aberta”. A reação do governo dinamarquês foi mais longe do que a Pays: o ministério enviou uma carta a 1039 empresas com acesso ao registo CPR a reforçar as regras de segurança, abrangendo, entre outros, o setor financeiro, operadores de telecomunicações, escritórios de advogados, sindicatos e seguradoras.
Medidas concretas para organizações que dão acesso a terceiros
- Exigir autenticação multifator em todas as contas, sobretudo nas de fornecedores, de integração e de administração.
- Bloquear palavras-passe comuns ou já divulgadas, comparando-as com listas de credenciais comprometidas.
- Revogar logo os acessos de antigos colaboradores e rever periodicamente as contas ativas de cada parceiro.
- Definir limites de volume e alertas para consultas fora do padrão habitual, em vez de depender de faturas ou relatórios mensais.
- Pôr nos contratos requisitos mínimos de segurança e direito de auditoria sobre os fornecedores com acesso a dados pessoais.
Para os cidadãos, o principal risco é a fraude direcionada. As autoridades dinamarquesas lembraram que ninguém deve dar palavras-passe ou outras informações confidenciais em telefonemas, emails ou contactos semelhantes, mesmo que a pessoa do outro lado pareça já saber o nome, a morada e o número CPR.
Porque é que isto importa em Portugal
O caso dinamarquês mostra um risco que existe em qualquer país: as bases de dados públicas e privadas estão cada vez mais ligadas a parceiros, integradores e prestadores de serviços. Em Portugal, o Regime Jurídico da Cibersegurança (Decreto-Lei n.º 125/2025, que transpõe a diretiva NIS2) inclui a segurança da cadeia de abastecimento e o controlo de acessos entre as medidas de gestão de risco exigidas às entidades abrangidas. Na prática, isto obriga a avaliar os fornecedores que acedem a sistemas críticos, e não apenas a infraestrutura própria.
Do lado da proteção de dados, o RGPD obriga quem trata dados e os seus subcontratantes a aplicar medidas técnicas e organizativas adequadas ao risco. Prevê também a notificação de violações de dados à autoridade de controlo, em Portugal a CNPD, em regra até 72 horas depois de serem conhecidas. Para as PME que prestam serviços com acesso a dados de terceiros, como validação de moradas, cobranças ou marketing, a lição é direta: uma empresa pequena pode ser o elo que expõe milhões de pessoas. O CNCS e o CERT.PT recomendam há muito a autenticação multifator e a gestão rigorosa de credenciais como medidas básicas. Este incidente mostra o que pode acontecer quando falham.
Perguntas frequentes
O registo civil dinamarquês foi diretamente atacado?
Não, segundo as autoridades. O acesso foi feito através da conta legítima de uma empresa privada autorizada a consultar o CPR, e não através de uma vulnerabilidade no próprio registo.
Que dados foram expostos?
Nomes, endereços, números CPR e dados relacionados de cerca de 8,8 milhões de pessoas registadas, incluindo pessoas falecidas e emigradas. Os nomes e moradas de quem tem proteção de morada registada não terão sido abrangidos.
A palavra-passe 123456 está confirmada oficialmente?
Não. A informação vem do diário Politiken, que analisou dados fornecidos pela pessoa que reivindica o ataque, e a TV 2 diz que a sua investigação vai no mesmo sentido. A empresa confirmou que o seu acesso foi usado de forma abusiva, mas ainda não há relatório forense público.
O que devem fazer as empresas portuguesas que dão acesso a fornecedores?
Exigir autenticação multifator, bloquear palavras-passe fracas ou já divulgadas, revogar acessos de antigos colaboradores, monitorizar volumes de consulta anómalos e incluir requisitos de segurança nos contratos, como prevê o regime de cibersegurança nacional.
Esta informação tem caráter noticioso e baseia-se em dados divulgados publicamente pela administração do CPR, pelo Ministério dinamarquês da Investigação, Educação e Digitalização, pela TV 2, pela Ritzau/Copenhagen Post e pelo diário Politiken.